

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Dinámico (Sandboxing) — Herramientas — Página 34 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
603 resultados
manticore preview
Archived

manticore

GitHubtrailofbits/manticore

Herramienta de ejecución simbólica

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
3.9k
hace 3 meses
CrowdFMS preview
Archived

CrowdFMS

GitHubcrowdstrike/crowdfms

CrowdStrike Feed Management System. CrowdFMS es un framework para automatizar la recopilación y el procesamiento de muestras de VirusTotal,…

dynamic-analysis-sandboxingmalware-analysisthreat-intelligence+1
133hace 7 años
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

Un conjunto de scripts para un flujo de trabajo de análisis de código de malware basado en radare
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67hace 7 años
needle preview
Archived

needle

GitHubreverseclabs/needle

El framework de pruebas de seguridad para iOS
dynamic-analysis-sandboxingios-securitystatic-code-analysis+4
1.4khace 5 años
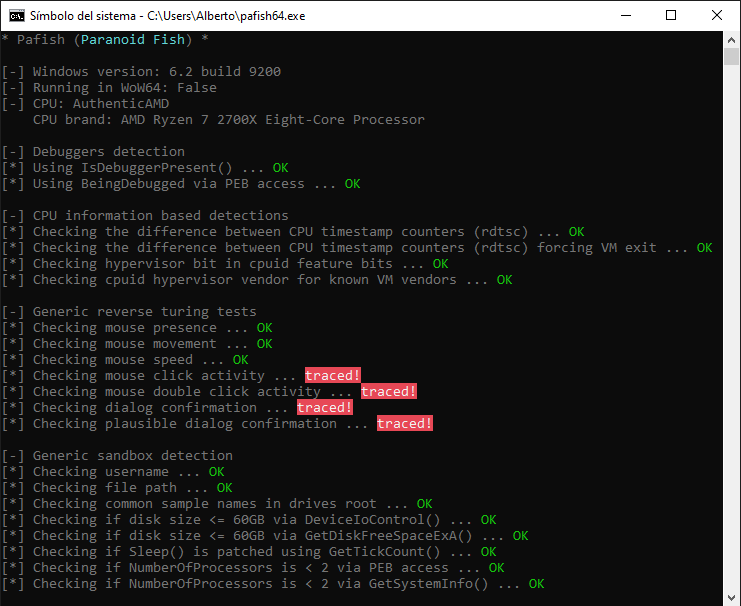
pafish preview
Archived

pafish

GitHuba0rtega/pafish

Pafish es una herramienta de prueba que utiliza diferentes técnicas para detectar máquinas virtuales y entornos de análisis de malware de la misma…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+2
3.9khace 2 años
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

Sandbox de ingeniería inversa programable en Python, un framework de instrumentación e inspección de máquinas virtuales basado en QEMU
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7khace 2 años
super preview
Archived

super

GitHubsuperandroidanalyzer/super

Analizador de Android en Rust seguro, unificado, potente y extensible
android-securitystatic-analysisdynamic-analysis-sandboxing+4
428hace 6 años
purpleteam-s2-containers preview
Archived

purpleteam-s2-containers

GitLabpurpleteam-labs/purpleteam-s2-containers

Contenedores de etapa dos
vulnerability-scannerscontainer-securitydynamic-analysis-sandboxing+5
1hace 5 años
arachni preview
Archived

arachni

GitHubarachni/arachni

Framework de escáner de seguridad de aplicaciones web

vulnerability-scannersweb-vulnerability-scannersdynamic-analysis-sandboxing+3
4.0khace 6 meses
Anterior1…3334Siguiente
