
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Depuradores — Herramientas — Página 6 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
434 resultados
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Emulador nativo de Pcode

dynamic-code-analysisreverse-engineeringdebuggers+1
305hace 2 años
defcon_27_windbg_workshop preview

defcon_27_windbg_workshop

GitHubhugsy/defcon_27_windbg_workshop

Taller DEFCON 27 - Depuración moderna con WinDbg Preview
vulnerability-analysisexploitationreverse-engineering+5
748hace 1 año
hwbp4mw preview

hwbp4mw

GitHubrad9800/hwbp4mw

Motor de hooking por puntos de interrupción de hardware para Windows que utiliza registros de depuración para hookear funciones, evadir ETW/AMSI y…
ids-ips-evasiondebuggerspost-exploitation+2
273hace 3 años
awesome-ida-x64-olly-plugin preview

awesome-ida-x64-olly-plugin

GitHubfr0gger/awesome-ida-x64-olly-plugin

Una lista curada de plugins para IDA, x64DBG, Ghidra y OllyDBG.
static-analysisvulnerability-analysisreverse-engineering+4
1.6khace 8 meses
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Juguetes scripts para jugar con la API JS de WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244hace 2 años
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Implementación de Detours (x64/x86) que utiliza solo la importación de ntdll

code-analysisdynamic-code-analysisreverse-engineering+3
93hace 2 meses
scare preview

scare

GitHubnetspooky/scare

Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
311hace 1 año
x64dbg-xfg-marker preview

x64dbg-xfg-marker

GitHubm417z/x64dbg-xfg-marker

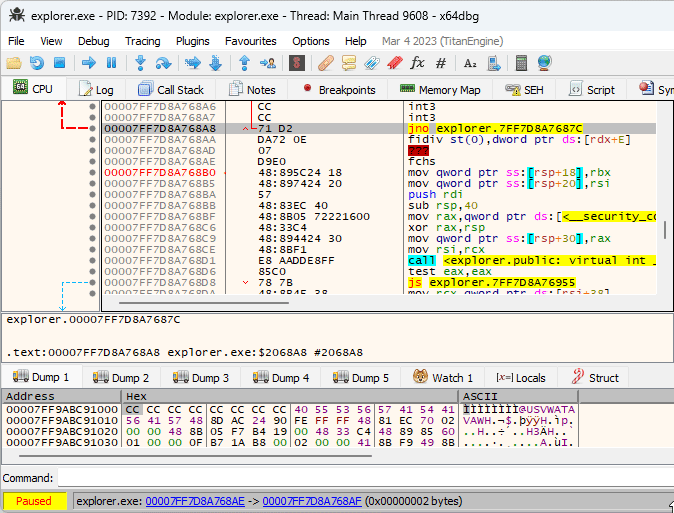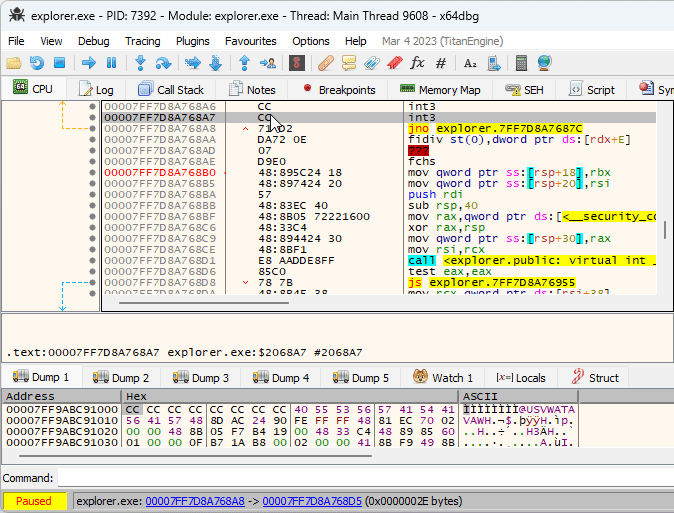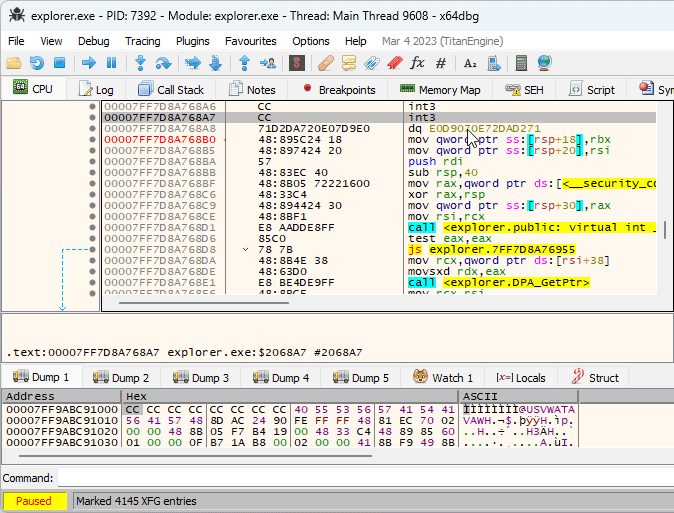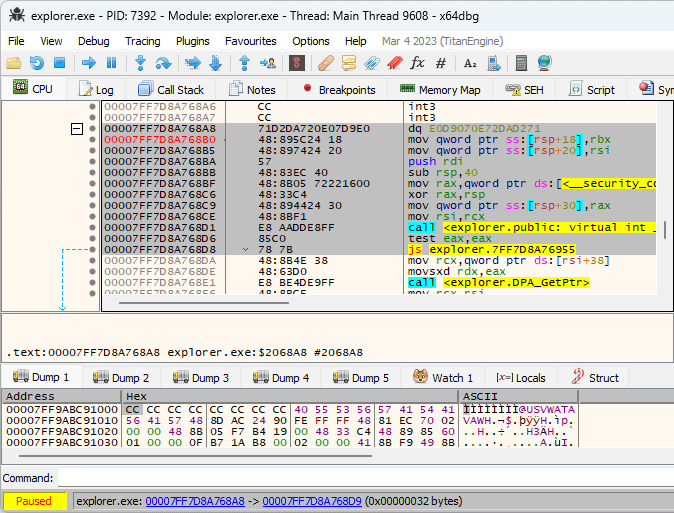
Un plugin de x64dbg que marca las firmas de llamadas XFG como datos

code-analysisreverse-engineeringdebuggers+1
84hace 3 años
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)

exploitationreverse-engineeringdebuggers+5
622hace 2 años
snapchange preview

snapchange

GitHubawslabs/snapchange

Fuzzing ligero de una instantánea de memoria mediante KVM
dynamic-analysis-sandboxingvulnerability-analysisdynamic-code-analysis+3
469hace 2 años
slides preview

slides

GitHubhyperdbg/slides

Diapositivas sobre HyperDbg

reverse-engineeringdebuggersbinary-analysis+3
39hace 3 meses
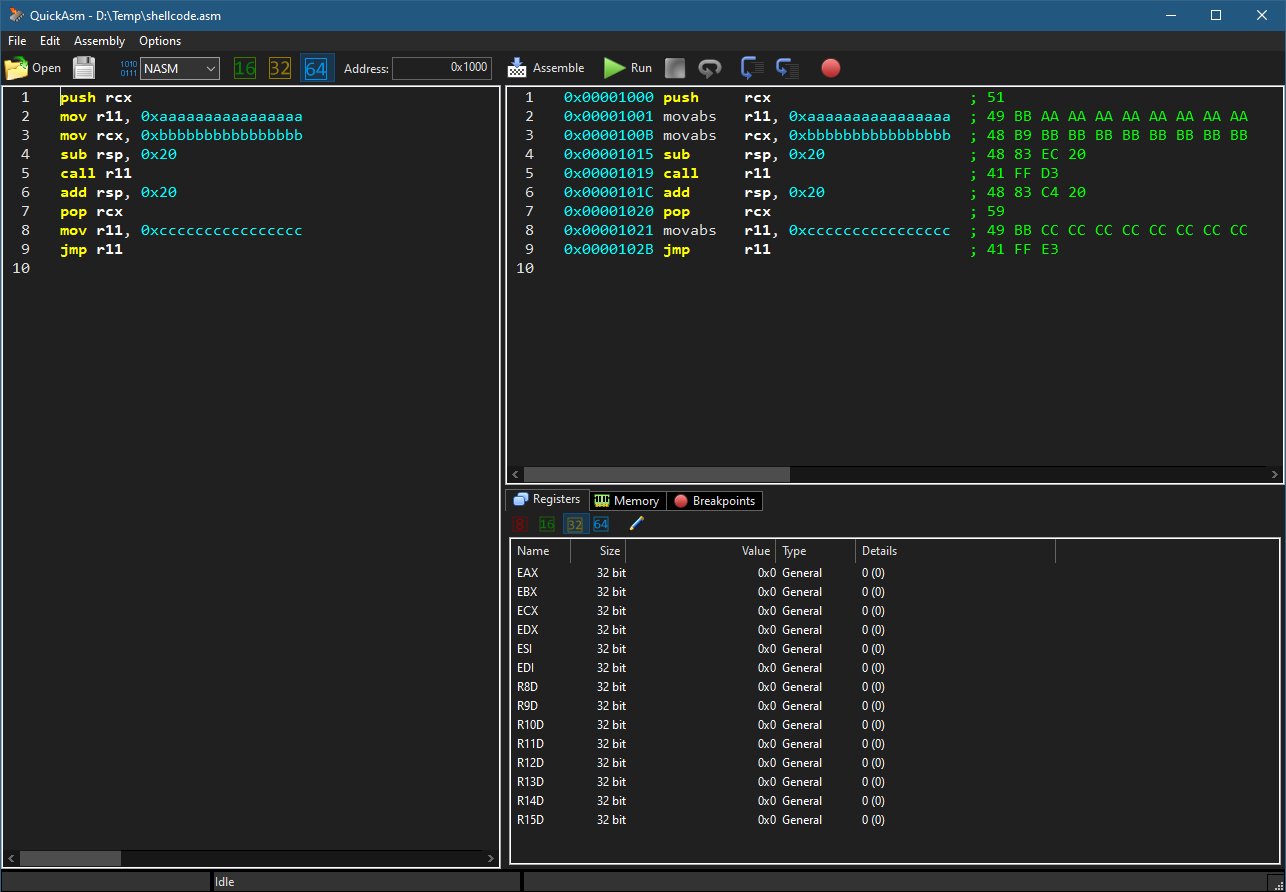
QuickAsm preview

QuickAsm

GitHubzodiacon/quickasm

Simple ensamblador/desensamblador/emulador x86/x64
reverse-engineeringdebuggersbinary-analysis
197hace 2 días
experiments preview

experiments

GitHubcommial/experiments

Experimentos

defensive-toolsvulnerability-analysisreverse-engineering+5
486hace 2 años
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

Una técnica que se puede utilizar para evadir los escáneres de memoria de AV/EDR. Esto se puede utilizar para ocultar shellcodes conocidos y…

ids-ips-evasionshellcodedebuggers+3
599hace 2 años
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Volcar cookies y credenciales directamente de la memoria del proceso de Chrome/Edge
memory-forensicspassword-attacksdata-exfiltration+3
1.5khace 6 meses
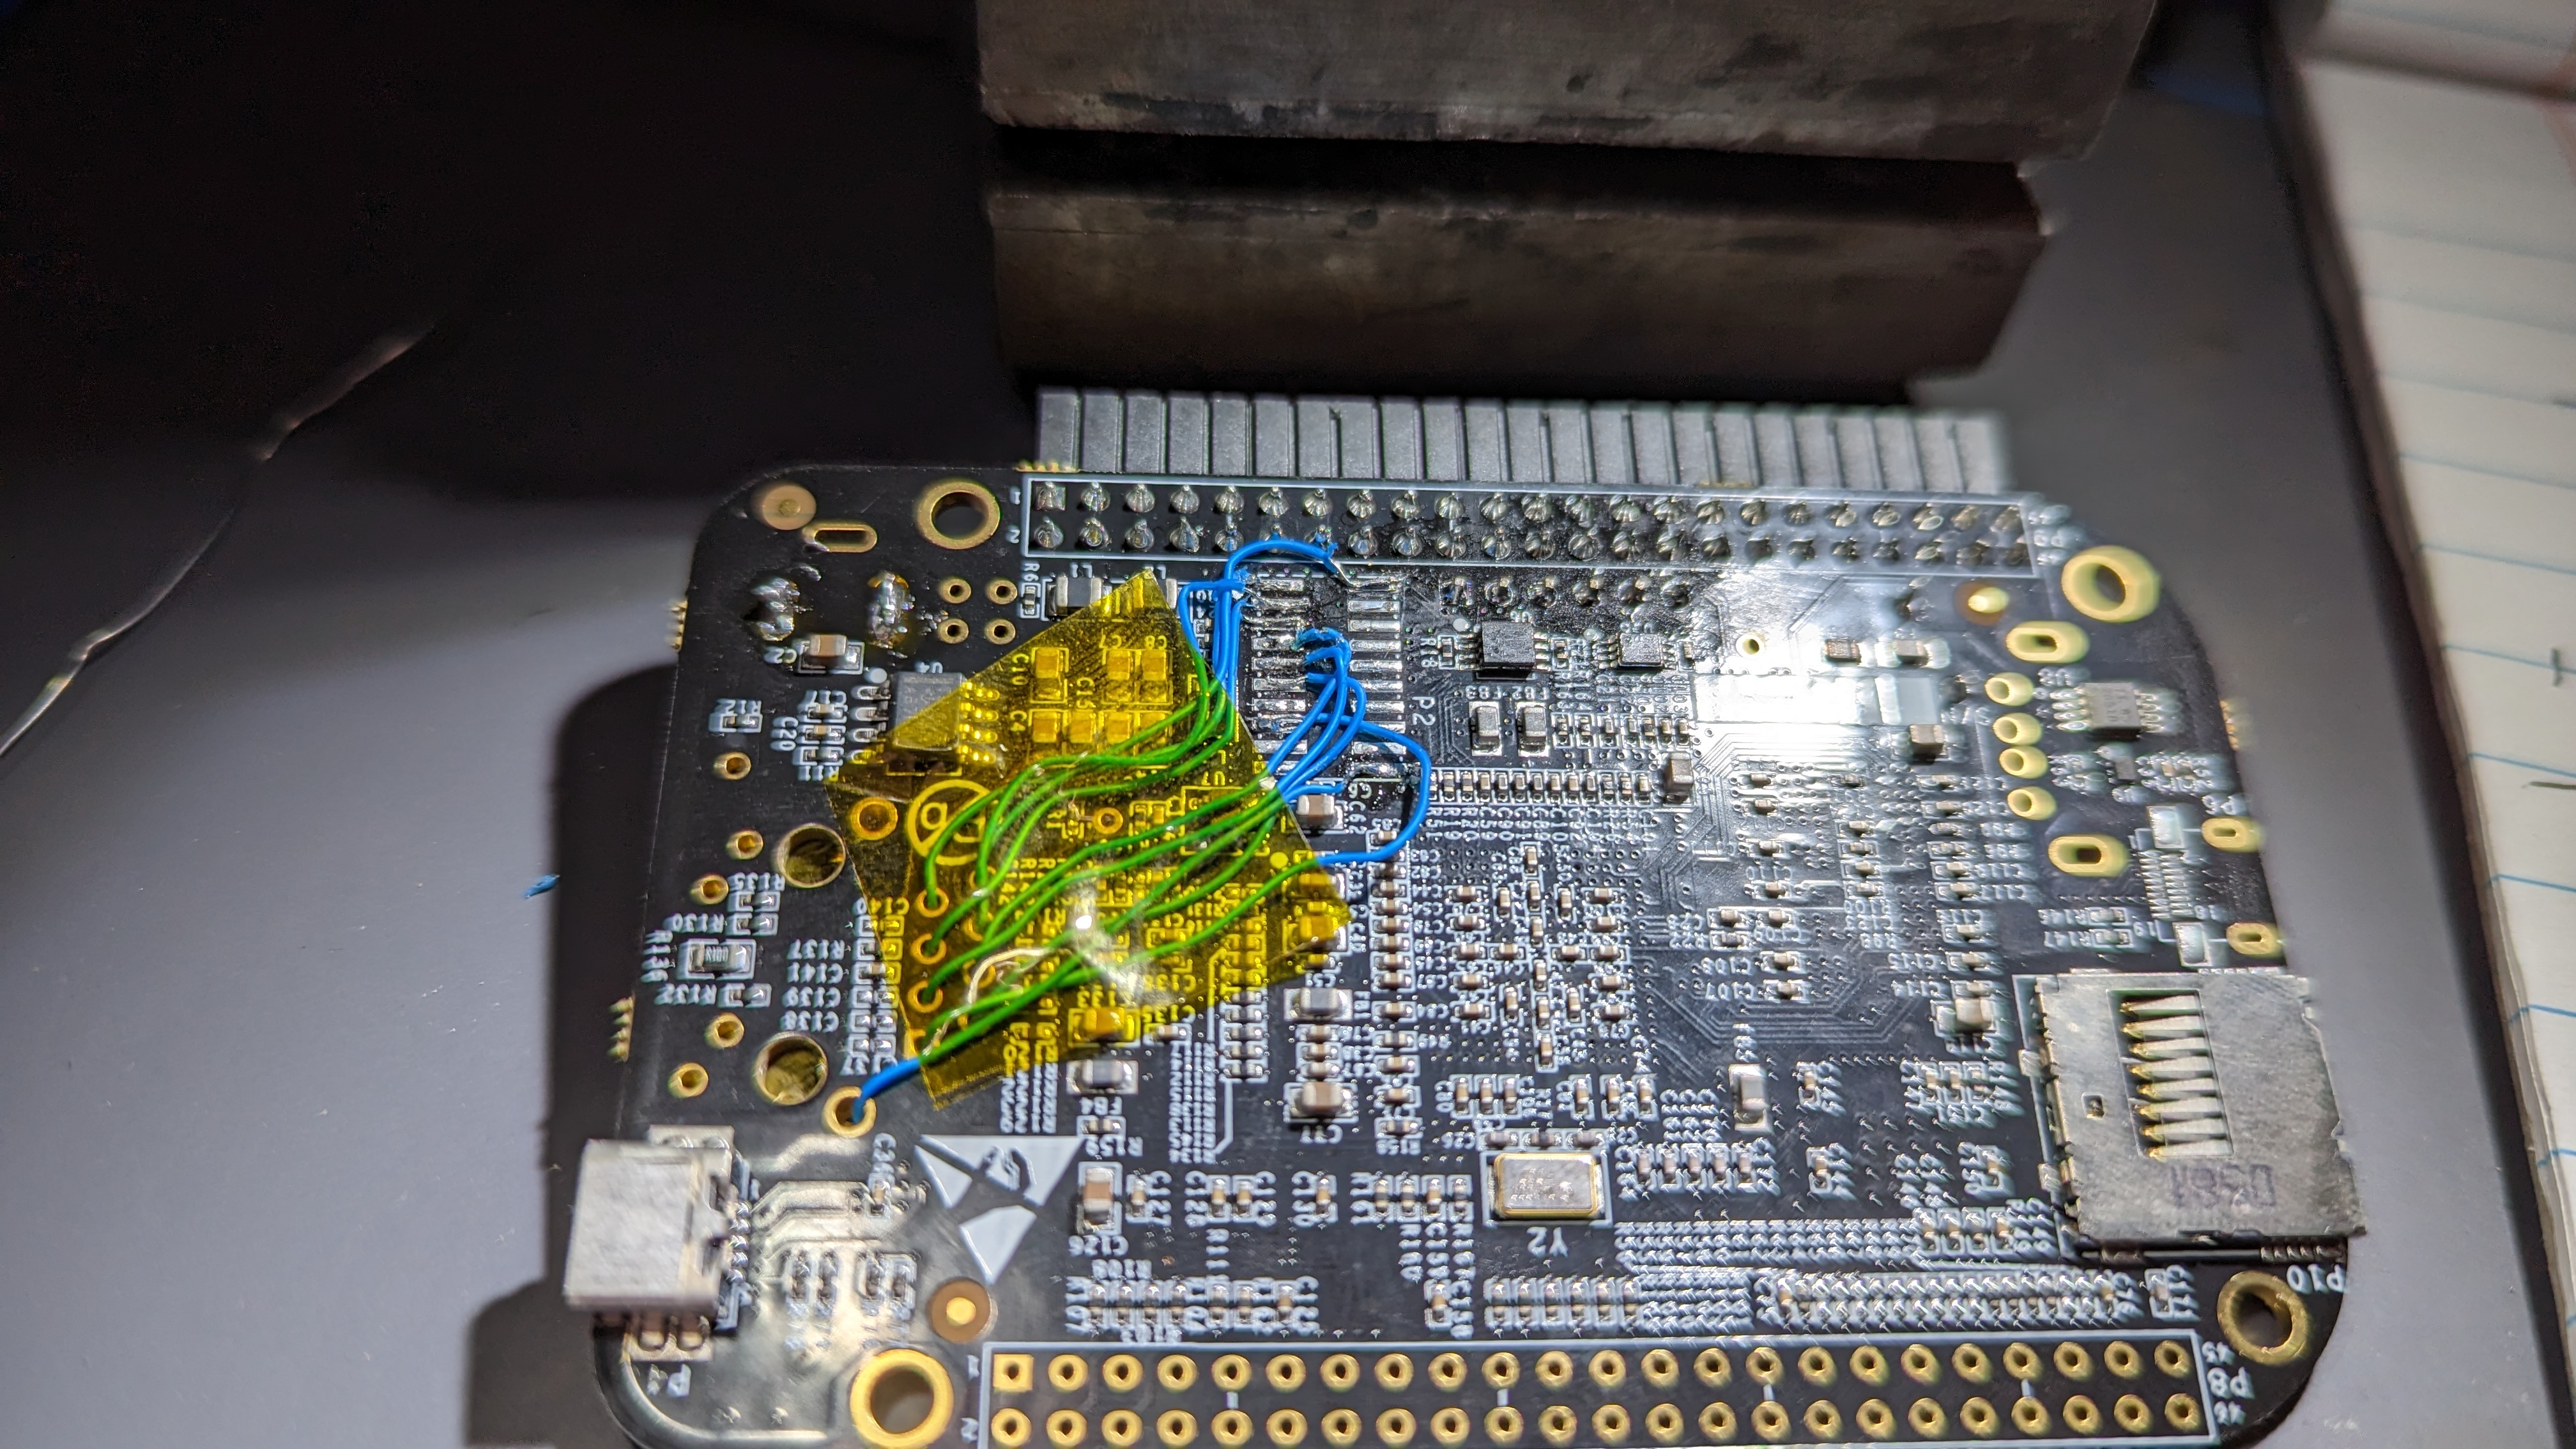
am335xbootrom preview

am335xbootrom

GitHubsjgallagher2/am335xbootrom

Ingeniería inversa de la ROM de arranque del TI AM3358
embedded-systems-securityreverse-engineeringdebuggers+4
61hace 2 años
ps5-umtxdbg preview

ps5-umtxdbg

GitHubfail0verflow/ps5-umtxdbg

Experimentación de fiabilidad de exploits en C++ para una vulnerabilidad del kernel FreeBSD de PlayStation 5, con compilaciones de kernel en VM y…
vulnerability-analysisexploitationdebuggers+1
83hace 2 años
idasql preview

idasql

GitHuballthingsida/idasql

Ingeniería inversa de Vibe con IDA Pro: una interfaz para IDA en SQL mediante tablas virtuales en vivo. ¡No dejes que las apariencias te engañen! :)

static-analysisreverse-engineeringdebuggers+4
363hace 10 días
Anterior1…567…25Siguiente