adversary_emulation_library

Una biblioteca abierta de planes de emulación de adversarios diseñados para capacitar a las organizaciones a probar sus defensas basándose en TTPs…

Una biblioteca abierta de planes de emulación de adversarios diseñados para capacitar a las organizaciones a probar sus defensas basándose en TTPs…

Este repositorio es una colección de funciones de powershell que todo hacker debería conocer.

Escáner avanzado de RCE para React Server Components para CVE-2025-55182. Características: fingerprinting multietapa, verificación de…

Versión mejorada de secretsdump.py de Impacket. Añade multi-hilo y acepta un archivo de entrada con una lista de hosts objetivo para la extracción…

Proyecto de exfiltración de documentos con fines educativos y de entretenimiento

DNSChef (NG) - Proxy DNS para probadores de penetración y analistas de malware

Herramienta de acceso inicial y post-explotación para Entra ID y M365 con una interfaz gráfica basada en navegador

Una colección de más de 60 scripts - actualizada específicamente para la función BadUSB del FlipperZero.

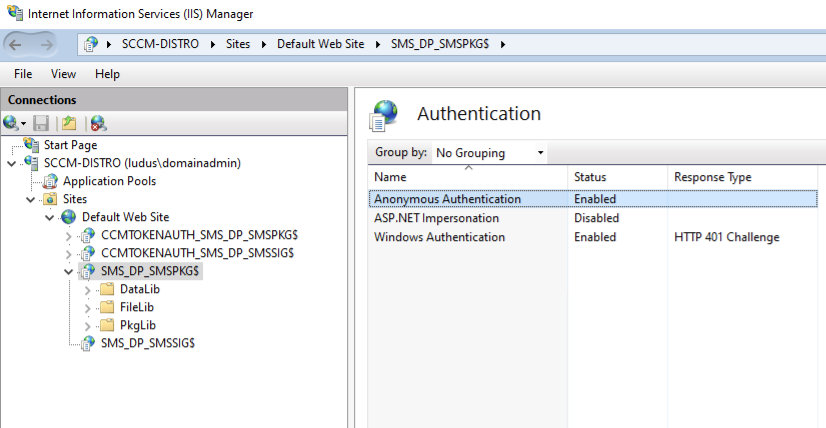
Encuentra archivos interesantes almacenados en los recursos compartidos de (System Center) Configuration Manager (SCCM/CM) a través de HTTP(s)

VeilTransfer es una utilidad de exfiltración de datos diseñada para probar y mejorar las capacidades de detección. Esta herramienta simula técnicas…

BOF de Cobalt Strike que crea un minidump de LSASS en memoria y lo exfiltra a través del callback C2 para el análisis de credenciales sin conexión…

Volcar cookies y credenciales directamente de la memoria del proceso de Chrome/Edge

Capacidad de keylogging inteligente para robar credenciales SSH, incluida la contraseña y la clave privada

peeko – C2 XSS basado en navegador para exploración sigilosa de redes internas a través de un navegador infectado.

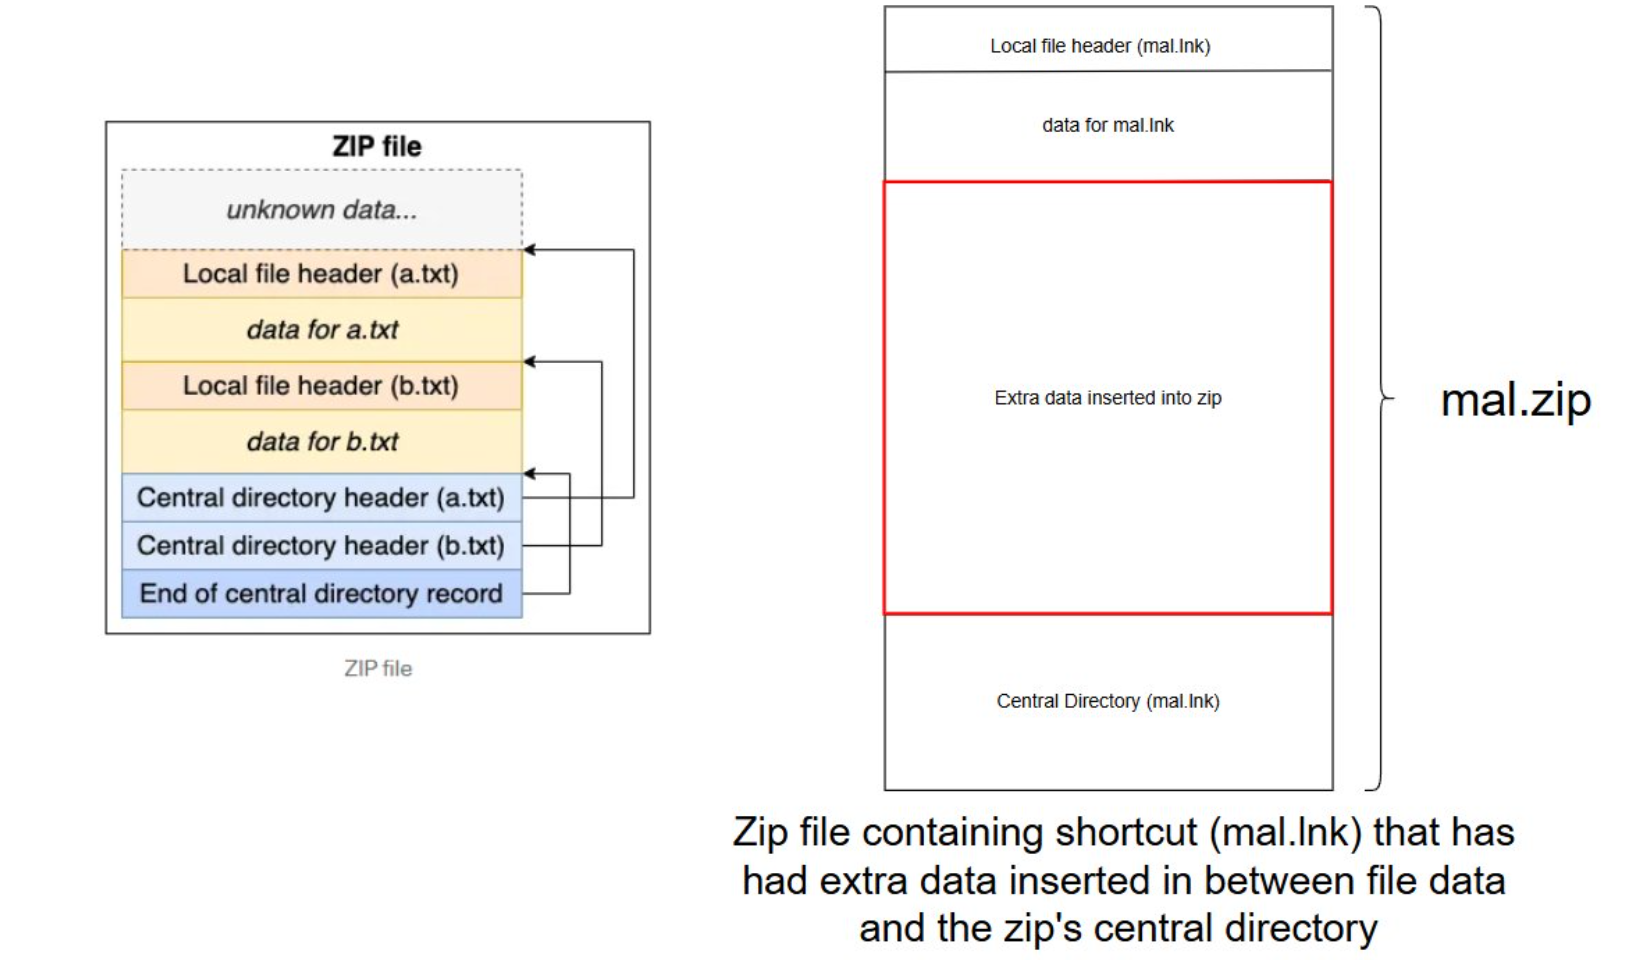
Utilidad de Python3 para crear archivos zip que ocultan datos adicionales para su posterior extracción.

Varios consejos y trucos

Agente de post-explotación para Linux que utiliza io_uring para evadir sigilosamente la detección de EDR evitando las llamadas al sistema…

Todos los materiales para la charla de Gareth Heyes en Black Hat: CSS: la bomba dentro de tu bandeja de entrada.