
bucket-brute
 randomrobbiebf/bucket-brute
Herramienta Aws S3 Tko
cloud-infrastructure-securityvulnerability-analysisweb-security+3
randomrobbiebf/bucket-bruteHerramienta Aws S3 Tko
 randomrobbiebf/s3-from-csp
Extrae todos los buckets S3 de las cabeceras de informes CSP y luego prueba vulnerabilidades de carga de archivos.
 treebuilder/aad-sso-enum-brute-spray
POC de la reciente vulnerabilidad de fuerza bruta de contraseñas de Azure Active Directory de SecureWorks.
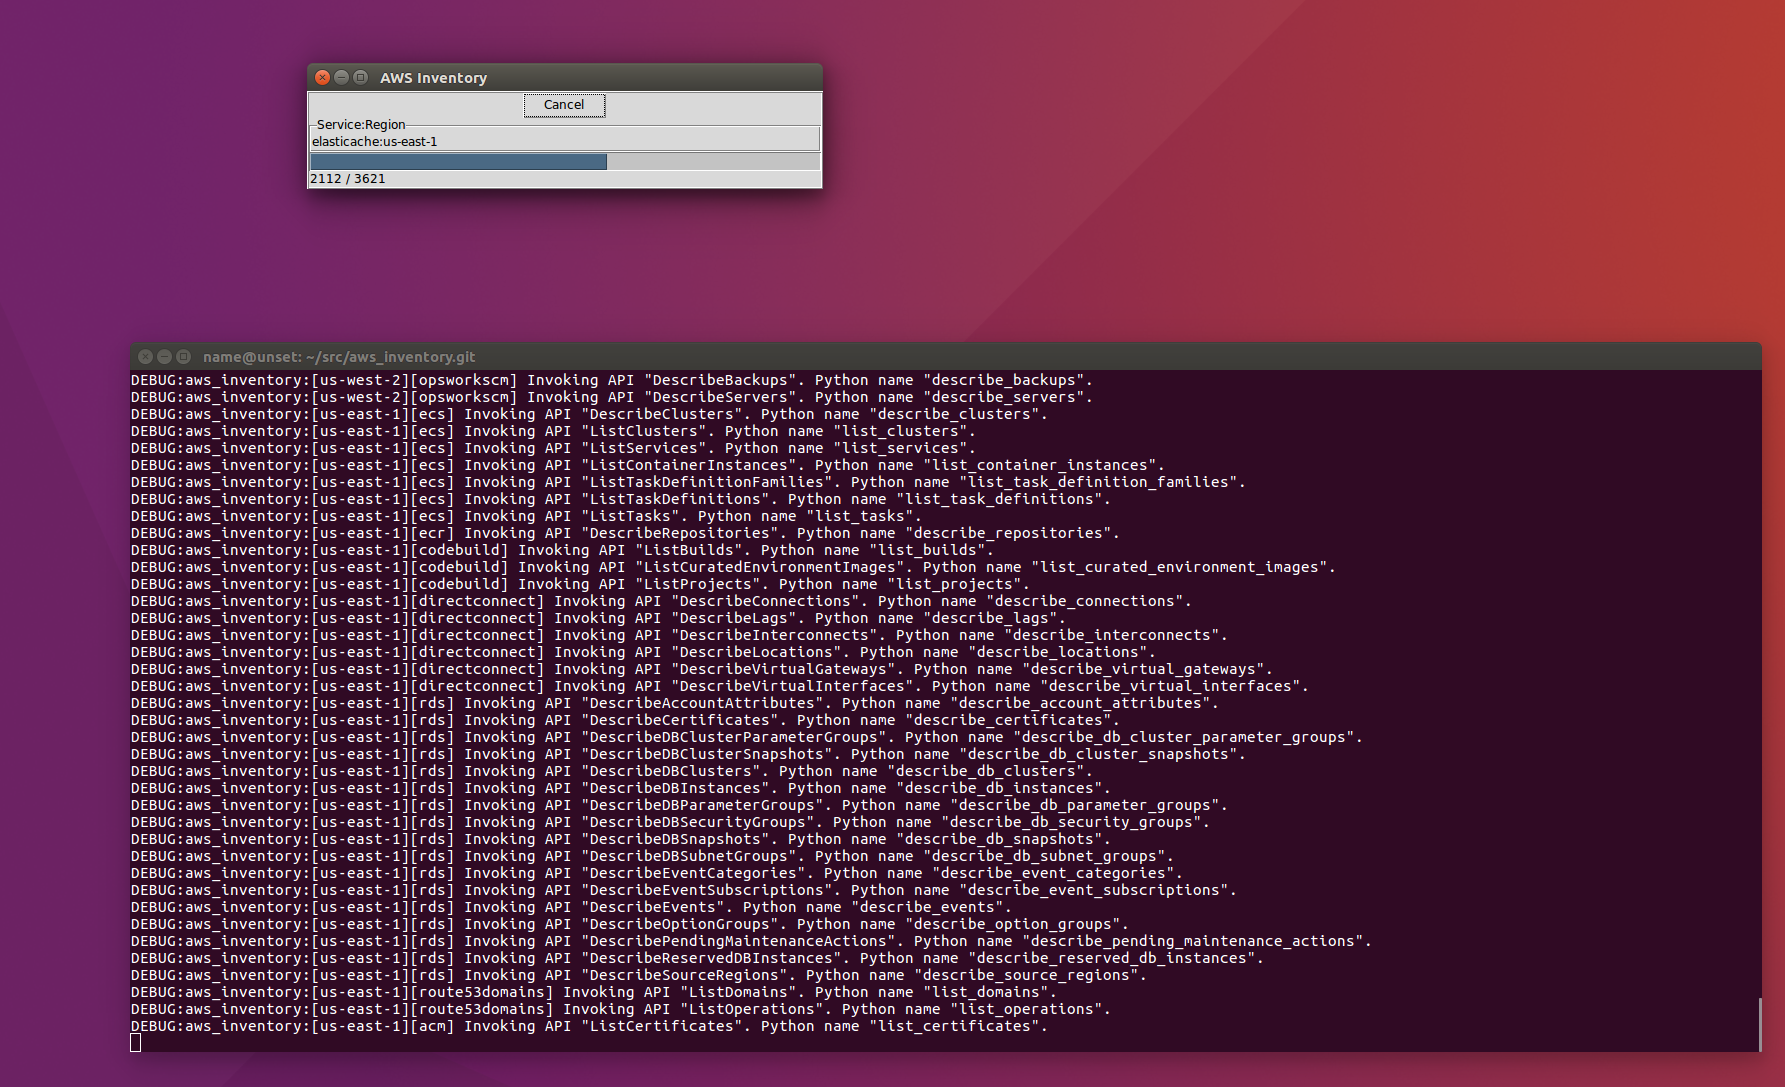 nccgroup/aws-inventory
Descubre recursos creados en una cuenta de AWS.
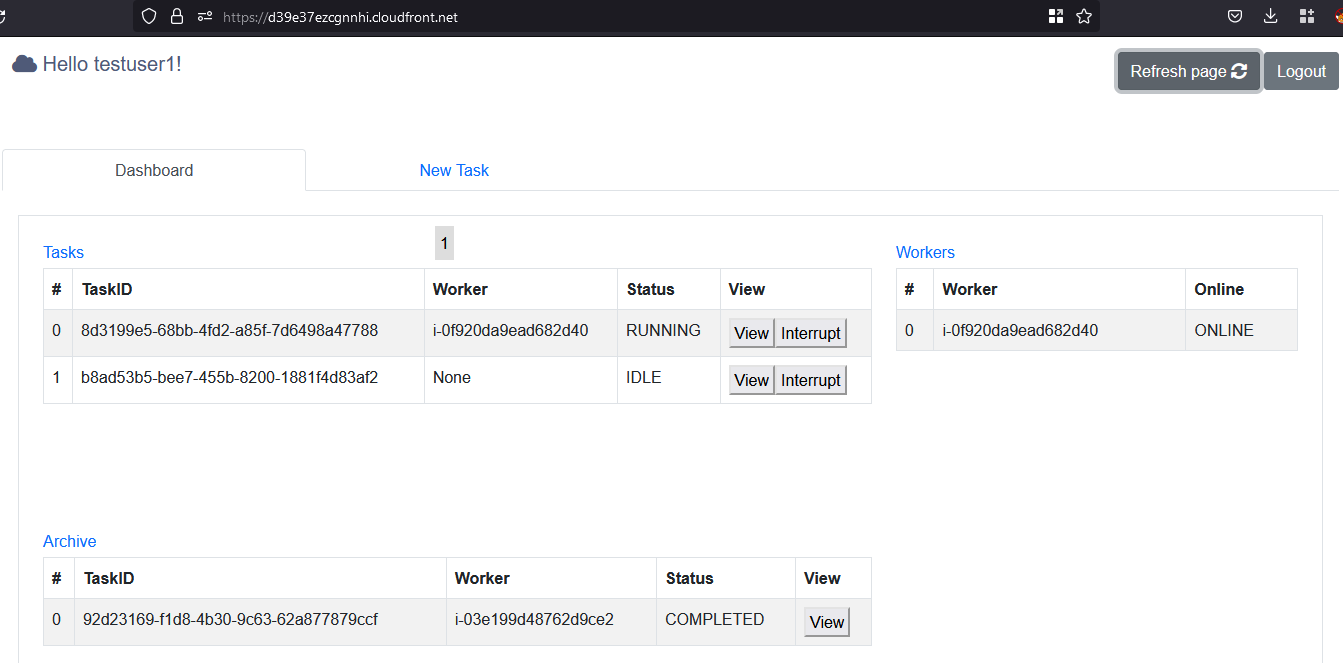 nccgroup/cowcloud
Solución serverless de AWS para distribuir cargas de trabajo de reconocimiento y escaneo de vulnerabilidades. Envía tareas a través de la interfaz…
 nccgroup/go-pillage-registries
Herramienta de registro de Docker orientada a pentesters para enumerar y extraer imágenes.
 nccgroup/raccoon
Auditor de acceso a objetos de Salesforce
 nccgroup/s3_objects_check
Evaluación whitebox de los permisos efectivos de objetos S3, para identificar archivos de acceso público.
 nccgroup/sadcloud
Una herramienta para crear (¡y destruir!) infraestructura cloud deliberadamente insegura
 nccgroup/sfpoldevchk
Comprobador de desviación de políticas de Salesforce
 cappricio-securities/appspec-yaml-leaks
Fugas de Appspec YML y YAML
 bishopfox/badpods
Una colección de manifiestos que crearán pods con privilegios elevados.
 synacktiv/eipp
Listas de contraseñas prohibidas de Protección de contraseñas de Entra ID
 synacktiv/gh-hijack-runner
Un script de Python para crear un runner falso de GitHub y secuestrar trabajos de pipeline para filtrar secretos de CI/CD.
 irsl/google-osconfig-privesc
Prueba de concepto sobre la falla de escalada de privilegios identificada en Osconfig de Google
 justinsteven/advisories
Repositorio personal de divulgaciones de avisos de seguridad que cubren vulnerabilidades en software web, en la nube, de infraestructura y de código…
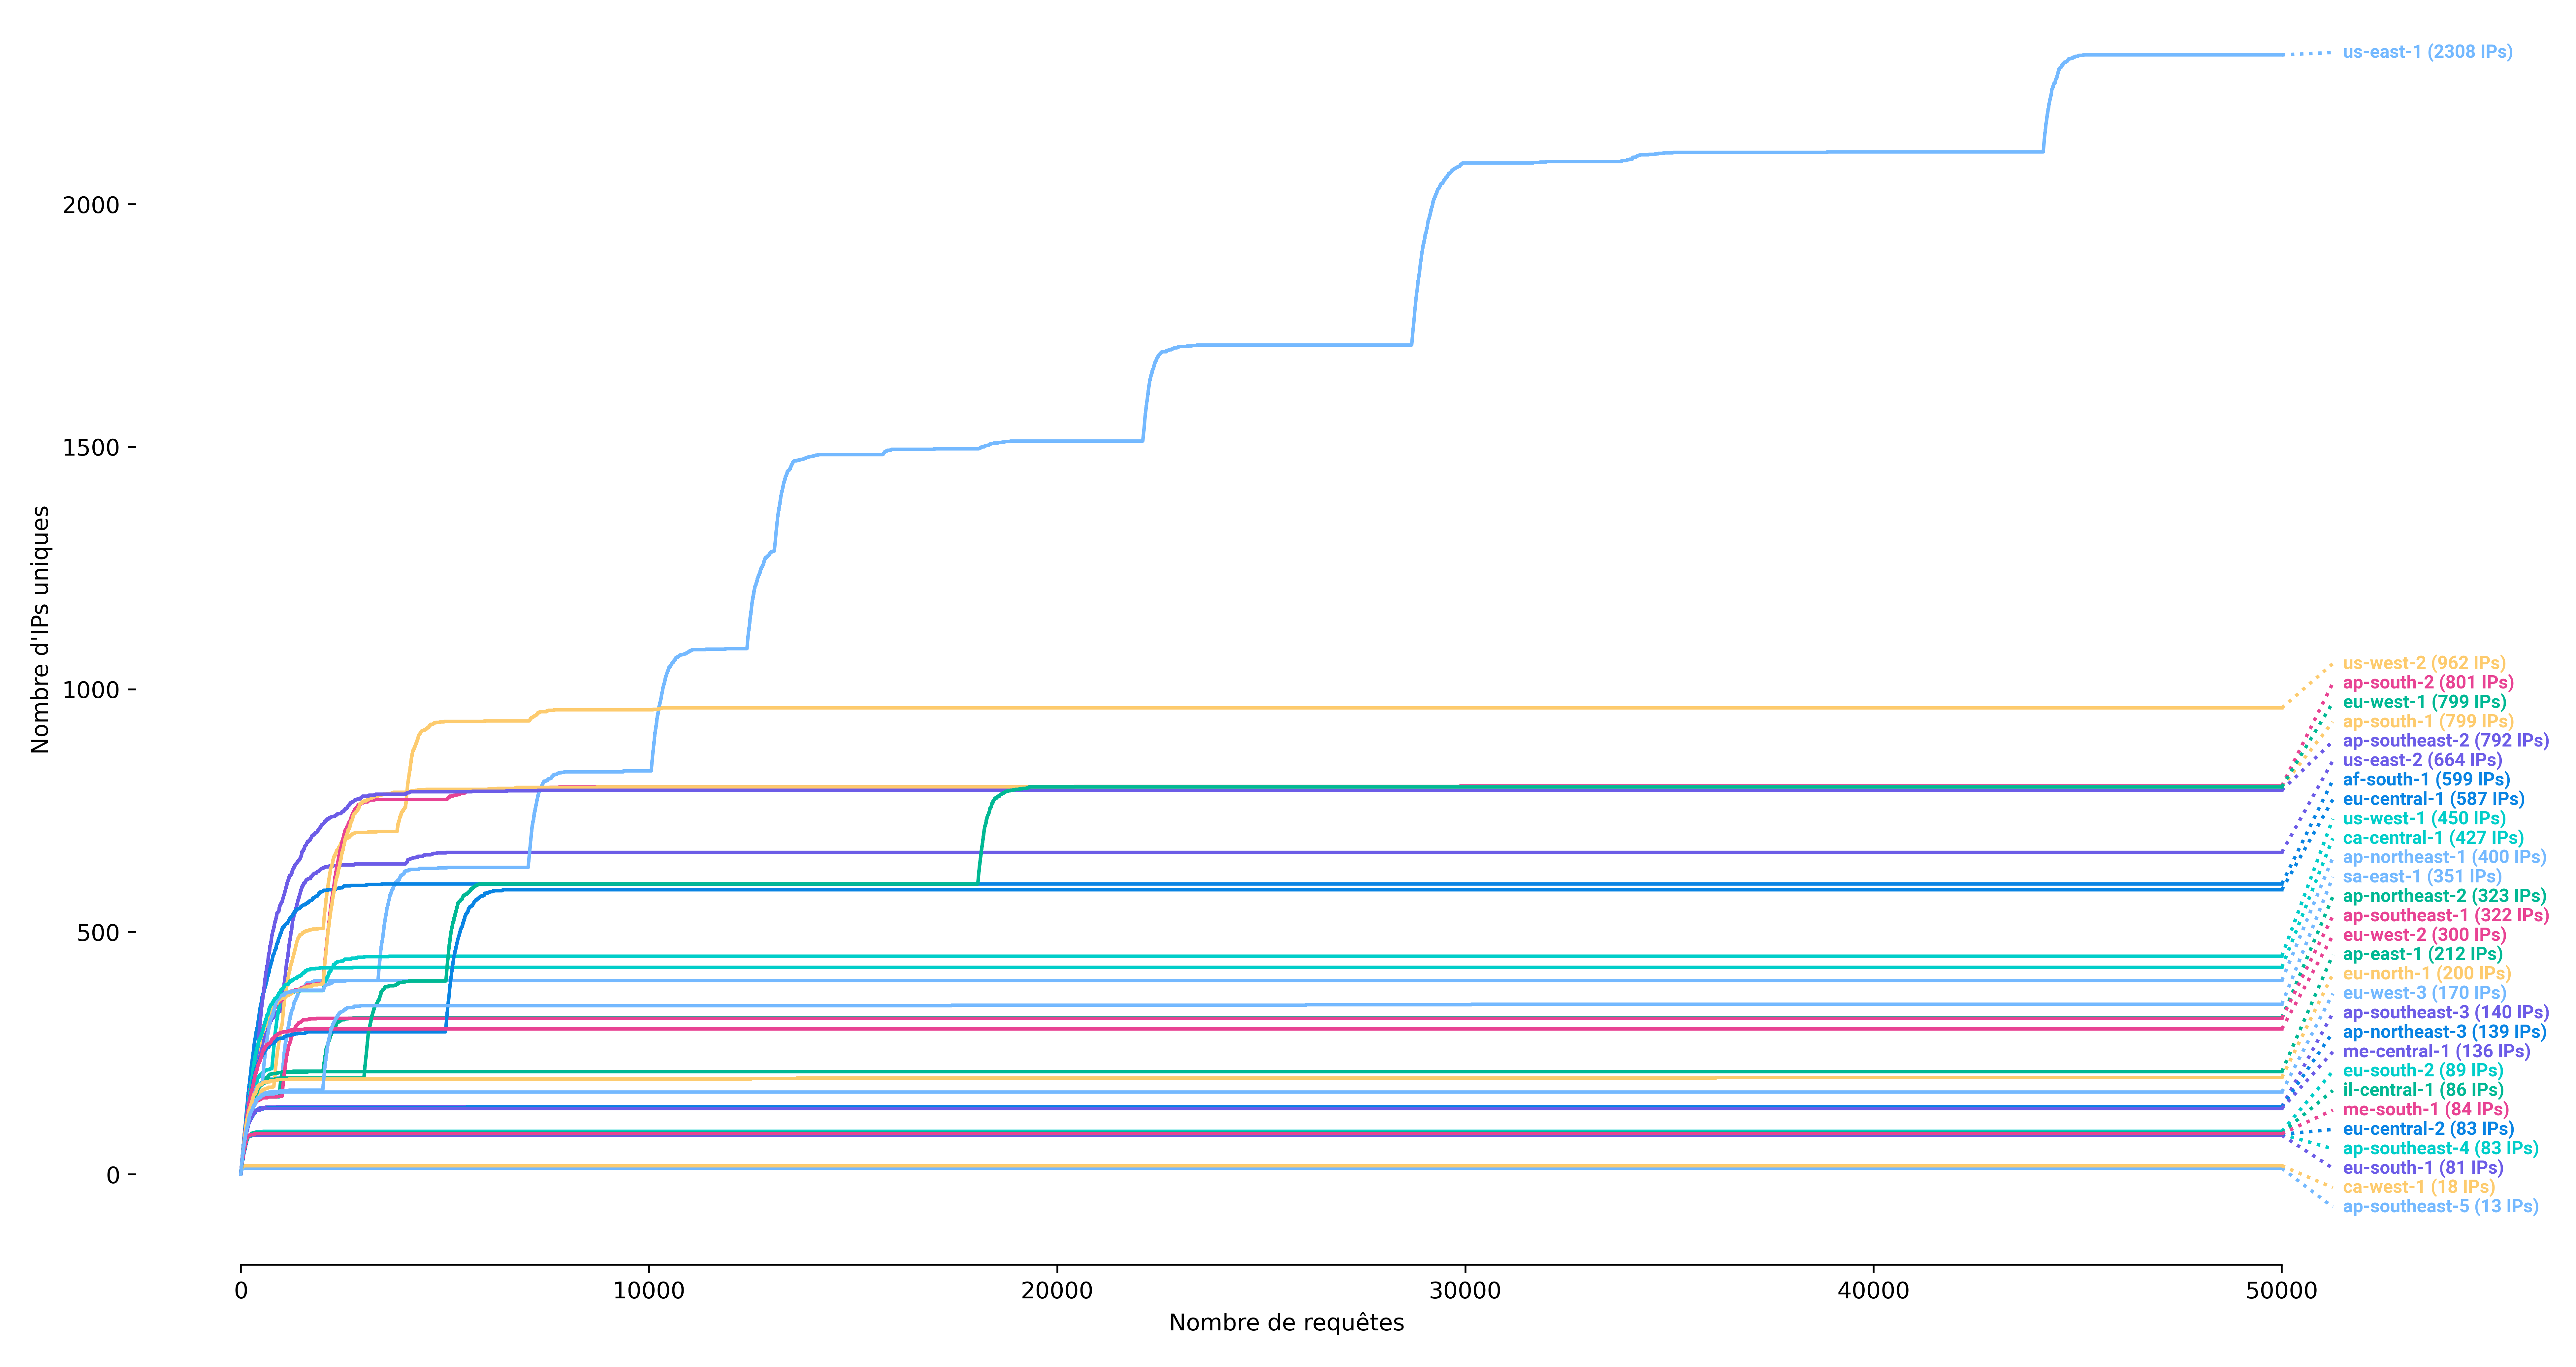 synacktiv/ipspinner
IPSpinner funciona como un proxy local que redirige las solicitudes a través de servicios externos.
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes