

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Pruebas de Seguridad de APIs — Herramientas — Página 15 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
270 resultados
hooker preview
Archived

hooker

GitHubandroidhooker/hooker

Hooker es un proyecto de código abierto para el análisis dinámico de aplicaciones Android. Este proyecto proporciona varias herramientas y…

android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
415
hace 10 años
martian preview
Archived

martian

GitHubgoogle/martian

Martian es una biblioteca para construir proxies HTTP/S personalizados
dynamic-analysis-sandboxingweb-proxies-interceptionapi-security-testing+3
2.0khace 1 año
burp-rest-api preview
Archived

burp-rest-api

GitHubvmware-archive/burp-rest-api

API REST/JSON para la herramienta de seguridad Burp Suite.
vulnerability-scannersweb-proxies-interceptionscripting-automation+4
566hace 1 año
nogotofail preview
Archived

nogotofail

GitHubgoogle/nogotofail

Una herramienta de prueba de seguridad de tráfico de red en ruta y de caja negra.
vulnerability-scannersapi-security-testingweb-security+3
3.0khace 4 años
poc-graphql preview
Archived

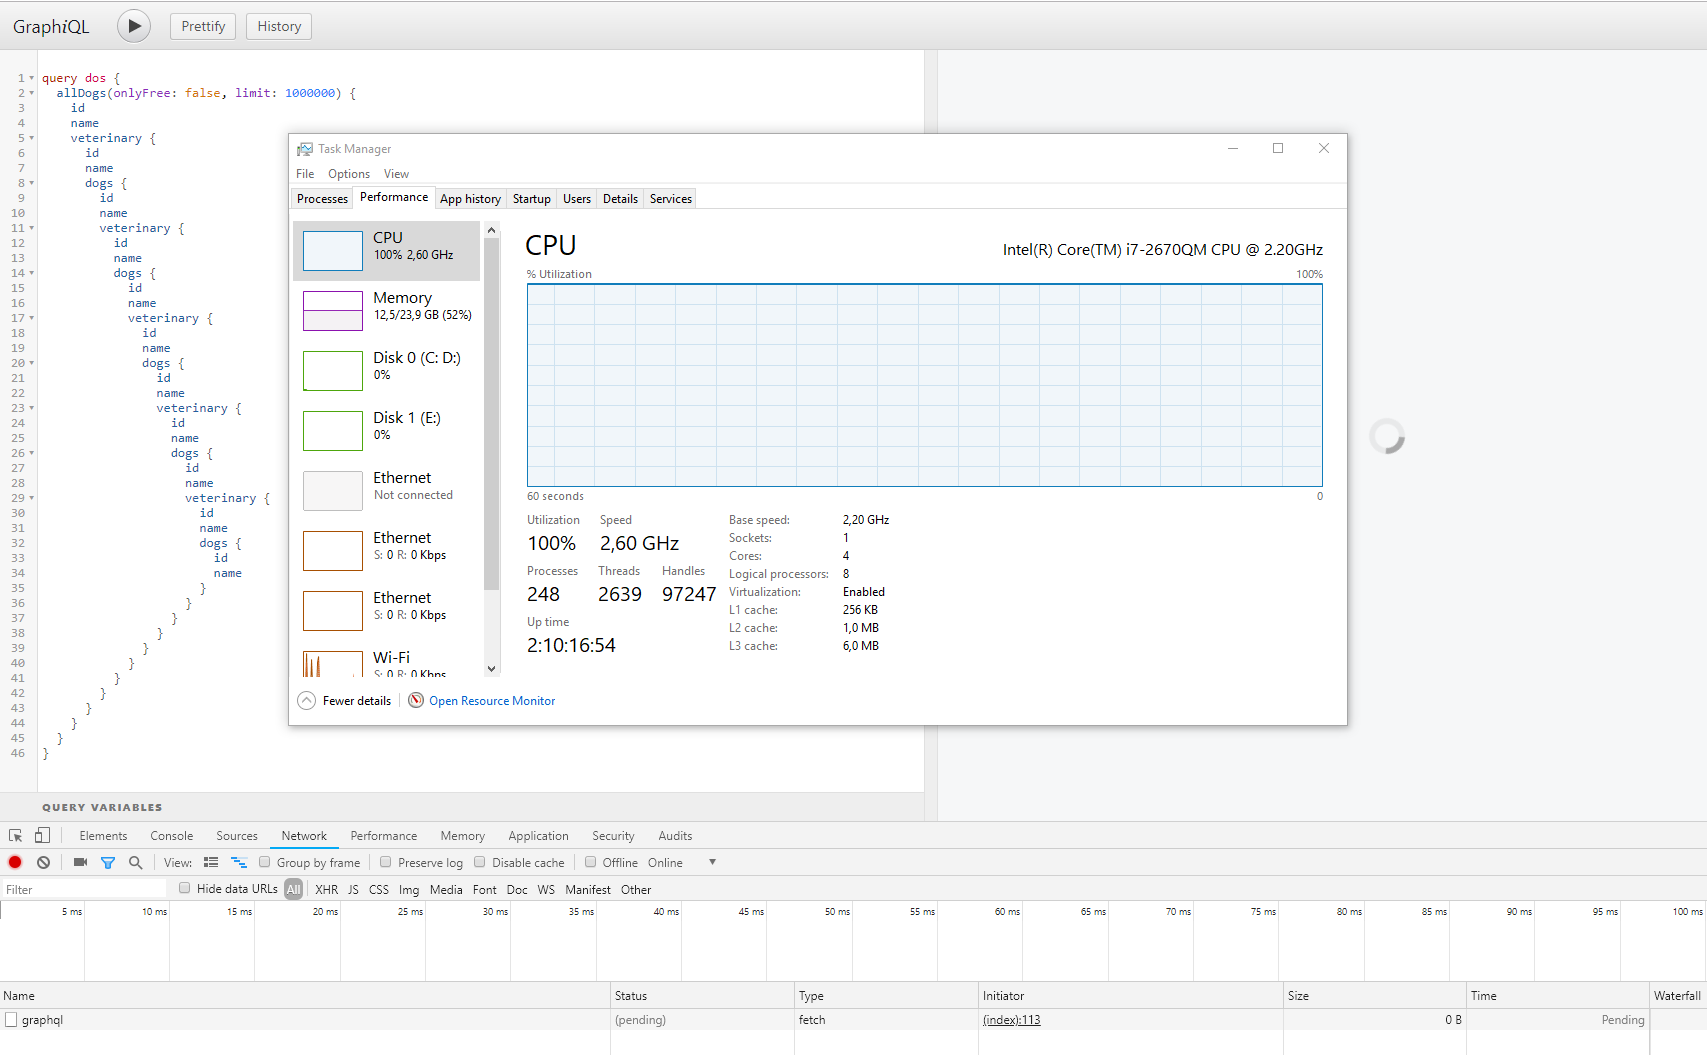
poc-graphql

GitHubrighettod/poc-graphql

Investigación sobre GraphQL desde el punto de vista de AppSec.
vulnerability-analysisweb-application-exploitationapi-security-testing+3
418hace 3 años
columbus-server preview
Archived

columbus-server

GitHubelmasy-com/columbus-server

Servicio de descubrimiento de subdominios con enfoque API-first que utiliza registros de Certificate Transparency para una enumeración pasiva y…
osintreconnaissancedns-subdomain-enumeration+3
28hace 3 años
ExtendedMacro preview
Archived

ExtendedMacro

GitHubfruh/extendedmacro

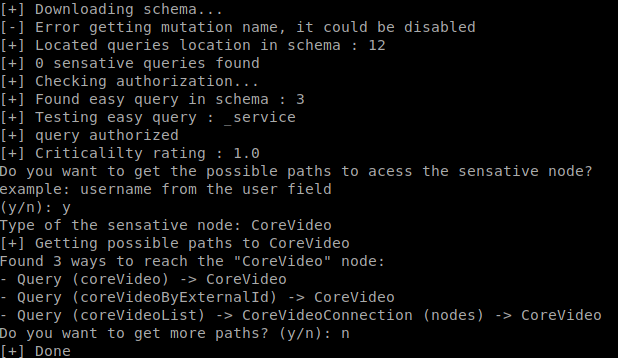
ExtendedMacro - plugin de BurpSuite que proporciona funcionalidad de macro extendida
web-proxies-interceptionscripting-automationapi-security-testing+3
15hace 5 años
GraphCrawler preview
Archived

GraphCrawler

GitHubgsmith257-cyber/graphcrawler

Kit de herramientas de pruebas de seguridad automatizadas para GraphQL
reconnaissancevulnerability-scannersapi-security-testing+3
334hace 2 años
authcov preview
Archived

authcov

GitHubauthcov/authcov

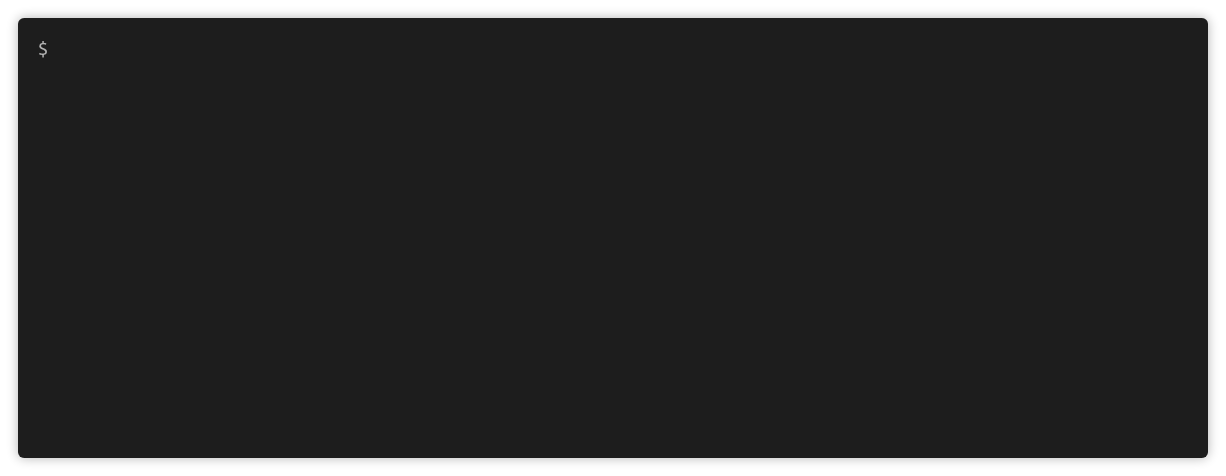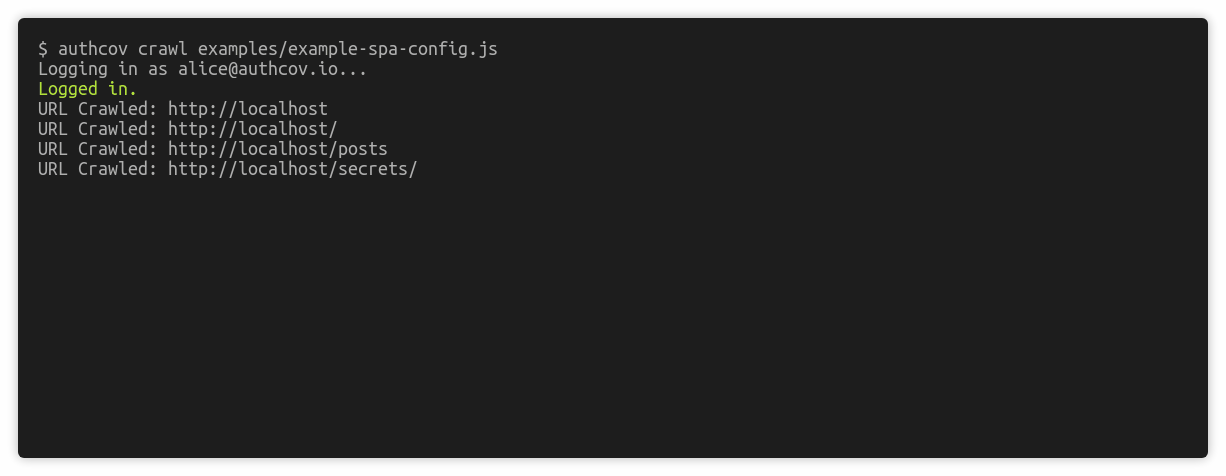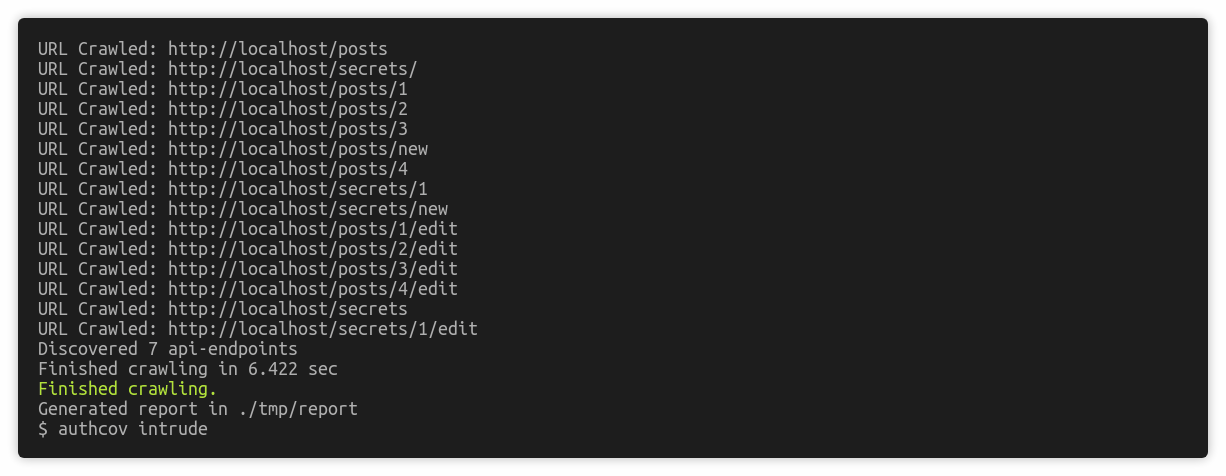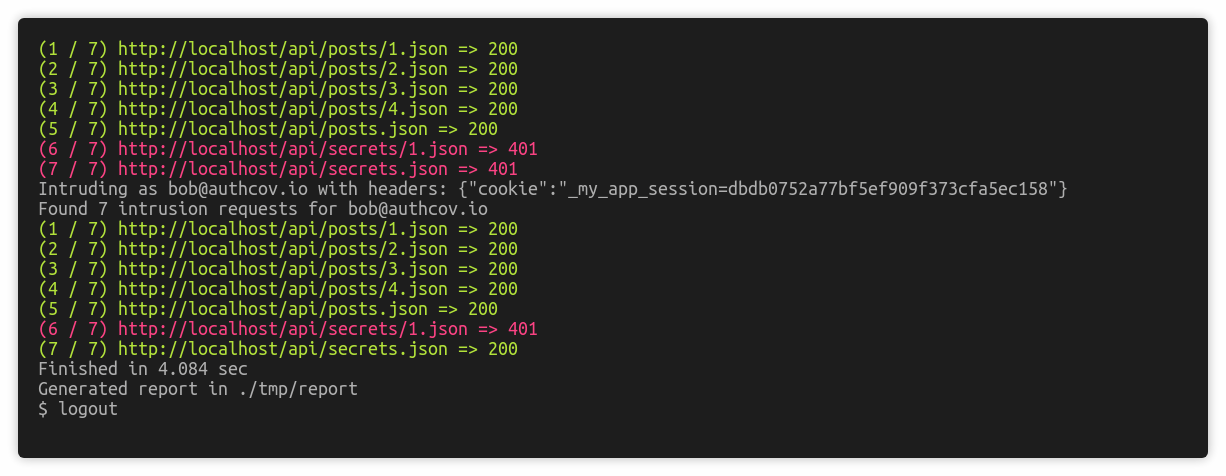
Escaneo de cobertura de autorización de aplicaciones web
authentication-authorizationvulnerability-scannersapi-security-testing+3
234hace 3 años
request_smuggler preview
Archived

request_smuggler

GitHubsh1yo/request_smuggler

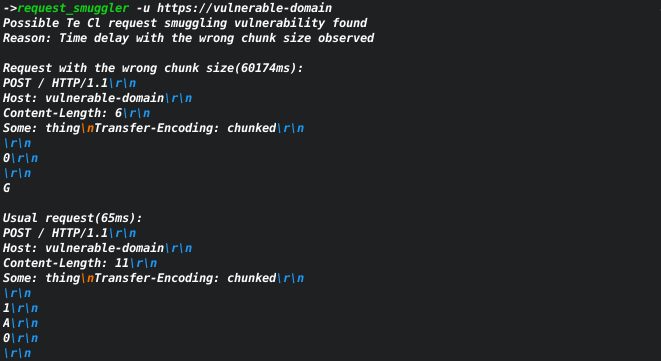
Escáner de vulnerabilidades de contrabando de peticiones Http
vulnerability-scannersweb-vulnerability-scannersweb-application-exploitation+3
228hace 4 años
raider preview
Archived

raider

GitHubdigeex/raider

OBSOLETO, por favor usa el nuevo repositorio de OWASP: https://github.com/OWASP/raider

api-security-testingweb-securitypenetration-testing+1
139hace 5 años
frida-fuzzer preview
Archived

frida-fuzzer

GitHubandreafioraldi/frida-fuzzer

Este fuzzer experimental está diseñado para ser utilizado para fuzzing en memoria de APIs.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
577hace 6 años
syntribos preview
Archived

syntribos

GitHubopenstack-archive/syntribos

Herramienta de pruebas de seguridad de API en Python del Grupo de Seguridad de OpenStack
vulnerability-scannersapi-security-testingweb-security+2
271hace 6 años
hackazon preview
Archived

hackazon

GitHubrapid7/hackazon

Una aplicación web vulnerable moderna
vulnerability-scannersweb-application-exploitationapi-security-testing+3
1.0khace 5 años
toxy preview
Archived

toxy

GitHubh2non/toxy

Proxy HTTP hackeable para pruebas de resiliencia y condiciones de red simuladas
vulnerability-analysisweb-proxies-interceptionapi-security-testing+3
2.7khace 4 años
purpleteam-server-scanner preview
Archived

purpleteam-server-scanner

GitLabpurpleteam-labs/purpleteam-server-scanner

Componente de escaneo de servidores de purpleteam
vulnerability-scannersapi-security-testingweb-security+3
1hace 5 años
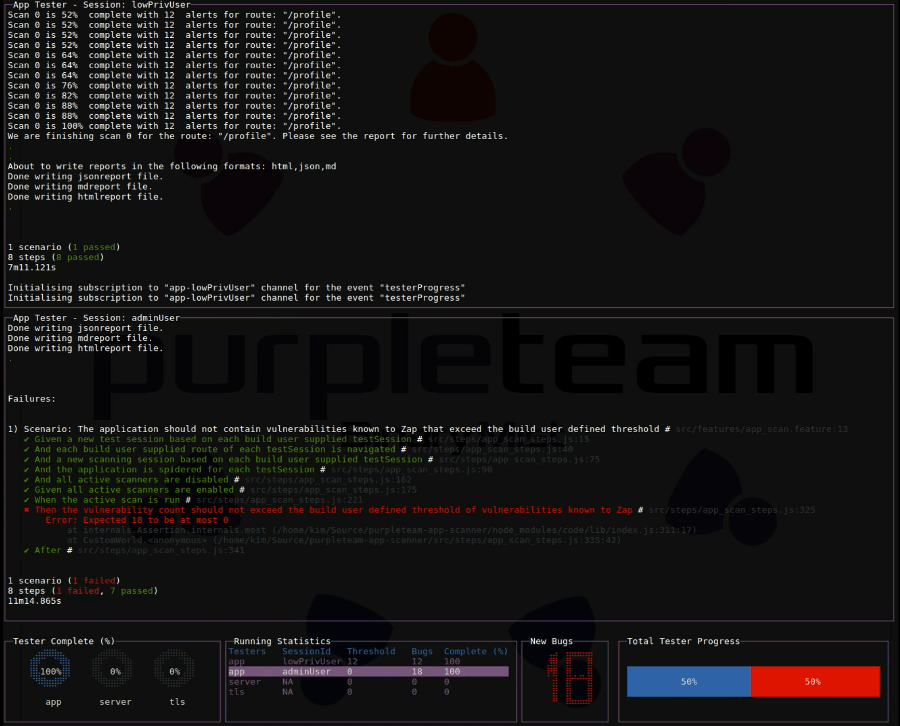
purpleteam preview
Archived

purpleteam

GitLabpurpleteam-labs/purpleteam

Componente CLI de purpleteam
vulnerability-scannersapi-security-testingweb-security+3
2hace 5 años
purpleteam-app-scanner preview
Archived

purpleteam-app-scanner

GitLabpurpleteam-labs/purpleteam-app-scanner

Componente de escaneo de aplicaciones de purpleteam

vulnerability-scannersweb-vulnerability-scannersapi-security-testing+4
1hace 5 años
Anterior1…1415Siguiente
