
AMSIDetection
Инструмент класса proof-of-concept для обнаружения обходов AMSI (Antimalware Scan Interface) и вредоносной активности скриптов в памяти на конечных…

Инструмент класса proof-of-concept для обнаружения обходов AMSI (Antimalware Scan Interface) и вредоносной активности скриптов в памяти на конечных…

Пакетный режим проверки индикаторов вредоносного ПО Shadowhammer, сканирующий локальные или предоставленные MAC-адреса на соответствие известным…

Python ctypes-обёртка для Event Tracing for Windows (ETW), обеспечивающая управление сеансами, захват событий и пользовательские обратные вызовы для…

Духовный .NET-эквивалент техники обхода сканирования памяти Gargoyle

Утилита для использования шеллкода в пользовательском режиме из полезной нагрузки DOUBLEPULSAR с целью рефлексивной загрузки произвольной DLL в…

Коллекция скриптов radare2 для анализа вредоносного ПО: извлечение бинарных файлов из дампов памяти, исправление PE-заголовков и декодирование…

Скрипты для извлечения полезной информации из заражённых дампов памяти

Инструментарий для исследования загрузки Linux на iPad mini 1 через checkm8, пропатченные iBSS/iBEC и пользовательские bare-metal пейлоады, включая…

Python-скрипт для обнаружения URL-адресов административных панелей веб-сайтов, помогающий в разведке безопасности и тестировании на проникновение.

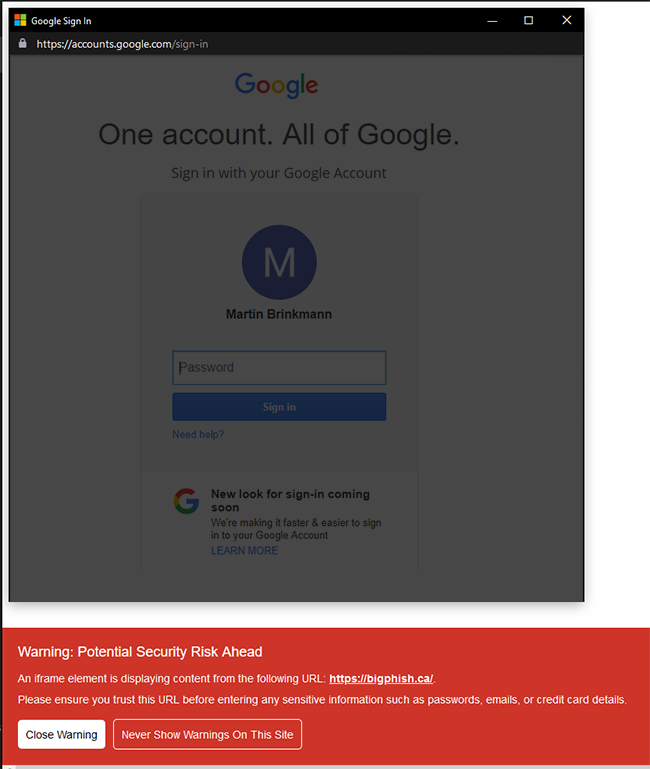
Лёгкое расширение для автоматического обнаружения встроенных iframe-элементов и вывода подробных предупреждений о них с целью защиты от атак типа…

# Read-only CLI для проверки того, подвержен ли сайт WordPress уязвимости WP2Shell (CVE-2026-63030 / CVE-2026-60137)

Управляйте ключами восстановления BitLocker, разблокируйте зашифрованные диски и отслеживайте статус шифрования с помощью этой легковесной утилиты…

Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.

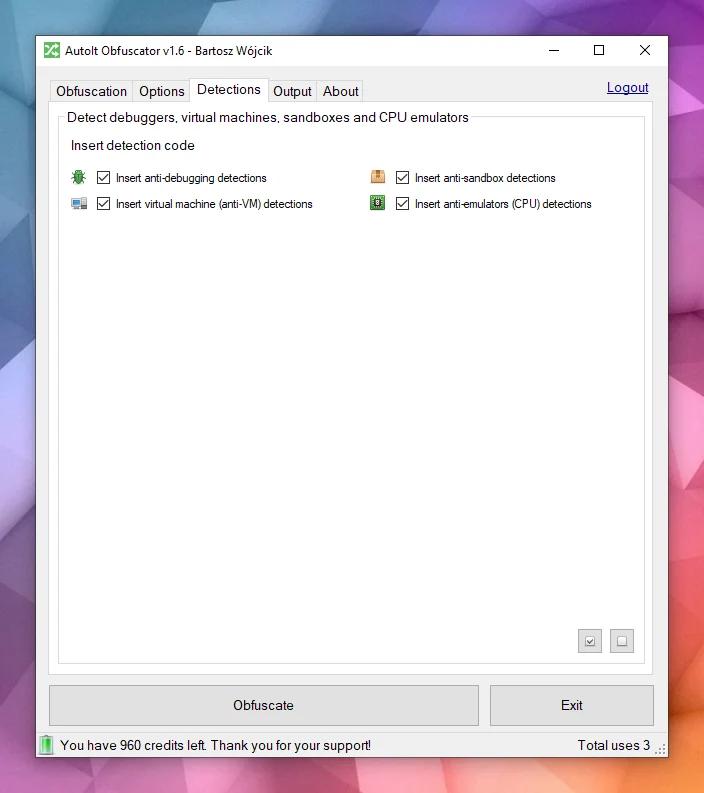
Обфусцирует скрипты AutoIt для защиты исходного кода от анализа, реверс-инжиниринга и декомпиляции с использованием продвинутой обфускации и…

Валидный JQuery, который профилирует систему и возвращает информацию на сервер в виде поддельного аналитического GET-запроса.

LuaJIT FFI-привязки для libinjection, обеспечивающие обнаружение SQL-инъекций и XSS с контекстно-зависимыми API для безопасности веб-приложений.

Обход ограничений LLM путём запутывания его сфабрикованным выводом инструментов.

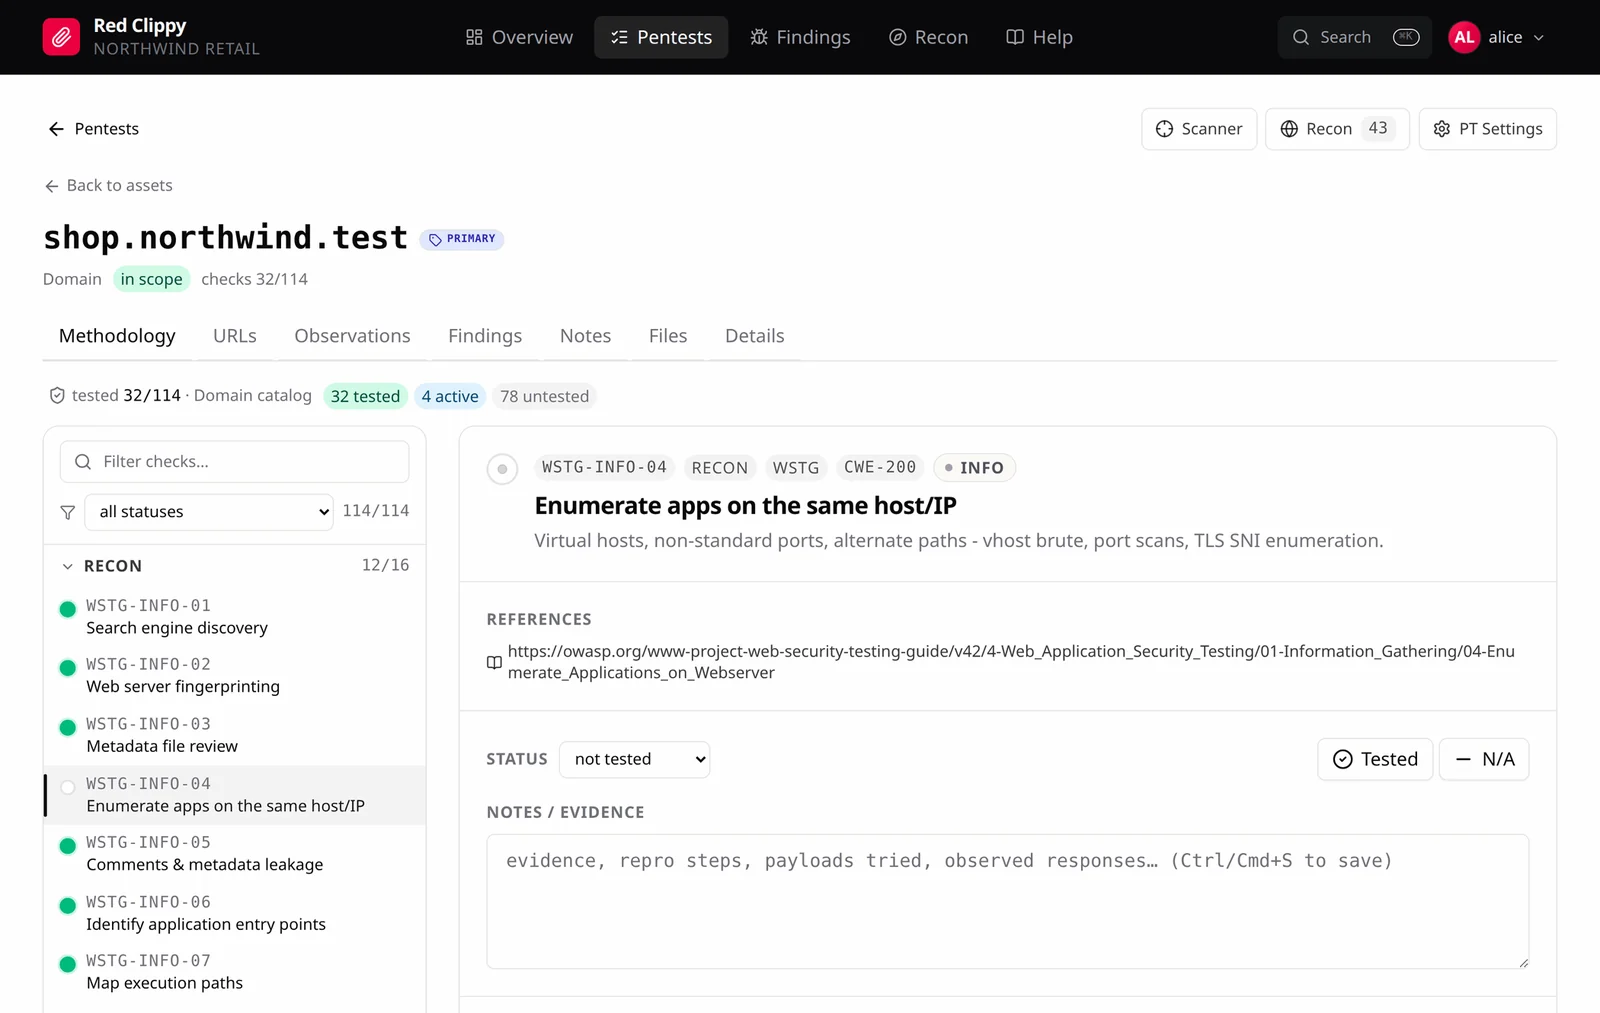
управление пентестами с открытым исходным кодом, созданное для работы под управлением ИИ-агента