 cspf-founder/red-clippy
управление пентестами с открытым исходным кодом, созданное для работы под управлением ИИ-агента

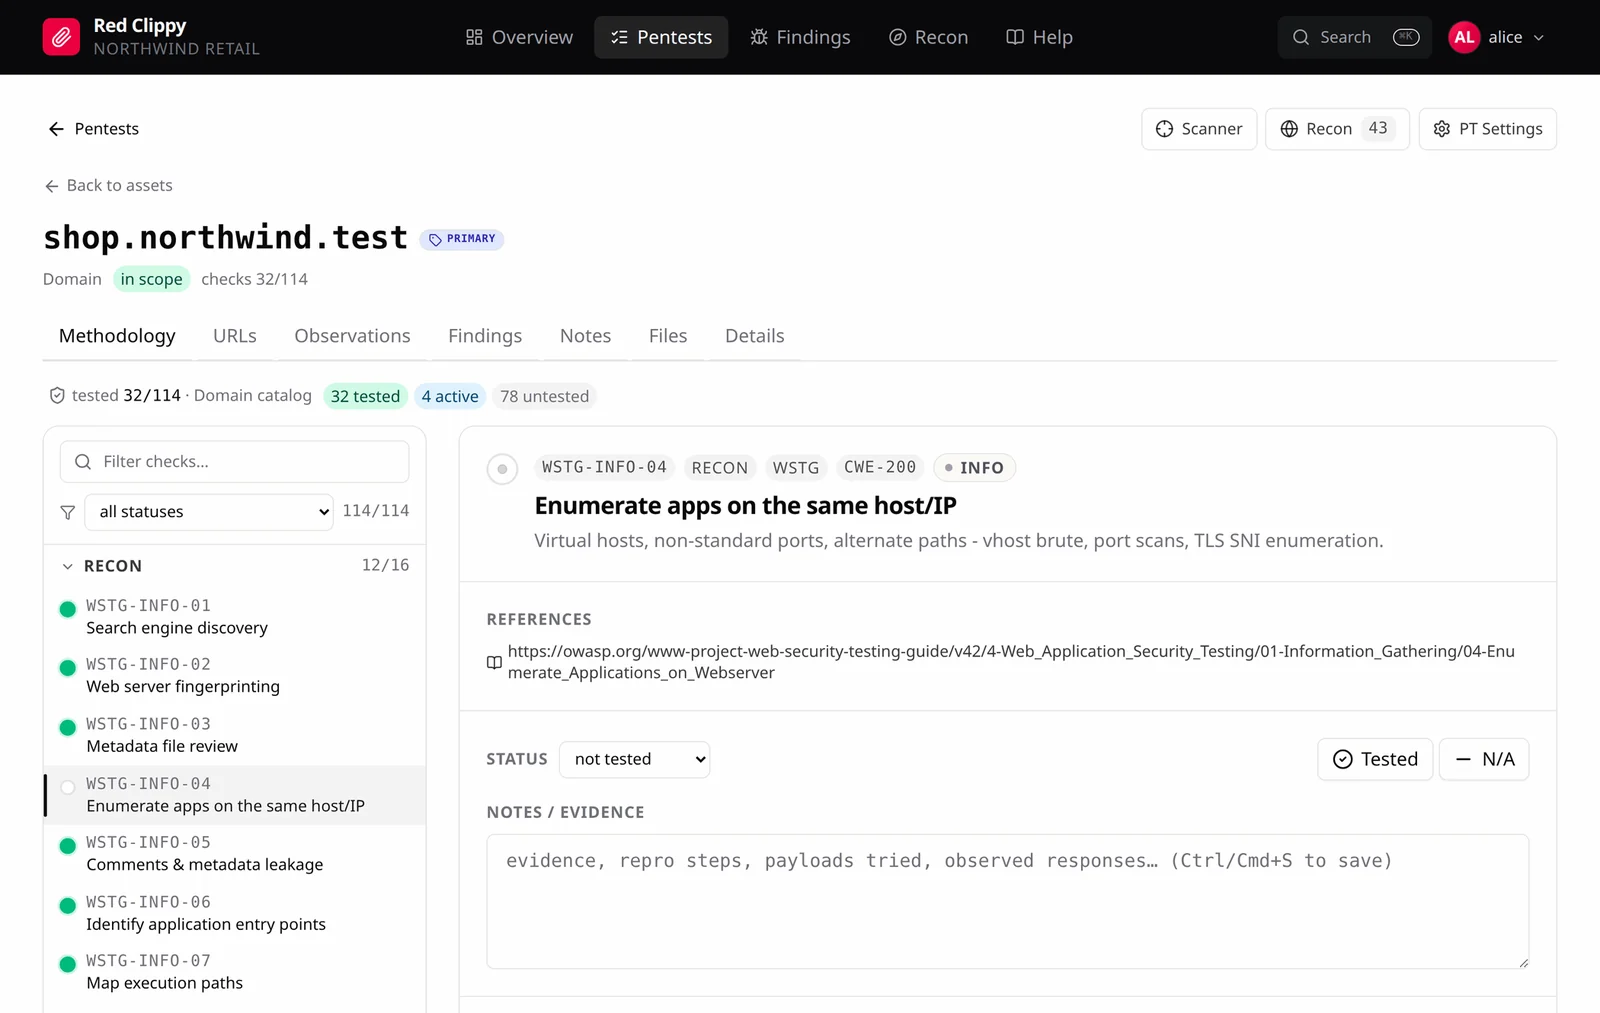
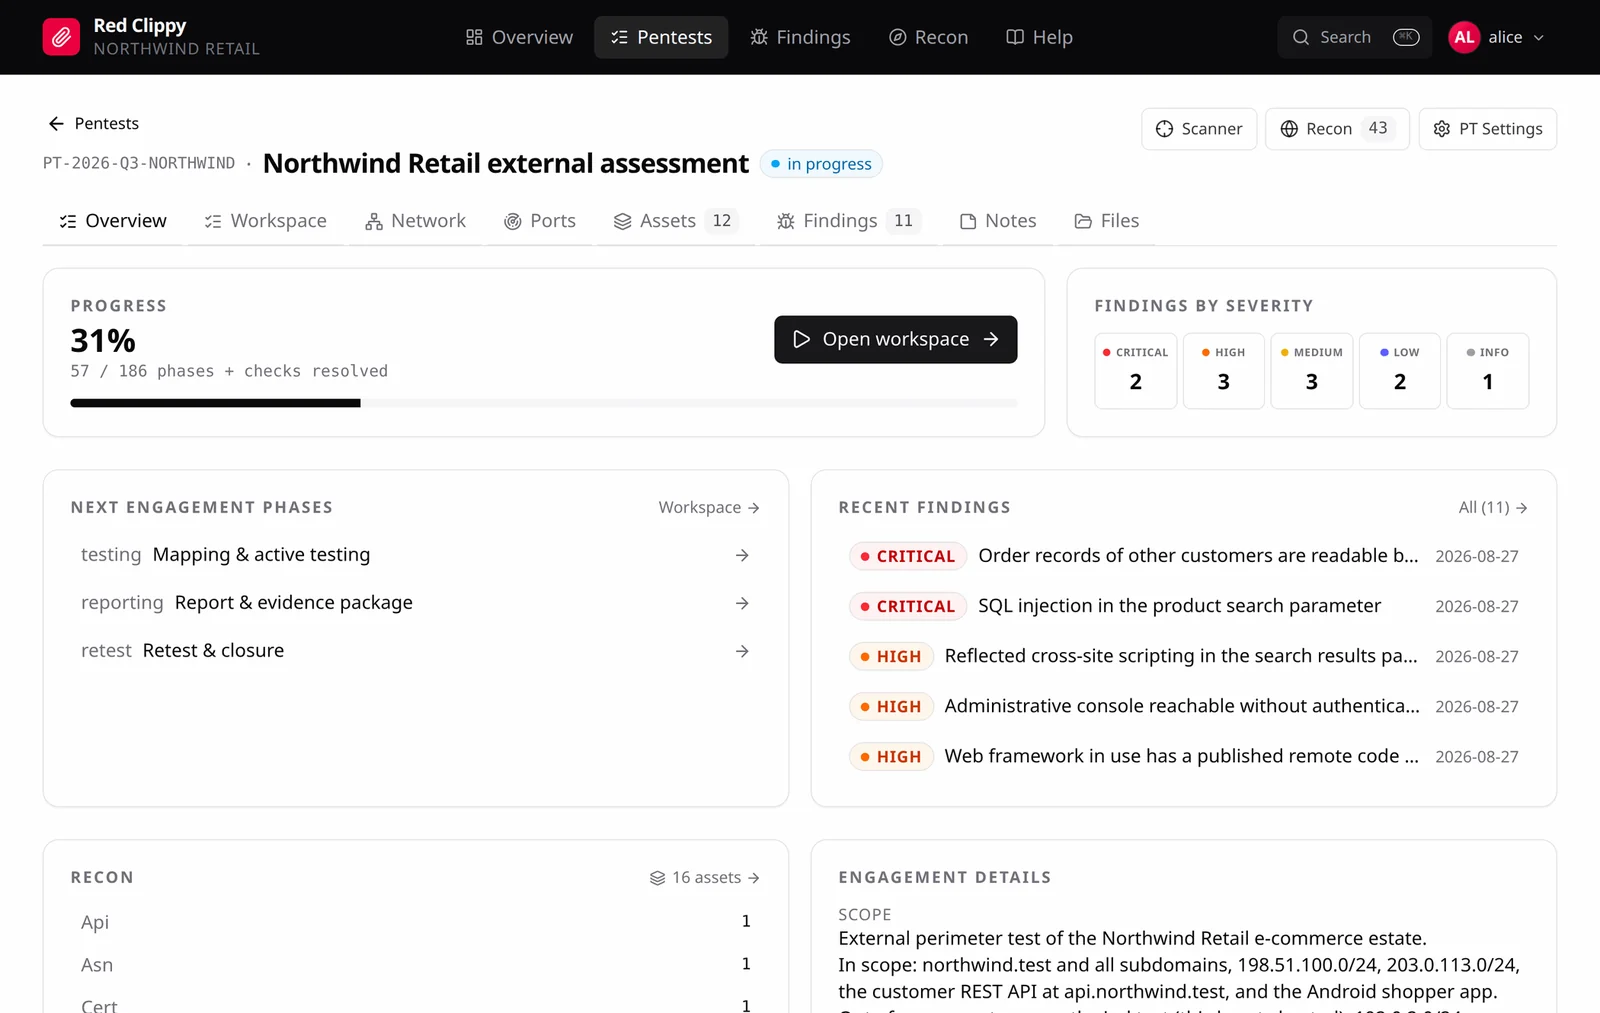
Открытый инструмент управления пентестами, созданный для работы под управлением ИИ-агента. Подключите его к Claude Code через MCP, и он будет вести проект вместе с вами: область охвата и активы, результаты разведки, покрытие методологии и находки с CVSS и доказательствами.
Создан для тестировщиков, которым нужна скорость агента без отказа от дисциплины настоящего проекта. Работа не повторяется, находки не испаряются между сессиями, и в отчёт не попадает ничего, что не было доказано.
Полная документация: https://cspf-founder.github.io/red-clippy/
Агенты для написания кода стали по-настоящему полезными тестировщиками. У них есть оболочка, они запускают те же инструменты, что и вы, и быстро покрывают территорию. Наведите одного на цель — и он найдёт уязвимости.
А затем контекстное окно заполняется, и проект потерян. Следующая сессия заново сканирует хосты, которые уже были проверены, повторно тестирует то, что уже было исключено, и не может сказать, какие части области охвата вообще были затронуты. Где-то в транскрипте есть подтверждённая SQL-инъекция, которую никто не записал.
Red Clippy решает это, давая агенту две вещи, которых у него нет сам по себе.
Место для работы. Каждый актив, наблюдение, проверка и находка попадают в базу данных по мере тестирования, а не в буфер прокрутки. Покрытие становится запросом, а не воспоминанием: какие активы существуют, какие проверки выполнены на каждом, что уже было задокументировано. Завтрашняя сессия продолжит ровно с того места, где остановилась предыдущая.
Правила, по которым работать. Документ Red Team Instructions передаётся агенту в рамках рукопожатия MCP, прежде чем он что-либо сделает: проверяй перед документированием, доказывай каждое утверждение, получай минимальный доступ, необходимый для демонстрации воздействия, не трогай сторонние системы. Переопределяйте его для каждой организации и каждого проекта, потому что внутренние правила различаются между командами и клиентами.
Вы остаётесь в курсе всё время. Всё, что пишет агент, — это обычная строка в веб-интерфейсе, которую вы можете просмотреть, исправить, переклассифицировать или выбросить.
[!CAUTION] Только авторизованное тестирование. Red Clippy предназначен для пентестеров, работающих в рамках проекта. Тестируйте только системы, которыми владеете или на оценку которых у вас есть явное письменное разрешение. Маркировка области охвата и Red Team Instructions существуют, чтобы удерживать агента в рамках правил взаимодействия, но это ограничители, а не авторизация. Агент действует от вашего имени, и вы остаётесь ответственным за всё, что он делает.
Скачайте бинарный файл из
последнего релиза и запустите
его. Он настроит базу данных и запустит панель на 127.0.0.1:7337.
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
Распакуйте архив, затем из этой папки:
.\red-clippy.exe serve
Откройте http://127.0.0.1:7337, и дальше всё сделает мастер настройки.
База данных создаётся в каталоге, из которого вы запускаете бинарный файл. Загруженные
доказательства также хранятся там, в red-clippy-storage. Оба пути можно
изменить в файле конфигурации, см. Configuration.
Предпочитаете скомпилировать самостоятельно? См. Building from source.
Red Clippy группирует работу по организациям. Организация содержит ваши пентесты, а каждый пентест содержит активы, находки и доказательства для этого проекта. Если вы тестируете для одной компании, достаточно одной организации. Если вы консультируете нескольких клиентов, дайте каждому свою: одна организация не видит ничего, что принадлежит другой, поэтому их проекты никогда не смешиваются.
У организации есть два имени. Отображаемое имя ("XYZ Example Corp") — это
то, что вы видите в панели, и его можно изменить позже. Слаг (xyz) —
короткий идентификатор в нижнем регистре, используемый в папке доказательств на диске
(red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), поэтому он фиксируется после
установки.
Вы можете состоять в нескольких организациях и переключаться между ними из меню аватара. В каждой из них вы либо владелец, который может добавлять и удалять людей, переименовывать или удалять организацию, либо участник, который ведёт проекты.
При первом запуске база данных пуста, поэтому браузер показывает мастер настройки вместо формы входа. Он запрашивает:
Созданная учётная запись является владельцем этой организации. Мастер появляется только пока в базе данных нет пользователей; как только первая учётная запись существует, он навсегда отключается, поэтому его нельзя использовать для создания дополнительных учётных записей позже.
После настройки управляйте организациями и коллегами в приложении через меню аватара > Organizations.
Если никто не может войти, вернуться можно через CLI:
red-clippy reset-password --username alice --password 'new-one'
Предполагаемый сценарий — управление агентом. Вы настраиваете engagement, затем прорабатываете цель вместе с Claude Code, пока он ведёт записи.
Вы настраиваете:
Затем агент работает и ведёт записи по ходу:
ingest_tool_output или записывает активы
и наблюдения напрямую.Вы контролируете:
