
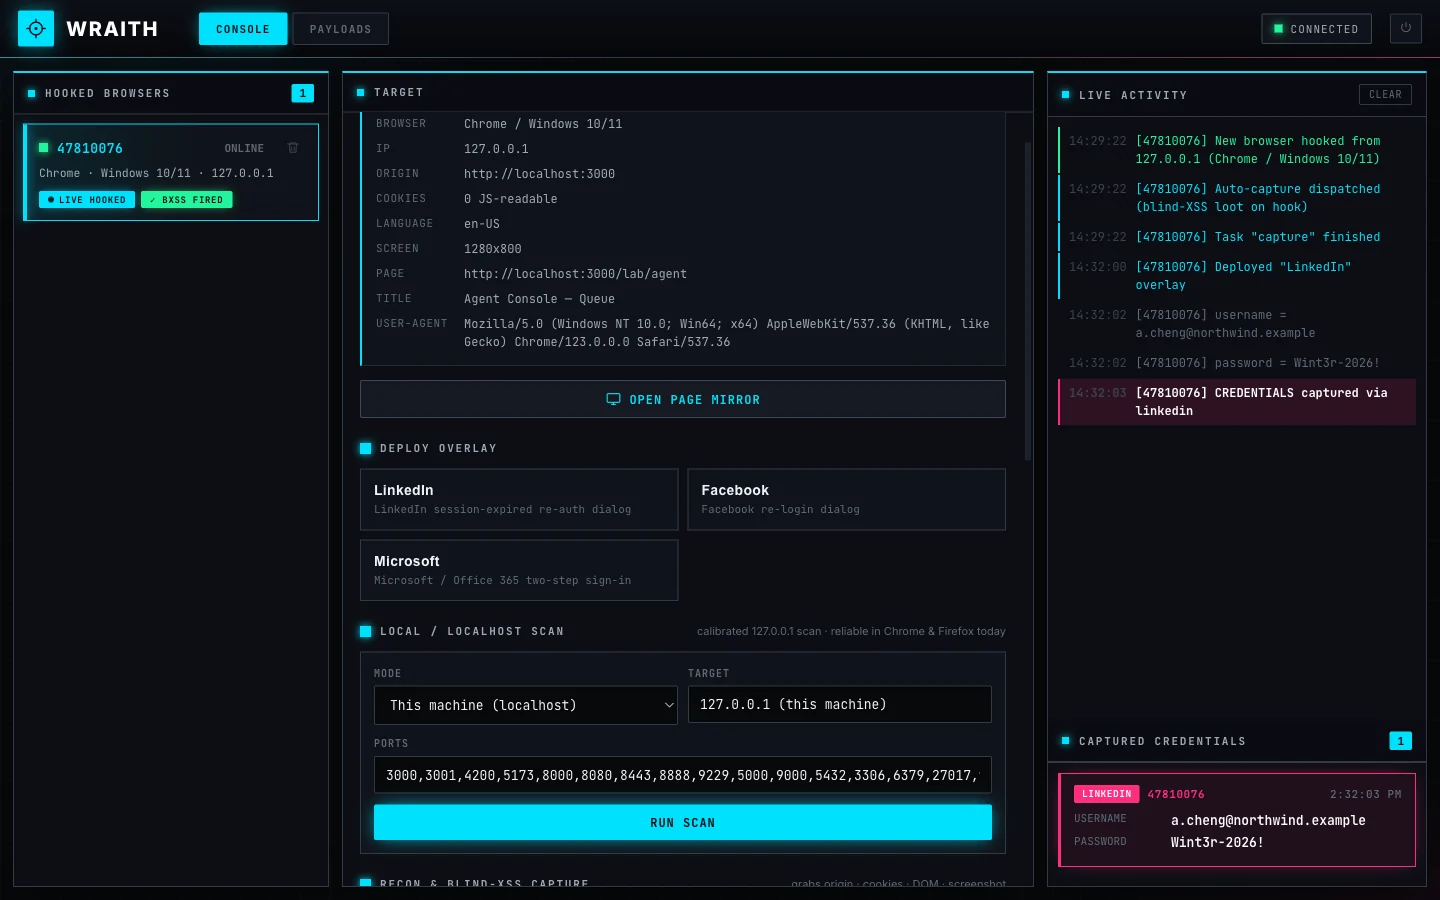
wraith
 arcanum-sec/wraith
Фреймворк для перехвата браузеров, предназначенный для авторизованных red-команд и преподавателей. Перехватывает браузеры через XSS, обеспечивает…
exploitationphishingweb-security+6
203
arcanum-sec/wraithФреймворк для перехвата браузеров, предназначенный для авторизованных red-команд и преподавателей. Перехватывает браузеры через XSS, обеспечивает…
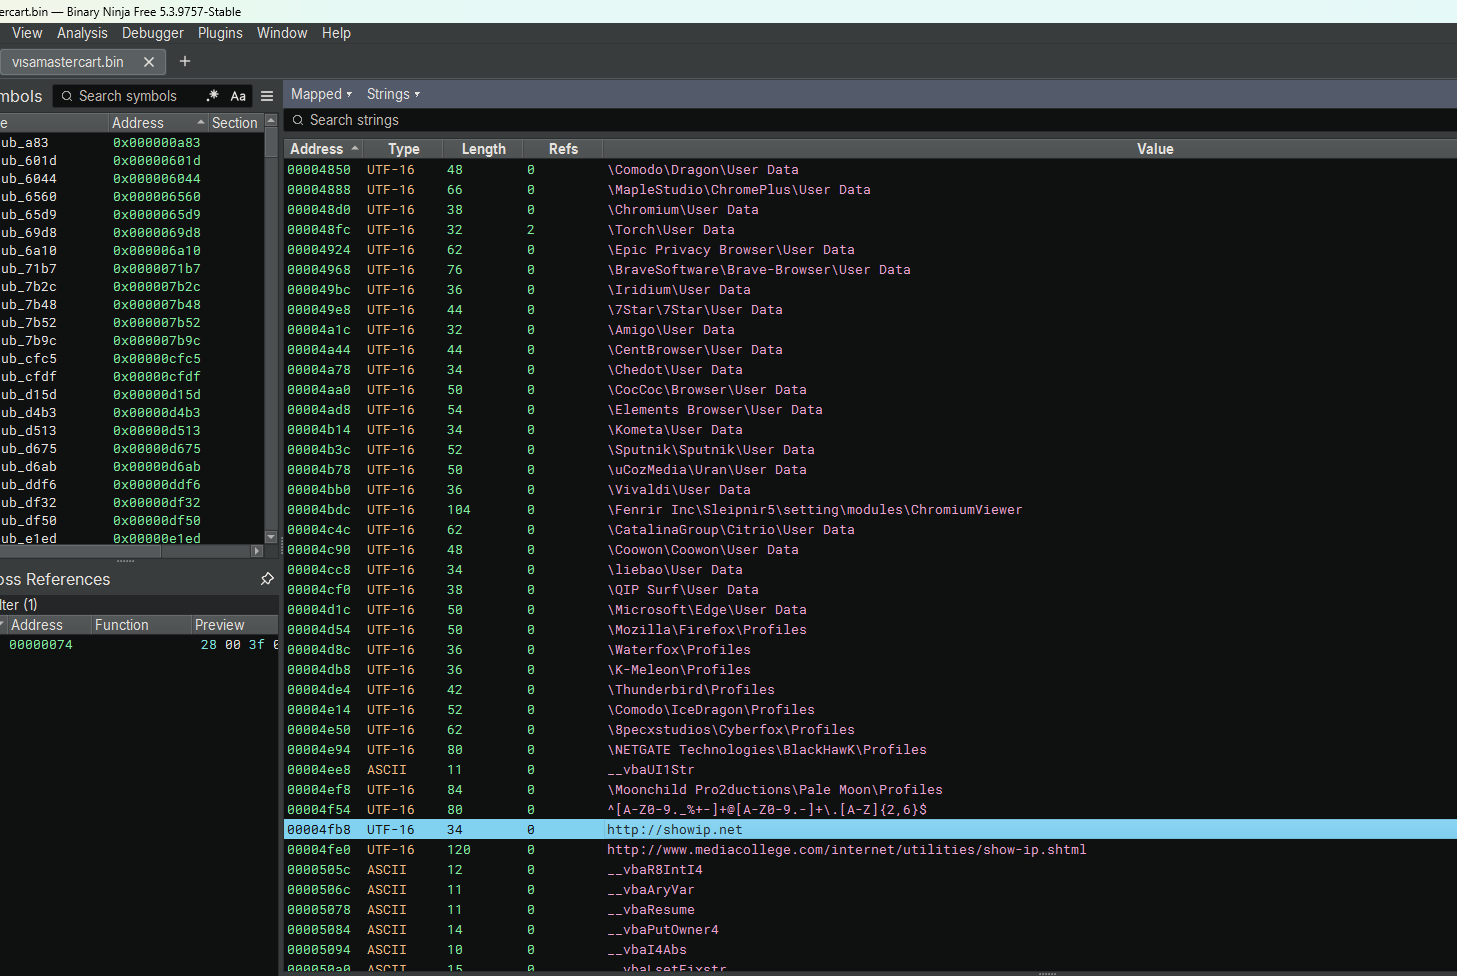 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Обратный инженерный анализ DarkTortilla RAT — сложного вредоносного ПО, которое похищает данные банковских карт, расшифровывает пароли браузеров и…
 safeagent-beihang/clawguard
Корпоративный набор инструментов безопасности для ИИ-агентов, обеспечивающий предварительный аудит, усиление конфигурации, обнаружение угроз в…
 duggytuxy/syswarden
Локальный для хоста оркестратор безопасности Linux, обеспечивающий применение политики nftables с телеметрией HIDS/HIPS, ограниченными каналами…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit validator — валидатор RD Gateway для CVE-2020-0609 и CVE-2020-0610 (BlueGate) с использованием OpenSSL DTLS через UDP/3391.
 mycode83/godirb
Быстрый и простой в использовании брутфорсер каталогов, написанный на Go.
 strivexjun/memorymodulepp
C++ библиотека для загрузки DLL-библиотек напрямую из памяти без обращения к диску, с поддержкой обработки исключений, что обеспечивает скрытное…
 tyeurada/edrevasionworkshop
Материалы воркшопа «Пошаговая разработка вредоносного ПО: обход EDR от загрузчиков до ядра», представленного на DEF CON 34 и BSidesLV 2026.…
 cloudfuzz/android-kernel-exploitation
Практический воркшоп для изучения анализа и эксплуатации уязвимостей ядра Android, с Docker-средой сборки и практическими упражнениями.
 n0qword/mythic_ornn
LLM-управляемый генератор для Mythic Agents, Payload-Type и C2 Profiles.
 dev-sec/chef-os-hardening
Этот chef-поваренный рецепт (cookbook) предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 geeksikhsecurity/ai-tool-poisoning-guard
Бесплатное правило базовой безопасности для Claude Code, Codex и Cursor: рассматривает описания MCP-инструментов как недоверенный ввод (OWASP MCP Top…
 ymsniper/umbra
Внешний оверлей для игр, доступный только для чтения, для Linux. Производные смещения, составные скелеты, опциональный модуль ядра для чтения памяти…
 dev-sec/puppet-os-hardening
Этот puppet-модуль предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 xiaoqimikko/netty-http2-check
Офлайн-инструмент на Java, который сканирует jar-файлы и версии для определения подверженности семи CVE в netty-codec-http2, рекомендуя единственную…
 mngunibanda1-prog/jozini-network-scanner
Python-сетевой сканер с сканированием портов, захватом баннеров и сопоставлением CVE для RouterOS для выявления уязвимостей и формирования отчётов.
 pigeonlabshq/pigeon
Обеспечьте делегирование с минимальными привилегиями для ИИ-агентов с помощью подписанных учётных данных с ограниченной областью действия.…
 al3xtjames/ghidra-firmware-utils
Расширение Ghidra для реверс-инжиниринга прошивок ПК, предоставляющее загрузчики для PCI option ROM, Intel Flash Descriptor, coreboot CBFS и томов…