
ndaal_public_SBOM_Auditor
 vpierre/ndaal_public_sbom_auditor
Автономное однобинарное веб-приложение, которое принимает SBOM в форматах CycloneDX, SPDX и syft, запускает ансамбль сканеров CVE, обогащает…
defensive-toolsioc-managementstatic-analysis+7
vpierre/ndaal_public_sbom_auditorАвтономное однобинарное веб-приложение, которое принимает SBOM в форматах CycloneDX, SPDX и syft, запускает ансамбль сканеров CVE, обогащает…

 mandiant/gopacket
Полный порт Impacket на Go — 63 CLI-инструмента и 24 библиотеки для атак на протоколы Windows и Active Directory, скомпилированные в один бинарный…
 sarthak4126/web-app-pentesting
Лаборатория для тестирования на проникновение веб-приложений — уязвимое приложение на Flask, автоматизированный сканер и профессиональный отчёт о…
 jephthai/evilvm
Компилятор на основе Forth, развёртываемый как позиционно-независимый shellcode для x86_64, предоставляющий агент удалённого выполнения кода с…
 onyks-os/networksandboxengine
Детерминированная сетевая песочница для тестирования правил nftables. Использует эфемерные сетевые пространства имён Linux (netns) и Scapy для…
 blackarch/blackarch
Дистрибутив на базе ArchLinux для пентестеров и исследователей в области безопасности.
 pentoo/pentoo-overlay
Gentoo overlay для инструментов безопасности, а также основа Pentoo Livecd
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…
 notrequiem/antidbg
Скрытная библиотека антиотладки для пользовательского режима Windows на C/C++, полностью построенная на системных вызовах и предназначенная для…
 bert-janp/entratrace
Защитный исследовательский инструмент, документирующий наблюдаемые конечные точки API и пользовательские агенты наступательного инструментария,…
 simplifaisoul/osiris
Открытая платформа глобальной разведки — OSINT-дашборд в реальном времени — альтернатива Palantir — …
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 s1n6h/pentest-harness
Самостоятельно размещаемый каркас AI-агента для авторизованных пентестов, bug bounty, лабораторий безопасности и CTF. Плагинная архитектура,…
 divinelabio/argus
Универсальный набор инструментов для сбора информации
 synacktiv/aadoutsider-py
Python3-переписывание функций AsOutsider из AADInternals
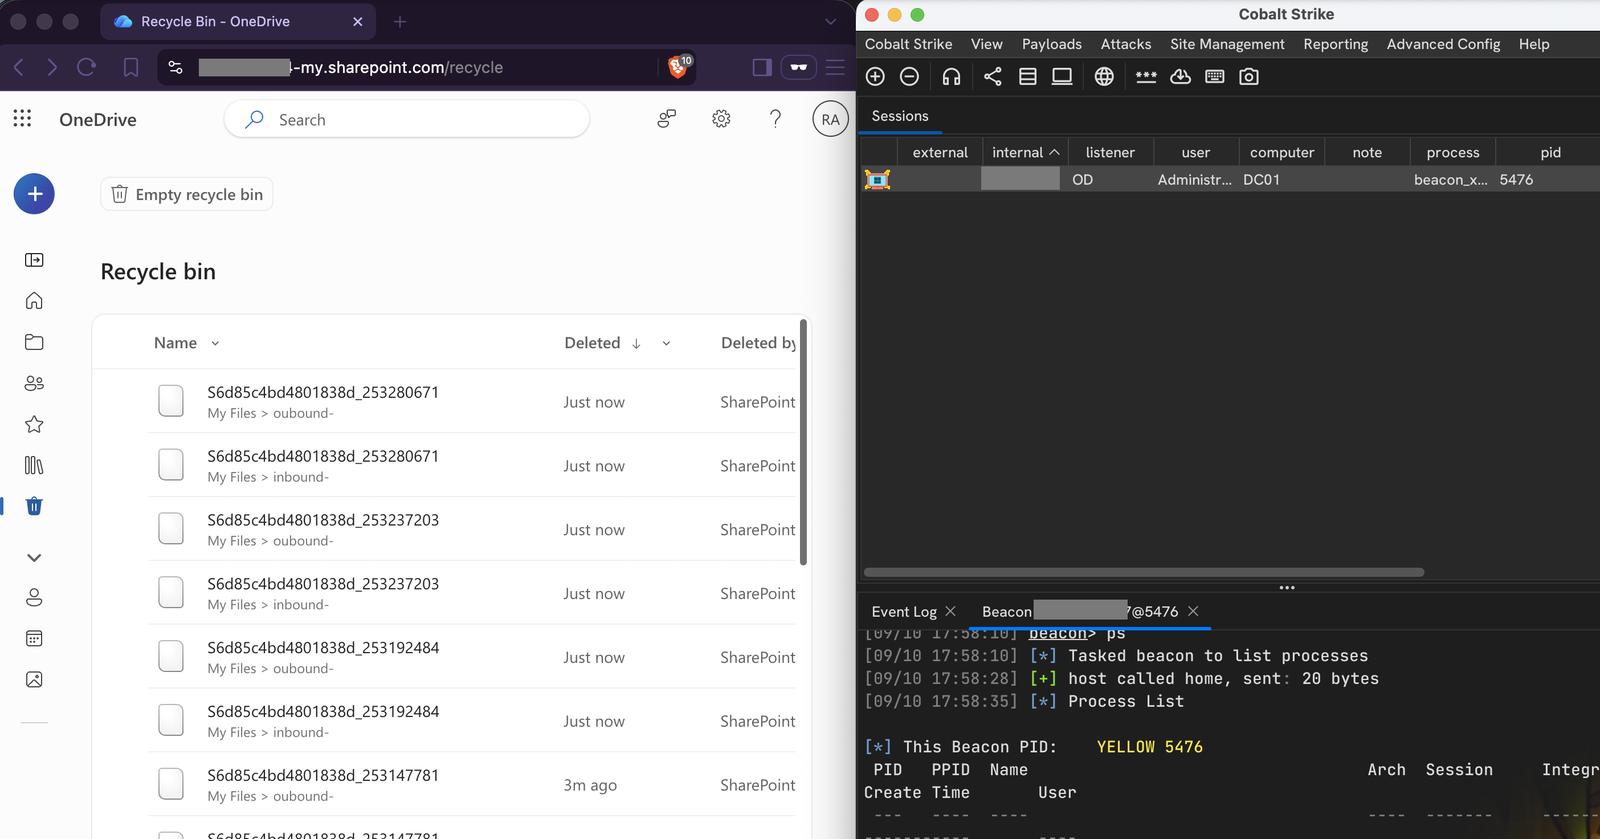 nmht3t/onedrive-udc2
OneDrive как скрытый C2-транспорт для Cobalt Strike
 mubix/ai-ctf
Локальная платформа для Capture-the-Flag по ИИ с практическими уроками по инъекциям в промпты, злоупотреблению вызовами инструментов и OSINT против…
 pushkarreddyy/radioguard
Zero-Trust Cellular Defense Sub-Service для Android (обнаружение IMSI-Catcher, 2G SMS Blaster и 4G aLTEr и безопасная маршрутизация)