
Kousei
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
password-crackingpayload-generationvulnerability-analysis+6
3
nu11secur1ty/kouseiPython/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
 stillbigjosh/kube-reaper
Сканирует кластеры Kubernetes из-под любой учётной записи, выявляет опасные разрешения и выстраивает их в многошаговые пути эскалации вплоть до…
 splinters-io/blinder
Обратный прокси, не учитывающий содержимое, для защищённого от раскрытия сканирования безопасности
 liuz233/harde
Исследовательский код для HARDE — обвязки агента, которая исследует и адаптивно оптимизирует компоненты для обнаружения рисков во время выполнения и…
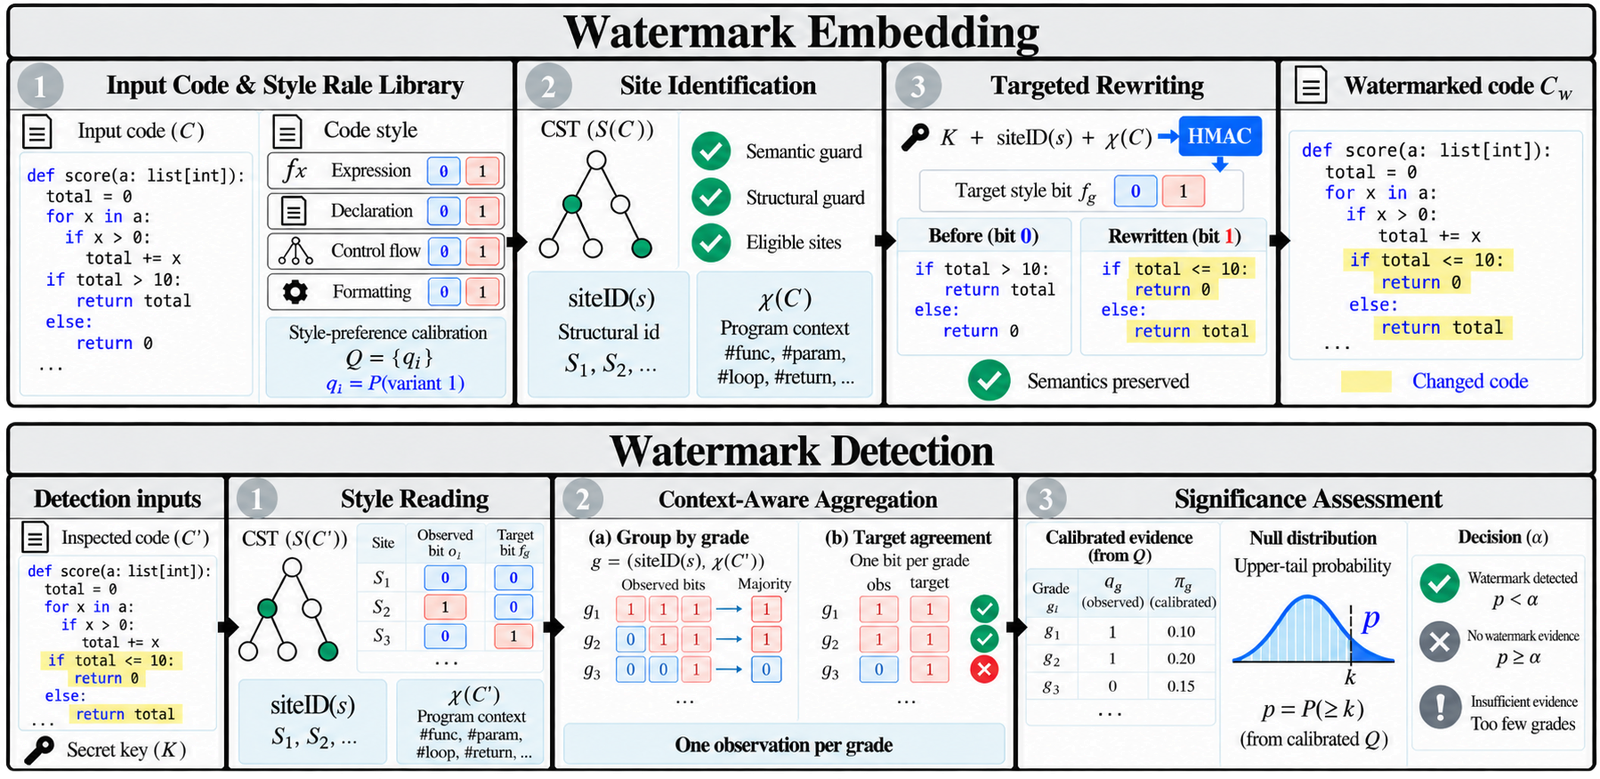 suhanmen/sew
Встраивает и обнаруживает ключевые, основанные на стиле водяные знаки в сгенерированном LLM коде на Python, Java и C++ посредством перезаписи CST,…
 kevinchunye/prompt_injection
Стенд для бенчмаркинга, измеряющий, на каком этапе срабатывают защиты от prompt injection в конвейерах LLM-агентов, использующих инструменты,…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 foxboron/attezt
Открытый CA-сервер для TPM device-attest-01
 vighnesh91/securiscan
Движок безопасности на стандартной библиотеке Python для триажа, сканирующий веб-приложения, API, LLM и мобильные пакеты посредством пассивной…
 joshuaprovoste/deserializer
Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
 x3r0day/fud-c2-framework
Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.
 microlaser/dns_watchdog_windows2
Скрипт PowerShell, который отслеживает DNS-трафик Windows через pktmon для обнаружения отравления, спуфинга, ответов вредоносных резолверов и…
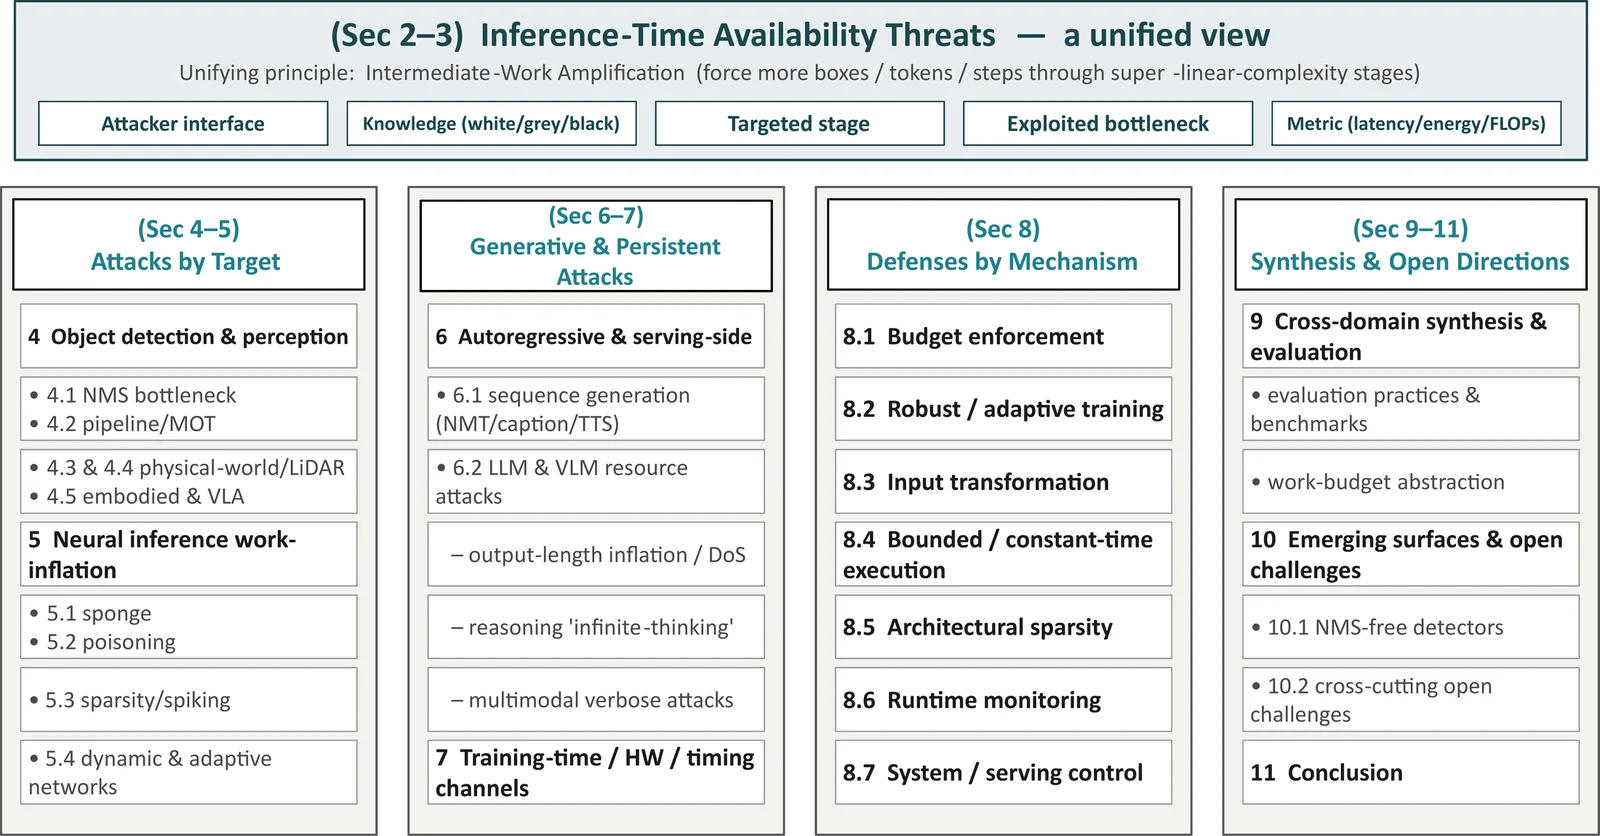 guzonghua/awesome-latency-attacks
Курируемый индекс атак и защит на основе глубокого обучения, направленных на задержку, энергопотребление-задержку и тайминги (доступность) —…
 facebookresearch/meta_secalign
Открытые LLM и код для обучения/оценки защиты от атак prompt injection, с бенчмарками для безопасности агентного вызова инструментов и следования…
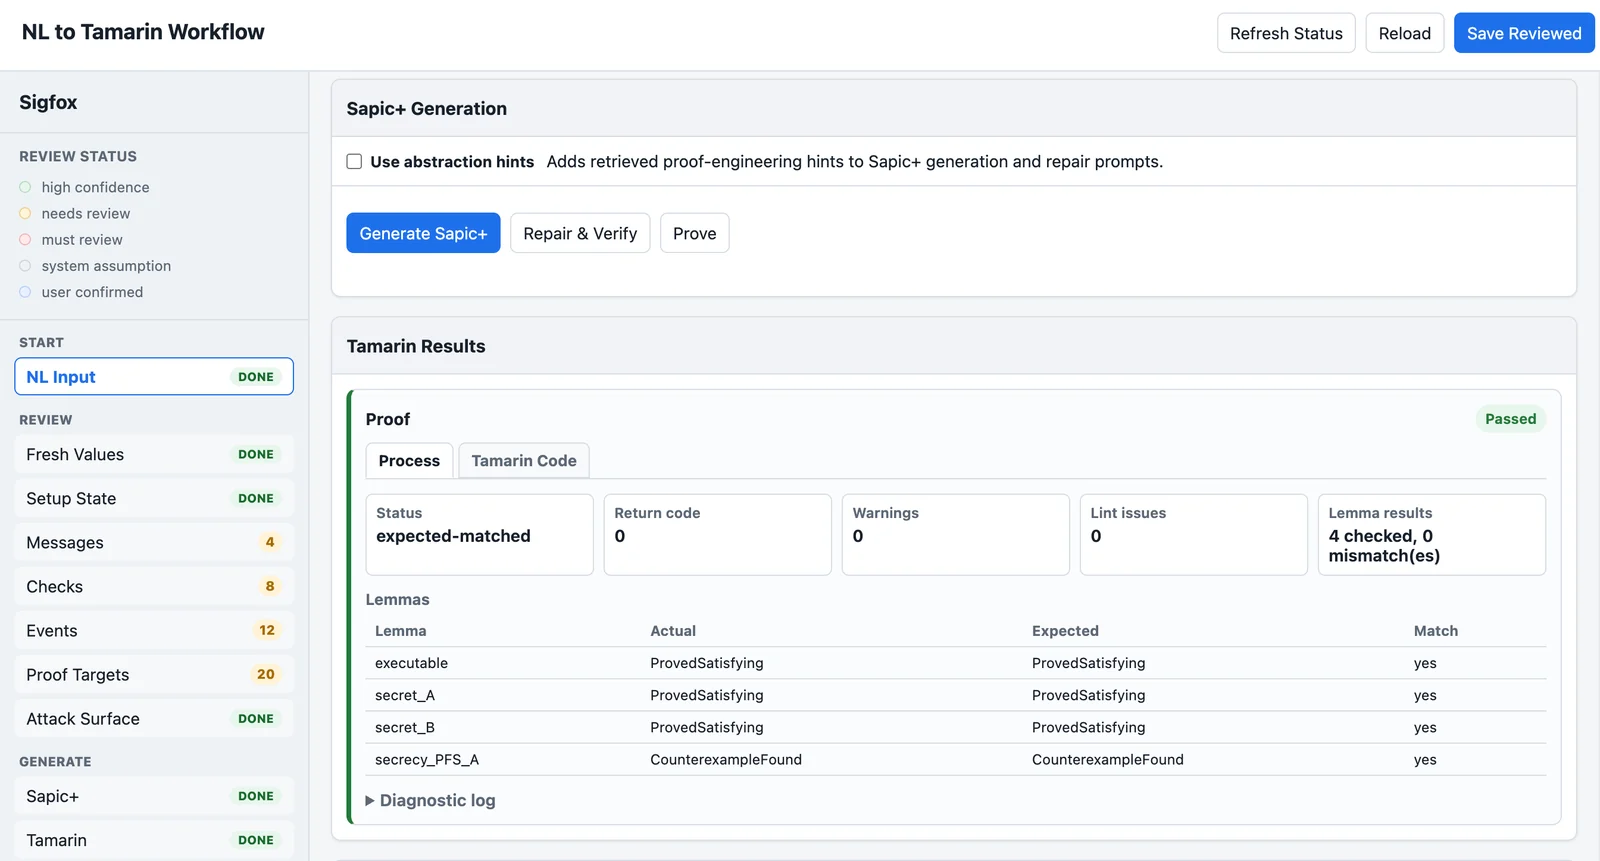 laplace1002/tamarinagent
UI с участием человека в цикле, который преобразует описания протоколов на естественном языке или C/C++ в проверяемый Protocol IR, а затем генерирует…
 jeeberrr/honeypot-stuff
Отчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot