
AIDebug
 anpa1200/aidebug
Evidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
15
anpa1200/aidebugEvidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
 ssc-ict-innovatie/nl-kat-coordination
Модульная платформа для сканирования сети, которая объединяет различные инструменты и внешние базы данных для обнаружения уязвимостей и ошибок…
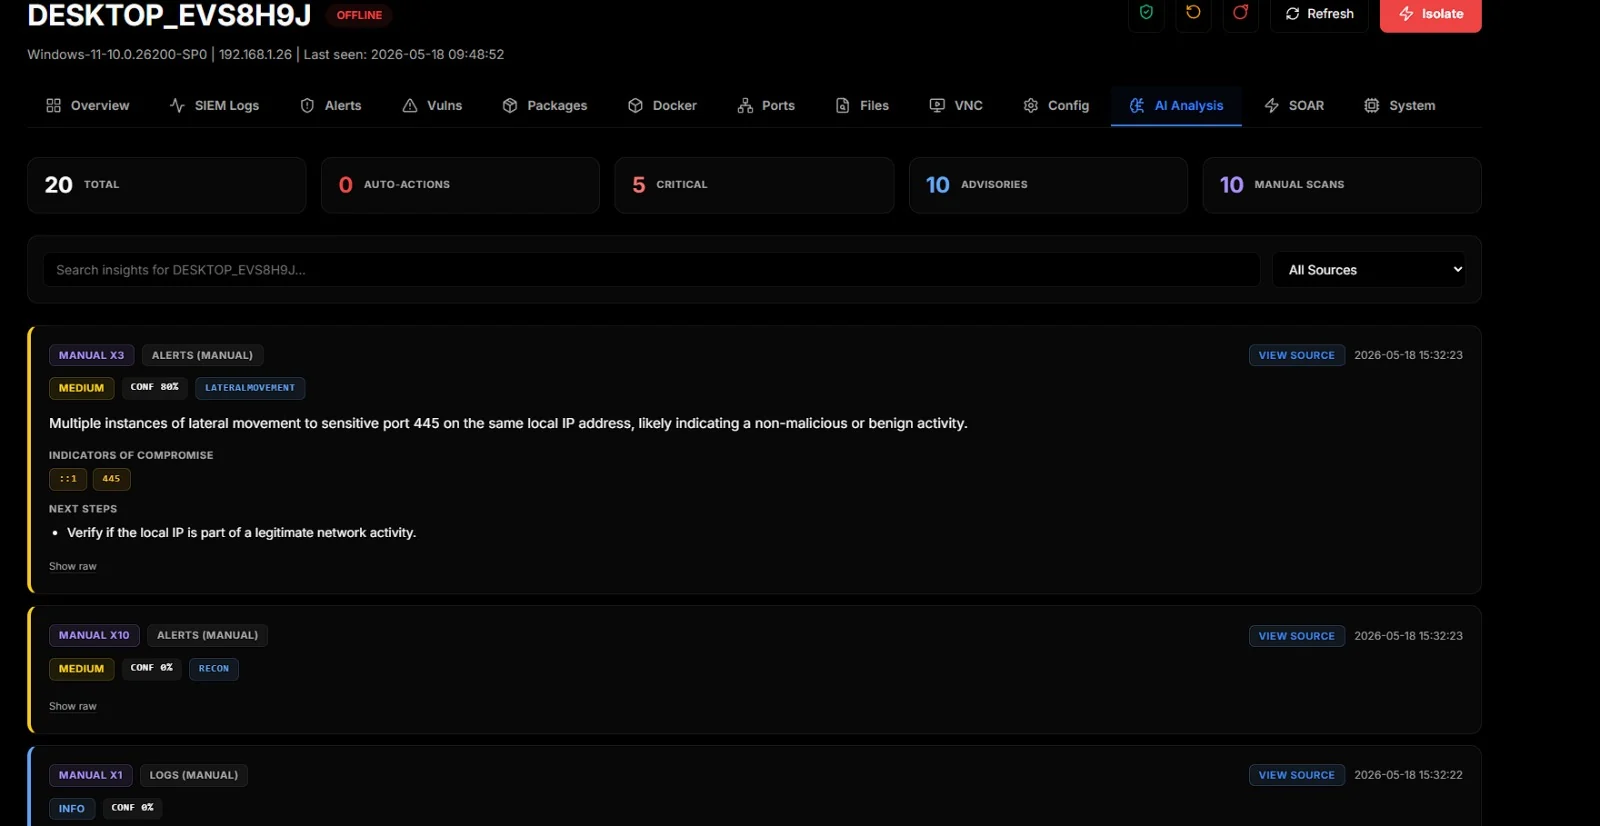 d3vhex/sentora
Открытая платформа SIEM, EDR и SOAR с искусственным интеллектом для самостоятельного развертывания, предназначенная для современных операций по…
 habibkaratas/sorry-ransomware-analysis
Извините, IOCs программы-вымогателя (.sorry), YARA-правила и криминалистический анализ — кампания CVE-2026-41940 cPanel
 ashok523/cve-2026-31431
Защитный плейбук для реагирования на инциденты и пакет обнаружения для CVE-2026-31431 (Copy Fail) — локального повышения привилегий в ядре Linux,…
 srozb/reditrap
Минимальный honeypot для Redis, обнаруживающий эксплойты RediShell (CVE-2025-49844).
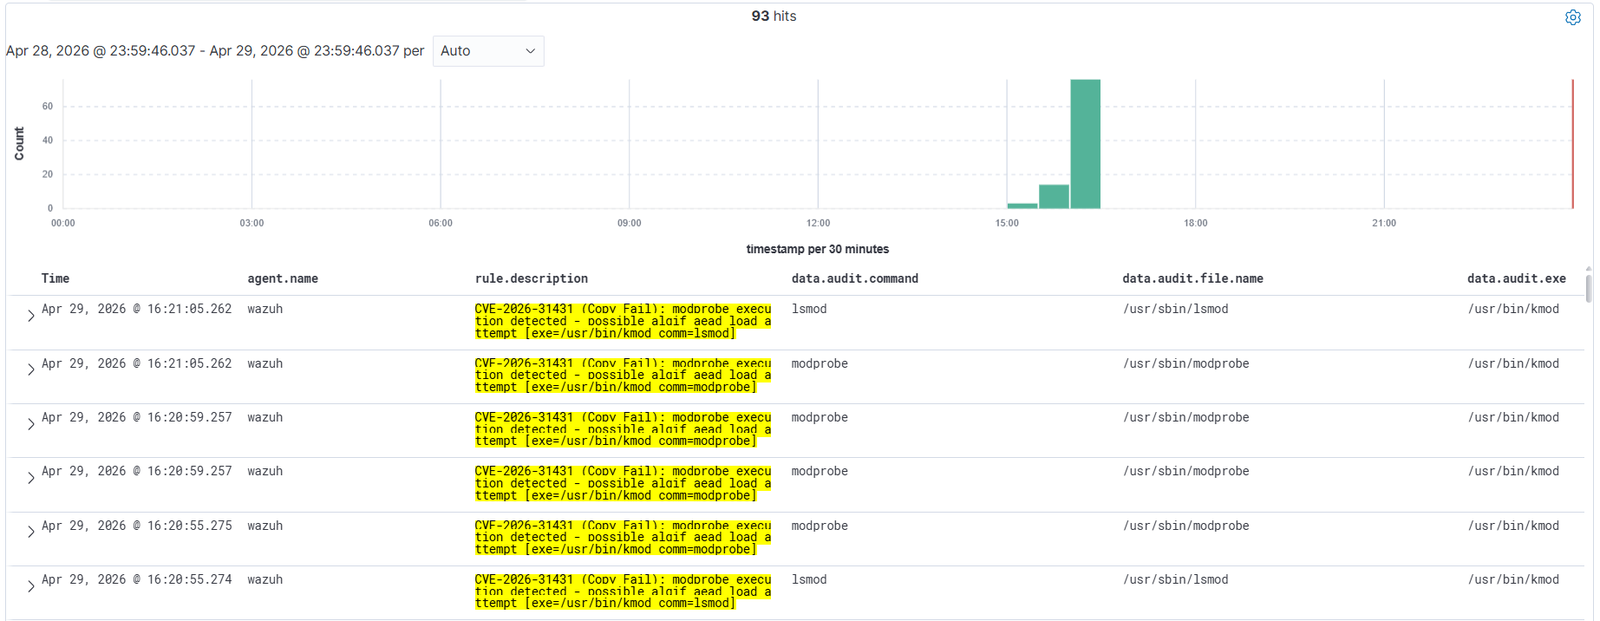 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 правила обнаружения для CVE-2026-31431 (Copy Fail) — локальное повышение привилегий в Linux через запись в page cache authencesn
 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
авторизованный инструмент экосистемы CYBERDUDEBIVASH для обнаружения CVE-2026-23550 в плагине WordPress Modular DS
 byinarie/zirconium
Инструмент для поиска IOCs, связанных с HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# Подробный анализ CVE-2026-21510 Обход функции безопасности Windows Shell, позволяющий незаметное выполнение кода через вредоносные ссылки или…
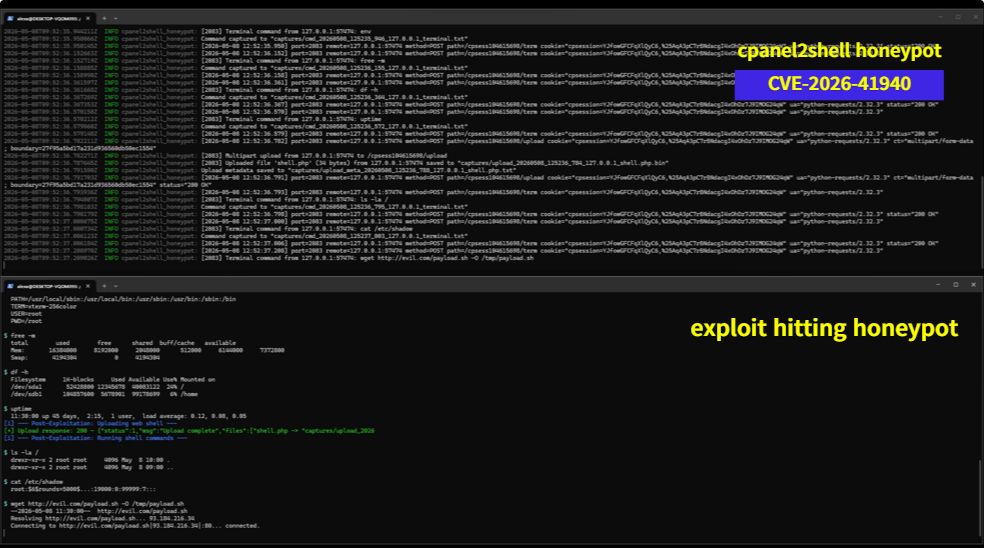 acuciureanu/cpanel2shell-honeypot
Ханипот на Rust, который имитирует уязвимый экземпляр cPanel/WHM для CVE-2026-41940
 lupovis/honeypot-for-cve-2025-59287-wsus
Защитная PoC-приманка для CVE-2025-59287 (WSUS) — эмулирует конечные точки WSUS, перехватывает тела запросов и метаданные, сохраняет доказательства…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Обнаружения Microsoft Defender XDR KQL для поведения злоупотребления Defender, связанного с RedSun, BlueHammer, UnDefend и CVE-2026-33825.
 itsystem/afalg-check
Утилита для Linux, которая проверяет доступность `AF_ALG`/`algif_aead` и помогает оценить риск по `CVE-2026-31431`.
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Сканер CVE-2026-3502: обнаруживает уязвимые клиенты TrueConf и IOCs TrueChaos. Отчёты JSON/HTML/CSV.
 fevar54/cve-2026-33634-scanner
Сканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
 bilal3755/detecting_blue_hammer_vuln
Охотничий запрос для окна уязвимости bluehammer CVE CVE-2026-33825