

vuln-scanner
 zappaboy/vuln-scanner
Сканер оценки уязвимостей с генерацией отчётов
vulnerability-scannerscontainer-securitystatic-code-analysis+9
1121 дней назад
zappaboy/vuln-scannerСканер оценки уязвимостей с генерацией отчётов
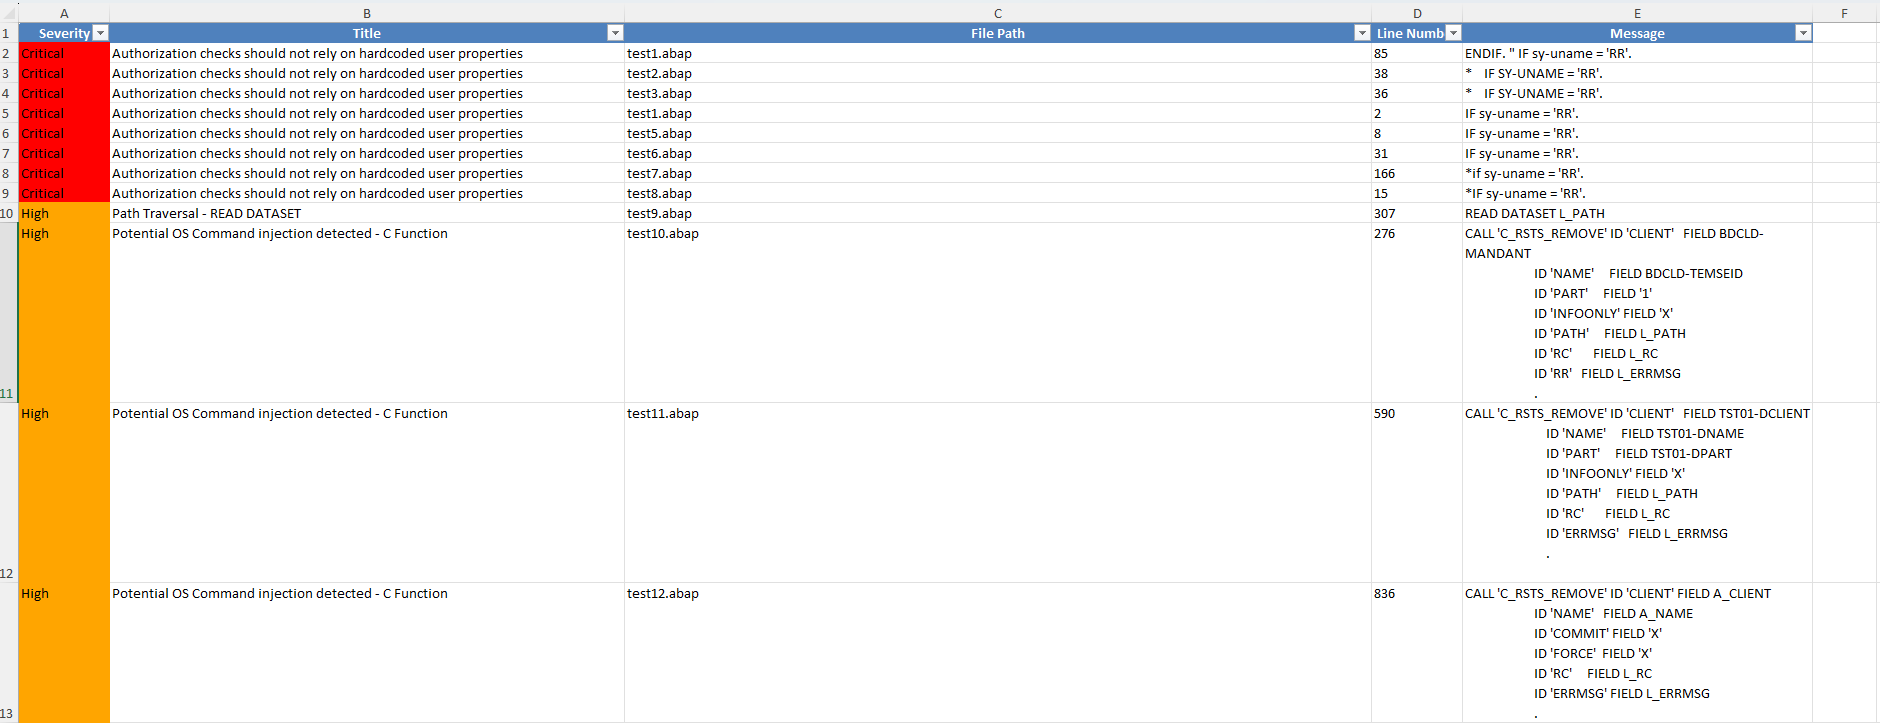 owasp/abap-code-scanner
ABAP Code Analyzer
 owasp/devsecopsguideline
Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.
 0xdea/semgrep-rules
Коллекция моих правил Semgrep для облегчения исследования уязвимостей.
 bekk/retire.js
retire.js обрел новый дом
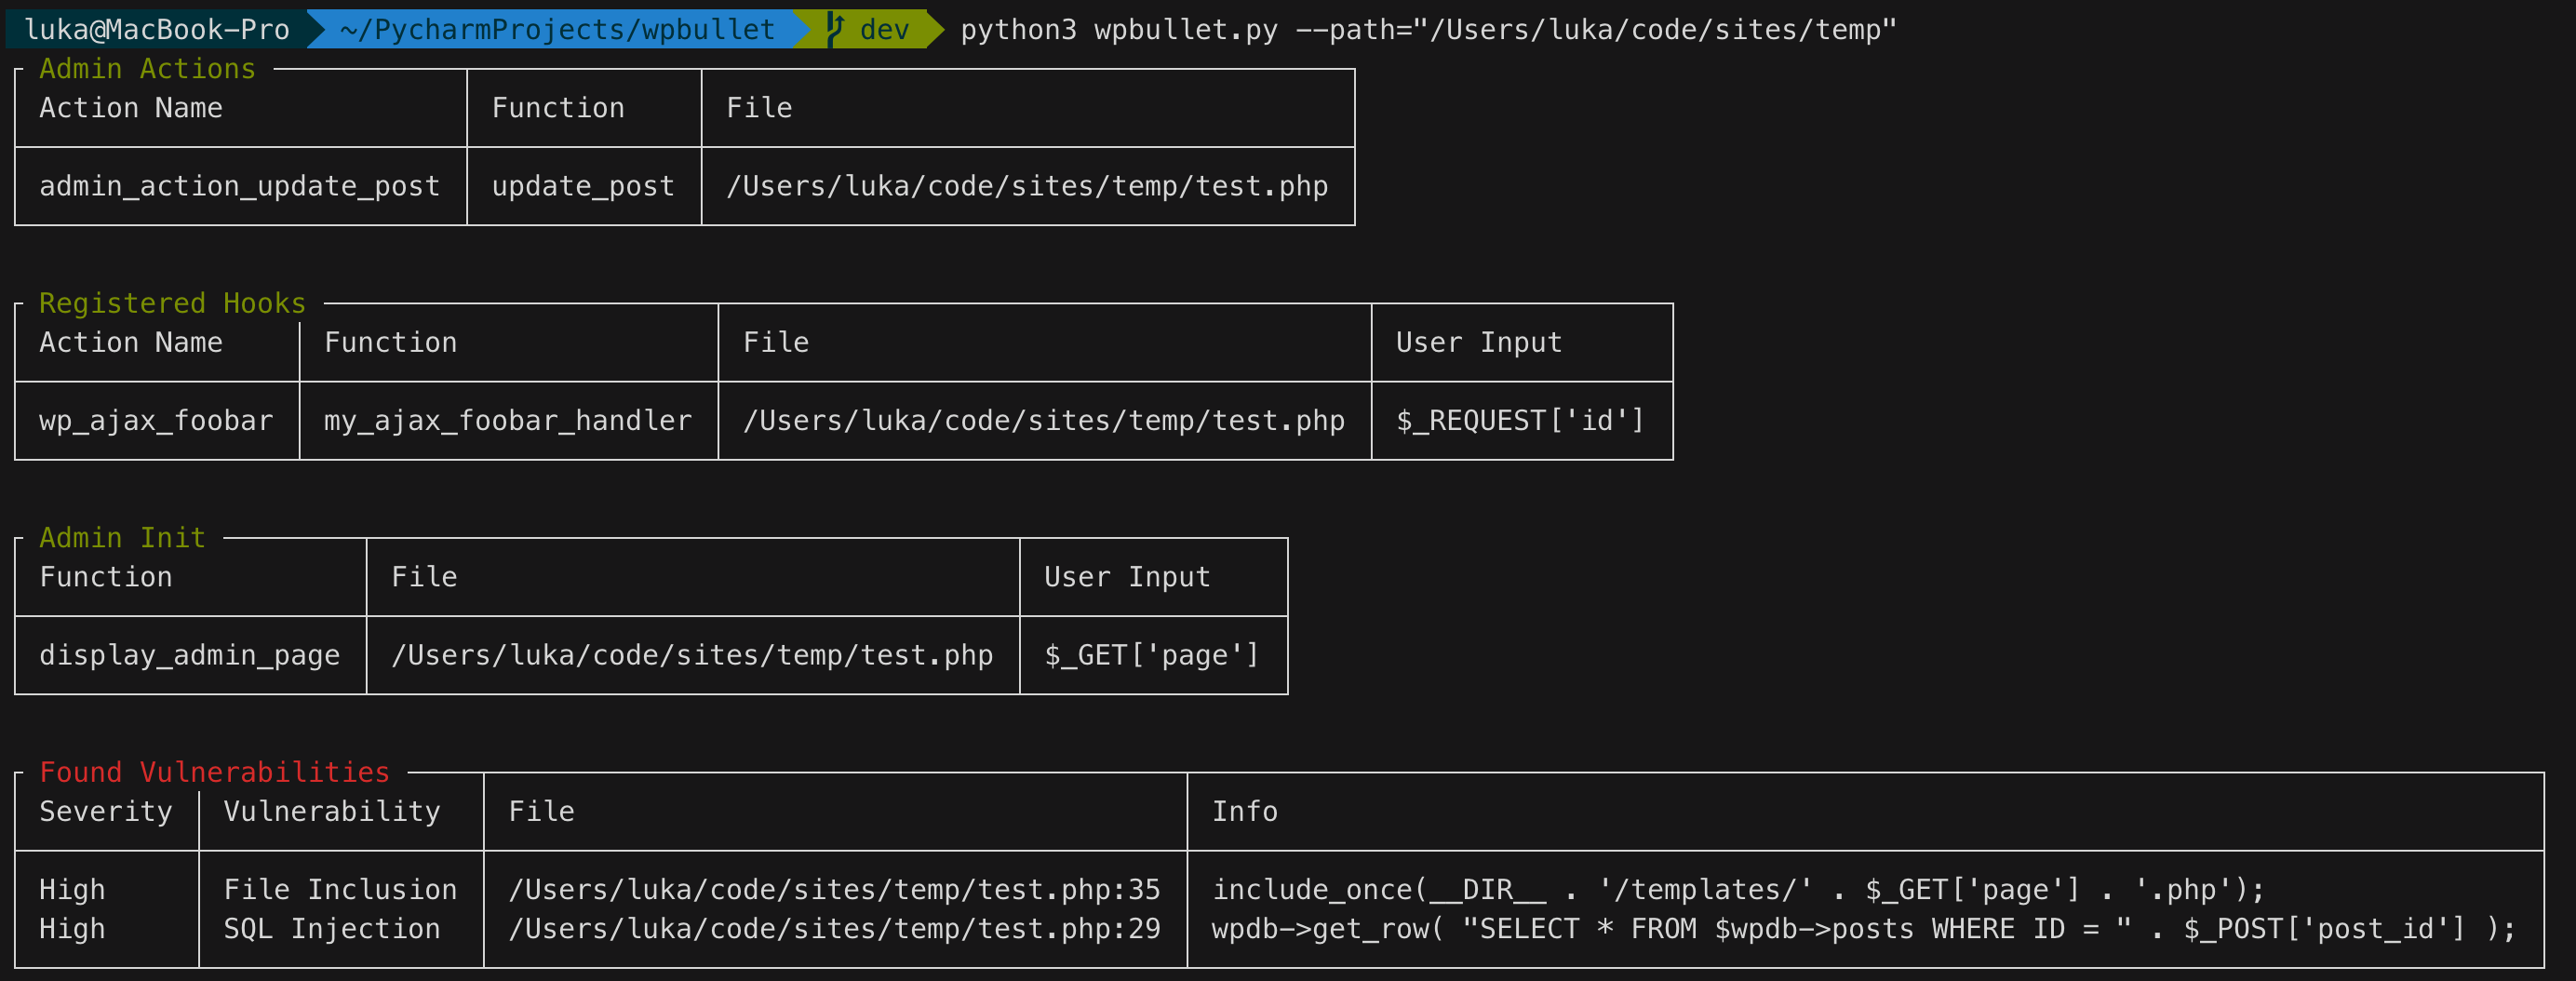 owasp/wpbullet
Сканер статического анализа кода для плагинов и тем WordPress. Обнаруживает уязвимости, такие как XSS и SQL-инъекции, с помощью модульного…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Библиотека утилит на Java с исправленной уязвимостью CVE-2022-4244, предоставляющая общие вспомогательные классы для ввода-вывода, рефлексии и…
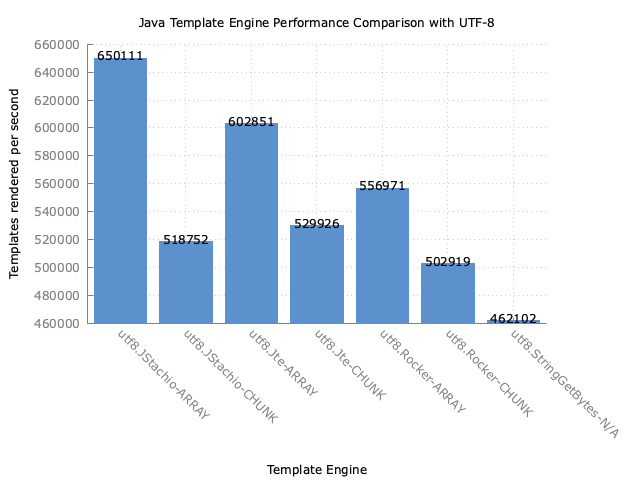 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Типобезопасный движок шаблонов Java Mustache с проверкой шаблонов во время компиляции, статической привязкой значений и расширяемым экранированием…
 waleedadam360-web/syncshield
SyncShield - Расширение браузера для обнаружения небезопасных команд Rsync (CVE-2018-5764)
 ockeghem/cve-2015-6835-checker
PHP-скрипт для обнаружения CVE-2015-6835 (уязвимость десериализации сессий) путём анализа исходного кода на предмет небезопасных вызовов…
 owasp/secure-coding-practices-quick-reference-guide
# Краткое руководство по безопасному программированию от OWASP
 aquasecurity/trivy
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только
 martyx00/vulnfanatic-ng
Плагин BianryNinja для выявления уязвимостей в декомпилированных бинарных файлах, сочетающий программные проверки и поддержку LLM.
 jfrog/jfrog-cve-2022-24675
Shell-скрипт для рекурсивного сканирования папок на наличие Go-бинарных файлов, использующий небезопасную функцию pem.Decode, обнаруживающий уязвимые…
 epicosy/obridge
Генератор исходного кода Java, который создает классы вызова для процедур пакетов Oracle PL/SQL, поддерживая различные типы параметров и…
 advanced-threat-research/creosote
Creosote — это наше решение для поиска уязвимости tarfile, описанной в CVE-2007-4559.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 bk-security/auth-header-trust-rules
Правила Semgrep для выявления паттернов обхода аутентификации, основанных на доверии к заголовкам (класс CVE-2025-29927). Компаньон к…