

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DevSecOpsGuideline — Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки. | Kitploit
Инструменты/GitHubGitHub/owasp/devsecopsguideline
Сканеры уязвимостейБезопасность контейнеровСтатический анализ кода (SAST)Безопасность облачных средDevSecOpsБезопасность Цепочки ПоставокОбучение и ОбразованиеПодобранные РесурсыБезопасность API
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.

1.1k261296 дней назадПроверено Kitploit
РепозиторийСайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Руководство OWASP DevSecOps

Руководство OWASP DevSecOps объясняет, как мы можем реализовать безопасный конвейер, использовать лучшие практики и внедрять инструменты, которые можно применять для этого. Кроме того, проект пытается помочь нам продвигать культуру shift-left безопасности в нашем процессе разработки. Этот проект помогает компаниям любого размера, у которых есть конвейер разработки или, иными словами, конвейер DevOps. В рамках этого проекта мы пытаемся нарисовать перспективу безопасного конвейера DevOps, а затем улучшить её на основе наших индивидуальных требований.

Идеальная цель — «обнаруживать проблемы безопасности (связанные с проектированием или уязвимостями приложений) как можно раньше».

Как организовано руководство

Руководство построено вокруг трёх столпов:

  • Люди — команды, роли, культура и обучение.
  • Процесс — активности по безопасности, встроенные в каждый этап SDLC: проектирование, разработка, сборка, тестирование, выпуск, развёртывание, эксплуатация.
  • Управление — соответствие требованиям, политика как код, отчётность, ASPM и управление ИИ.

Текущая редакция обновлена для 2025/2026 и согласована с такими фреймворками, как NIST SSDF, OWASP SAMM, OWASP DSOMM и SLSA. См. Содержание ниже или просмотрите текущую версию.

Первоначальные шаги

DevSecOps — это прежде всего внедрение безопасности в DevOps. Но чтобы успевать за темпом CI/CD, безопасность должна быть внедрена на ранних этапах написания и тестирования программного обеспечения.
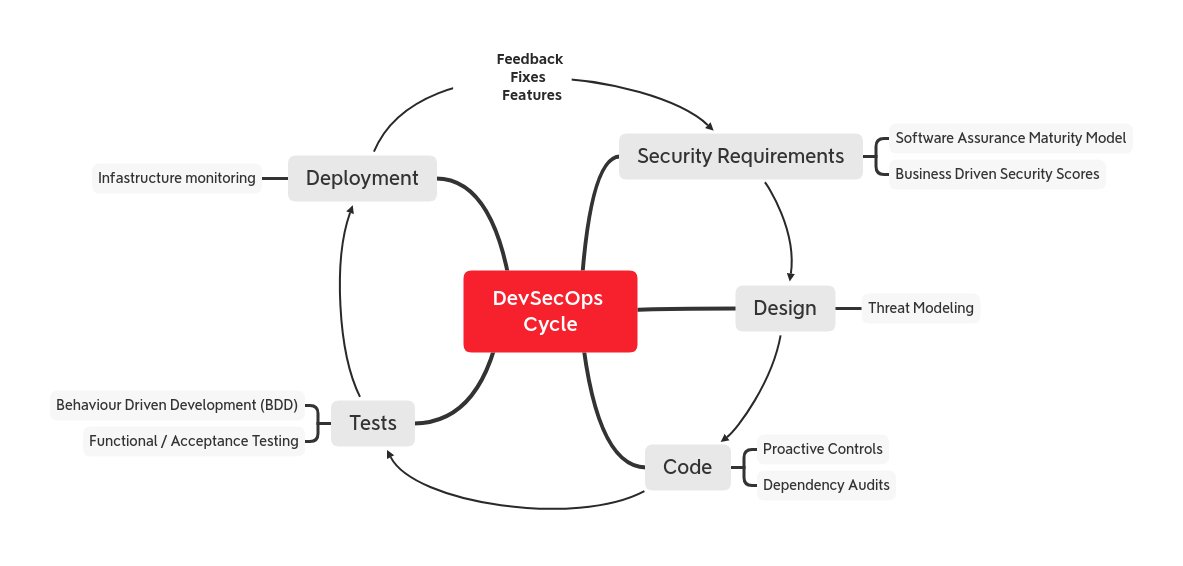
DevSecOps cycle

OWASP Proactive Controls перечисляет 10 главных мер безопасности, которые каждый разработчик должен реализовать при написании любого приложения. Рассматривайте этот набор как отправную точку, когда вам нужно проектировать, писать или тестировать код в цикле DevSecOps.

Вы также можете следовать OWASP Software Assurance Maturity Model (SAMM), чтобы определить, что следует учитывать для требований безопасности (и не только) в соответствии с вашим уровнем зрелости.
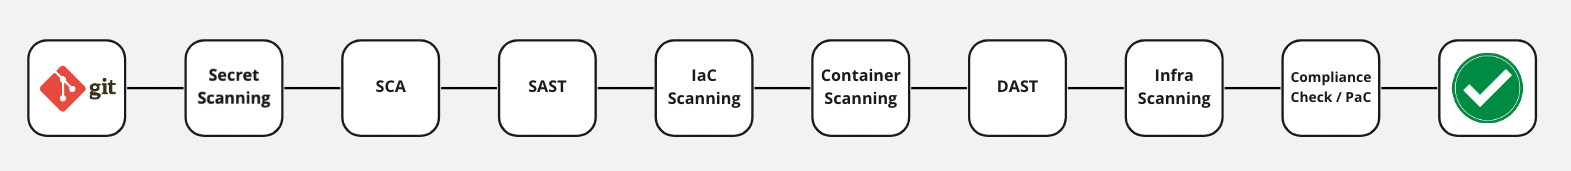
Что добавить в конвейер

DevSecOps pipeline Сначала мы рассматриваем реализацию следующих шагов в базовом конвейере:

  • Сканирование git-репозиториев для поиска потенциальной утечки учётных данных.
  • SCA (Software Composition Analysis)
  • SAST (Static Application Security Test)
  • IaC Scanning (сканирование кода Terraform, HelmChart для поиска ошибок конфигурации)
  • Безопасность цепочки поставок программного обеспечения (SBOM, подпись артефактов и происхождение, безопасность конвейера CI/CD)
  • IAST (Interactive Application Security Testing)
  • Безопасность API
  • DAST (Dynamic Application Security Test)
  • CNAPP (Cloud Native Application Protection)
  • Сканирование инфраструктуры
  • Непрерывное сканирование с помощью других инструментов
  • Проверка соответствия требованиям и политика как код
  • Шлюзы безопасности (quality gates, которые блокируют рискованные сборки и релизы)
  • Централизованная отчётность и ASPM (Application Security Posture Management)
  • Безопасность ИИ/LLM и управление ИИ (защита разработки с помощью ИИ и функций на основе ИИ)

Мы можем настраивать шаги нашего конвейера в соответствии с нашим жизненным циклом разработки программного обеспечения (SDLC) или архитектурой программного обеспечения и постепенно добавлять автоматизацию, если мы только начинаем. Например, мы можем перейти от SAST/DAST к регулярному набору тестов со встроенными средствами безопасности или добавить скрипт аудита, проверяющий известные уязвимые зависимости.

CI/CD — это преимущество для SecOps, привилегированная точка входа для мер и средств безопасности. Однако при использовании инструментов CI/CD для обеспечения автоматизации помните, что сами инструменты часто расширяют вашу поверхность атаки, поэтому применяйте средства безопасности к программному обеспечению для сборки, развёртывания и автоматизации.


Содержание

Скачать инструмент