
 bishopfox/joro
Совместный фреймворк для эксплуатации веб-уязвимостей.

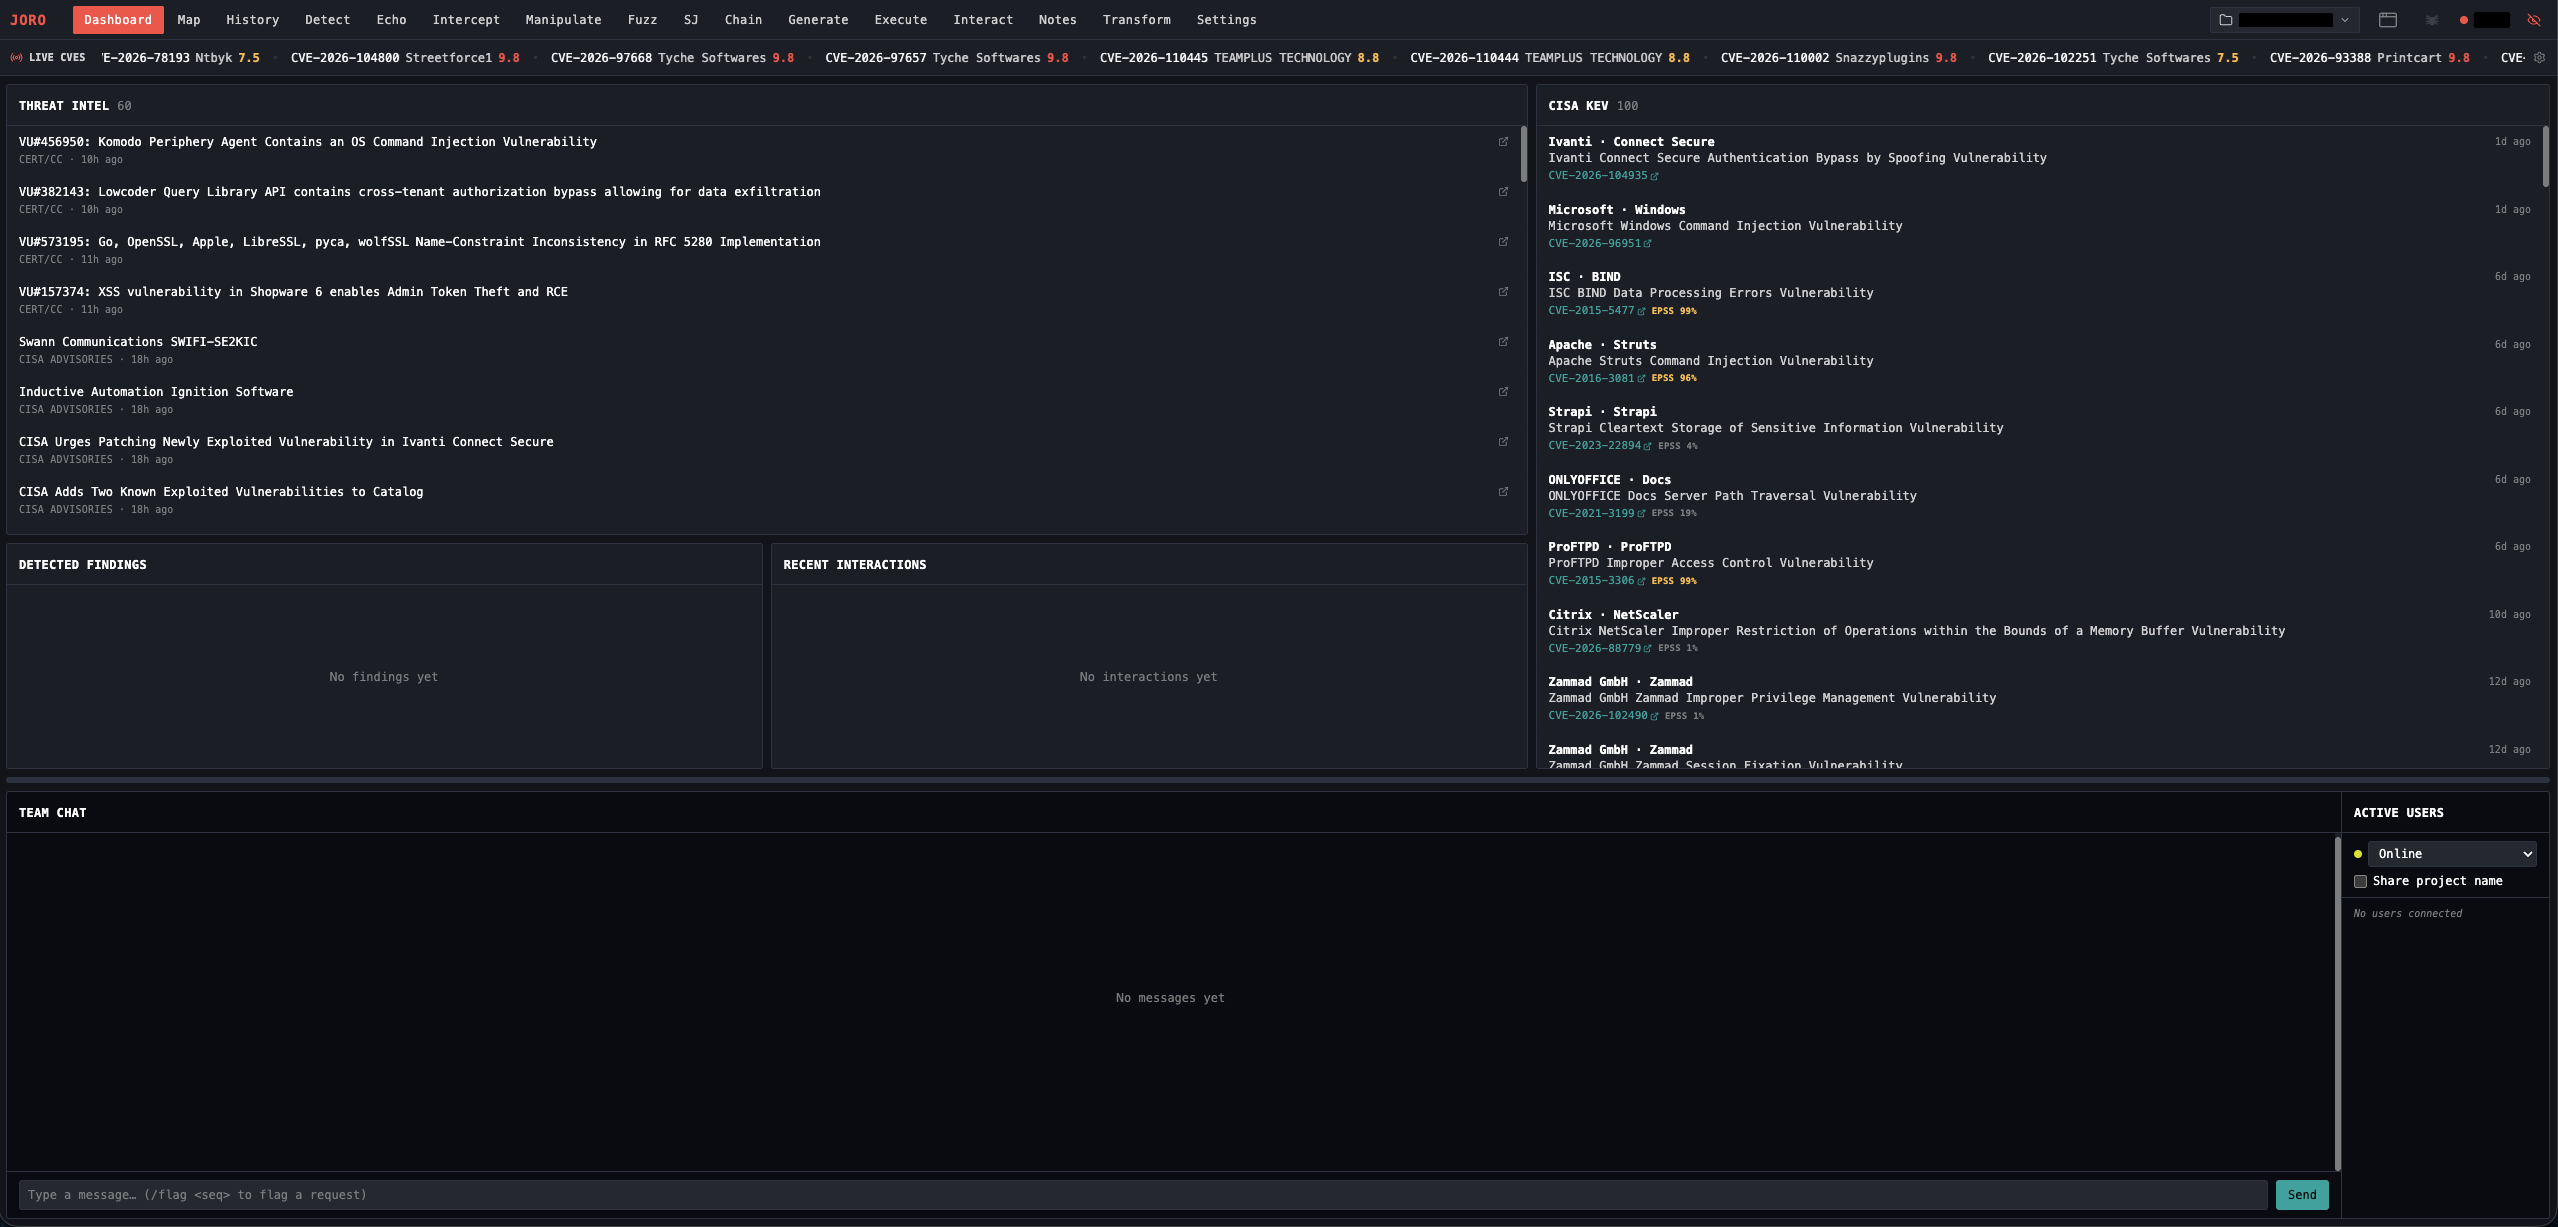
Фреймворк для эксплуатации веб-приложений, предназначенный для специалистов по наступательной безопасности. Перехватывающий прокси, обнаружение слепых уязвимостей, генерация веб-шеллов, интеграция с C2 и инструменты для совместной работы в одном бинарном файле со встроенным веб-интерфейсом.
Внимание: этот инструмент предназначен только для авторизованного тестирования на проникновение и исследований в области безопасности. Используйте Joro только против систем, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение. Несанкционированный доступ к компьютерным системам незаконен. Bishop Fox не несёт ответственности и не отвечает за любое неправомерное использование или ущерб, причинённый этим инструментом. Используйте ответственно.
Joro охватывает полный цикл работы с веб-приложением: перехватывающий прокси для просмотра и редактирования запросов и ответов, карта сайта и история с поиском, фаззер, пассивное сканирование, выявляющее секреты и ошибки конфигурации в перехваченном трафике, внешние слушатели для слепых уязвимостей, генерация и выполнение веб-шеллов, интеграция с C2 Sliver и Mythic, а также командный сервер для проведения работ совместно с другими операторами. Результаты сохраняются в портативные файлы проектов, а плагины на Go позволяют пользователям Linux и macOS добавить всё недостающее.
Скачайте бинарный файл из раздела Releases, затем ознакомьтесь с вики: инструкции по установке и руководство по быстрому старту.
Для получения дополнительной информации:
Joro распространяется под лицензией GPLv3, некоторые подкомпоненты могут иметь отдельные лицензии. Подробности см. в соответствующих подкаталогах этого проекта.
