

hades
 f1zm0/hades
Загрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты
ids-ips-evasionshellcodeshellcode-generation
f1zm0/hadesЗагрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты
 f1zm0/acheron
Непрямые системные вызовы для обхода AV/EDR в ассемблере Go
 0xhossam/killer
Killer — это чрезвычайно простой инструмент, предназначенный для обхода средств безопасности AV/EDR с использованием различных методов обхода, и…
 blacknbunny/encdecshellcode
Шифратор и дешифратор шелл-кода с помощью XOR-шифра
 georgesotiriadis/chimera
Автоматизированный инструмент для подгрузки DLL с возможностями обхода EDR
 klezvirus/syswhispers3
SysWhispers on Steroids - обход AV/EDR с помощью прямых системных вызовов.
 icyguider/nimcrypt2
.NET, PE и сырой шеллкод — упаковщик/загрузчик, написанный на Nim
 0xsp-srd/mortar
техника обхода для преодоления и отвлечения обнаружения и предотвращения продуктов безопасности (AV/EDR/XDR)
 flopz-project/flopz
Чистый Python набор инструментов ассемблера для создания shellcode, динамического патчинга бинарных файлов и инструментирования прошивок для отладки…
 ariary/volana
🌒 Обфускация команд оболочки для обхода систем обнаружения
 plackyhacker/shellcode-injection-techniques
Реализации на C# методов внедрения шеллкода, включая классическое внедрение, перехват потока, опустошение процесса и атомную бомбардировку, с…
 gaasedelen/patching
Интерактивный плагин для пропатчивания бинарных файлов для IDA Pro
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 plackyhacker/shellcode-encryptor
Простой шифратор/дешифратор/исполнитель shell-кода для обхода антивирусов.
 icyguider/nimcrypt
PE криптер, написанный на Nim
 gamozolabs/elfloader
Архитектурно-независимый уплощитель ELF-файлов для shellcode
 allevon412/teamsimplant
Стелс-имплант DLL-прокси для Microsoft Teams, который внедряет зашифрованный AES шелл-код с помощью техник анхука, обеспечивая постоянный…
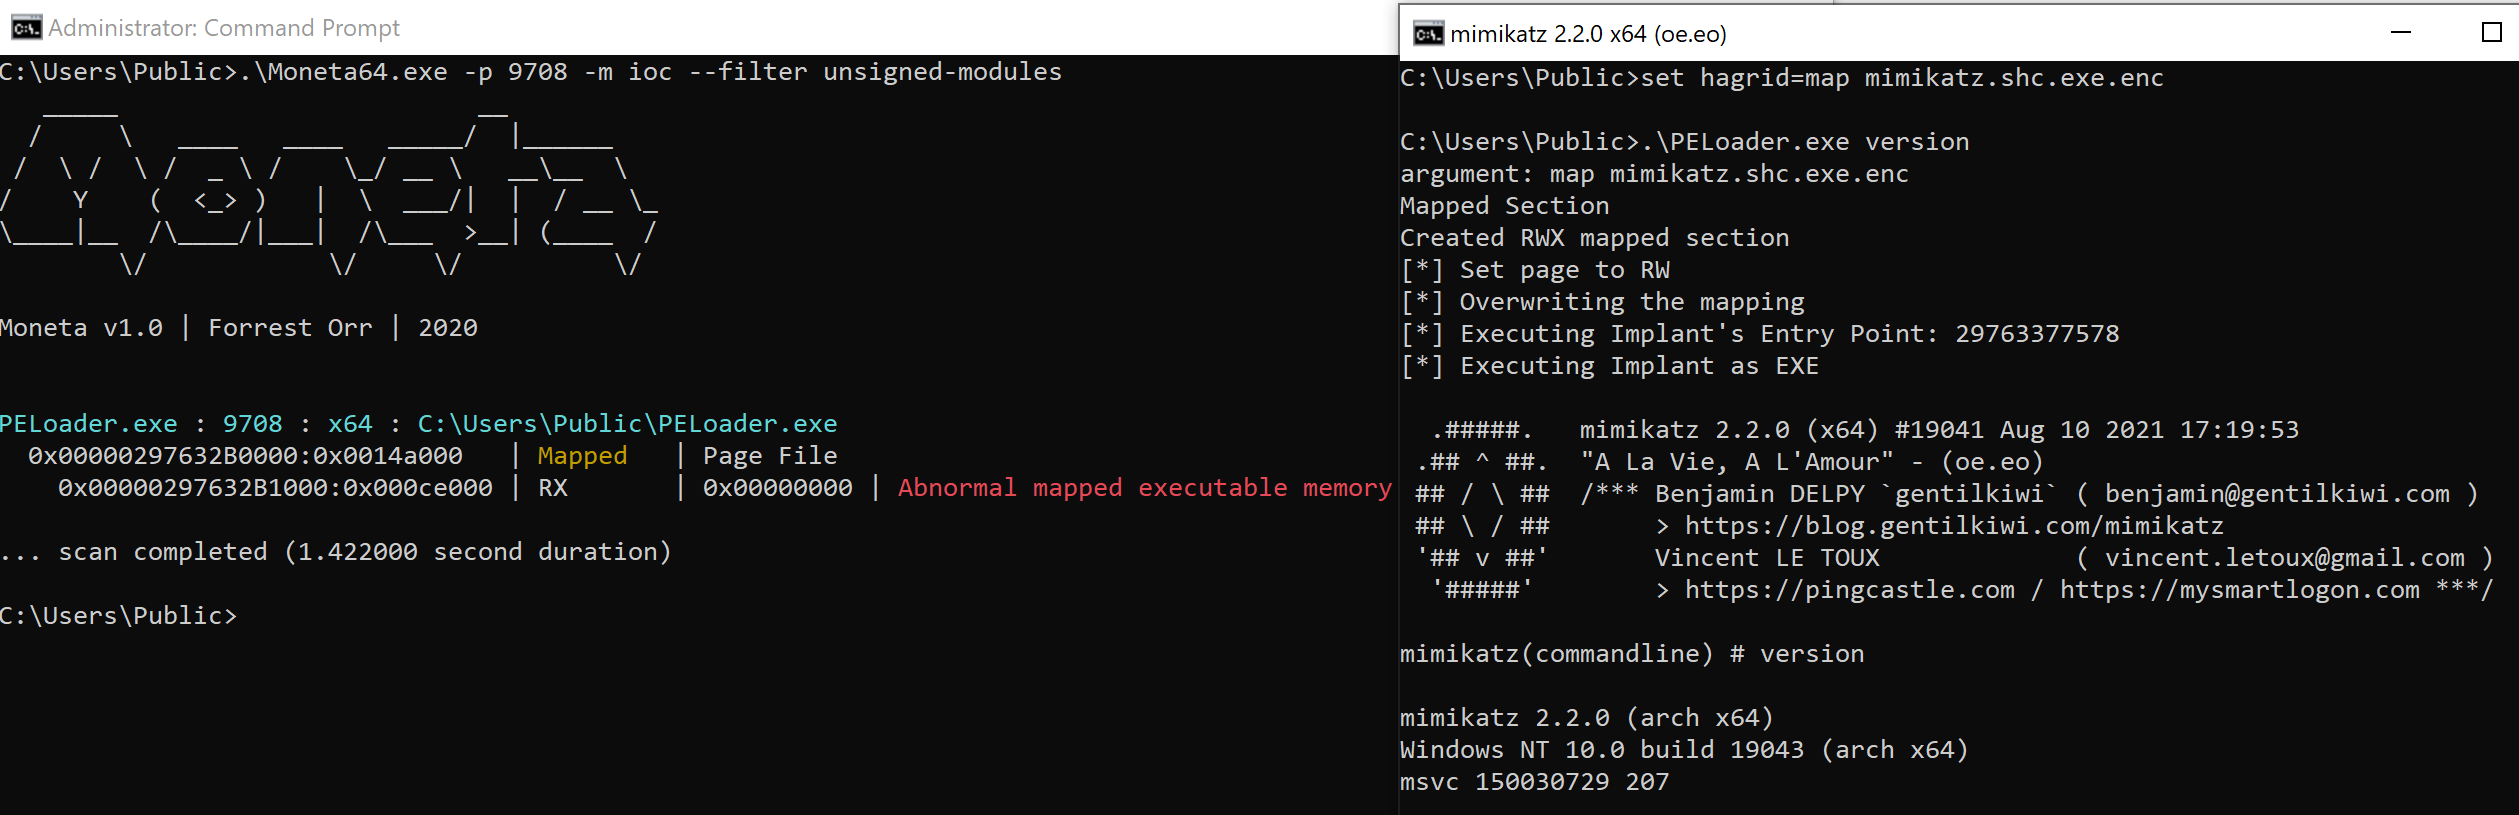 hagrid29/peloader
PE loader с различными техниками инъекции shellcode