
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, но с wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, но с wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, но с wasm
 yzddmr6/java-shellcode-loader
Загрузчик шеллкода на основе Java
 solomonsklash/sleepycrypt
Функция shellcode для шифрования образа запущенного процесса во время сна.
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 чистая (без зависимостей) разделяемая библиотека (.so), PoC для рефлексивной инъекции ELF SO.
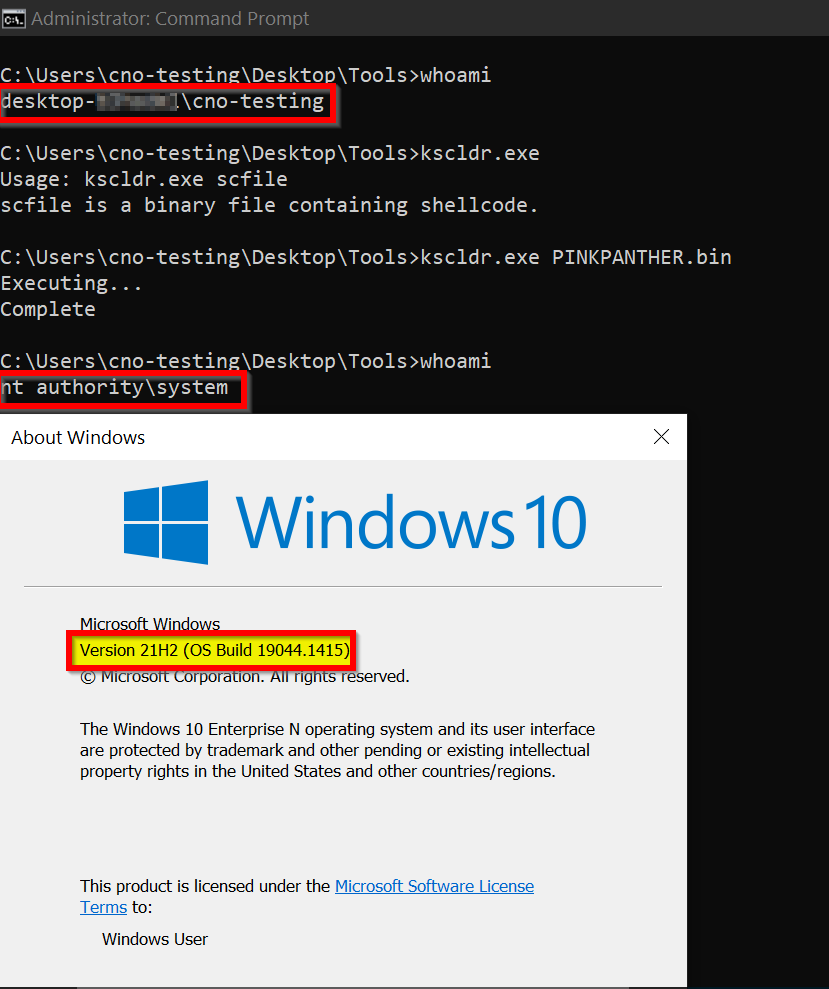 winterknife/pinkpanther
Созданный вручную шеллкод режима ядра Windows x64 для кражи токенов
 choisg/onedriveupdatersideloading
Payload для DLL sideloading OneDriveUpdater.exe на основе публикации PaloAltoNetwork Unit42.
 codewhitesec/lastenzug
Socks4a-прокси, использующий PIC, Websockets и статическую обфускацию на уровне ассемблера
 techryptic/pokemon-shellcode-loader
Устали весь день смотреть на hex и вылавливать '\x41'? Предпочитаете смотреть на Лугию/Чармандера? У меня есть решение для вас.
 daem0nc0re/tangledwinexec
PoCs и инструменты для исследования техник выполнения процессов Windows
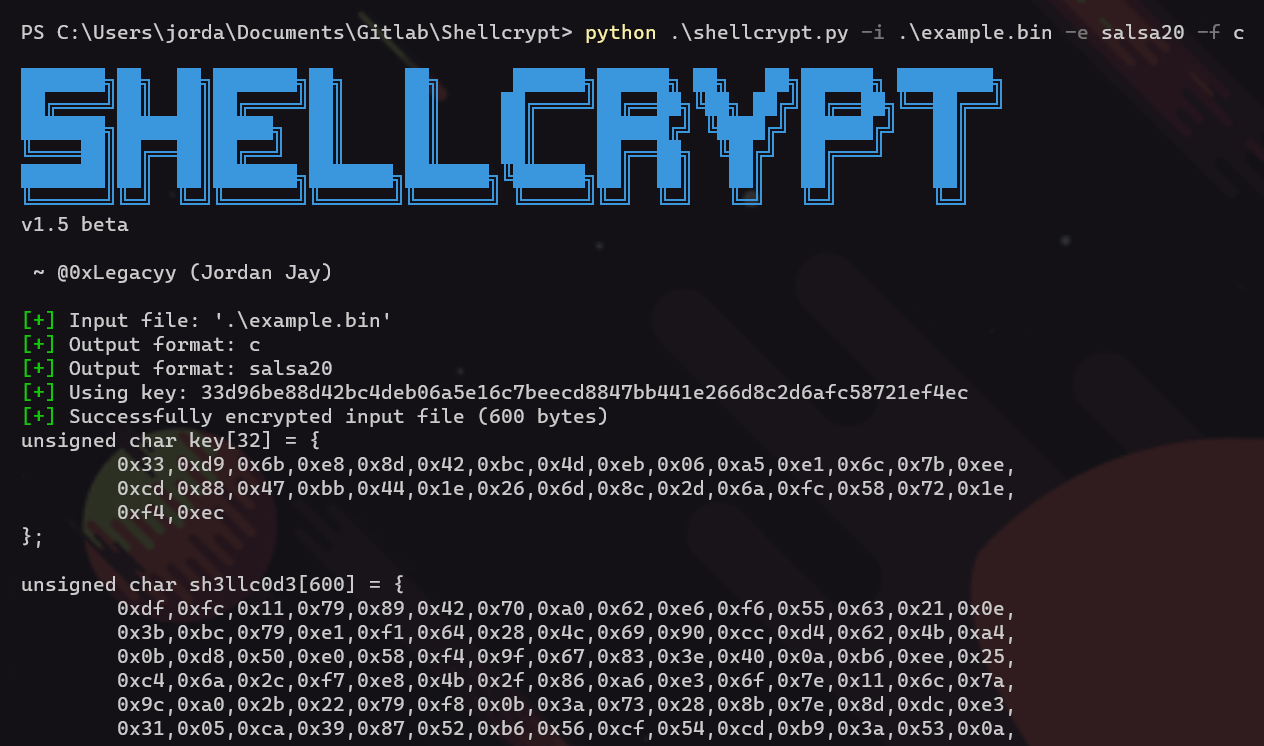 iilegacyyii/shellcrypt
QoL-инструмент для обфускации шеллкода. В будущем сможет связывать в цепочку методы кодирования/шифрования/сжатия.
 wra7h/flavortown
Различные способы выполнения шеллкода
 secforce/sharpwhispers
Портирование SysWhispers2 на C#. Он использует SharpASM для поиска code caves для выполнения стаба системного вызова.
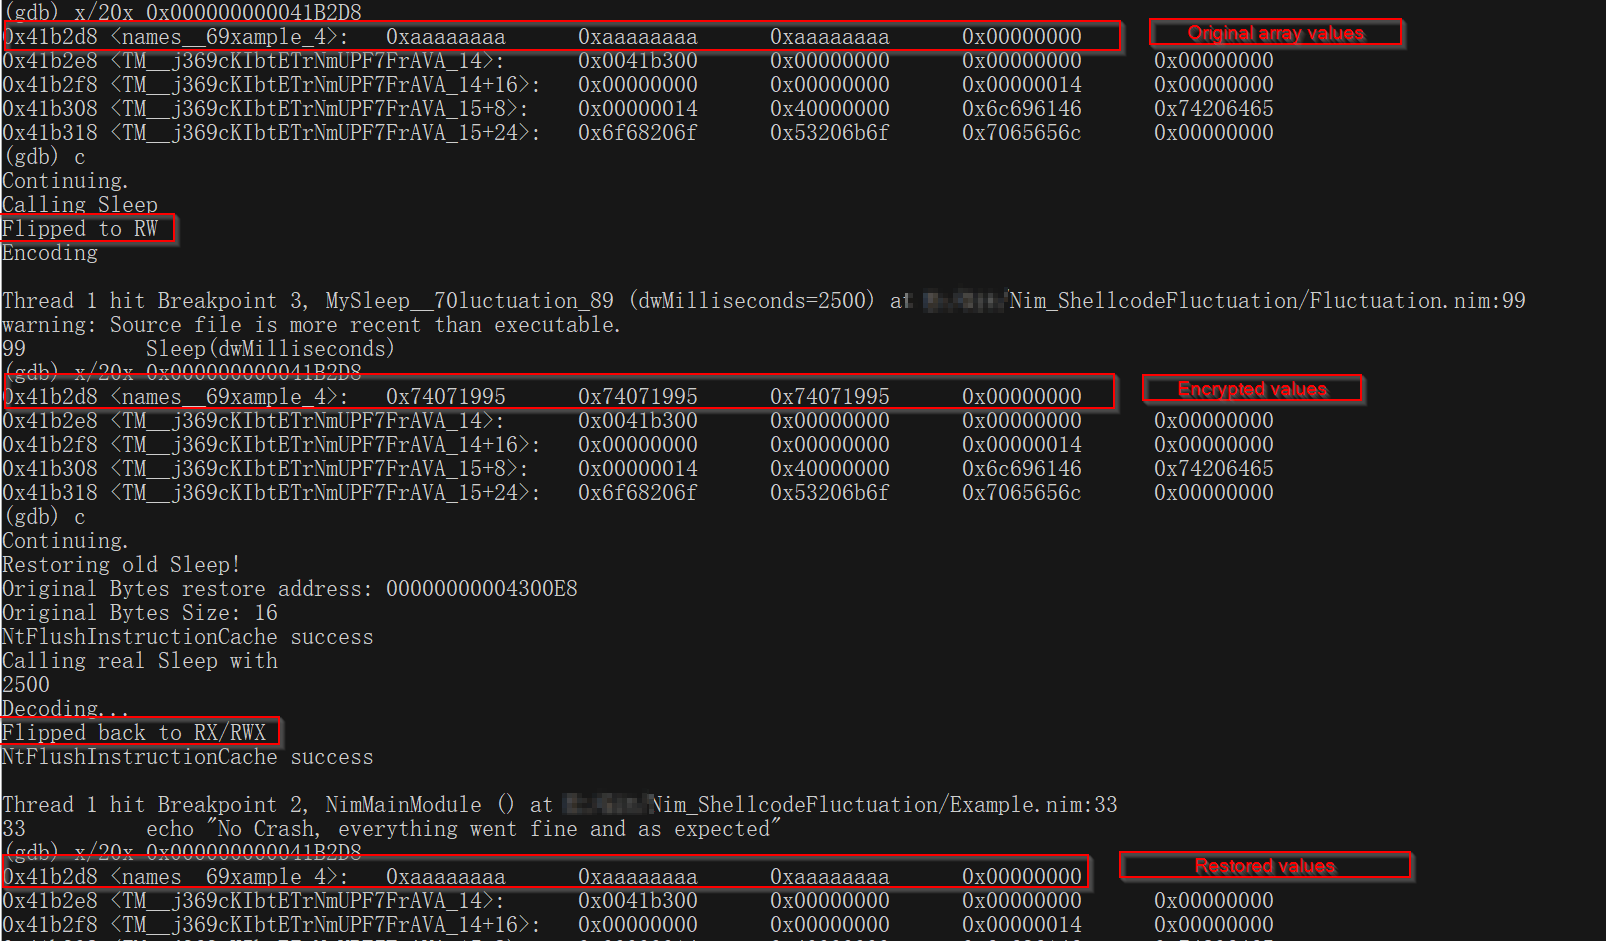 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC, портированный на Nim
 zimawhit3/bitmancer
Библиотека Nim для разработки инструментов наступательной безопасности
 deepinstinct/dirty-vanity
POC новой техники инъекции, злоупотребляющей Windows Fork API для обхода EDR. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanit…
 bohops/dynamicdotnet
Коллекция разнообразных фрагментов кода, использующих динамические методы .NET