
SteaLinG
 de3vil/stealing
SteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.
penetration-testing-frameworksphishing-toolspayload-generation+4
246
de3vil/stealingSteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.
 cryst4linqq/turkorat
Полностью необнаруживаемый граббер (собирает кошельки, пароли, файлы cookie, модифицирует клиент discord и т.д.)
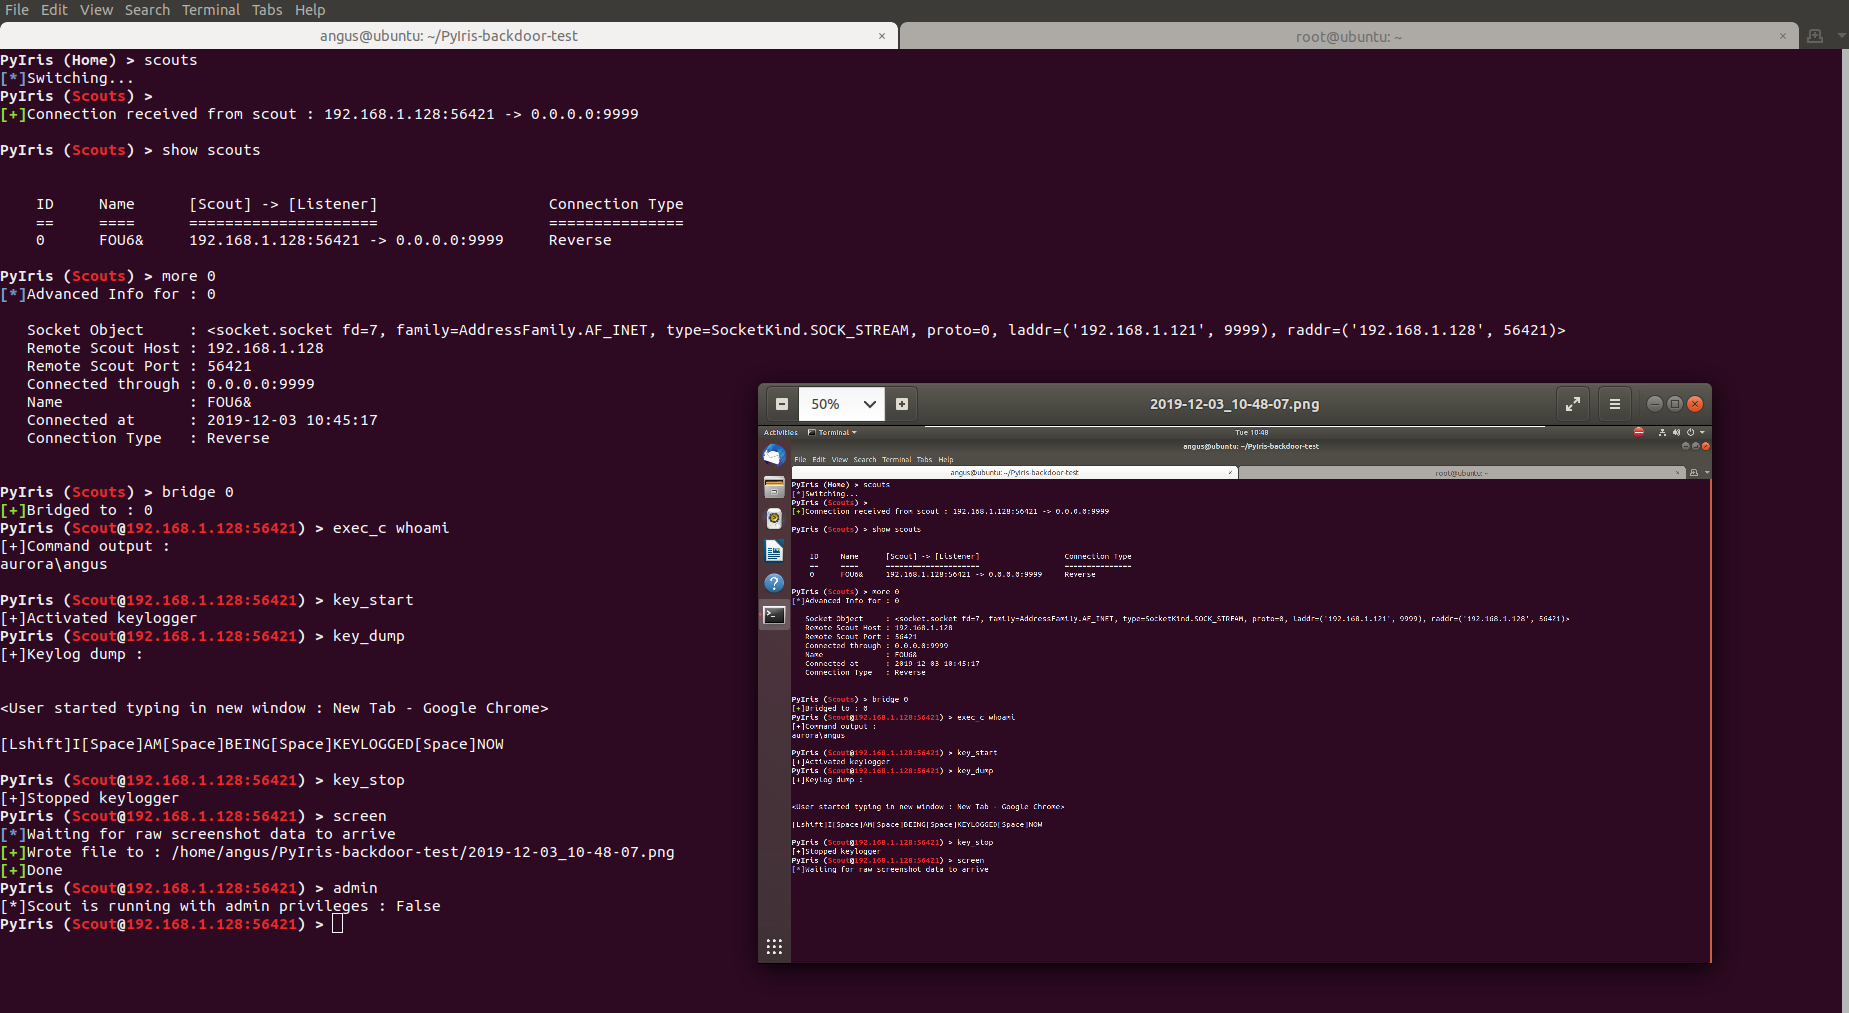 not-sekiun/pyiris
PyIris — это модульный троянский набор инструментов для удаленного доступа, написанный на Python и нацеленный на системы Windows и Linux.
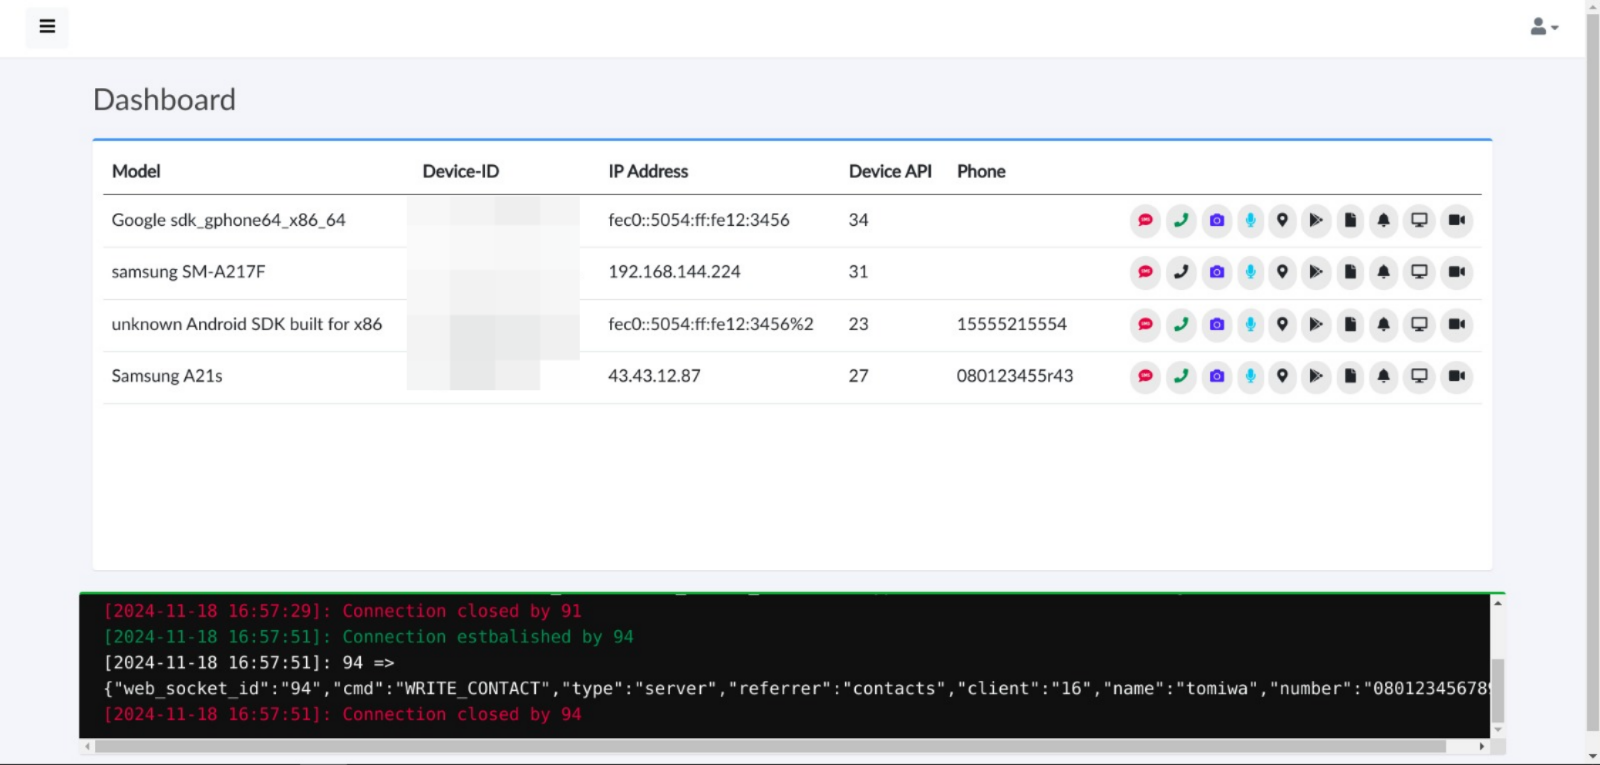 tomiwa-ot/moukthar
Инструмент удаленного администрирования Android
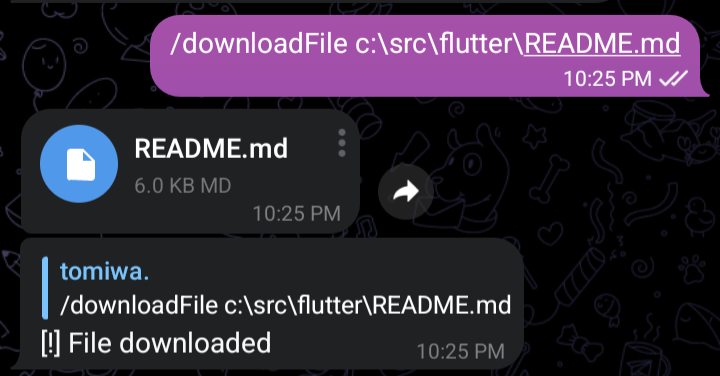 tomiwa-ot/telegram-c2
Управляйте системой удаленно через Telegram.
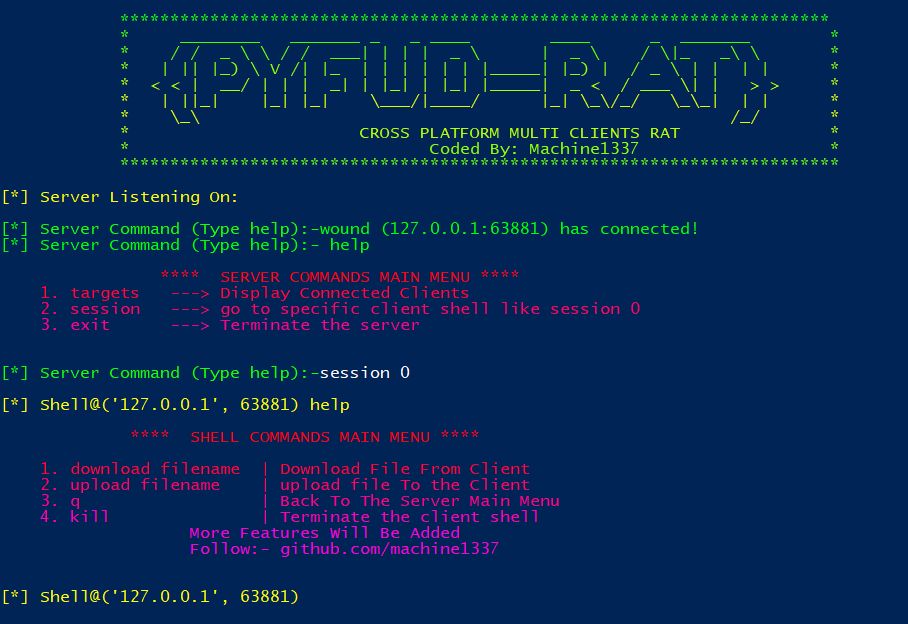 machine1337/pyfud
КРОССПЛАТФОРМЕННЫЙ ТРОЯН УДАЛЁННОГО ДОСТУПА (RAT)
 machine1337/telegramrat
Кроссплатформенный RAT на базе Telegram, который общается через Telegram для обхода сетевых ограничений
 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
 cyberark/kubesploit
Kubesploit — это кроссплатформенный сервер и агент для пост-эксплуатации с использованием HTTP/2 Command & Control, написанный на Golang и…
 its-a-feature/mythic
Совместный, кроссплатформенный фреймворк для red teaming
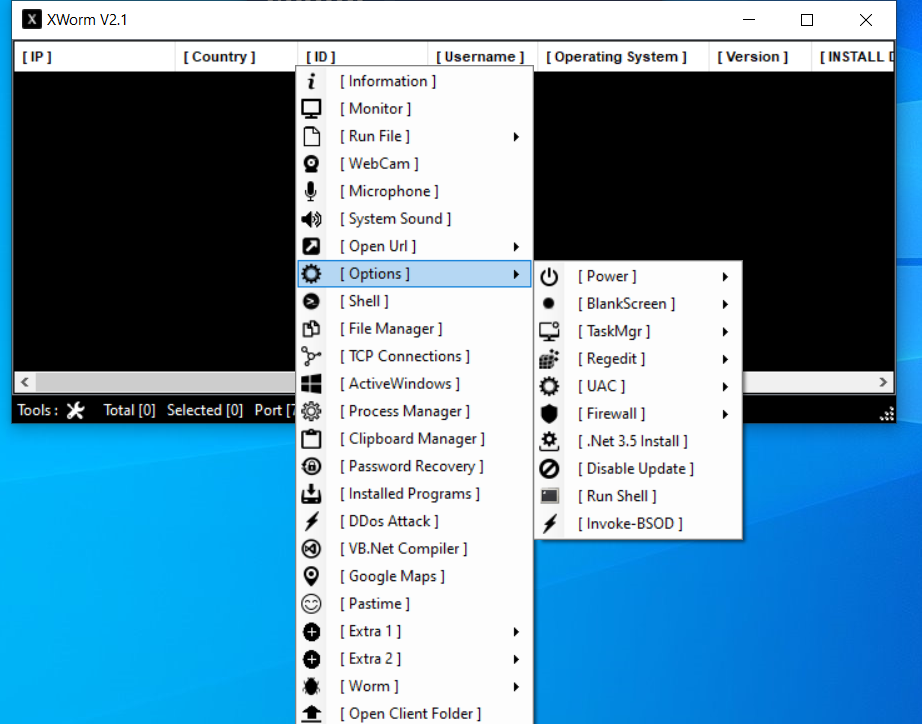
 manturever/xworm-rat
⭐️Знаменитый XWorm RAT, версия 2.1. Только в образовательных целях
 rapid7/metasploit-javapayload
Устаревшая библиотека Java-полезных нагрузок для Metasploit, предоставляющая агенты Java и Android Meterpreter, собранные с помощью Maven. Объединена…
 dobin/antnium
C2-фреймворк для первичного доступа на Go
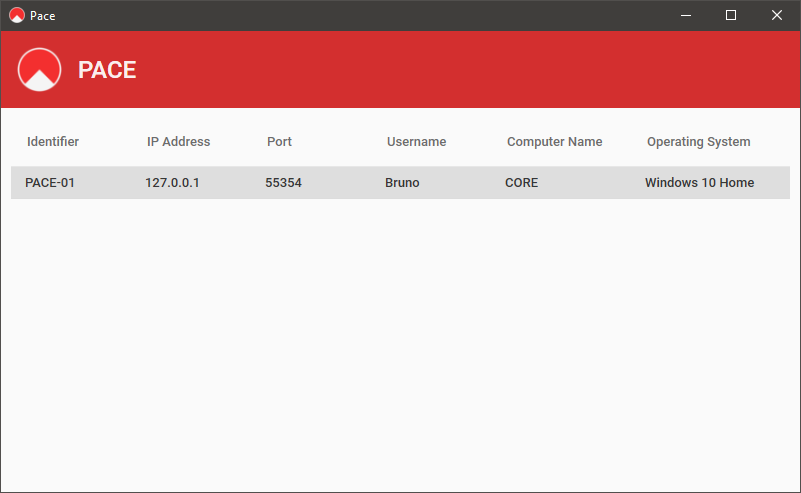 typetrait/pace
Инструмент удаленного доступа для Windows.
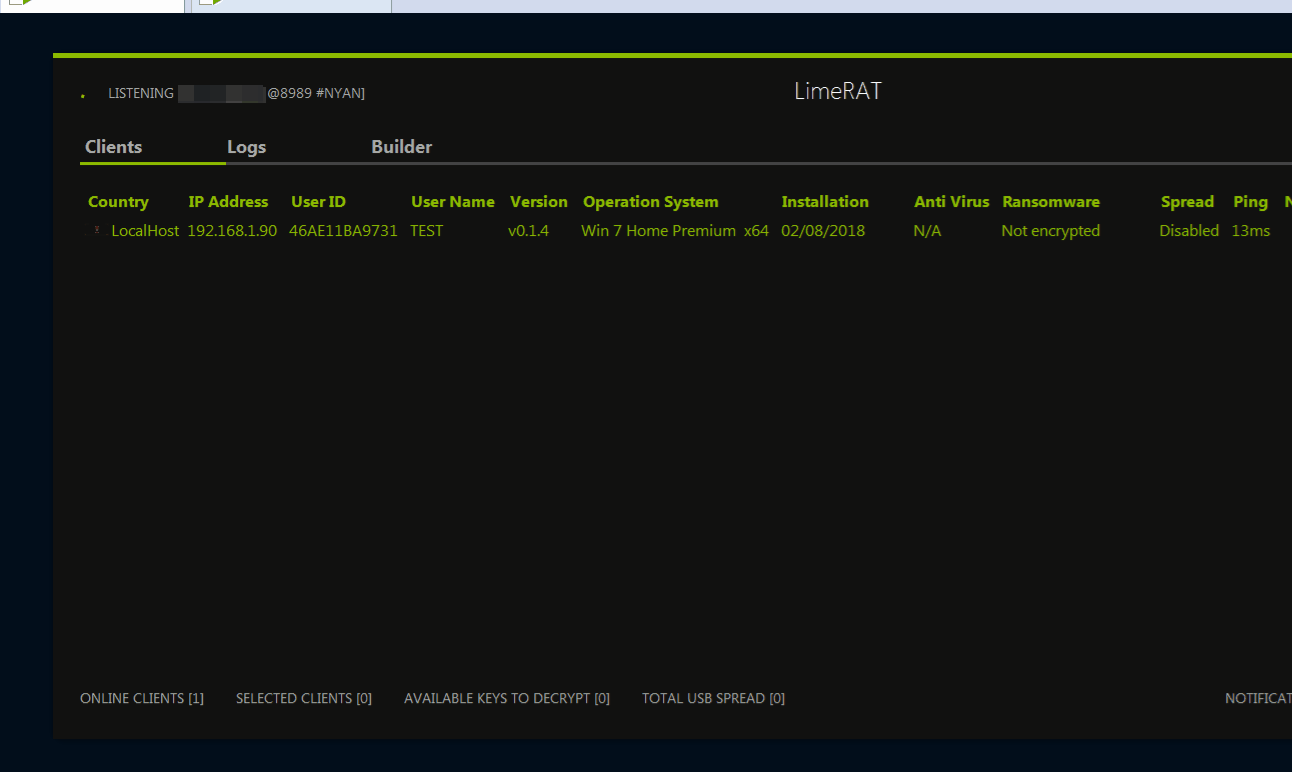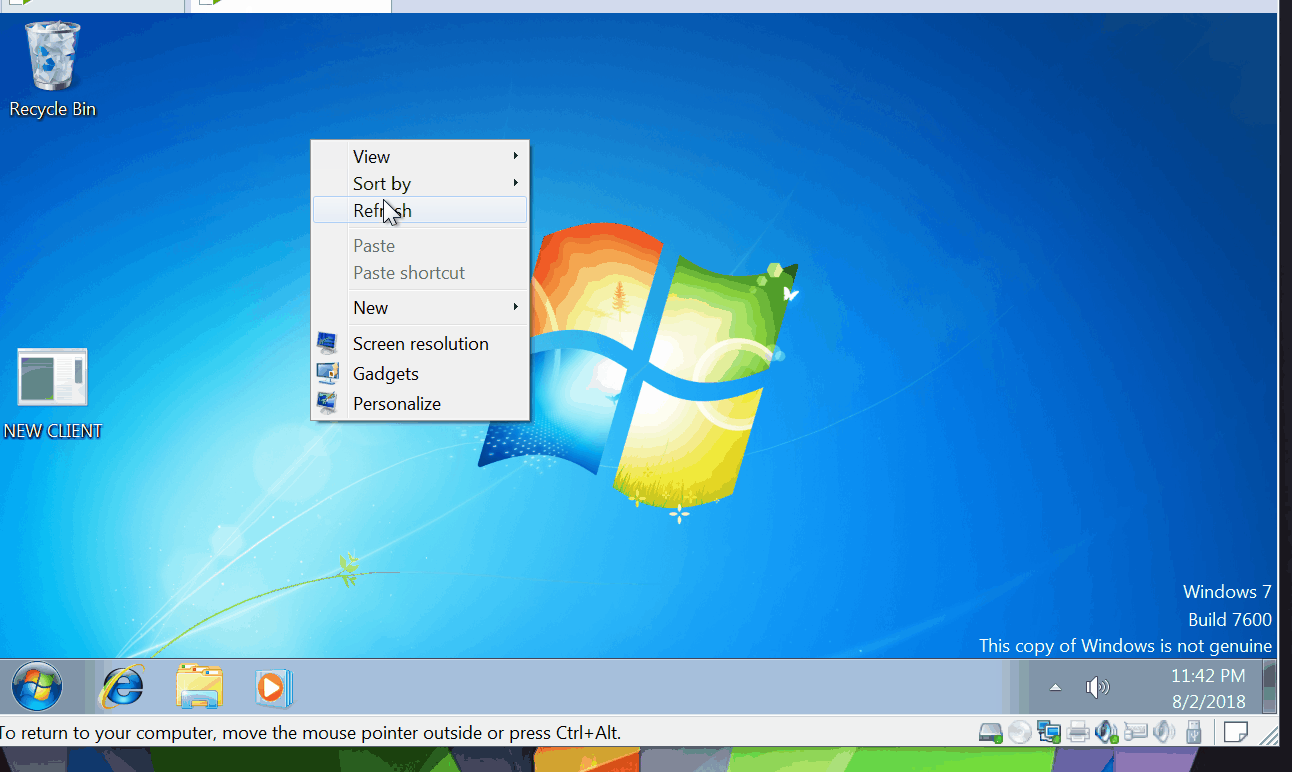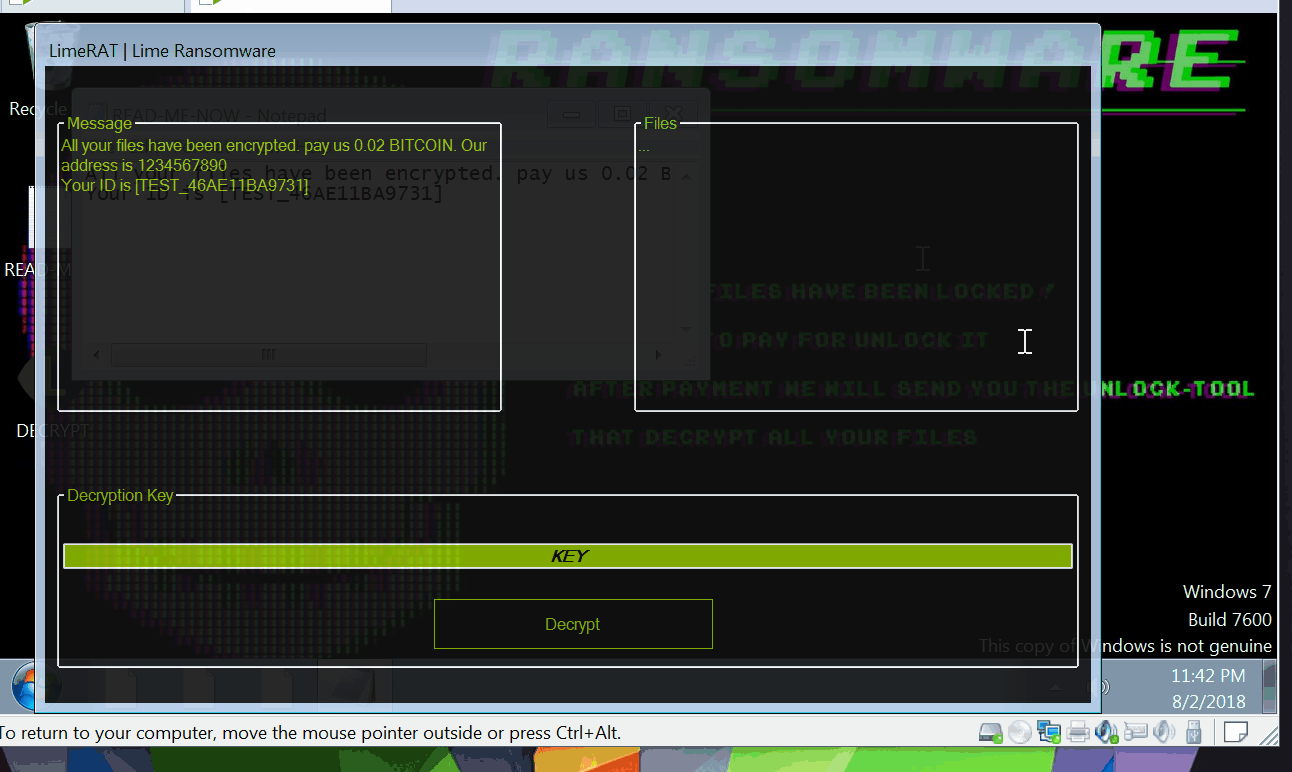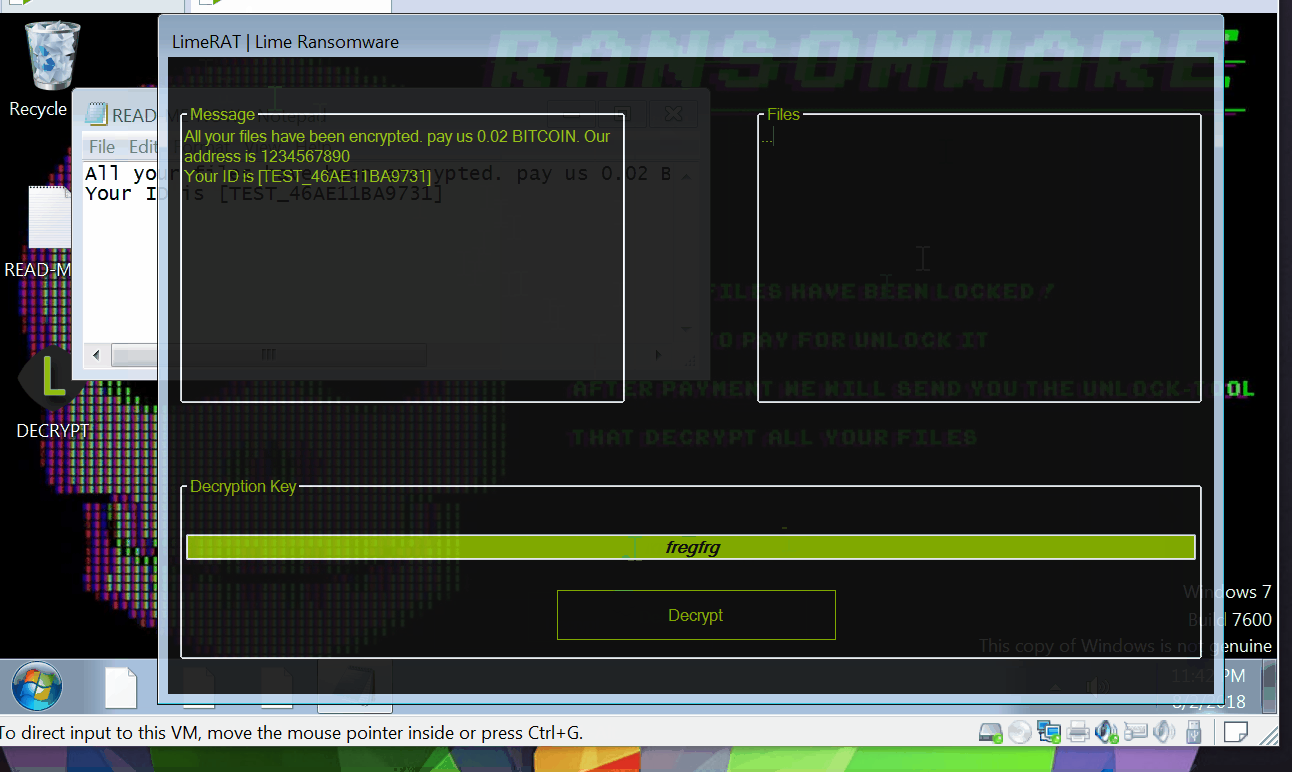 nyan-x-cat/lime-rat
LimeRAT | Простой, но мощный инструмент удаленного администрирования для Windows (RAT)
 mitre/caldera-crater
C# удалённый троян удалённого доступа (RAT) для фреймворка эмуляции действий противника Caldera, обеспечивающий пост-эксплуатационное управление и…
 cisco-talos/remcos-decoder
Talos Decryptor POC для Remcos RAT версии 2.0.5 и более ранних