

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
flyphish — Разверните фишинговую инфраструктуру на лету. | Kitploit

Инструменты/GitHubGitHub/virtualsamuraii/flyphish
Безопасность облачной инфраструктурыИнструменты фишингаФишингТестирование на ПроникновениеRed TeamingБезопасность Электронной Почты
GitHubvirtualsamuraii/flyphish

flyphish

Разверните фишинговую инфраструктуру на лету.

Репозиторий
8071084 дней назадПроверено Kitploit
Поделиться

Flyphish

Flyphish — это Ansible-playbook, позволяющий консультантам по кибербезопасности разворачивать фишинговый сервер в облаке для проведения оценок безопасности.

Playbook устанавливает и настраивает Gophish, Postfix и OpenDKIM на виртуальной машине в облаке. Кроме того, в целях OPSEC playbook удаляет стандартные IOC (заголовки SMTP) из конфигураций серверов Gophish и Postfix.
Установка

Требования

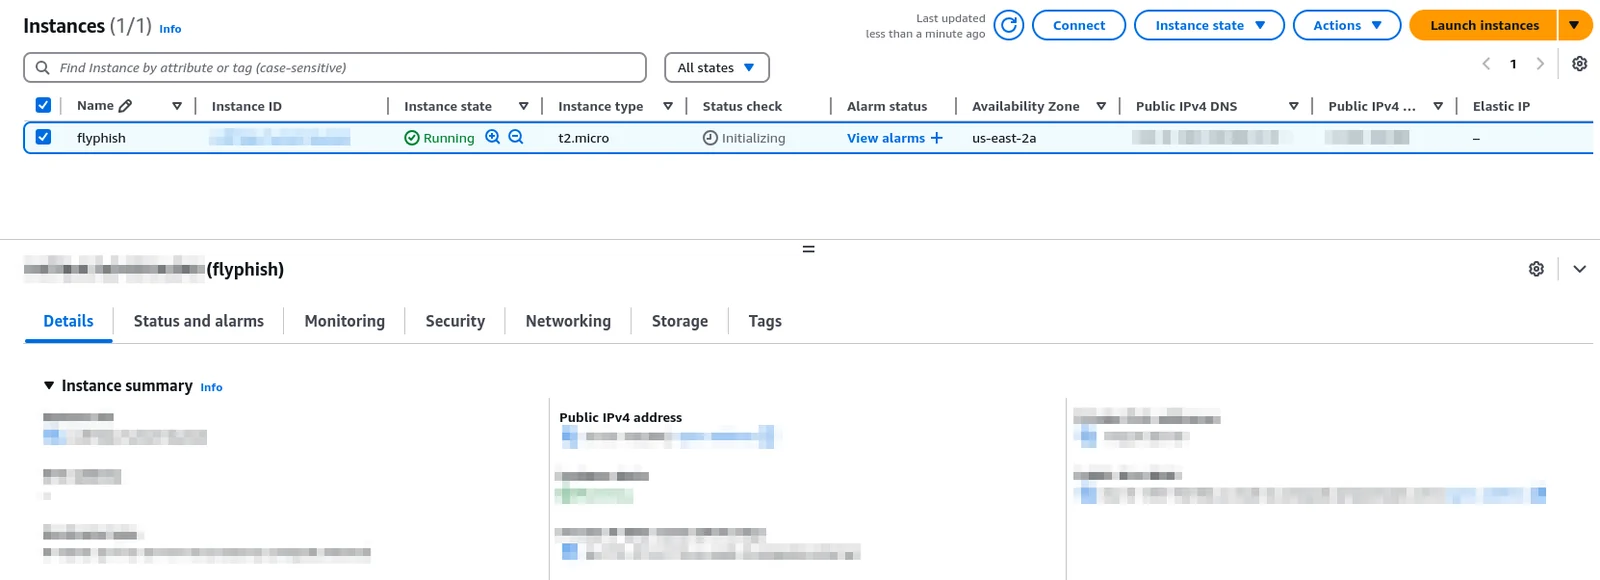
  • Убедитесь, что у вас есть экземпляр Linux (Debian, Ubuntu или Kali) в облаке (Amazon EC2, Azure VM, Google GCE...) с публичным IPv4-адресом, а также установлены Git и OpenSSH. Включите root-доступ только с аутентификацией по SSH-ключу.

alt text

  • Убедитесь, что у вас есть доменное имя, и настройте его DNS-записи соответствующим образом (записи A, MX и SPF должны указывать на публичный IP-адрес вашего облачного экземпляра).

  • Установите Ansible на своей машине:

sudo apt install ansible

Шаги установки

  • Клонируйте репозиторий
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Укажите публичный IP-адрес вашего облачного экземпляра в файле hosts.

  • Укажите ваш «фишинговый домен» и «домен отправителя» в файле group_vars/all.yml.

Переменная "phishing_domain" — это домен, связанный с вашим фишинговым сайтом, а переменная "sender_domain" — это домен отправителя электронной почты. Преимущество в том, что вы можете выбирать эти домены независимо: адрес отправителя и посещаемый URL не обязательно должны иметь одинаковый домен. Они также могут иметь абсолютно одинаковое значение, как в вашей конфигурации по умолчанию.

Всё готово к работе!

Использование

  • Запустите playbook и дождитесь развёртывания вашего фишингового сервера:
ansible-playbook -i hosts playbook.yml
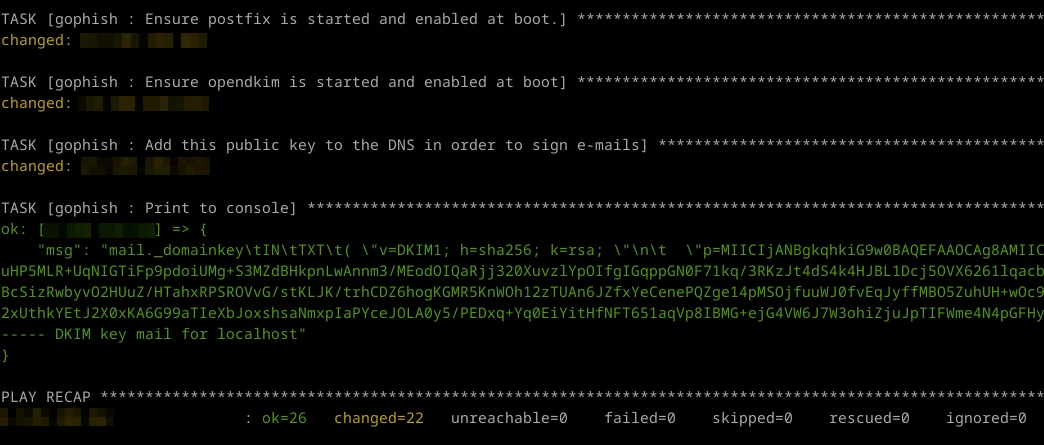
  • По завершении playbook отображает ваш публичный ключ DKIM. Добавьте этот ключ в вашу запись DKIM в DNS-зоне вашего домена.

alt text

Дальше всё зависит от вас.

С этого момента вы можете войти в свой облачный экземпляр по SSH, запустить сервер Gophish и настроить его для отправки подписанных писем через ваш SMTP-сервер Postfix.

Советы

  • Избегайте публикации вашего сервера Gophish в интернете. Вы можете получить доступ к интерфейсу Gophish на своей локальной машине (https://127.0.0.1:3333) через SSH:
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
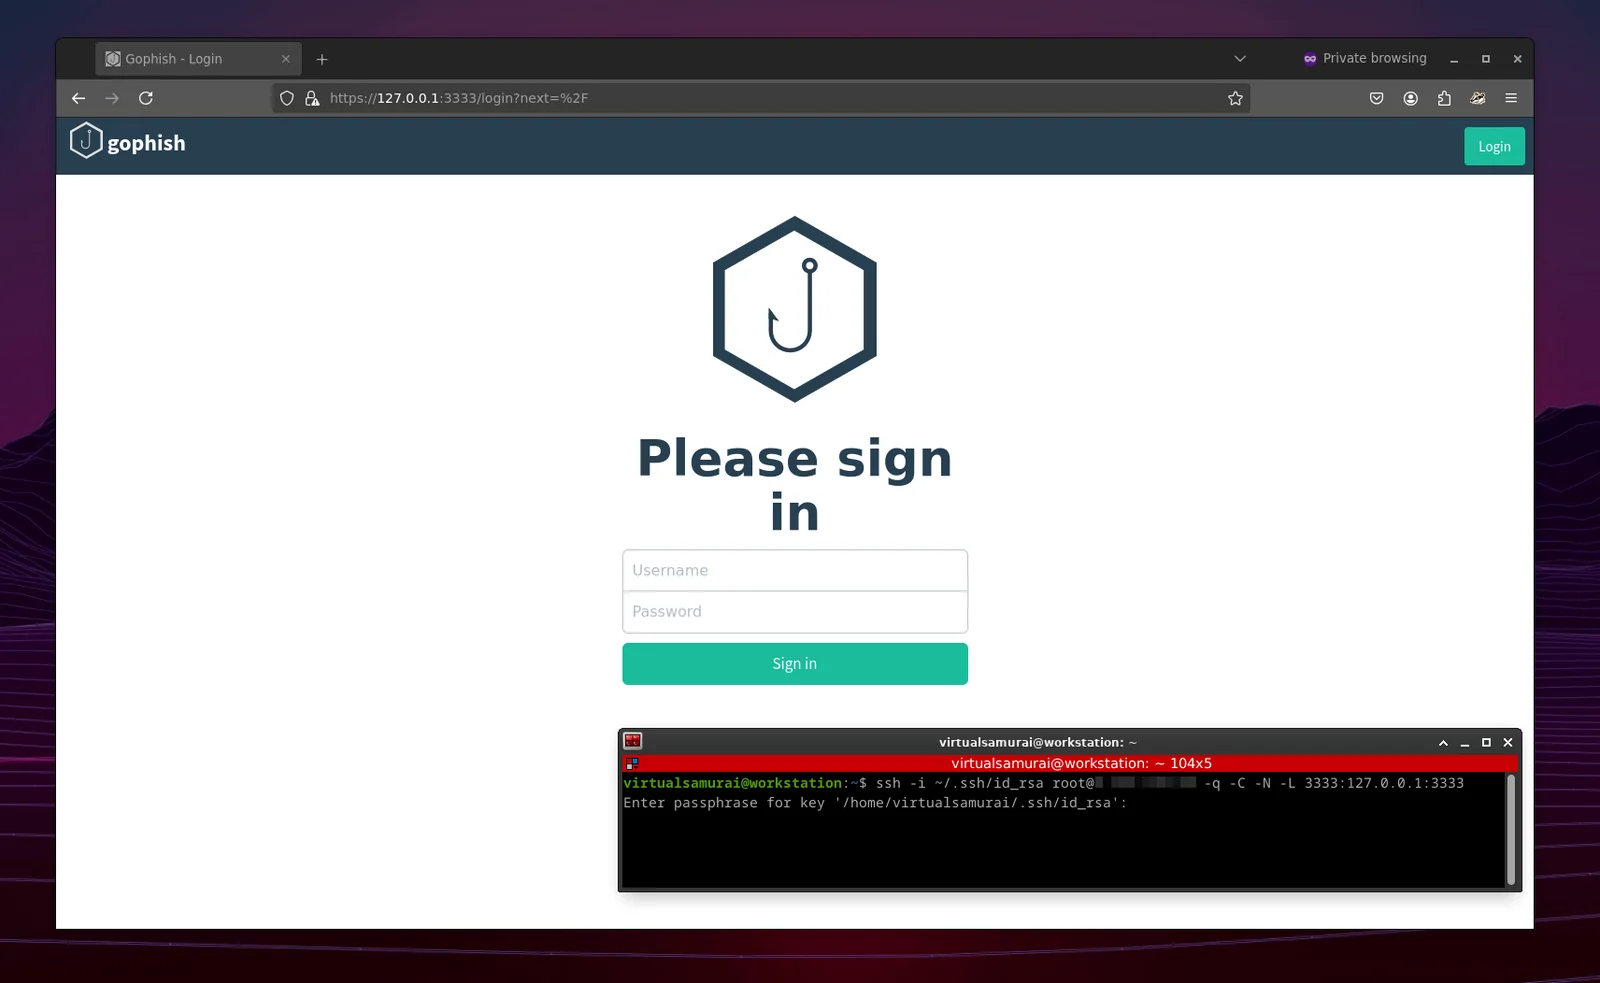
alt text

  • Большинство облачных провайдеров не разрешают исходящий трафик на SMTP-порт 25 из-за спама. Выбирайте провайдера с умом.

TODO

  • Добавить роль SMTP-редиректора
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






