
BloodHound-Tools
 zeronetworks/bloodhound-tools
Набор инструментов, отражающих сетевой аспект в данных Bloodhound
privilege-escalationnetwork-mappingvulnerability-analysis+3
452
zeronetworks/bloodhound-toolsНабор инструментов, отражающих сетевой аспект в данных Bloodhound
 pownjs/cdb
Автоматизируйте типовые задачи Chrome Debug Protocol для отладки веб-приложений из командной строки, а также активно отслеживайте и перехватывайте…
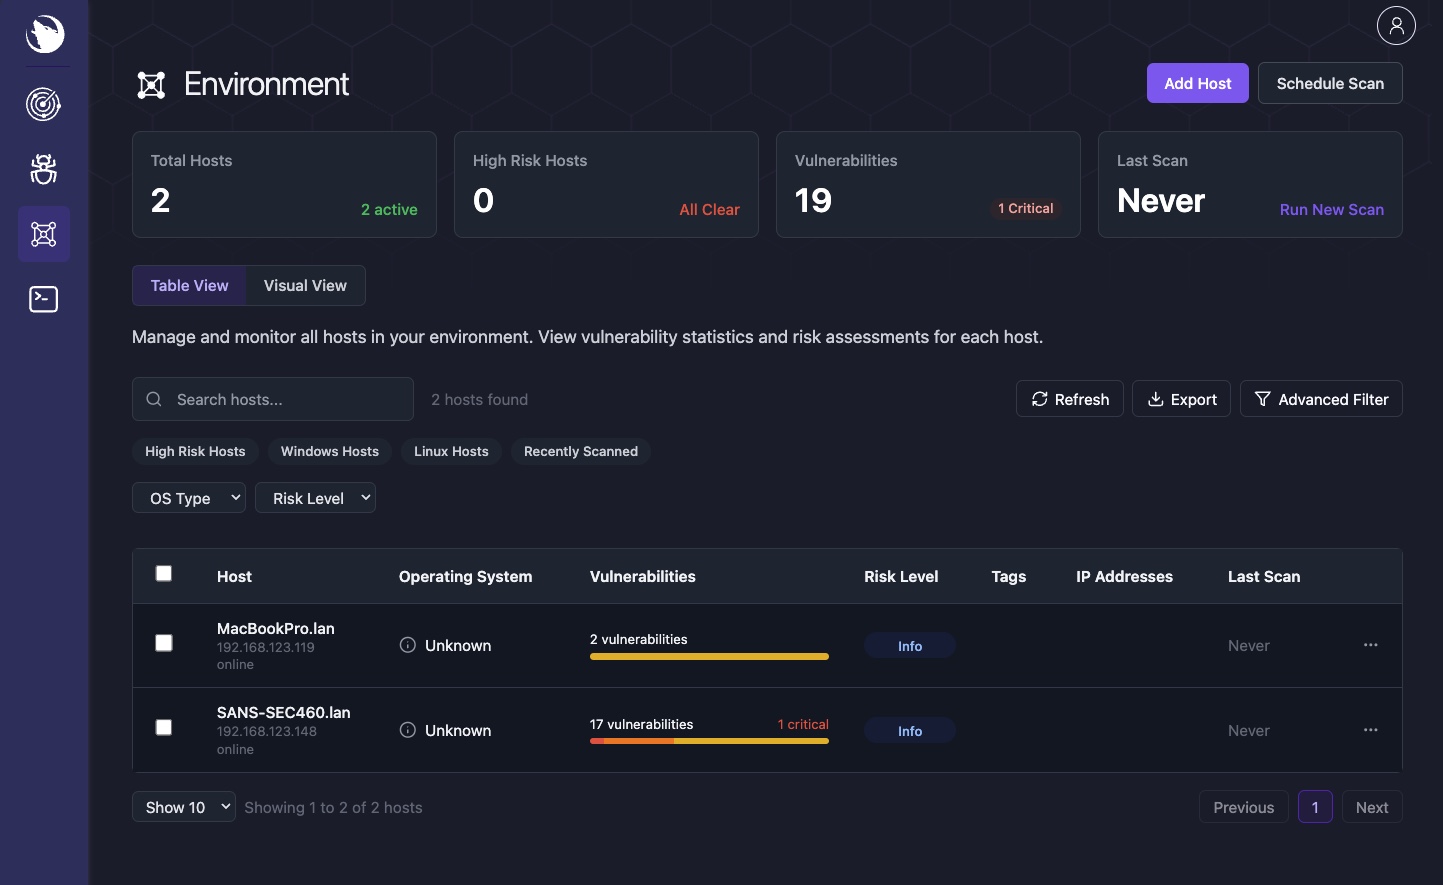 siriusscan/sirius
Открытый сканер уязвимостей с автоматическим обнаружением сети, обнаружением на основе CVE, оценкой CVSS, панелями рисков, удалёнными агентами через…
 luijait/gonet-scanner
Сетевой сканер на Golang с обнаружением по ARP и собственным парсером
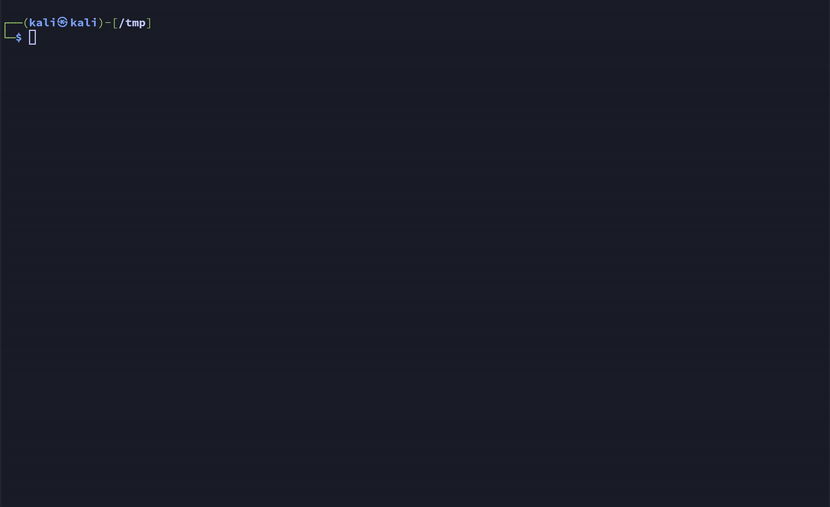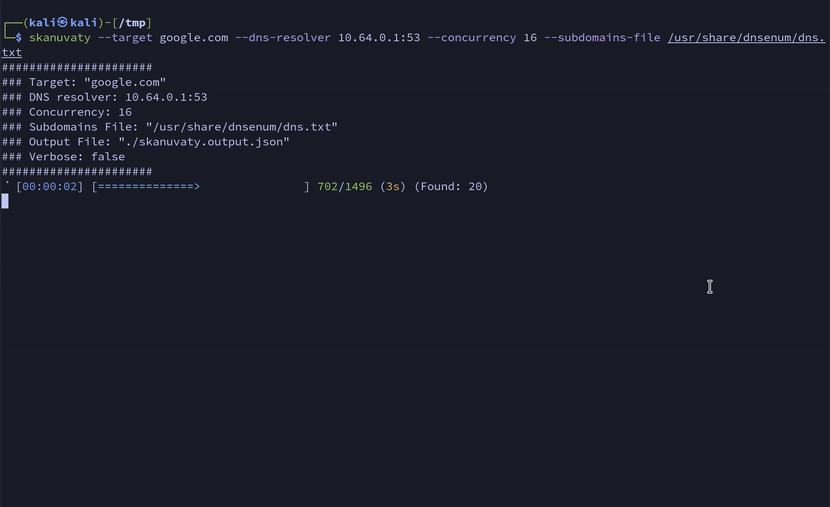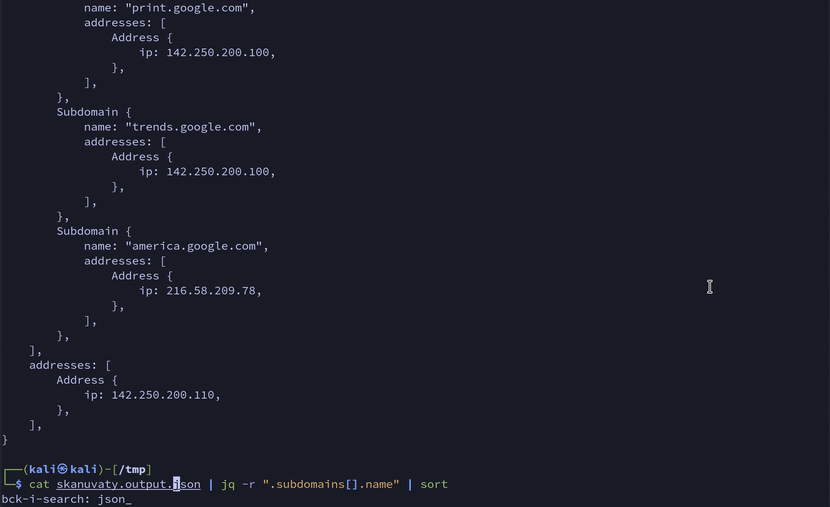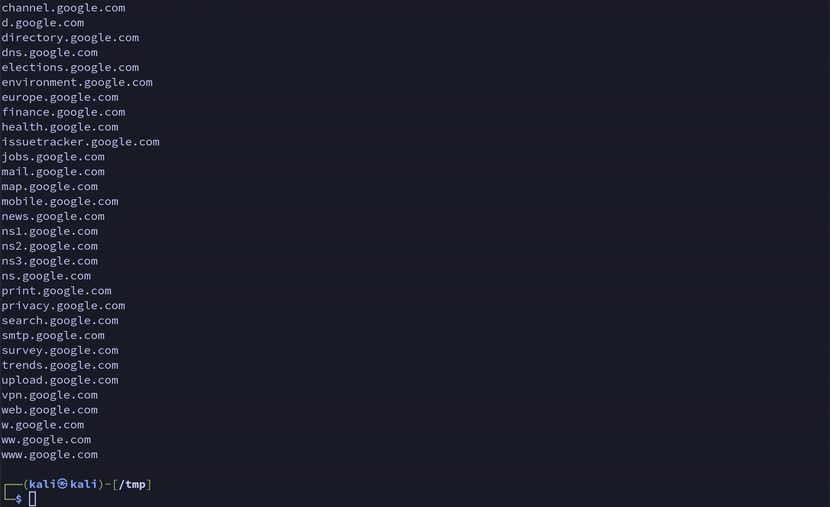 esc4icescesc/skanuvaty
Опасно быстрый DNS/сетевой/портовый сканер
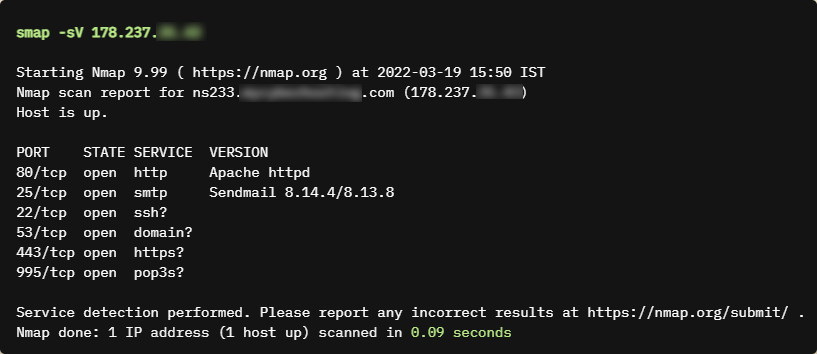 s0md3v/smap
замена Nmap «как есть» на основе shodan.io
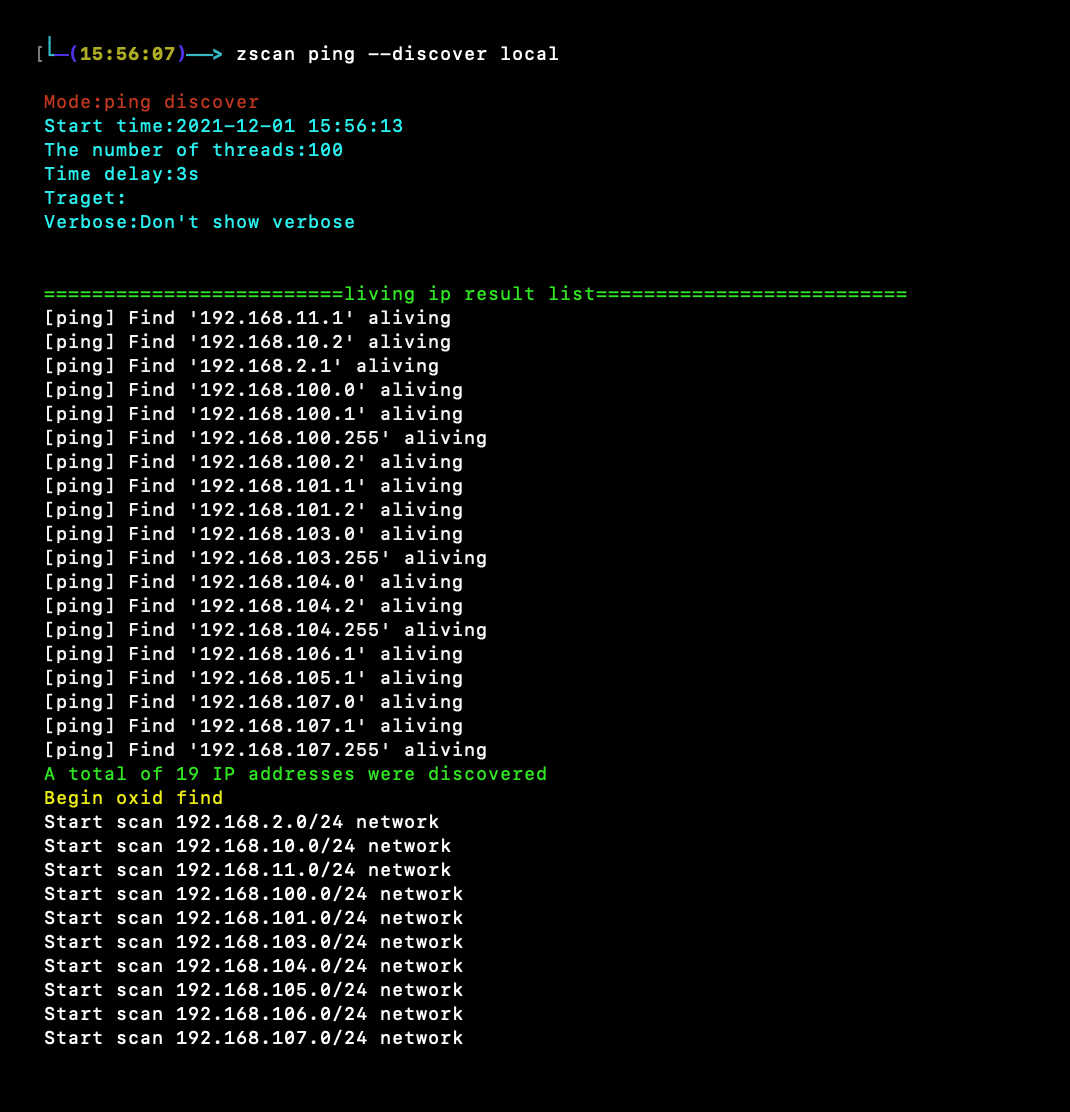 zyylhn/zscan
Zscan — набор инструментов для сканирования и взлома
 bitburner/ivre-wizard
Интерактивный мастер-интерфейс для IVRE, упрощающий создание сканов в базе данных.
 d3vl/l3mon
Веб-ориентированная система мониторинга сети, обеспечивающая отслеживание пропускной способности в реальном времени, метрики производительности…
 enenumxela/ps.sh
bash-скрипт, который автоматизирует сканирование портов на указанных целевых хостах. Цель скриптов — сокращение времени сканирования, повышение…
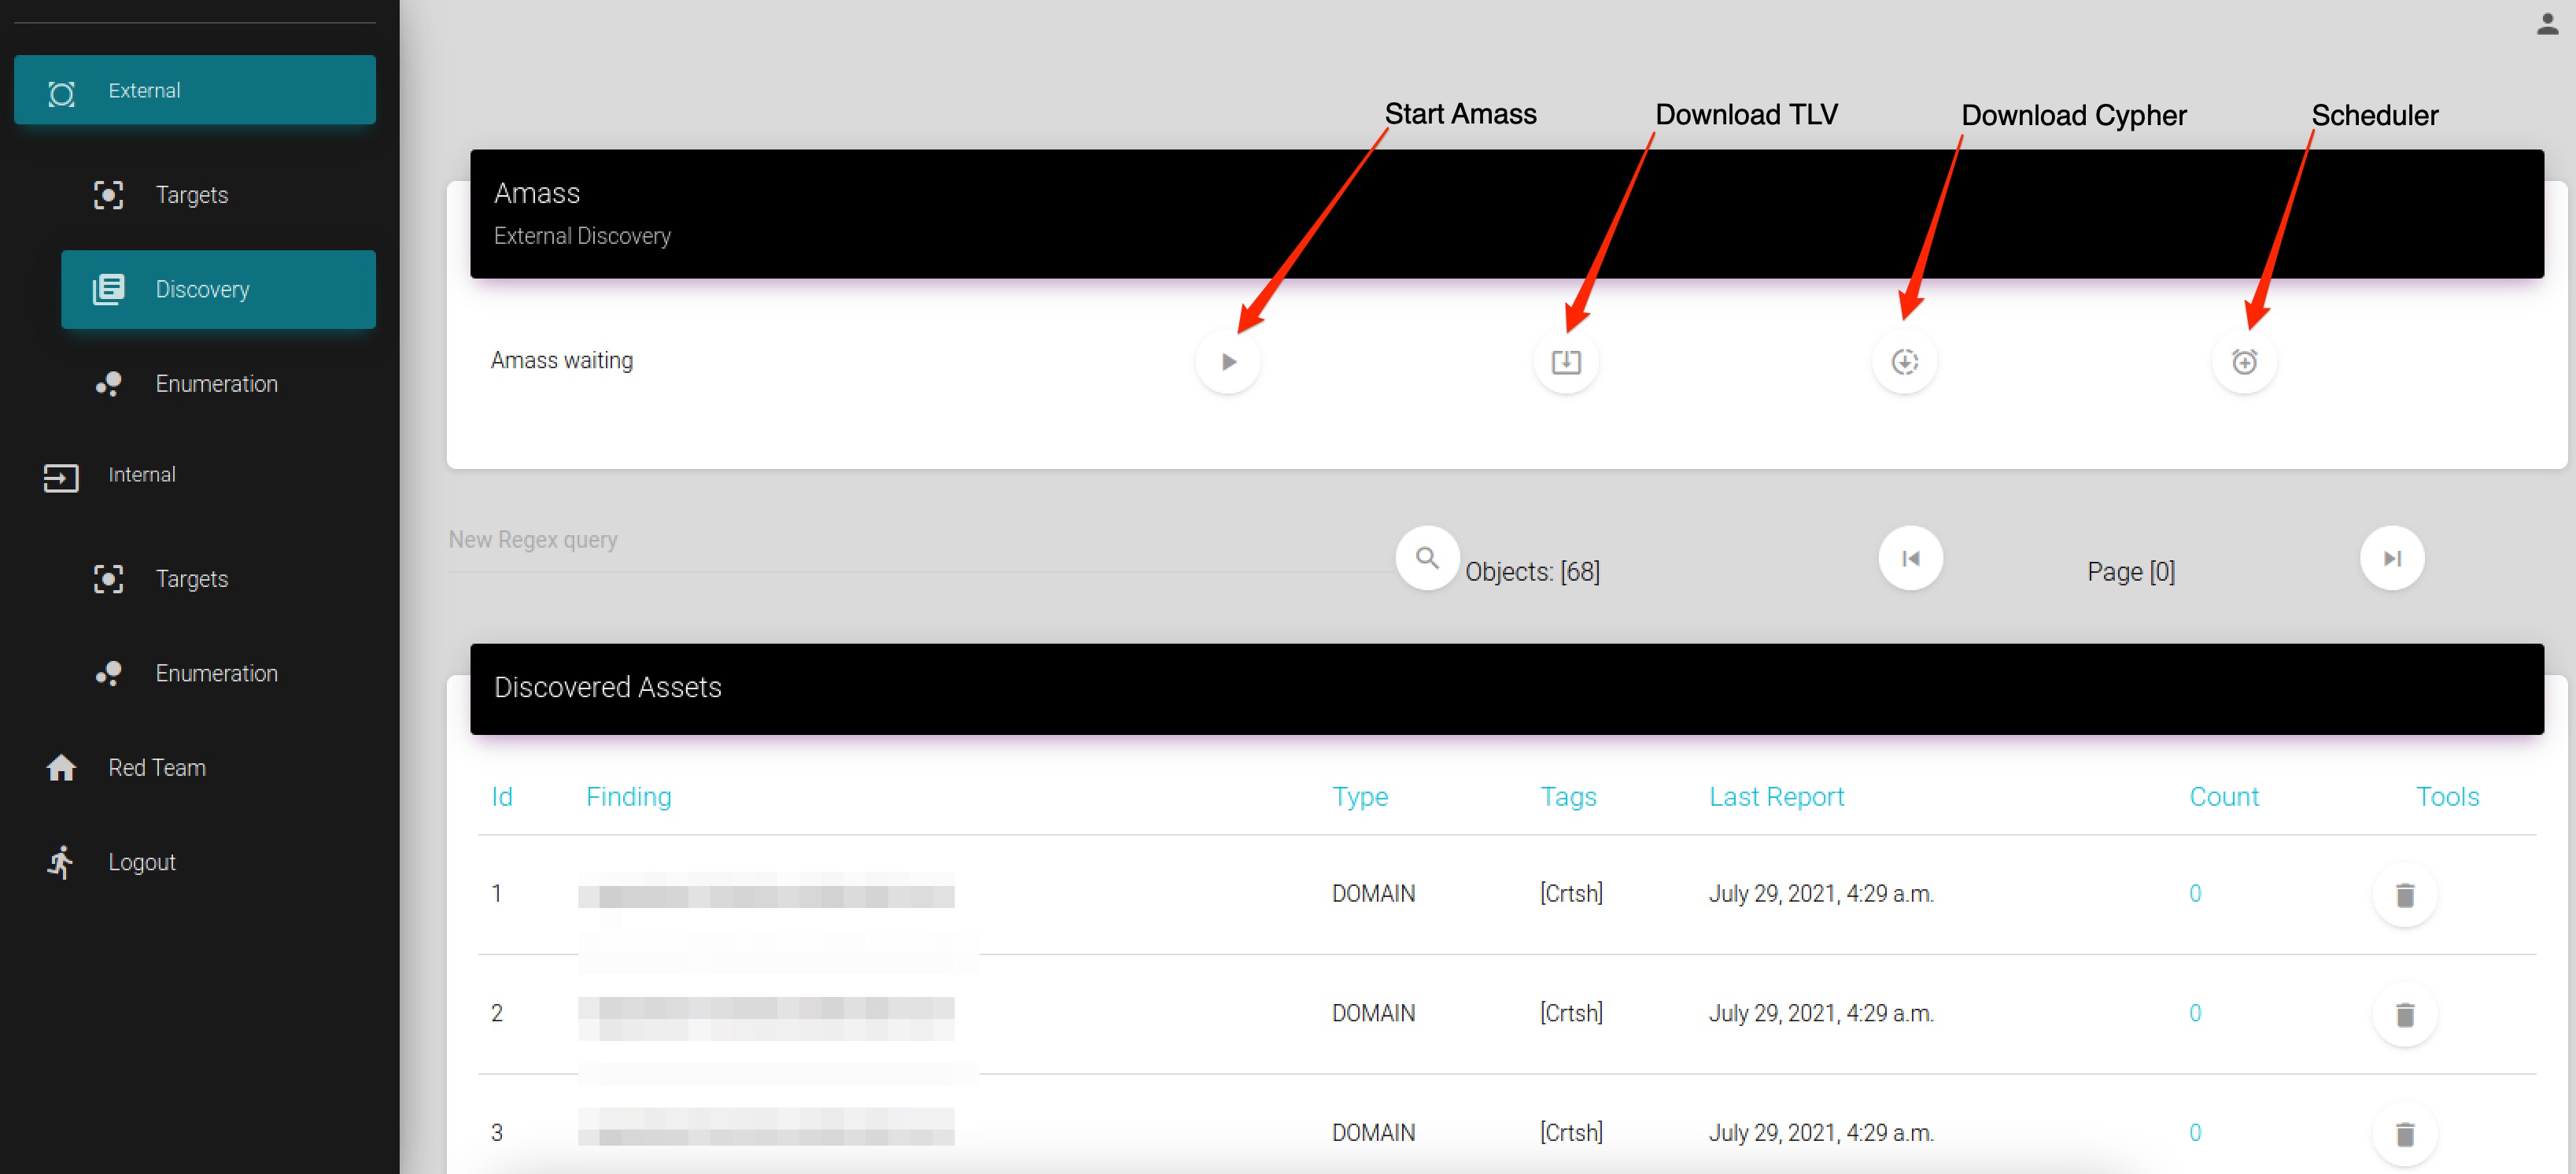 vmware-labs/attack-surface-framework
Инструмент для обнаружения внешней и внутренней поверхности сетевых атак
 serain/netmap.js
Быстрый модуль обнаружения сети на основе браузера
 v-byte-cpu/sx
:vulcan_salute: Быстрый, современный, удобный сетевой сканер
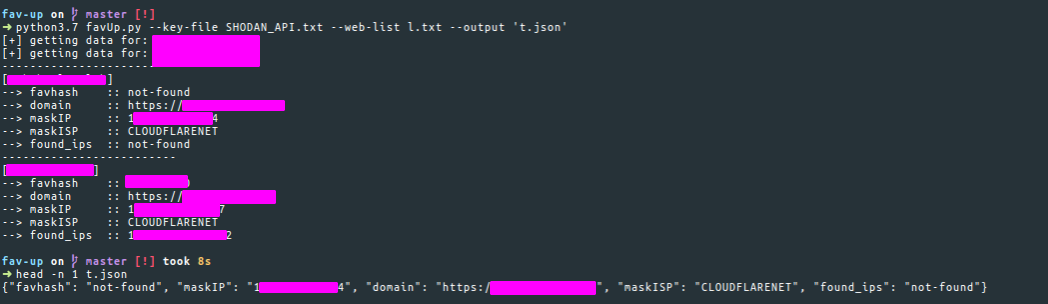 pielco11/fav-up
Инструмент на базе Shodan для обнаружения реальных IP-адресов за Cloudflare путем хеширования иконок favicon с помощью MurmurHash3, позволяющий…
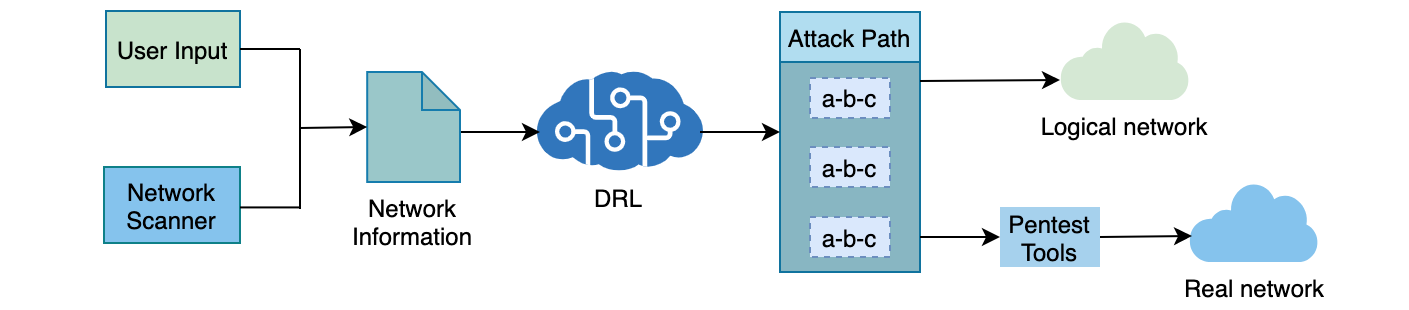 crond-jaist/autopentest-drl
AutoPentest-DRL: Автоматизированное тестирование на проникновение с использованием глубокого обучения с подкреплением
 snovvcrash/divideandscan
Разделите результаты полного сканирования портов и используйте их для целевых запусков Nmap.
 owasp-amass/amass
Глубокое картирование поверхности атаки и обнаружение активов
 ghosttroops/scan4all
Официальный репозиторий vuls Scan: 15000+ PoCs; 23 вида взлома паролей приложений; 7000+ Web-отпечатков; 146 протоколов и 90000+ правил сканирование…