
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
GONET-Scanner — Сетевой сканер на Golang с обнаружением по ARP и собственным парсером | Kitploit

Инструменты/GitHubGitHub/luijait/gonet-scanner
РазведкаКартирование сетиСканирование портовСбор информацииТестирование на Проникновение
GitHubluijait/gonet-scanner

GONET-Scanner

Сетевой сканер на Golang с обнаружением по ARP и собственным парсером
Репозиторий
8823834 лет назадПроверено Kitploit
Поделиться

Сканер GO/NET


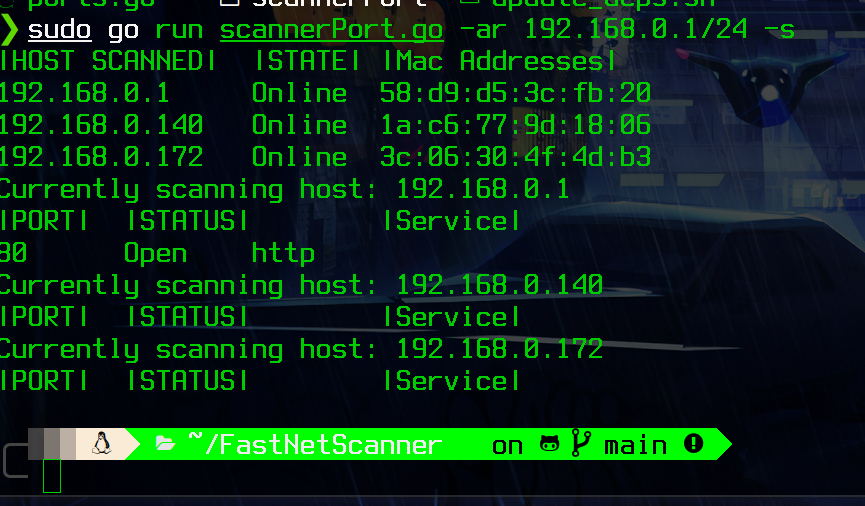
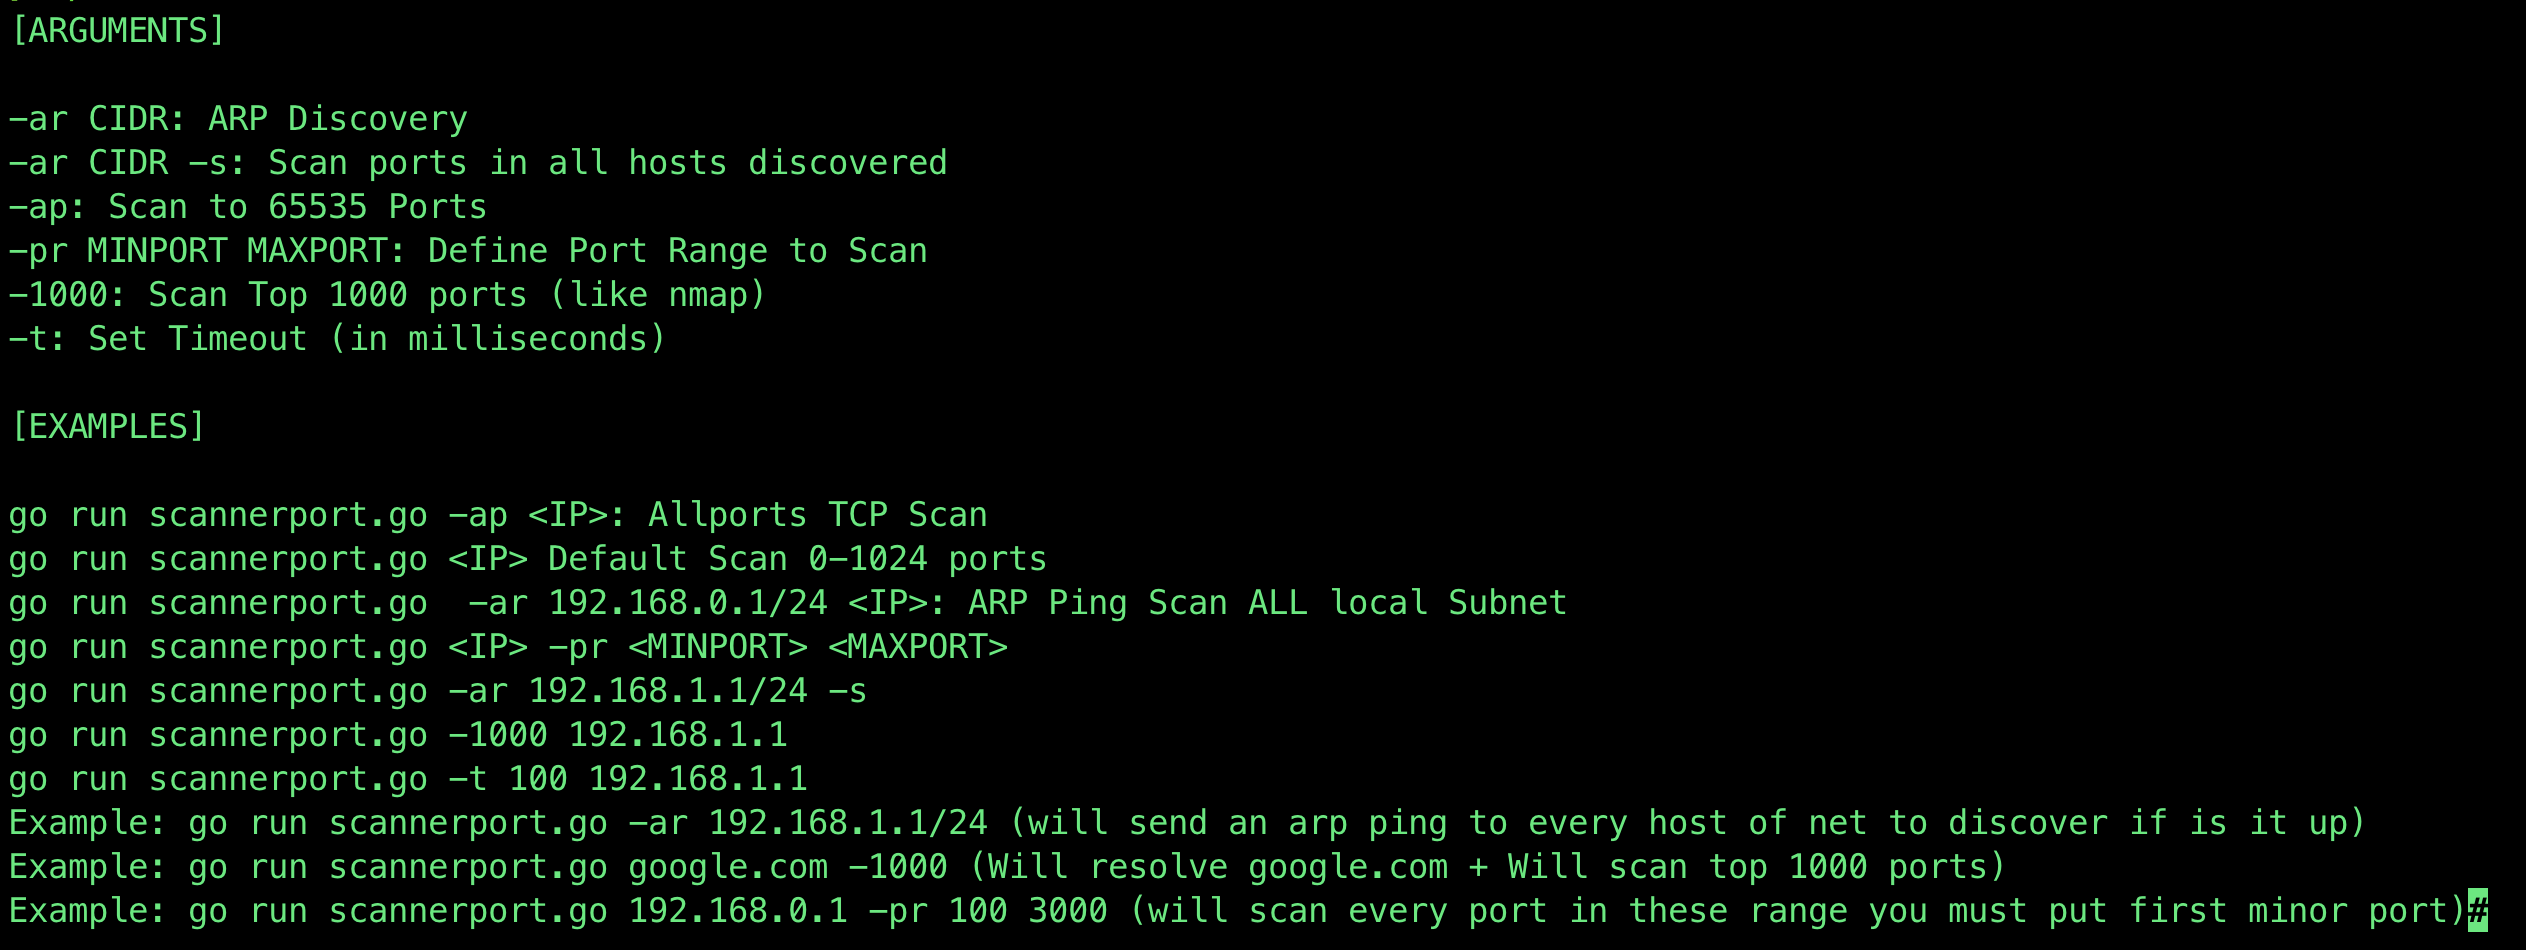
Скриншоты


Установка

chmod +x install.sh
./install.sh [as root]

Использование

[ARGUMENTS]

-ar CIDR: ARP Discovery
-ar CIDR -s: Scan ports in all hosts discovered
-ap: Scan to 65535 Ports
-pr MINPORT MAXPORT: Define Port Range to Scan
-1000: Scan Top 1000 ports (like nmap)
-t: Set Timeout (in milliseconds)

[EXAMPLES]

go run scannerport.go -ap <IP>: Allports TCP Scan
go run scannerport.go <IP> Default Scan 0-1024 ports
go run scannerport.go  -ar 192.168.0.1/24 <IP>: ARP Ping Scan ALL local Subnet
go run scannerport.go <IP> -pr <MINPORT> <MAXPORT>
go run scannerport.go -ar 192.168.1.1/24 -s
go run scannerport.go -1000 192.168.1.1
go run scannerport.go -t 100 192.168.1.1
Example: go run scannerport.go -ar 192.168.1.1/24 (will send an arp ping to every host of net to discover if is it up)
Example: go run scannerport.go google.com -1000 (Will resolve google.com + Will scan top 1000 ports)
Example: go run scannerport.go 192.168.0.1 -pr 100 3000 (will scan every port in these range you must put first minor port)

Добавление портов для сбора баннеров

Перейдите к файлу ports.go

func Ports() map[int]string {
	//Based in well known ports
	ports := map[int]string{
		1:     "echo",
		9:     "WOL",
		20:    "ftp data",
		21:    "ftp control",
		22:    "ssh",
		23:    "telnet",
		25:    "smtp",
		43:    "whois",
		49:    "TACACS",
		53:    "DNS",
		67:    "BOOTP",
		69:    "TFTP",
		70:    "Gopher",
		71:    "NETRJS",
		80:    "http",
		81:    "TorPark",
		82:    "TorPark",
		88:    "Kerberos",
		110:   "POP3",
		115:   "sFTP",
		143:   "imap",
		220:   "imap3",
		123:   "NTP",
		135:   "RPC",
		443:   "https",
		445:   "Microsoft-ds, Samba",
		465:   "SMTP over TLS",
		514:   "Syslog",
		520:   "RIP",
		521:   "RIPng",
		540:   "UUCP",
		543:   "klogin",
		544:   "kshell",
		587:   "submission",
		993:   "IMAP over TLS",
		995:   "POP3 over TLS",
		1433:  "Microsoft SQL Server",
		3306:  "MySQL",
		3389:  "rdp",
		5432:  "postgres",
		6667:  "irc",
		25565: "minecraft server",
	}
	return ports

Просто добавьте номер порта и имя службы Пример: Добавьте git

 9418: "git",

Авторы

Сделано @luijait Спасибо @ajaniramon за помощь в этом проекте!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →