
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Криминалистика памяти — Инструменты — Страница 4 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
327 результатов
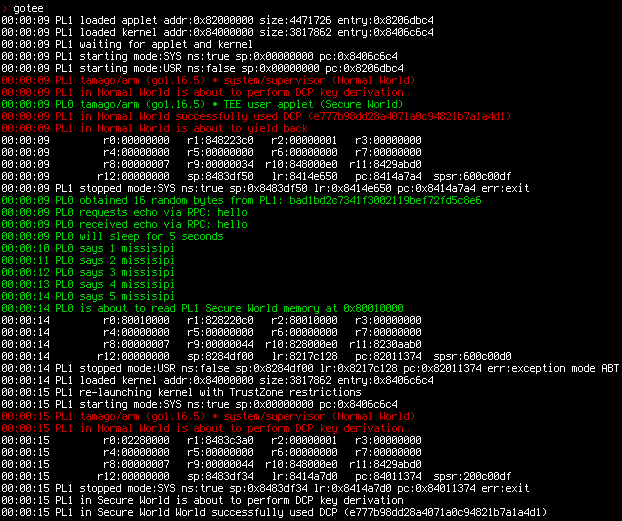
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

GoTEE — пример приложения

embedded-systems-securitymemory-forensicsdebuggers+2
179 дней назад
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

Ты ведь не думал, что я оставлю синюю команду в стороне, правда?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k25 дней назад
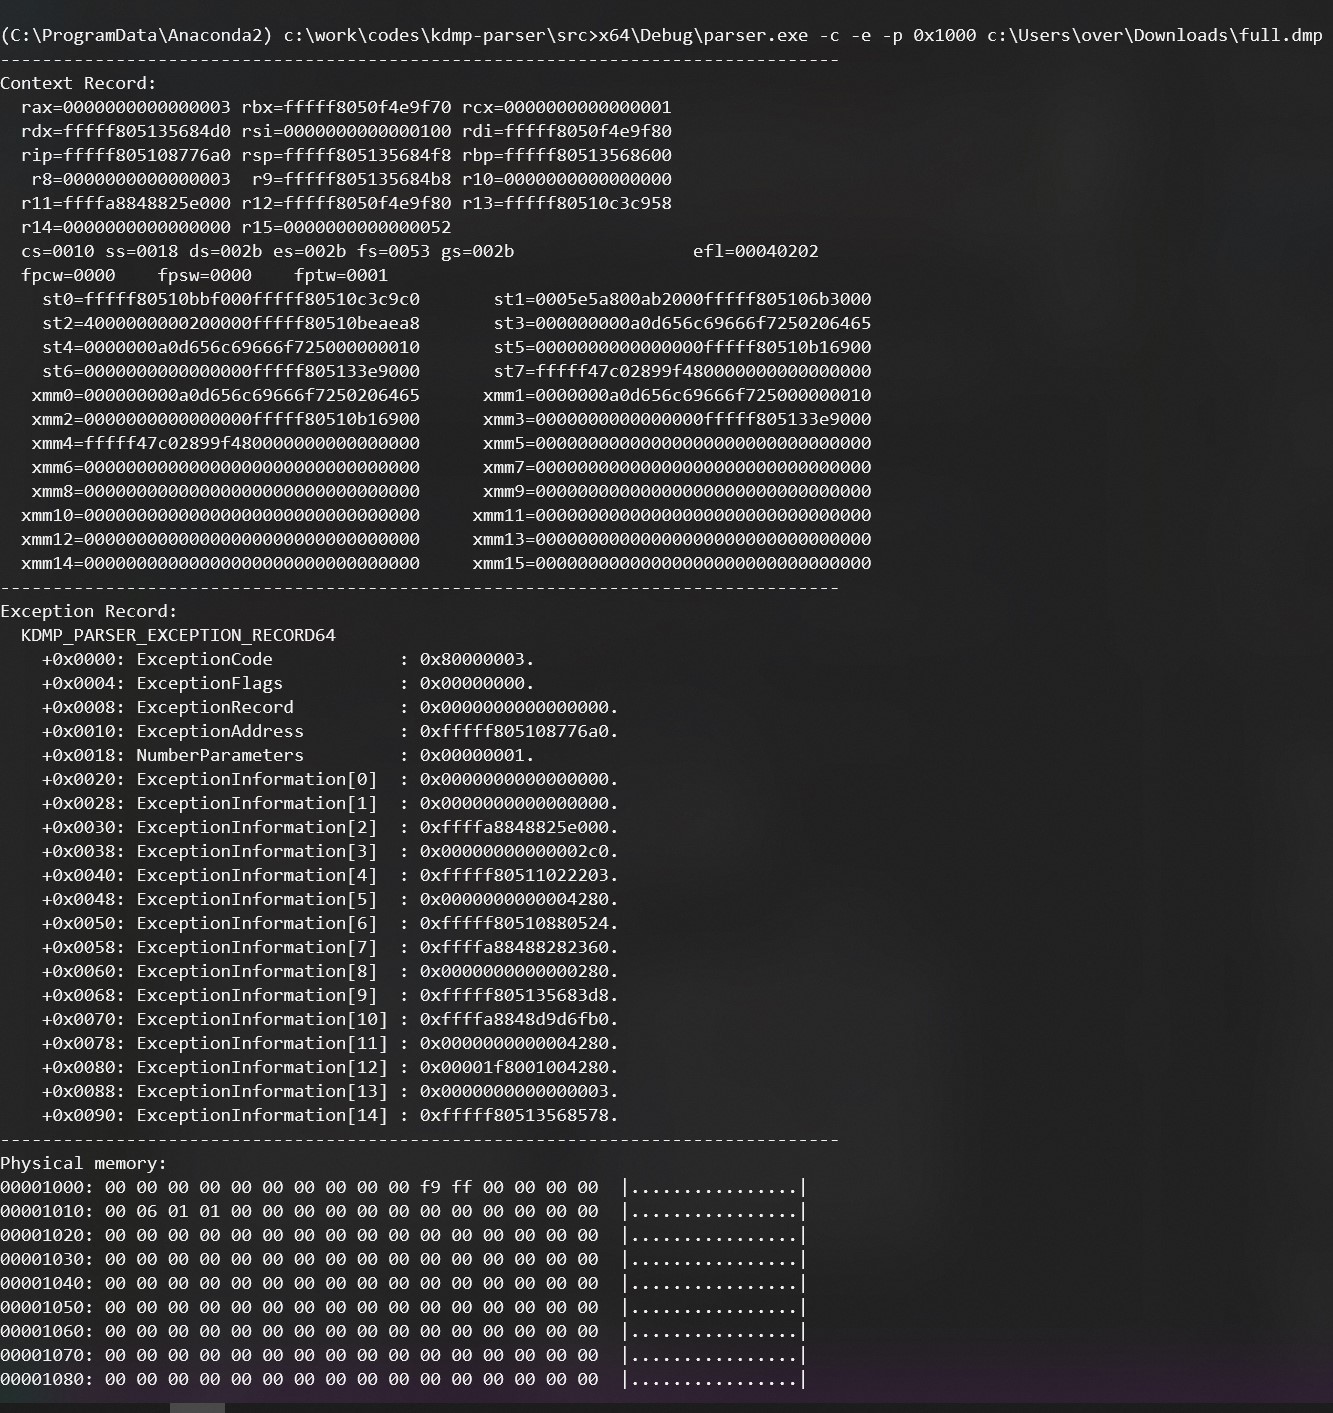
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Библиотека на C++ для разбора дампа ядра Windows с привязками для Python 3.
memory-forensicsforensicsdigital-forensics+1
2111 год назад
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Игрушечные скрипты для работы с WinDbg JS API
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 лет назад
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Golang-привязки для PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
432 лет назад
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Используйте правила YARA на трассировках Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
973 лет назад
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

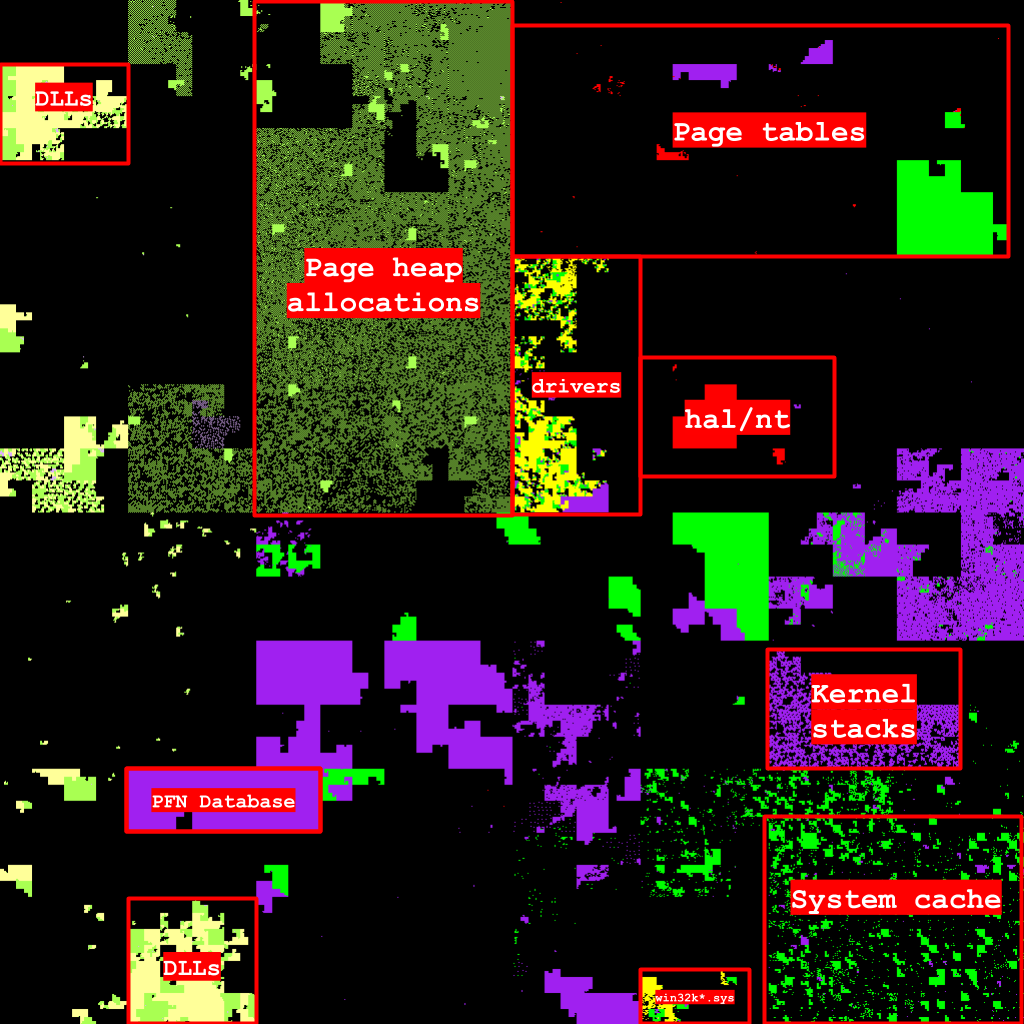
Визуализируйте виртуальное адресное пространство процесса Windows на кривой Гильберта.

memory-forensicsforensicsdigital-forensics
3085 лет назад
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Расшифровывает коммуникации Covenant C2, извлекая закрытые ключи RSA из минидампов, восстанавливая сеансовые ключи AES и преобразуя сетевые захваты в…

encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
372 лет назад
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Дамп файлов cookie и учётных данных непосредственно из памяти процессов Chrome/Edge

memory-forensicspassword-attacksdata-exfiltration+3
1.5k6 месяцев назад
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuper — это инструмент для взаимодействия с телефонами и модемами на базе Qualcomm, позволяющий, среди прочего, захватывать сырые радиочастотные…
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6k6 дней назад
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Этот инструмент использует технику Process Forking с помощью API RtlCreateProcessReflection для клонирования процесса lsass.exe. После создания клона…
memory-forensicspassword-attackspost-exploitation+1
2201 год назад
py preview

py

GitHubantiwar3/py

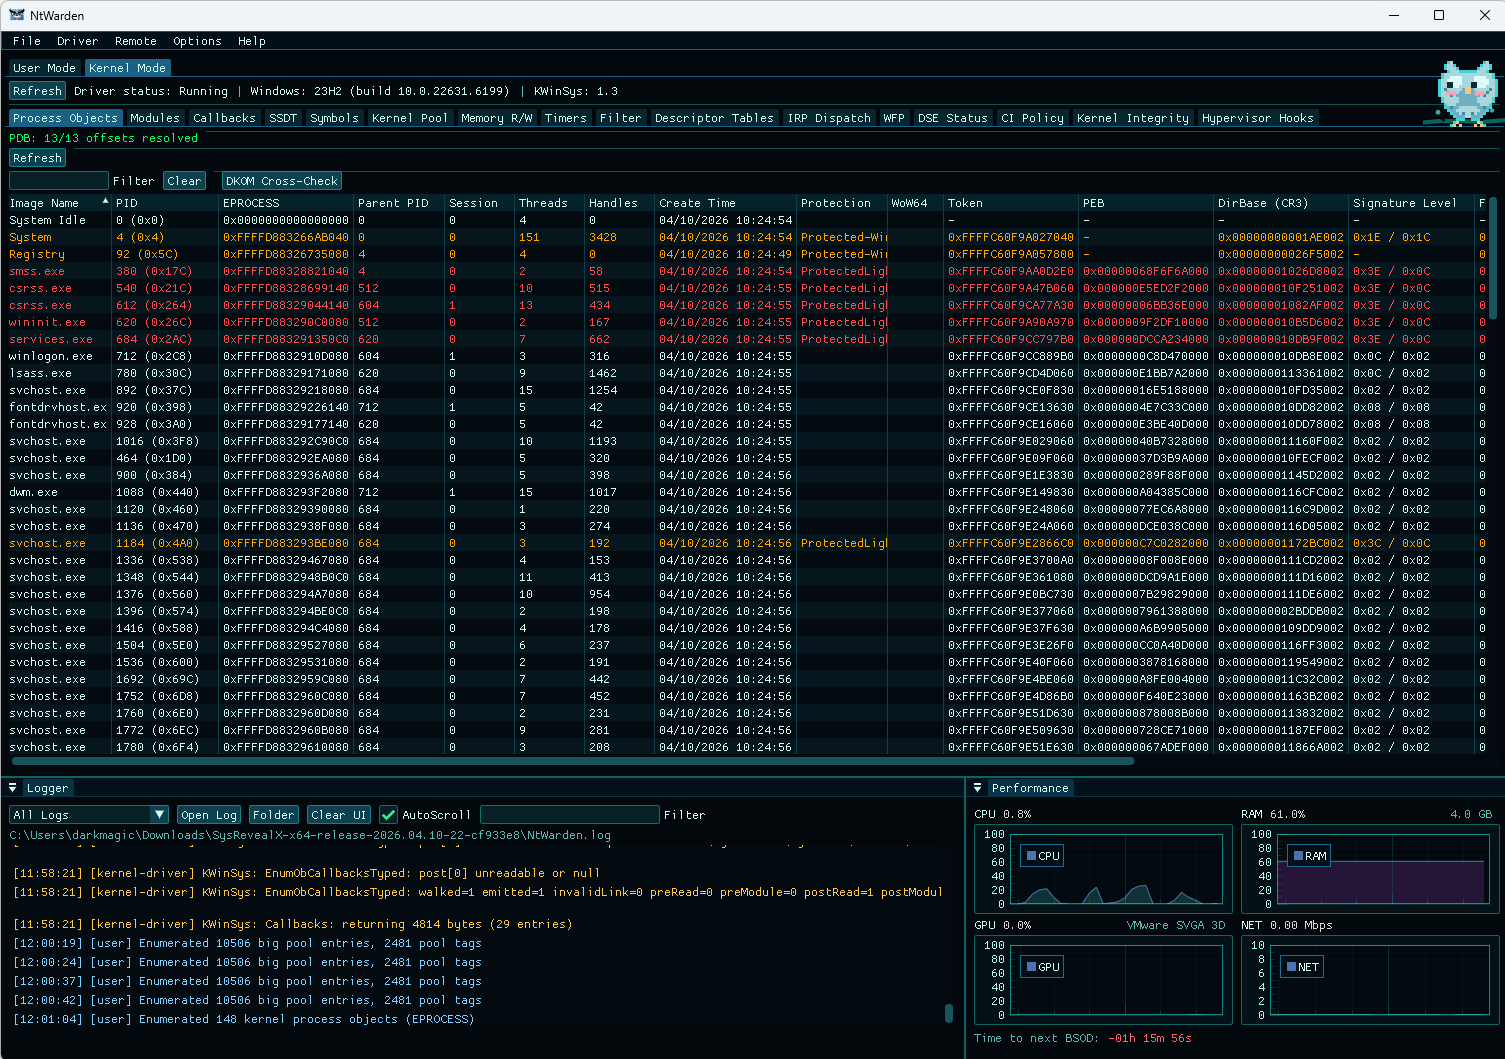
飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
5291 месяц назад
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

# Инструментарий для анализа и исследования Windows

defensive-toolsmemory-forensicsmalware-analysis+4
6765 месяцев назад
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Автоматизирует криминалистический анализ памяти Windows и рабочие процессы DFIR с помощью MemProcFS: сканирование YARA/ClamAV, обнаружение аномалий…
memory-forensicsscripting-automationmalware-analysis+5
7281 месяц назад
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Инструмент для извлечения учётных данных Windows (паролей, хэшей, билетов Kerberos) из памяти и выполнения атак pass-the-hash, pass-the-ticket и…
privilege-escalationmemory-forensicspassword-attacks+5
2.6k2 лет назад
asatools preview

asatools

GitHubnccgroup/asatools

Основной репозиторий для получения всех проектов инструментов NCC Group, связанных с Cisco ASA.
embedded-systems-securitymemory-forensicsreverse-engineering+3
2388 лет назад
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Перечисление различных характеристик процессов Windows в помощь поиску угроз
defensive-toolsmemory-forensicsforensics+3
2004 лет назад
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Канарейка, предназначенная для минимизации воздействия некоторых операторов программ-вымогателей

defensive-toolsmemory-forensicsdigital-forensics+2
1015 лет назад
Назад1…345…19Вперёд
