
 usbarmory/gotee-example
GoTEE — пример приложения

Фреймворк GoTEE реализует параллельное создание экземпляров уникернелов на основе TamaGo в привилегированном и непривилегированном режимах, взаимодействующих друг с другом через режим монитора и пользовательские системные вызовы.
С этими возможностями GoTEE реализует основанные на TamaGo доверенные среды исполнения (TEE), привнося безопасность памяти Go, удобство и возможности в исполнение на голом железе в пределах ARM TrustZone Secure World или RISC-V Supervisor Execution Environments.
GoTEE может управлять доверенными апплетами на чистом Go, Rust или C, реализующими API GoTEE, а также любой операционной системой, способной работать в ARM TrustZone Normal World или RISC-V S-mode, такой как Linux.
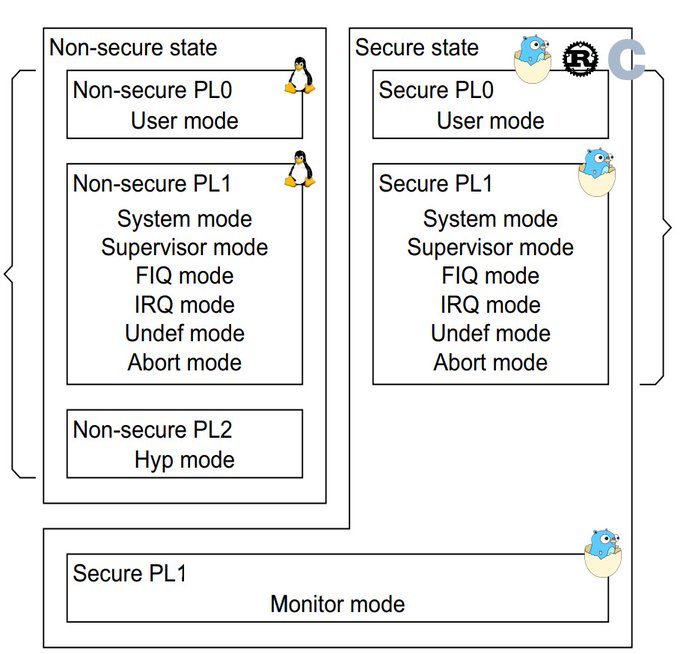
Изолированные контексты исполнения для ARM User mode, TrustZone Normal World или RISC-V Supervisor Mode
API для реализации Trusted OS (обработчики Syscall, JSON-RPC и исключений)

Основная документация, включающая руководство, находится на вики проекта.
Документация по API пакета доступна на pkg.go.dev.
В следующей таблице приведены поддерживаемые в настоящее время SoC и платы.
| SoC | Плата | Пакет SoC | Пакет платы |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
В терминологии TEE привилегированный уникернел обычно называют Trusted OS, а непривилегированный представляет собой Trusted Applet.
Пример GoTEE демонстрирует параллельную работу уникернелов Go, выступающих в роли Trusted OS, Trusted Applet и Main OS.
[!WARNING] Основной ОС может быть любая «полноценная» ОС (например, Linux), TamaGo просто используется для самодостаточного примера. То же самое относится к доверенному апплету, который может быть любым bare-metal приложением, способным работать в пользовательском режиме и реализующим GoTEE API, например, автономные программы на C или Rust.
Можно использовать Rust пример, заменив
trusted_applet_goнаtrusted_applet_rustпри сборке.
Пример комбинации доверенной ОС и апплета выполняет базовое тестирование параллельного выполнения трёх TamaGo unikernel на разных уровнях привилегий:
Основная ОС возвращает управление через monitor call.
Доверенный апплет спит 5 секунд, прежде чем попытаться прочитать память доверенной ОС, что вызывает исключение, обрабатываемое супервизором, который завершает доверенный апплет.
Интерфейс syscall GoTEE реализован для связи между доверенной ОС и доверенным апплетом.
При запуске на USB armory Mk II пример приложения доступен по SSH через Ethernet over USB (протокол ECM, поддерживается на хостах Linux и macOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
Пример можно запустить командой gotee, которая дважды запускает Main OS, чтобы продемонстрировать поведение до и после применения ограничений TrustZone с использованием реальных аппаратных периферийных устройств.
Кроме того, команду linux можно использовать для запуска
USB armory Debian base image
в качестве Non-secure main OS.
[!NOTE] Для работы в Non-secure режиме поддерживаются только релизы USB armory Debian base image >= 20211129.
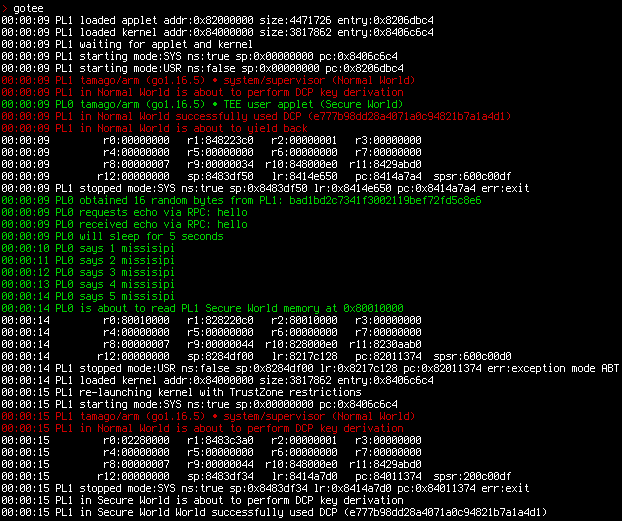
Пример также можно выполнить в эмуляции QEMU.
[!NOTE] Эмулируемые запуски выполняют частичные тесты из-за отсутствия полной поддержки TrustZone/PMP в QEMU.






