
vapi
 roottusk/vapi
vAPI — это Уязвимый и Некорректно Запрограммированный Интерфейс (Vulnerable Adversely Programmed Interface), представляющий собой самодостаточное…
vulnerability-scannersapi-security-testingweb-security+4
1.4k
roottusk/vapivAPI — это Уязвимый и Некорректно Запрограммированный Интерфейс (Vulnerable Adversely Programmed Interface), представляющий собой самодостаточное…
 bitburner/ivre-wizard
Интерактивный мастер-интерфейс для IVRE, упрощающий создание сканов в базе данных.
 cybersecsi/dockerized-android
Фреймворк на основе контейнеров для интеграции мобильных компонентов в платформы обучения безопасности
 op7ic/blueteam.lab
Лаборатория обнаружения для Blue Team, созданная с помощью Terraform и Ansible в Azure.
 yavuzlar/vulnlab
Специально уязвимое лабораторное веб-приложение для отработки эксплуатации SQLi, XSS, CSRF, SSTI, IDOR, XXE и 15+ других распространённых…
 j4fsec/haccthehub
Открытая платформа для самостоятельного изучения кибербезопасности, развертываемая на собственном сервере.
 bishopfox/iam-vulnerable
Используйте Terraform для создания собственного полигона для повышения привилегий AWS IAM, уязвимого по замыслу.
 xib3rr4dar/wannarace
Веб-приложение, намеренно уязвимое к гонкам (_Race Condition_), для практики эксплуатации гонок.
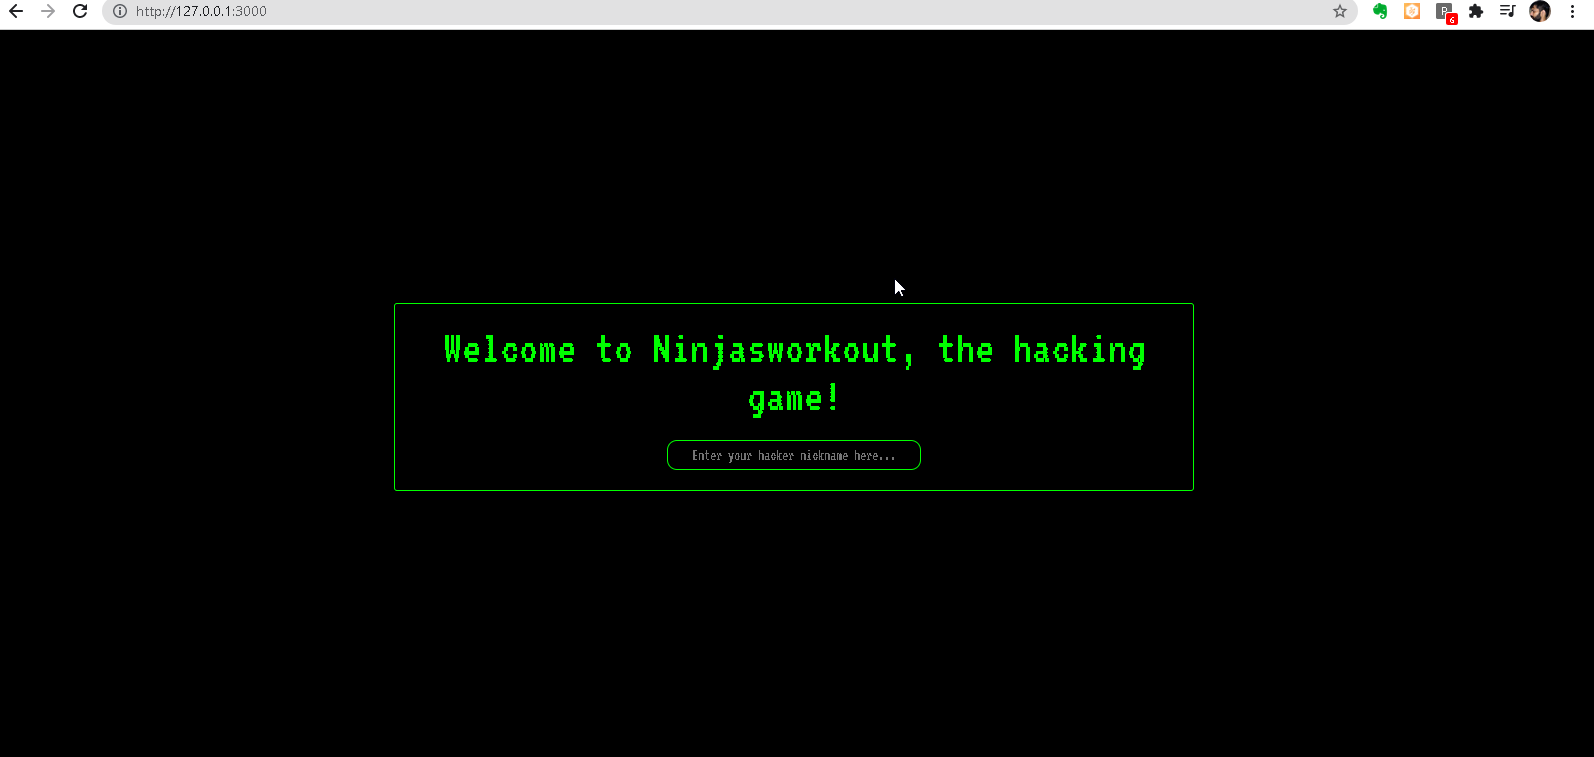 effortlessdevsec/ninjasworkout
Намеренно уязвимое Node.js веб-приложение, содержащее 19+ уязвимостей безопасности (XSS, SSRF, Prototype Pollution, RCE) для практического…
 bridgecrewio/terragoat
Преднамеренно уязвимая инфраструктура Terraform для изучения обнаружения неверных конфигураций облака и практик DevSecOps в AWS, Azure и GCP.
 frankwxu/digital-forensics-lab
Бесплатные практические лаборатории по цифровой криминалистике для студентов и преподавателей
 huskyhacks/pmat-labs
Лаборатории для практического анализа вредоносных программ и триажа
 cyberdefenders/detectionlabelk
DetectionLabELK — это форк DetectionLab со стеком ELK вместо Splunk.
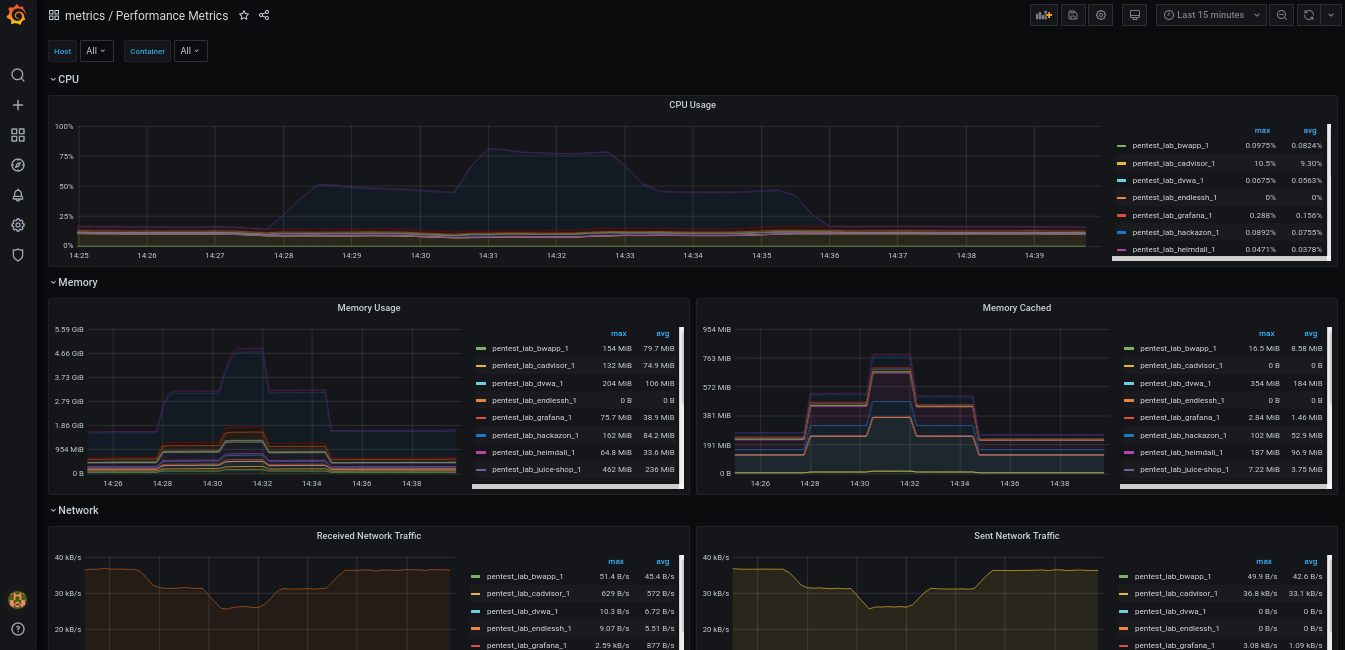 oliverwiegers/pentest_lab
Локальная лаборатория для тестирования на проникновение с использованием docker-compose.
 vulhub/vulhub
Предварительно созданные уязвимые среды на основе Docker-Compose
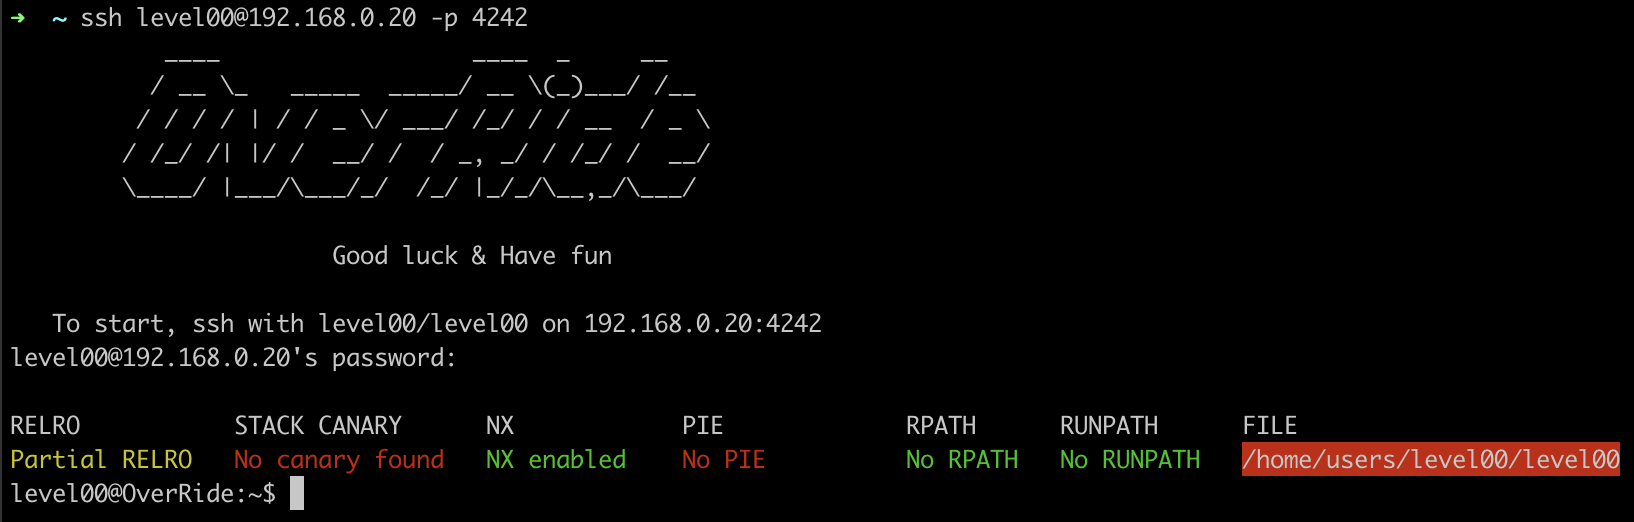 anyaschukin/override
Бинарная эксплуатация и реверс-инжиниринг (из ассемблера в C)
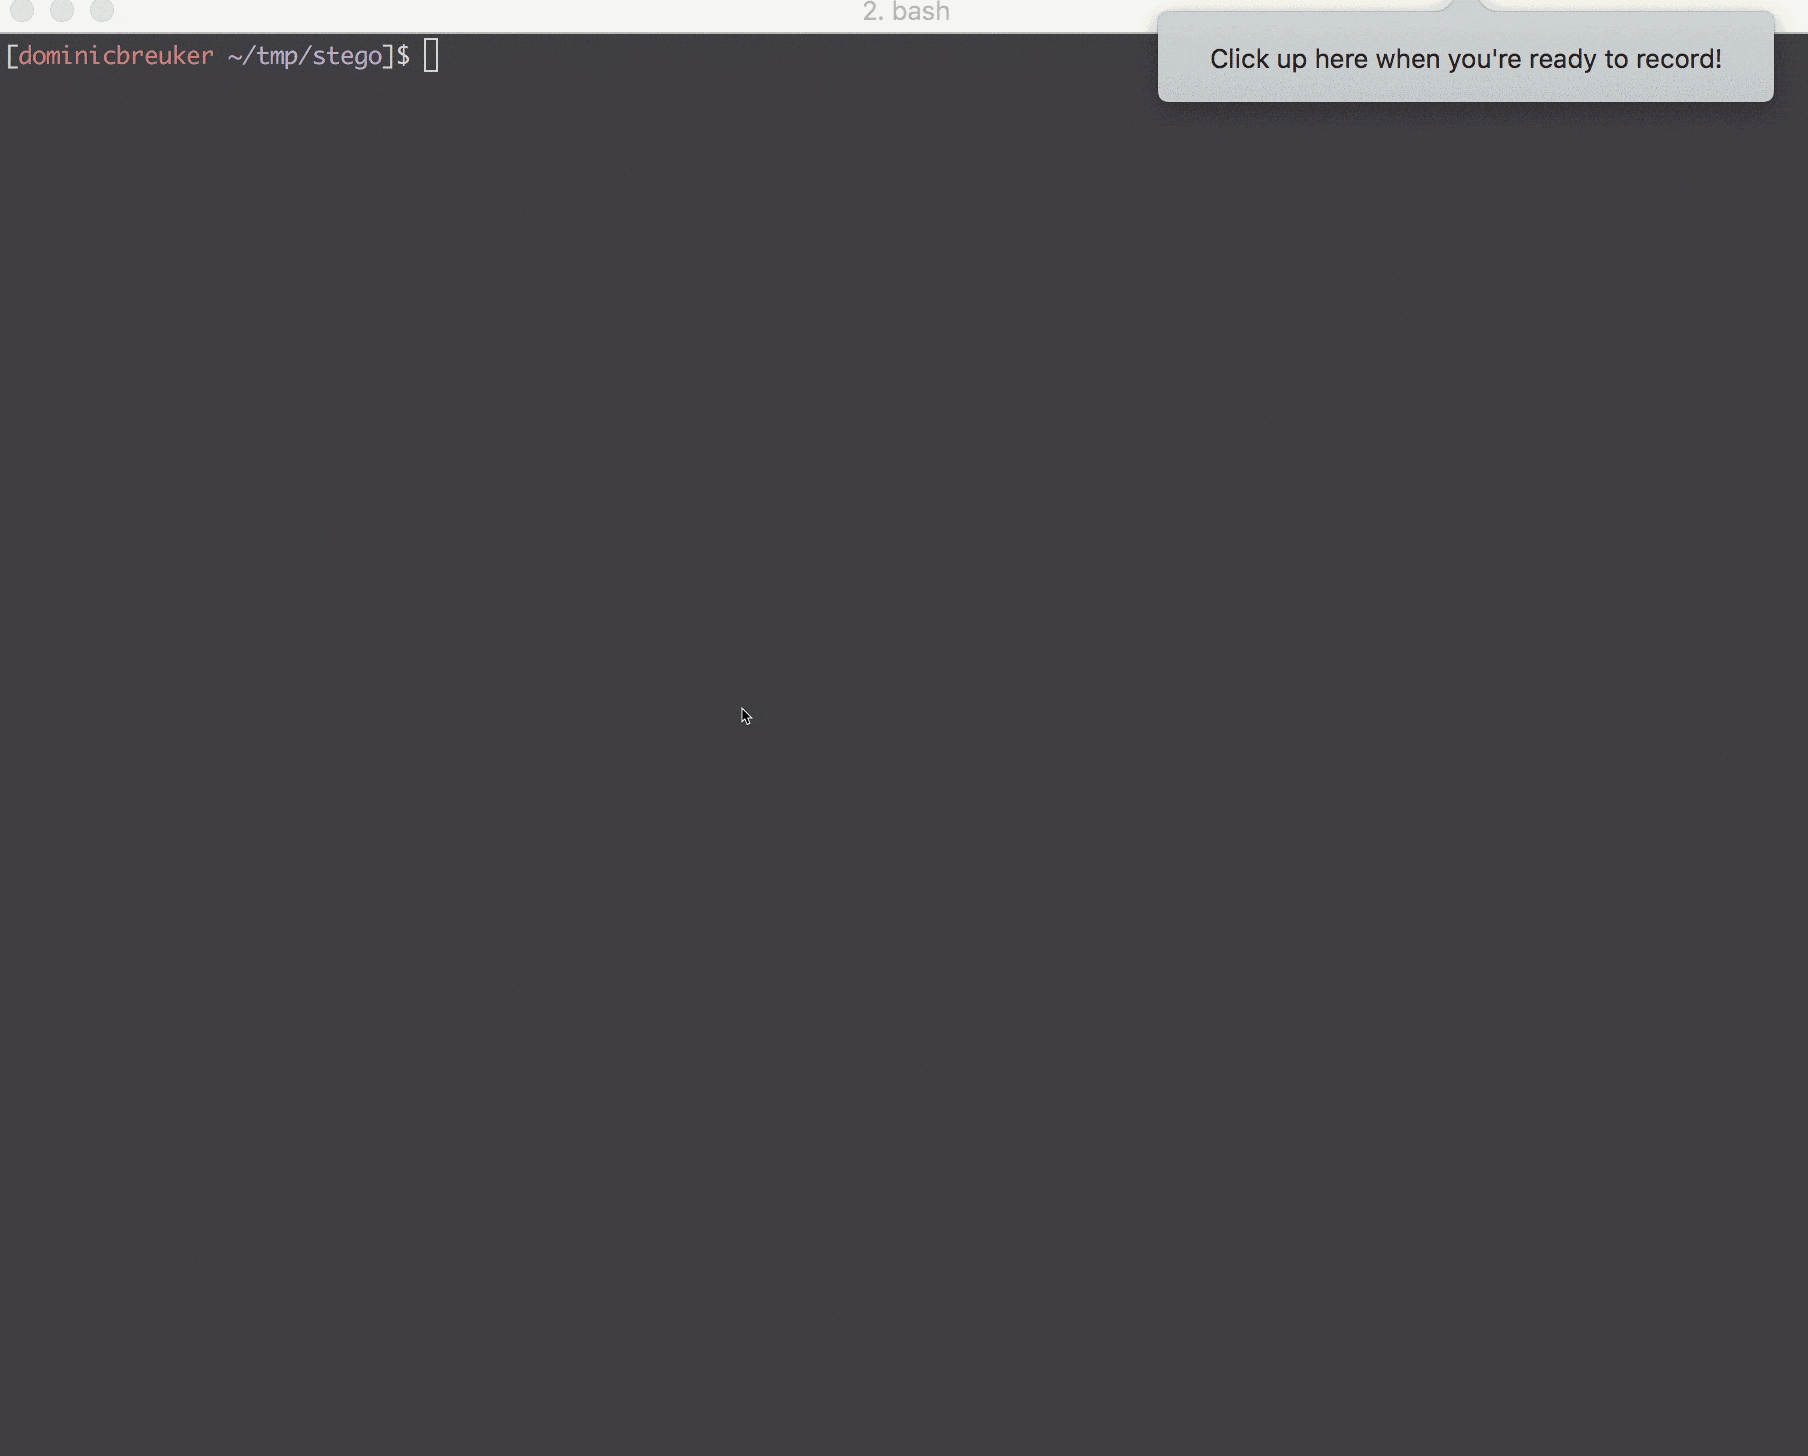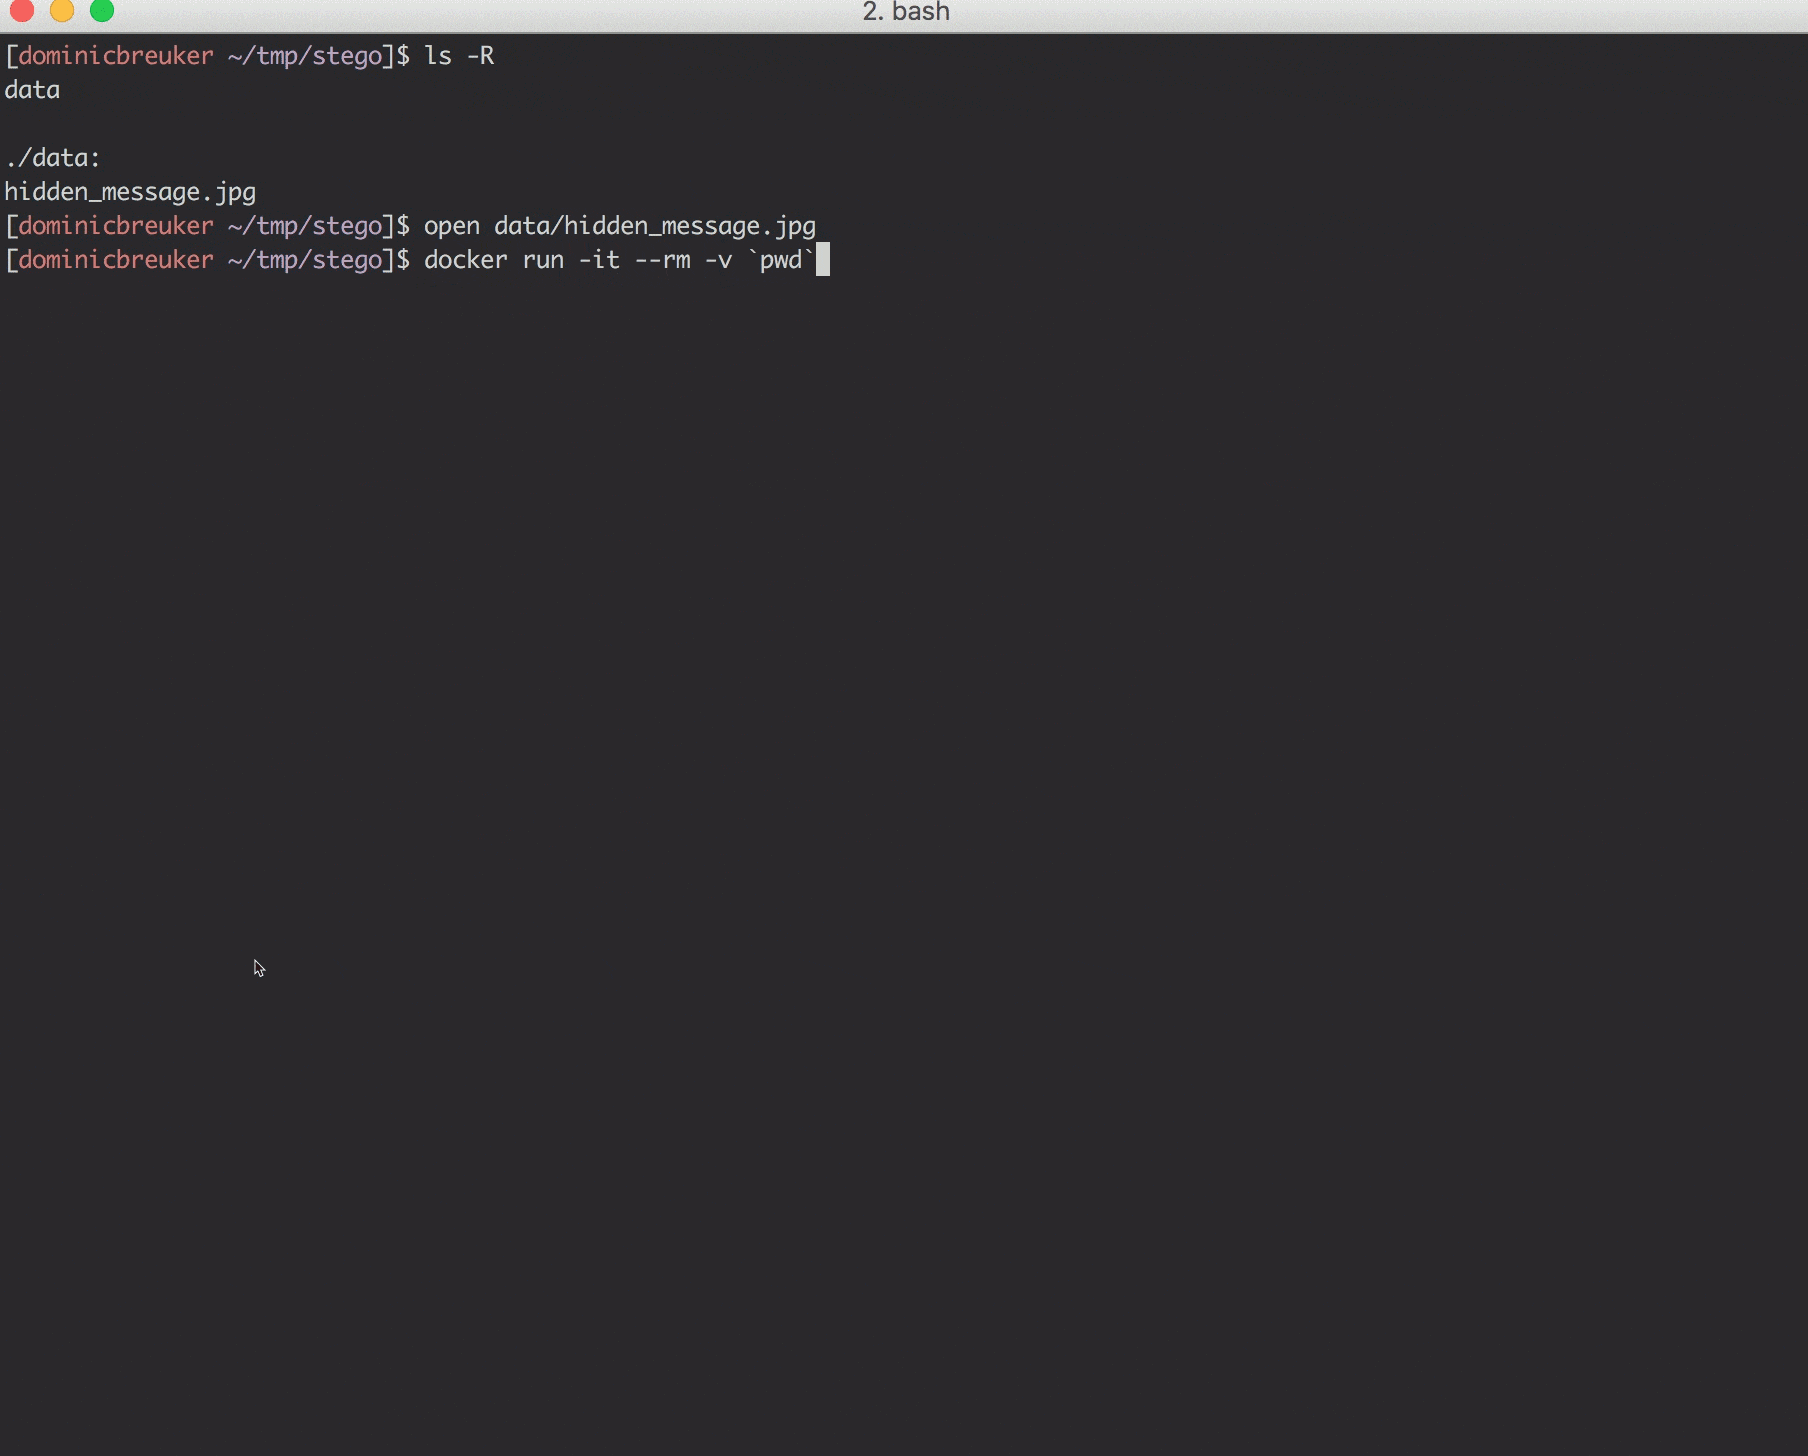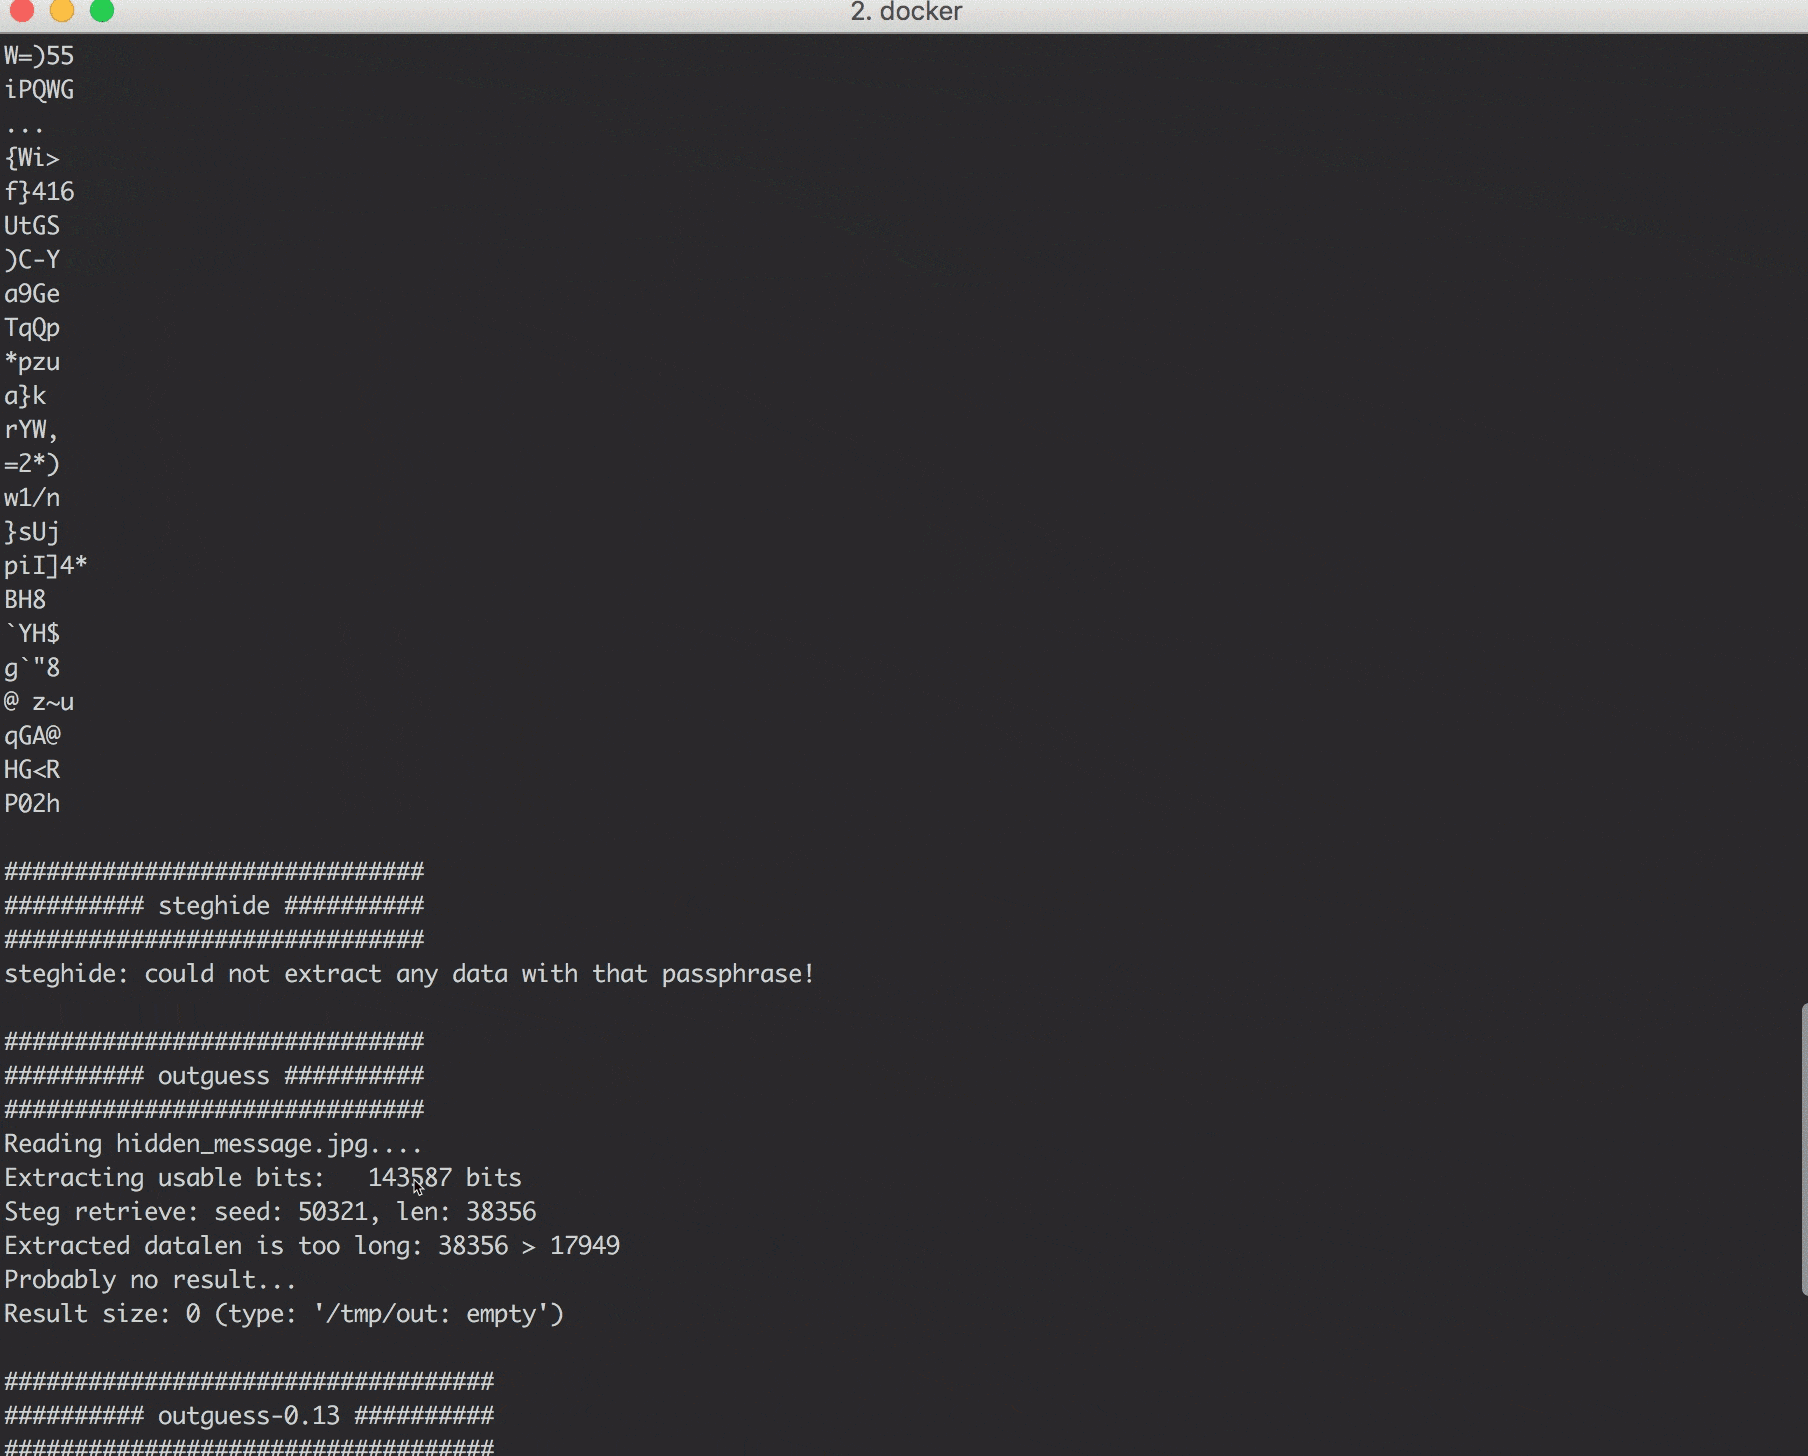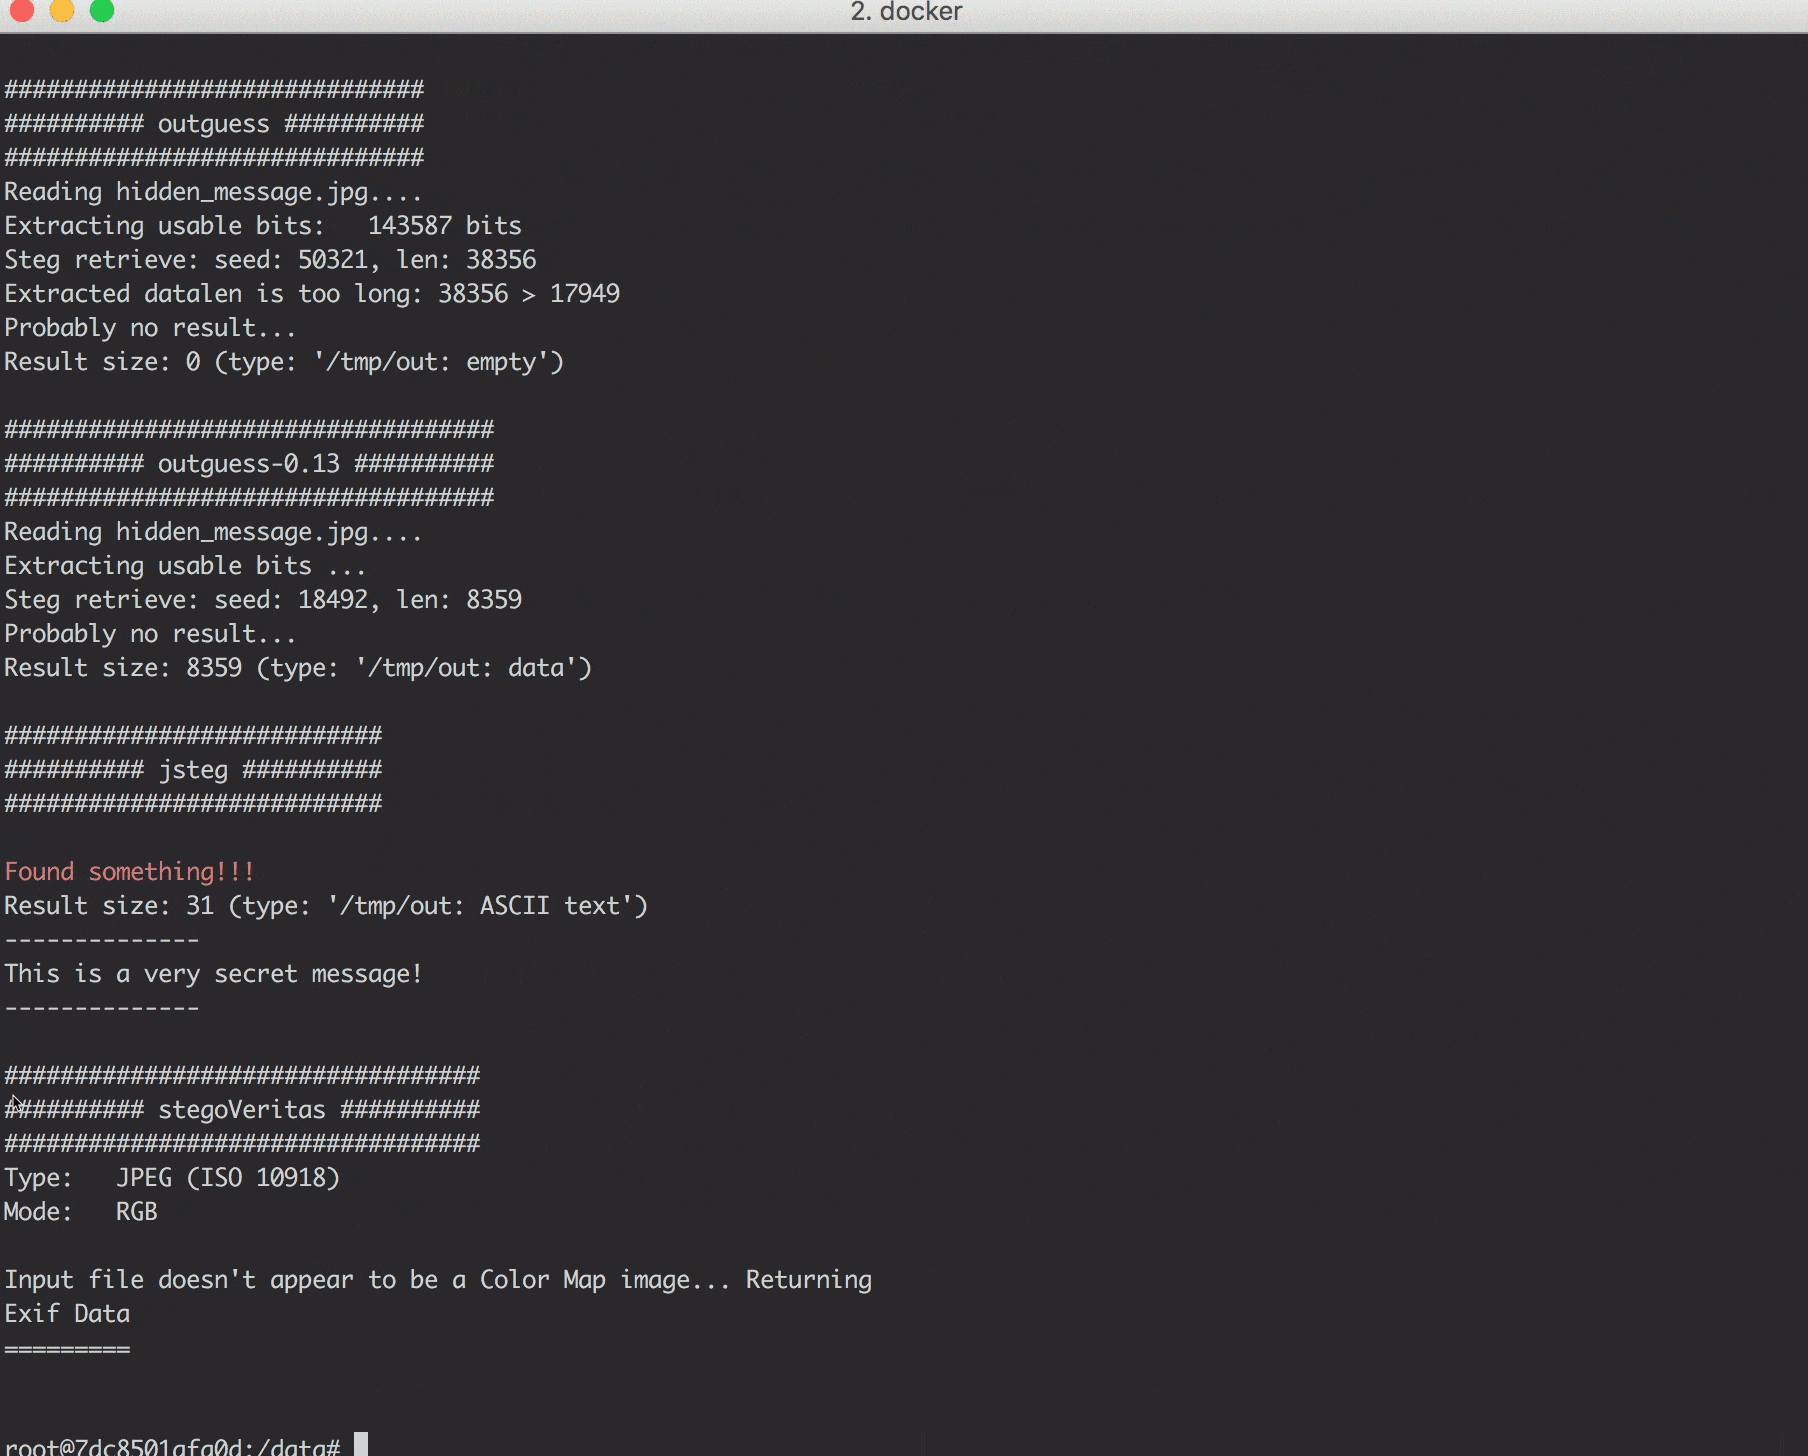 dominicbreuker/stego-toolkit
Коллекция инструментов стеганографии — помогает в решении задач CTF
 ahmad.zaid/netsecdss
Система поддержки принятия решений для оценки рисков безопасности сети и системы на малых и средних предприятиях (МСП), дипломный проект.