
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HaccTheHub — Открытая платформа для самостоятельного изучения кибербезопасности, развертываемая на собственном сервере. | Kitploit
Инструменты/GitHubGitHub/j4fsec/haccthehub
Веб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubj4fsec/haccthehub

HaccTheHub

Открытая платформа для самостоятельного изучения кибербезопасности, развертываемая на собственном сервере.

Репозиторий
524394 лет назадПроверено Kitploit
Поделиться

HaccTheHub

Логотип

Самостоятельно размещаемая открытая платформа для обучения кибербезопасности
О проекте

HaccTheHub — это проект с открытым исходным кодом, предоставляющий возможности для изучения кибербезопасности.

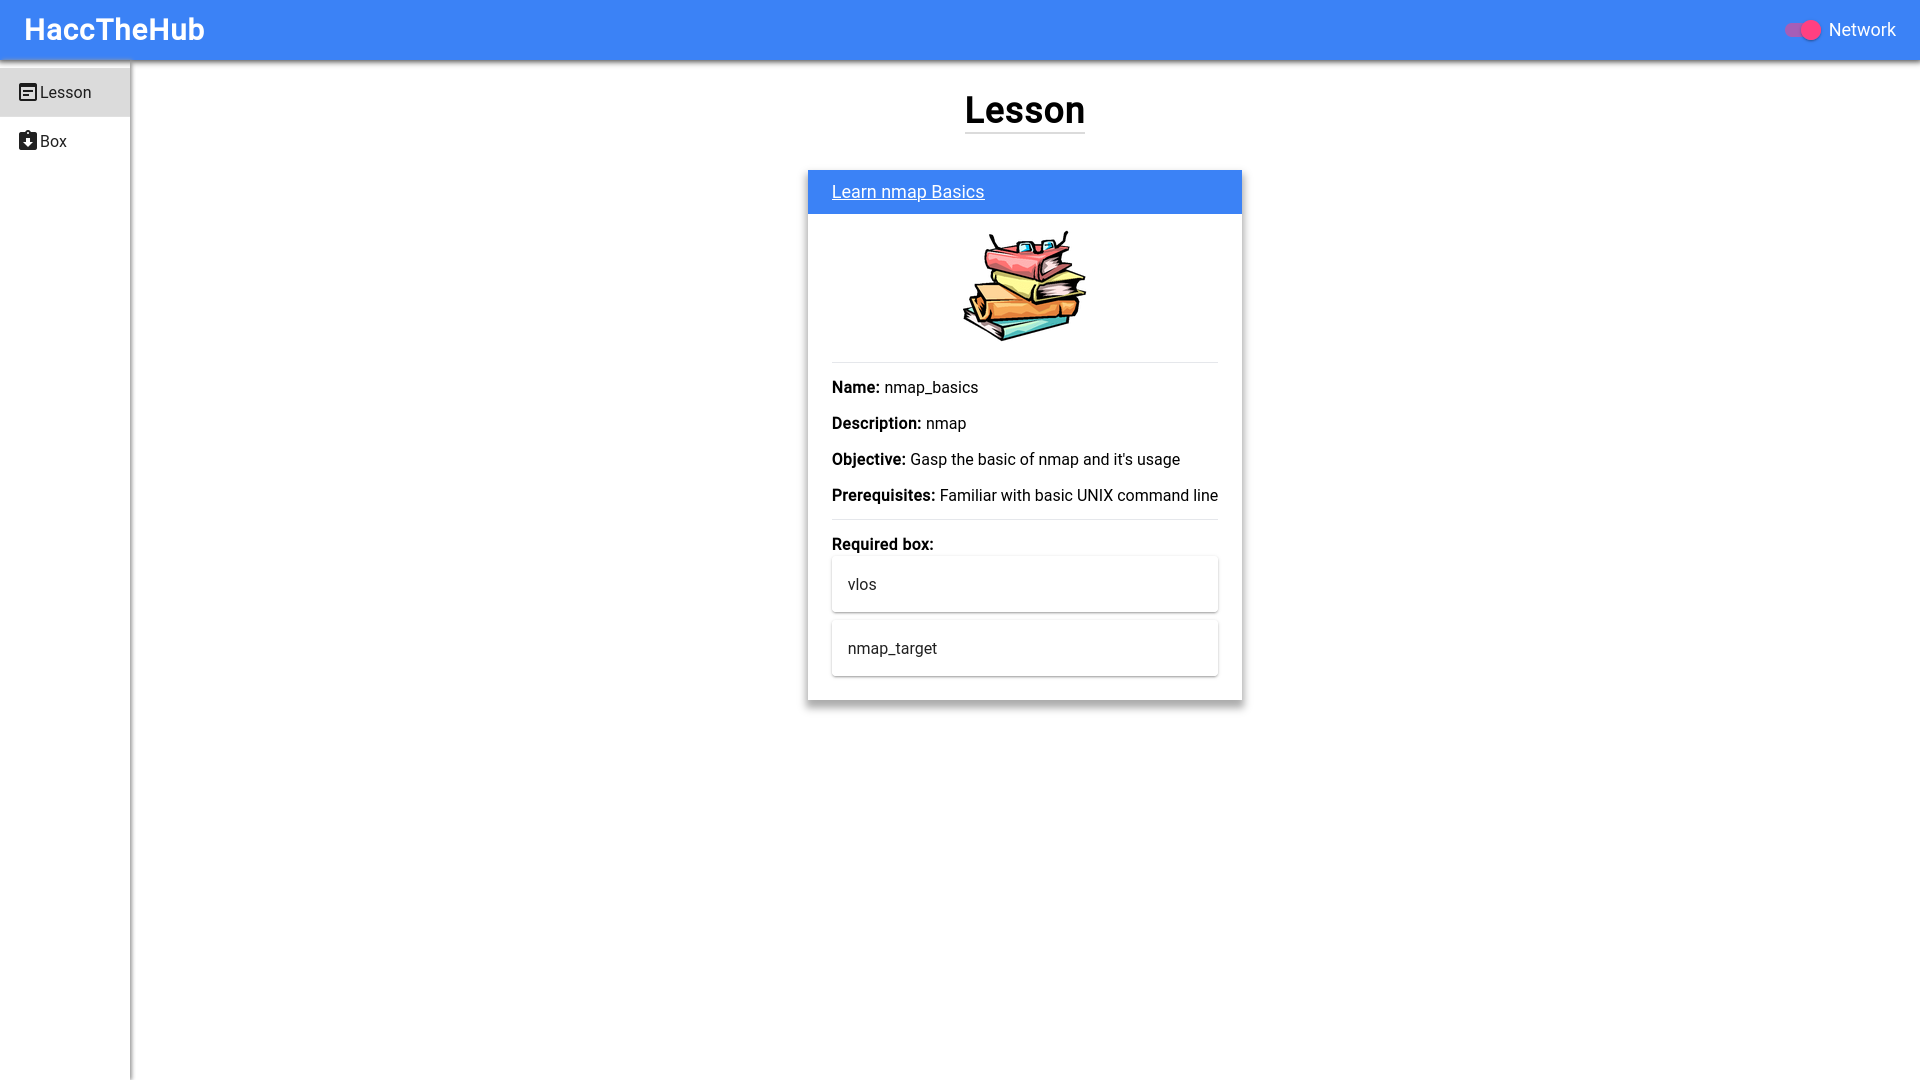
Система HaccTheHub состоит из 3 основных частей:

  • Docker: содержит все контейнеры (боксы), создающие среду, в которой мы будем обучаться.
  • Бэкенд: управляет Docker и отвечает за запуск/уничтожение отдельных боксов в системе, а также управляет сетью, объединяющей их в единую систему.
  • Фронтенд: графический интерфейс для взаимодействия пользователя с системой через веб-браузер.

Создано с помощью

  • Flask-RESTX
  • Next.js

Начало работы

Чтобы запустить HaccTheHub, необходимо выполнить следующие настройки.

Предварительные требования

  • Docker (см. документацию Docker для установки)
  • Python 3 (скачать) или просто установите python3 через ваш пакетный менеджер.
  • Node.js 16 (скачать) или используйте ваш пакетный менеджер

Установка

  1. Клонируйте репозиторий
git clone https://github.com/J4FSec/HaccTheHub.git
  1. Установите зависимости для бэкенда
cd HaccTheHub/backend
python3 -m pip install -r requirements.txt
  1. И зависимости для фронтенда
cd ../client
npm install

Использование

  1. Запустите Docker
  2. Запустите бэкенд
cd ../backend
python3 main.py
  1. И фронтенд
cd ../client
npm start

Веб-интерфейс теперь должен быть доступен по адресу http://localhost:8080.

Вклад

Любые вклады очень приветствуются. Если у вас есть предложение, пожалуйста, сделайте форк репозитория и создайте pull request. Вы также можете открыть issue с тегом enhancement.

  1. Форкните проект
  2. Создайте новую ветку для новой функции (git checkout -b feature/EpicFeature)
  3. Зафиксируйте изменения (git commit -m "Add EpicFeature")
  4. Отправьте изменения в ветку (git push origin feature/EpicFeature)
  5. Откройте pull request.

Лицензия

Распространяется под лицензией GNU Affero General Public License v3.0. См. файл LICENSE для дополнительной информации.


Авторы

  • Dong Duong (@Cu64) - [email protected]
  • watch-dog-man (@watch-dog-man)

Участники

  • @Nehozun - Полностью переработал фронтенд. Мы бы пропали без него.

Благодарности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




