
mvt
 mvt-project/mvt
Набор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…
android-securitydisk-forensicsioc-management+7
15.4k
mvt-project/mvtНабор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
Швейцарский нож для исследований iOS/macOS
 httptoolkit/frida-interception-and-unpinning
Скрипты Frida для переписывания мобильных приложений во время выполнения с целью прямого MitM-перехвата всего HTTPS-трафика
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 cy-clon3/awesome-ios-security
Курируемый список замечательных ресурсов по безопасности iOS-приложений.
 romainthomas/the-poor-mans-obfuscator
Бинарные файлы и скрипты, связанные с презентацией «The Poor Man's Obfuscator»
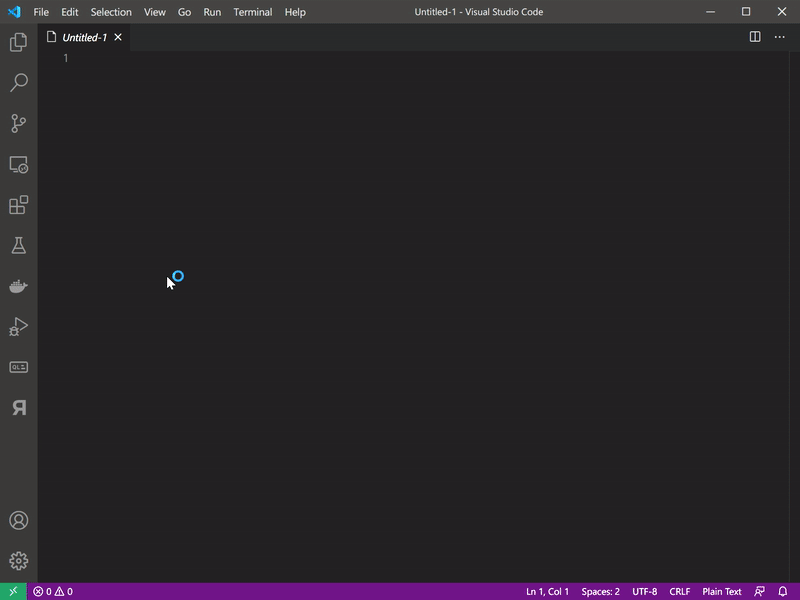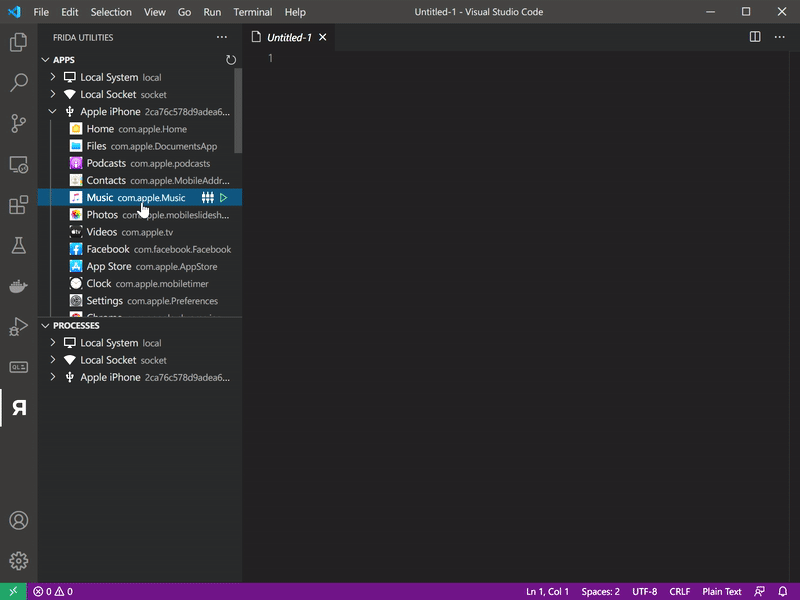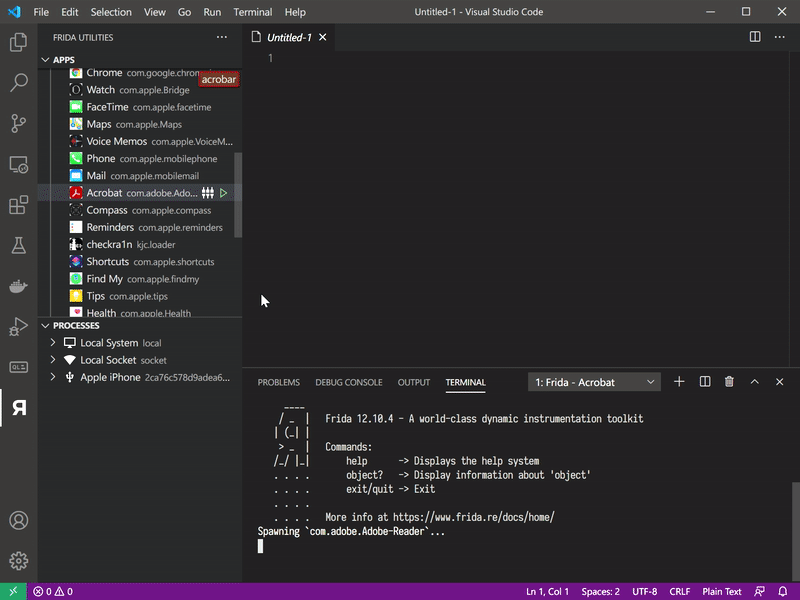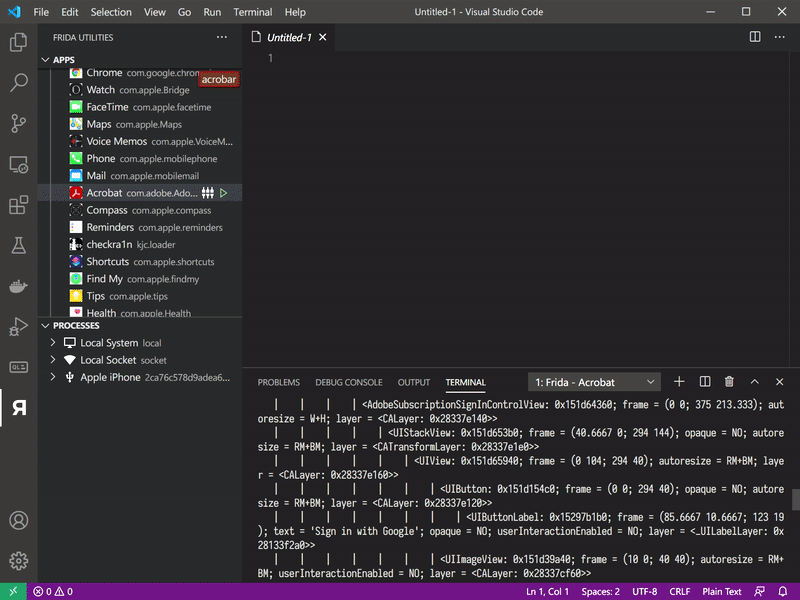 chichou/vscode-frida
Неофициальное расширение frida для VSCode
 tanprathan/mobileapp-pentest-cheatsheet
Шпаргалка по пентесту мобильных приложений создана для предоставления краткого набора ценной информации по конкретным темам тестирования мобильных…
 palera1n/palera1n
Джейлбрейк для устройств A8–A11, T2, на iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 и выше.
 zhkl0228/unidbg
Позволяет эмулировать нативную библиотеку Android, а также экспериментальную эмуляцию iOS.
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) — это iOS-приложение, которое чертовски уязвимо. Его основная цель — предоставить платформу энтузиастам/профессионалам…
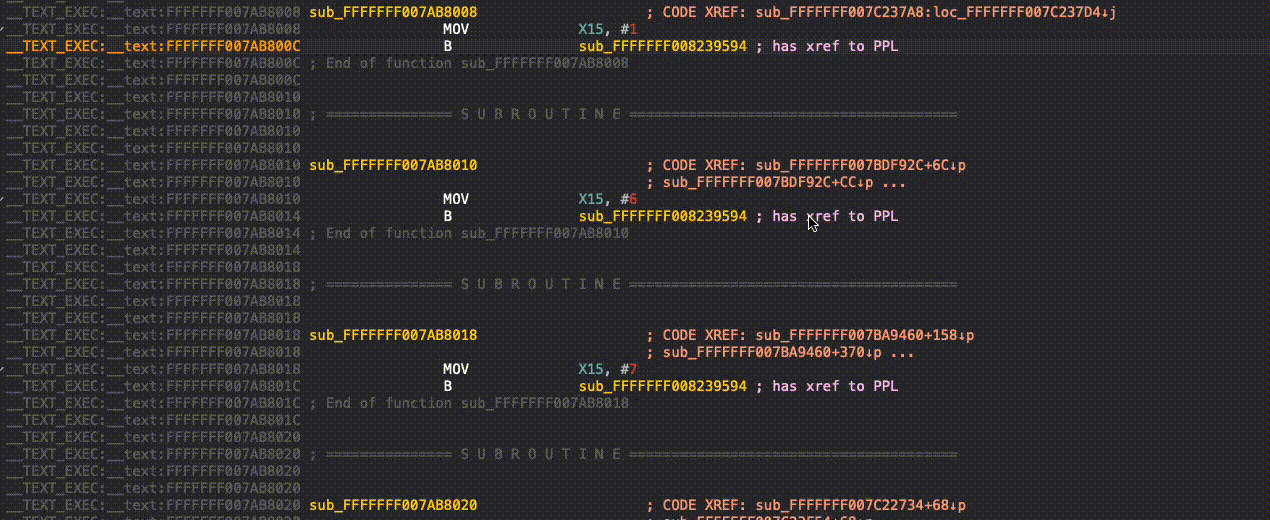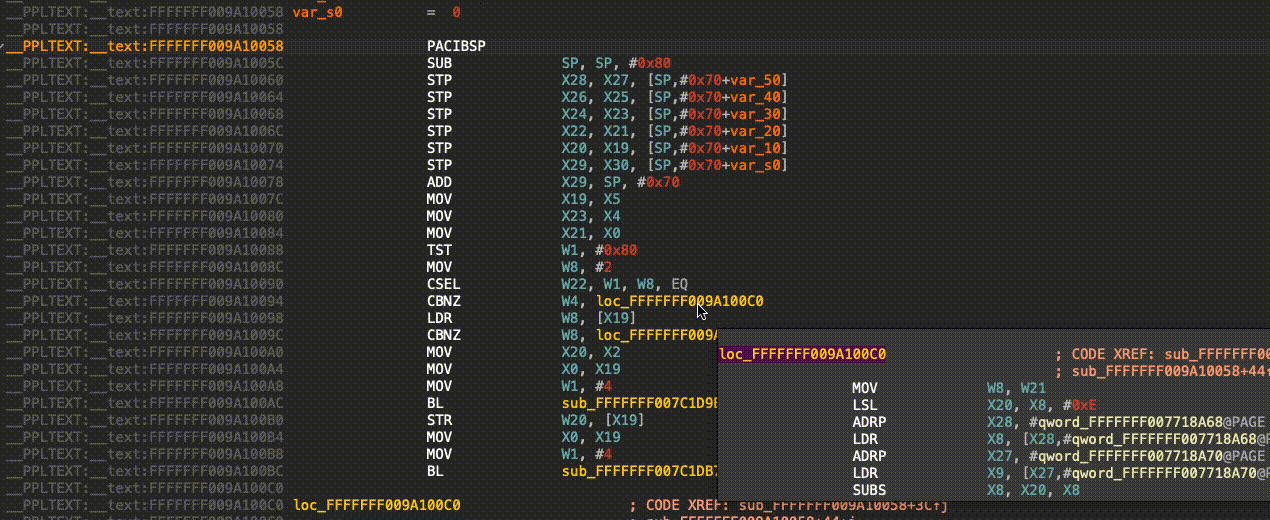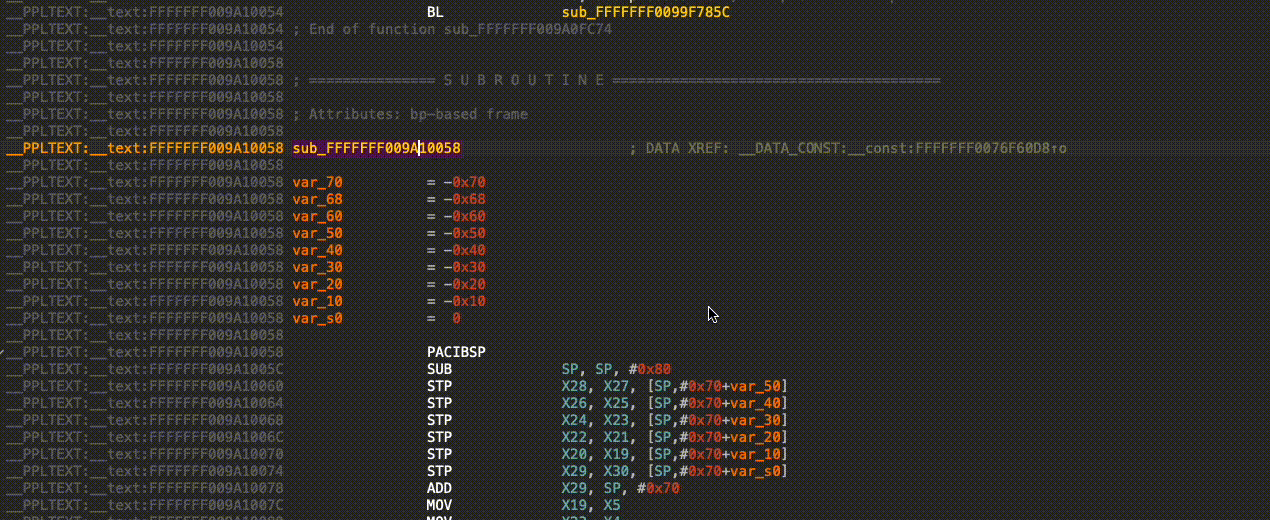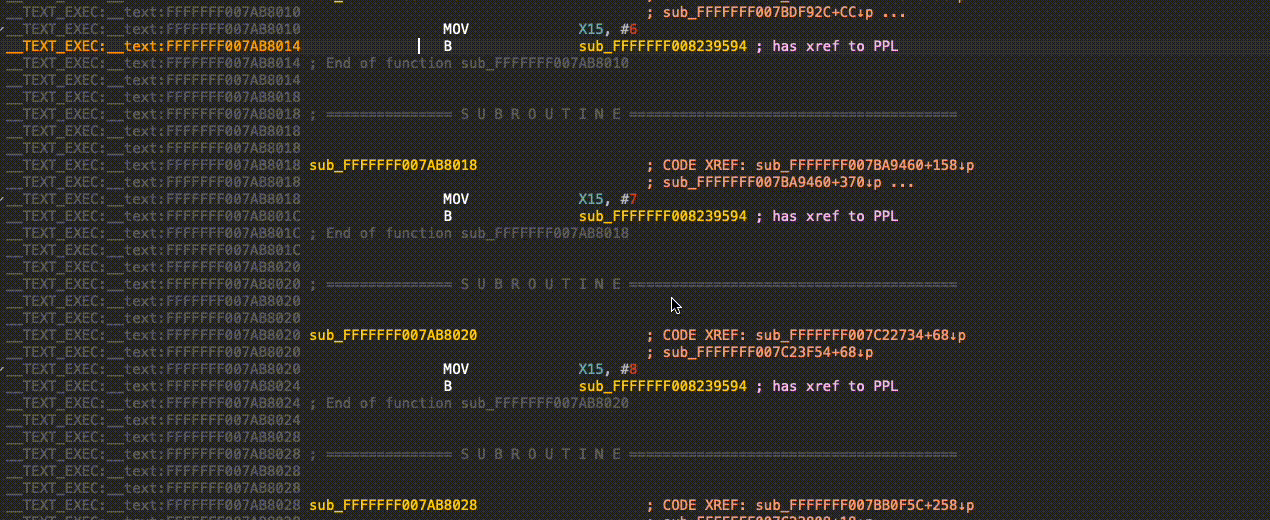 cellebrite-labs/pplorer
Плагин IDA, который сопоставляет вызовы PPL с фактической нижележащей функцией PPL.
 nyamisty/ssl-kill-switch3
SSLKillSwitch нового поколения с гораздо большей поддержкой!
 0xmachos/apple-platform-security-guides
Каждое руководство по безопасности платформ Apple
 kpwnz/def1nit3lyn0taja1lbr3aktool
Инструмент для джейлбрейка всех устройств arm64 на iOS 16.0 – iOS 16.6.1.
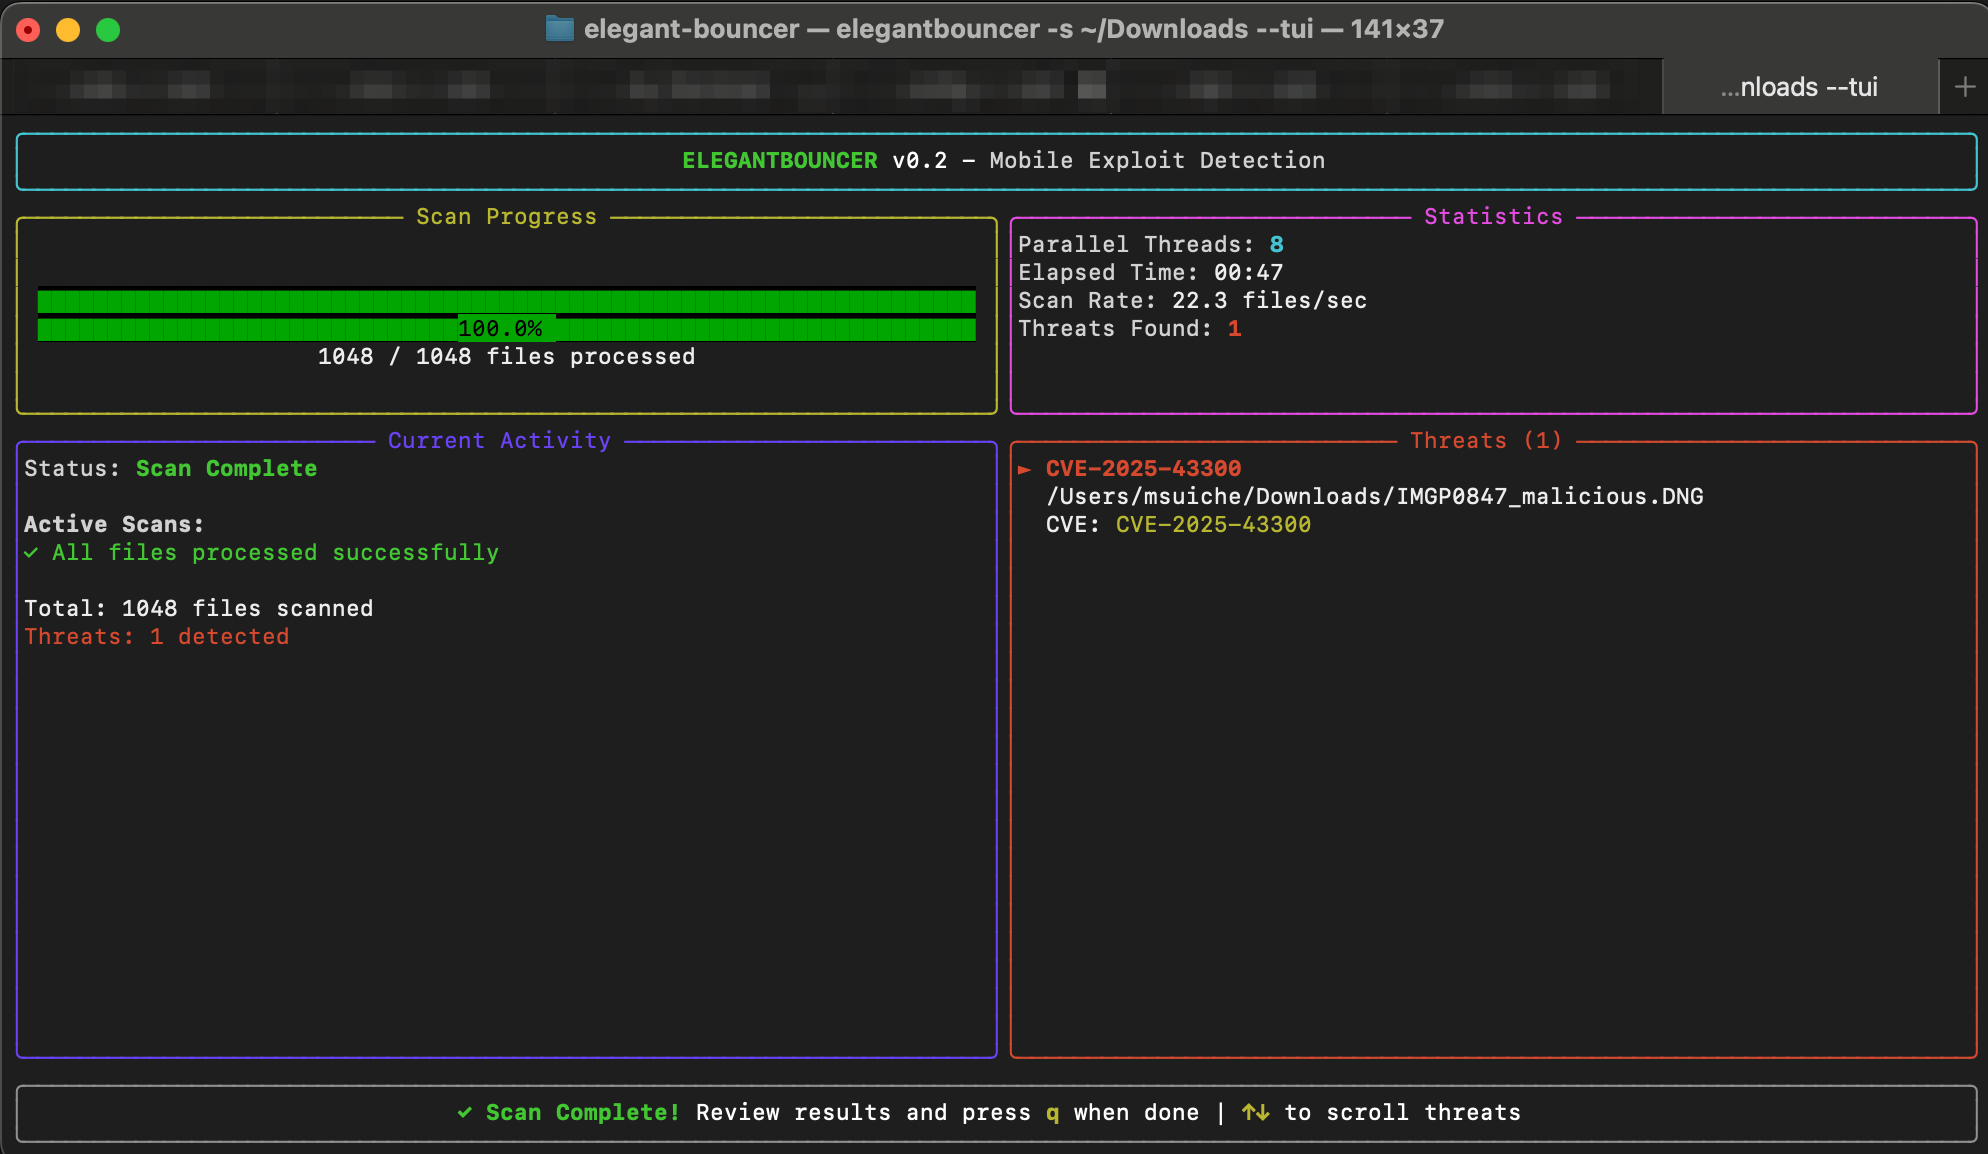 msuiche/elegant-bouncer
ELEGANTBOUNCER — это инструмент обнаружения мобильных эксплойтов на основе файлов.