
monsoon
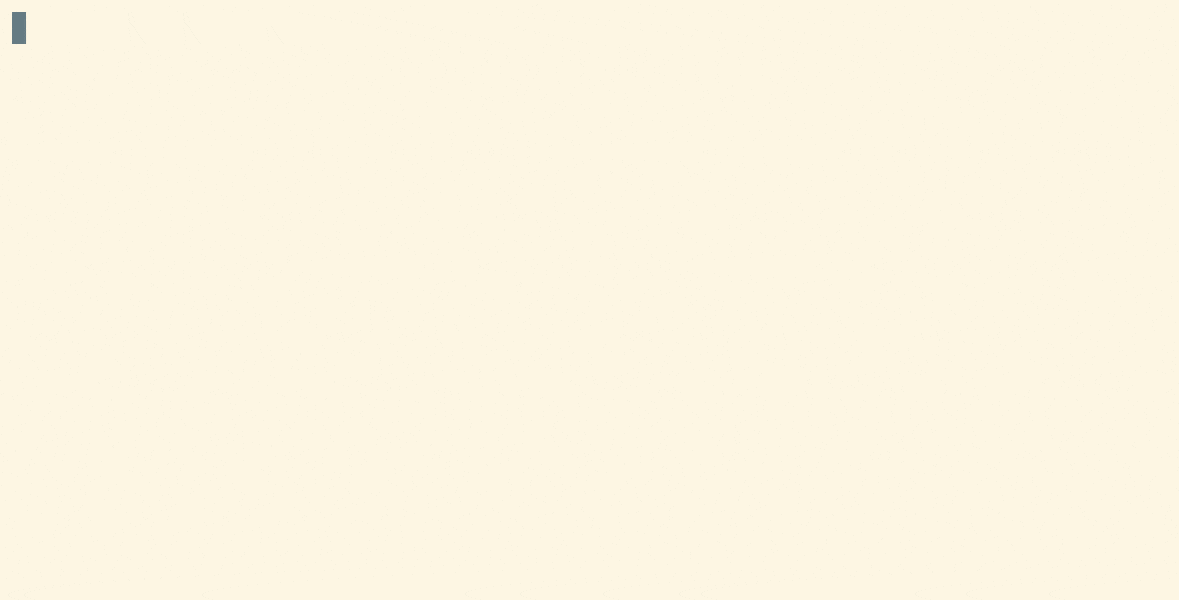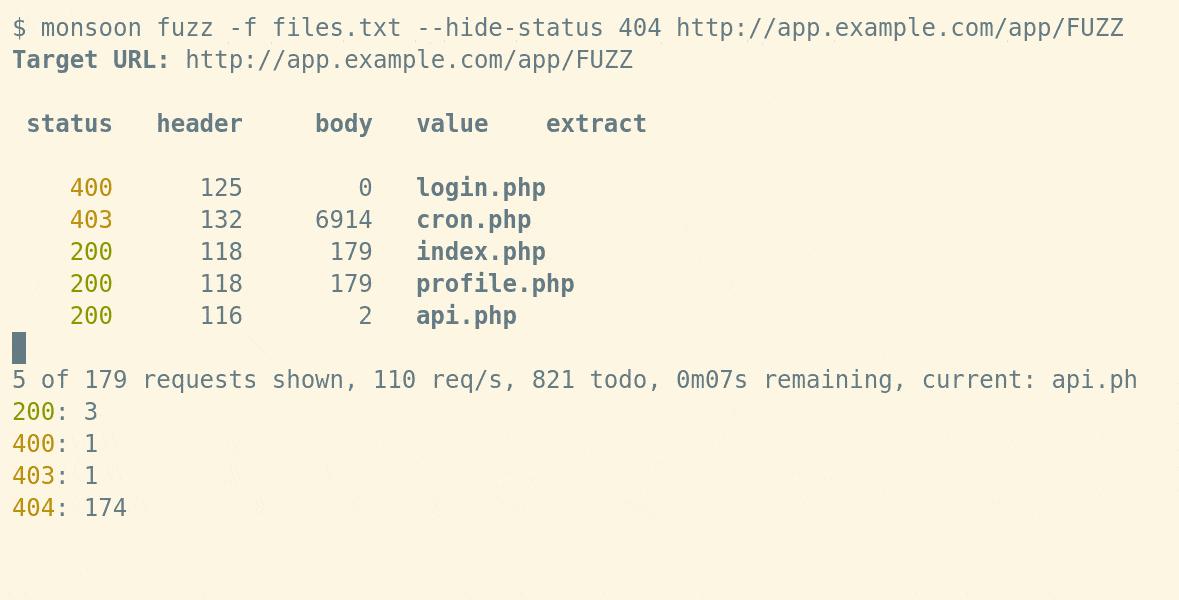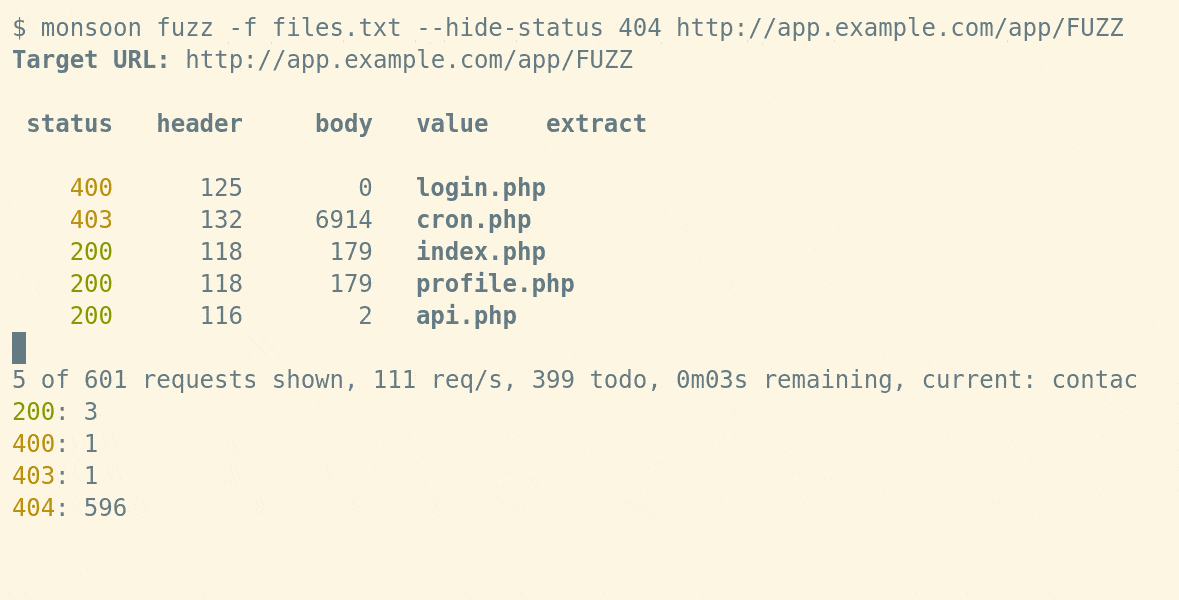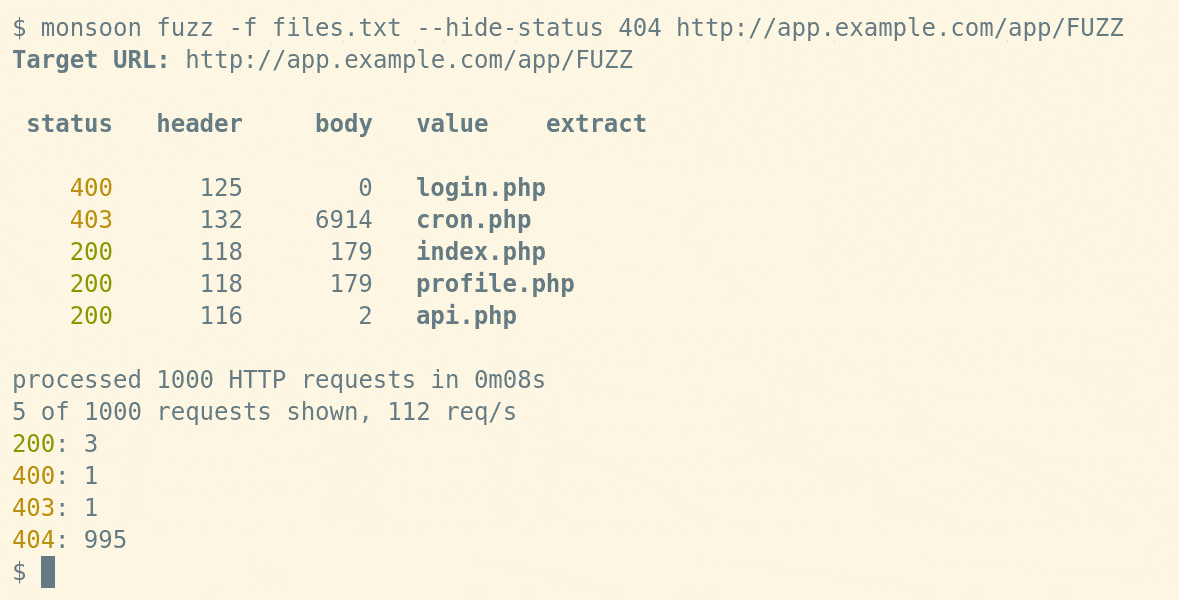
 redteampentesting/monsoon
Быстрый HTTP-перечислитель
information-gatheringweb-securityfuzzing+1
redteampentesting/monsoonБыстрый HTTP-перечислитель
 ethicalhackingplayground/crlfmap
CRLFMap — это инструмент для поиска уязвимостей HTTP Splitting.
 siemens/fluffi
FLUFFI (Fully Localized Utility For Fuzzing Instantaneously) — распределённый эволюционный бинарный фаззер для пентестеров
 dwisiswant0/crlfuzz
Быстрый инструмент для сканирования уязвимости CRLF, написанный на Go
 ehabhussein/autogadgetfs
Тестирование USB стало простым
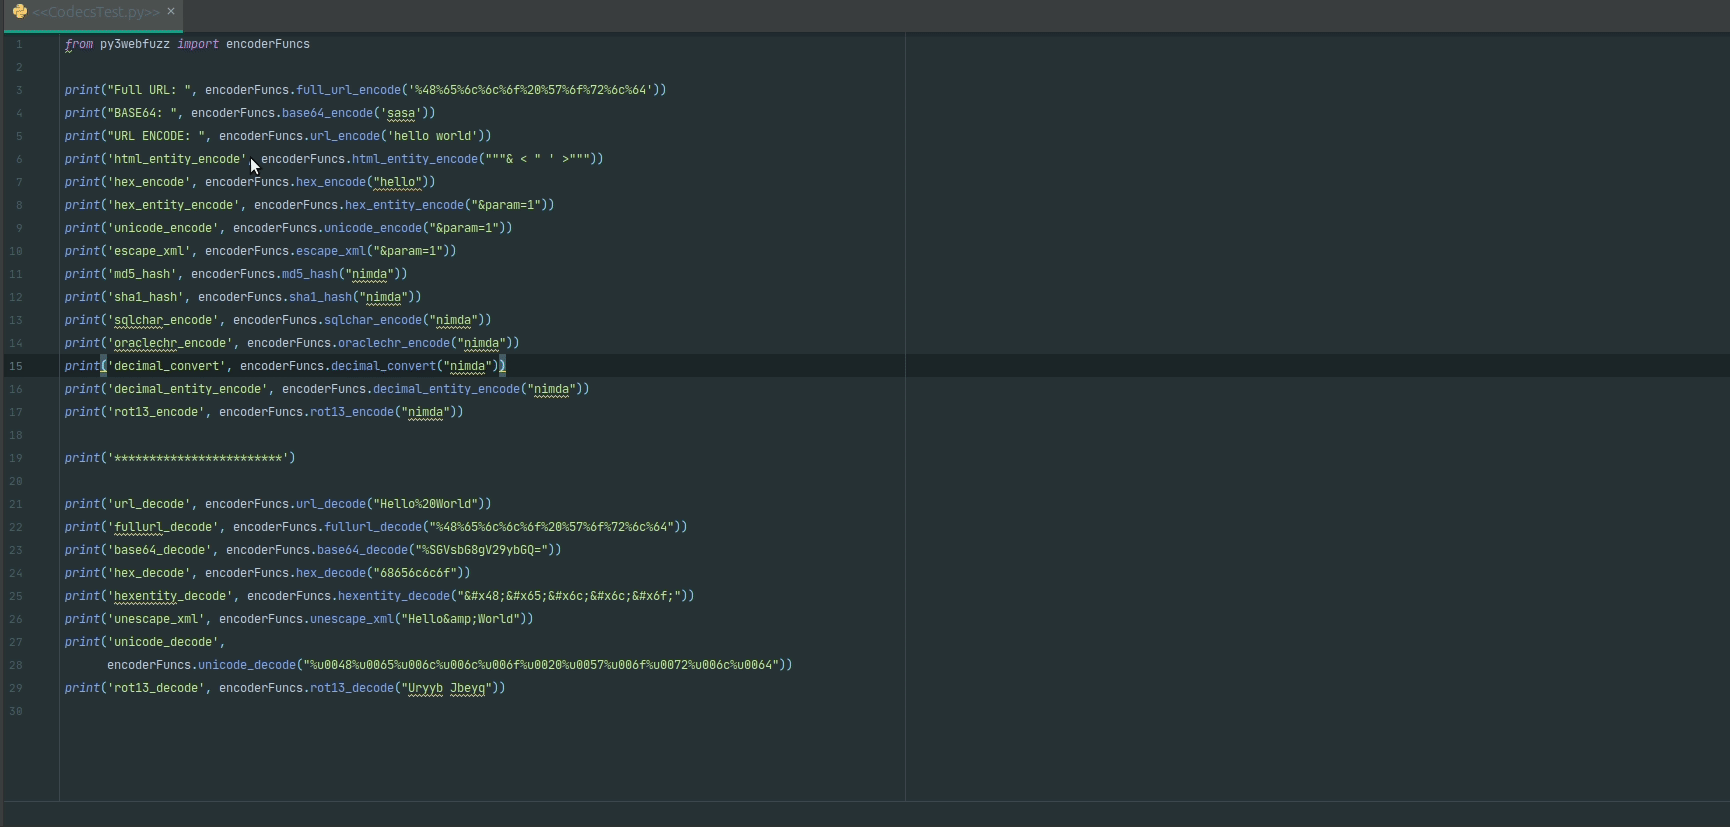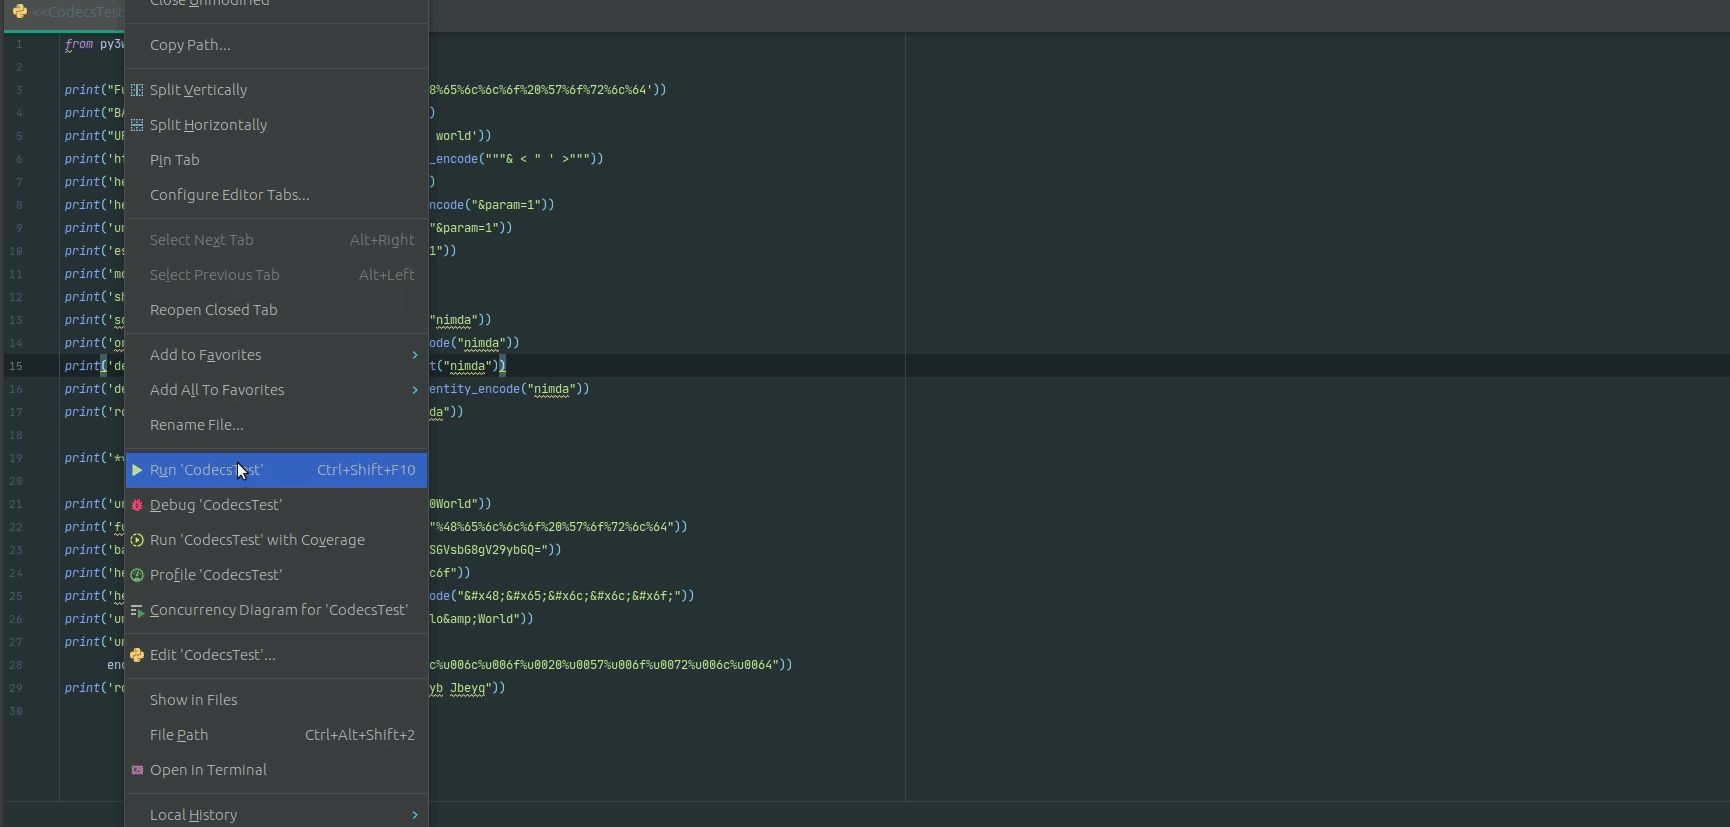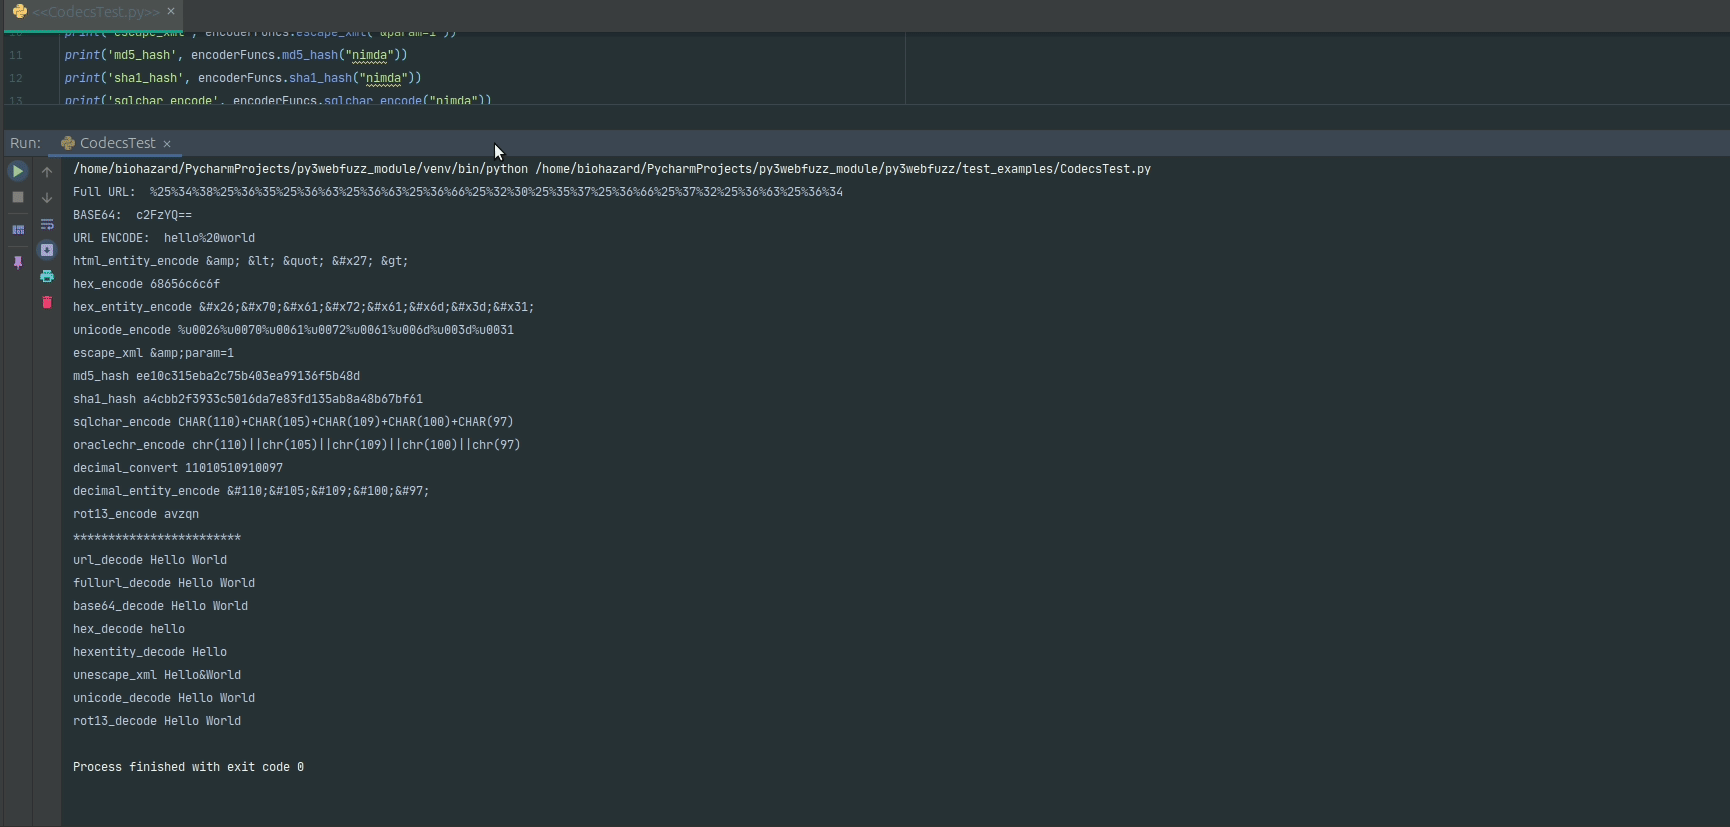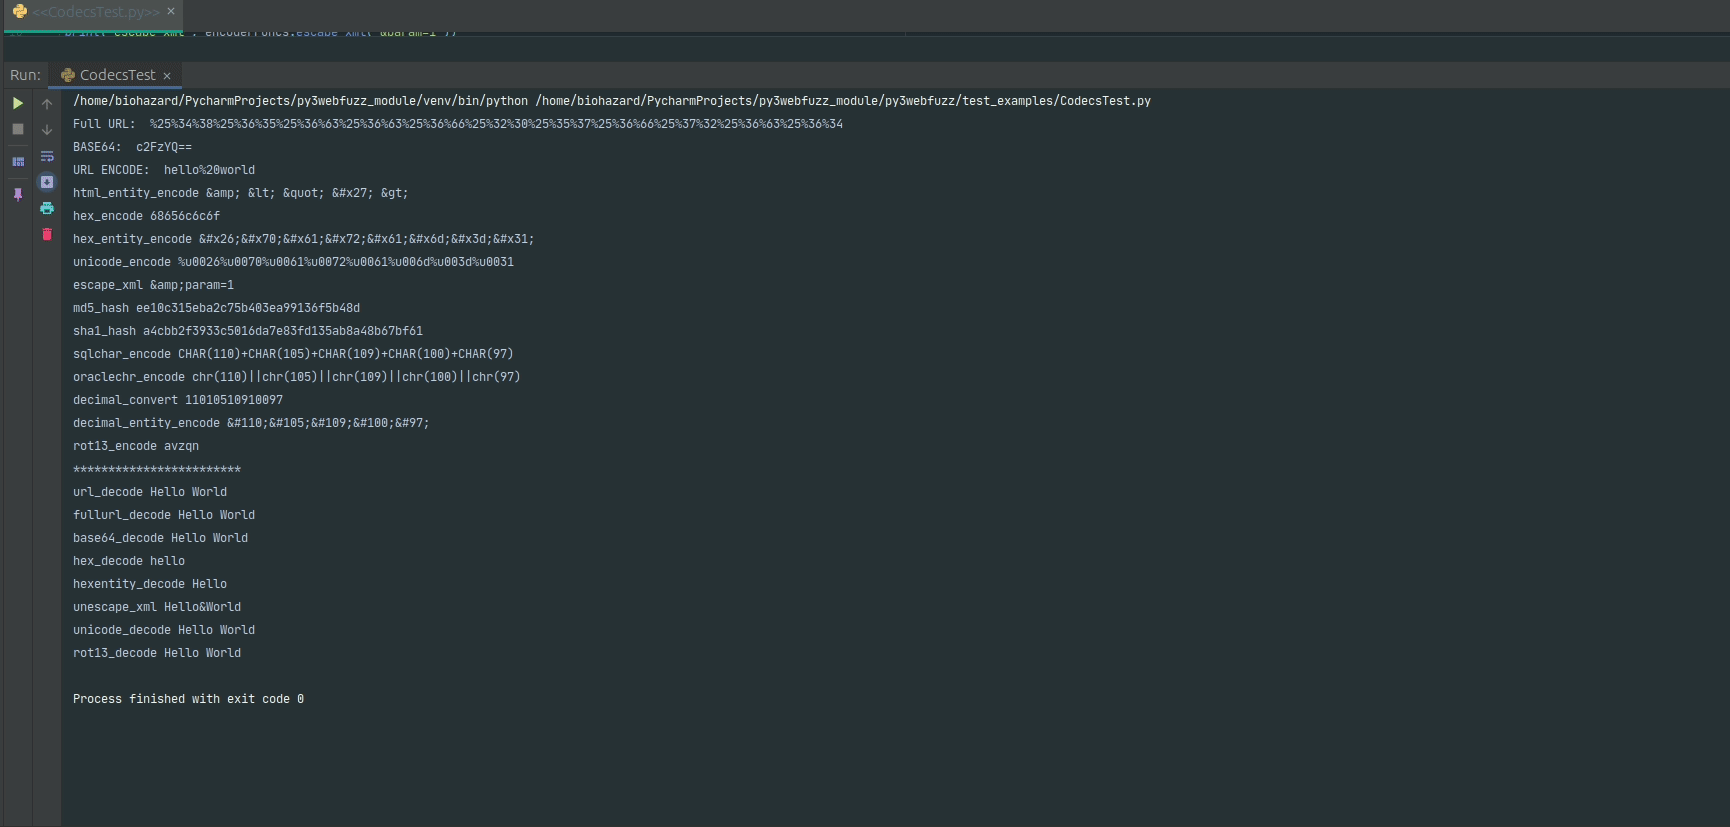 jangelesg/py3webfuzz
Модуль Python3 для помощи в фаззинге веб-приложений
 seemoo-lab/toothpicker
Покрытие-направленный внутрипроцессный фаззер для демона Bluetooth iOS (bluetoothd) с использованием FRIDA, с фаззингом по воздуху для протокола…
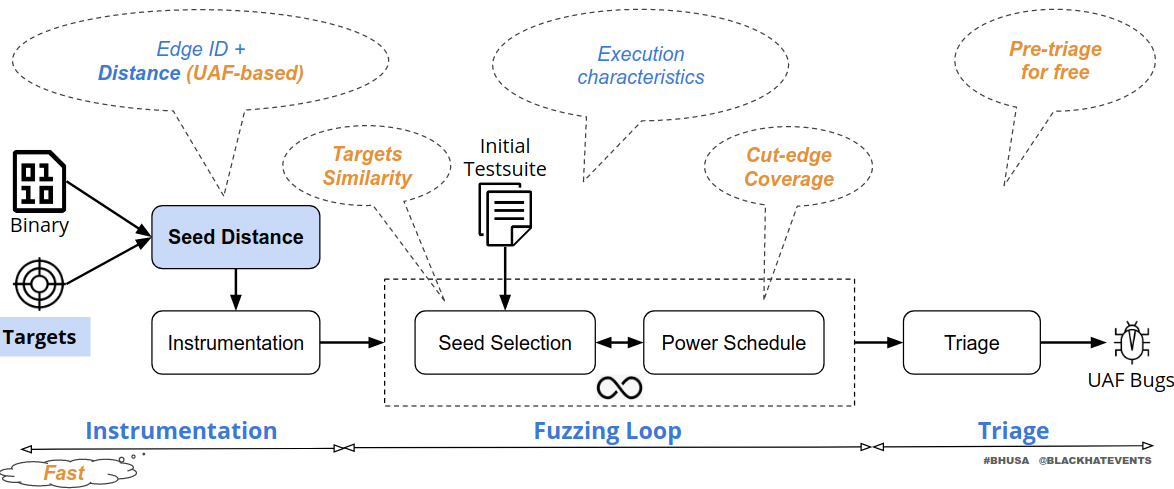 strongcourage/uafuzz
Бинарно-ориентированный направленный фаззер, специализирующийся на обнаружении уязвимостей типа Use-After-Free с помощью метрик входных данных,…
 airbus-seclab/gustave
GUSTAVE — это платформа для фаззинга ядер встроенных ОС. Она основана на QEMU и AFL (и всех их форк-серверных родственниках). Она позволяет фаззить…
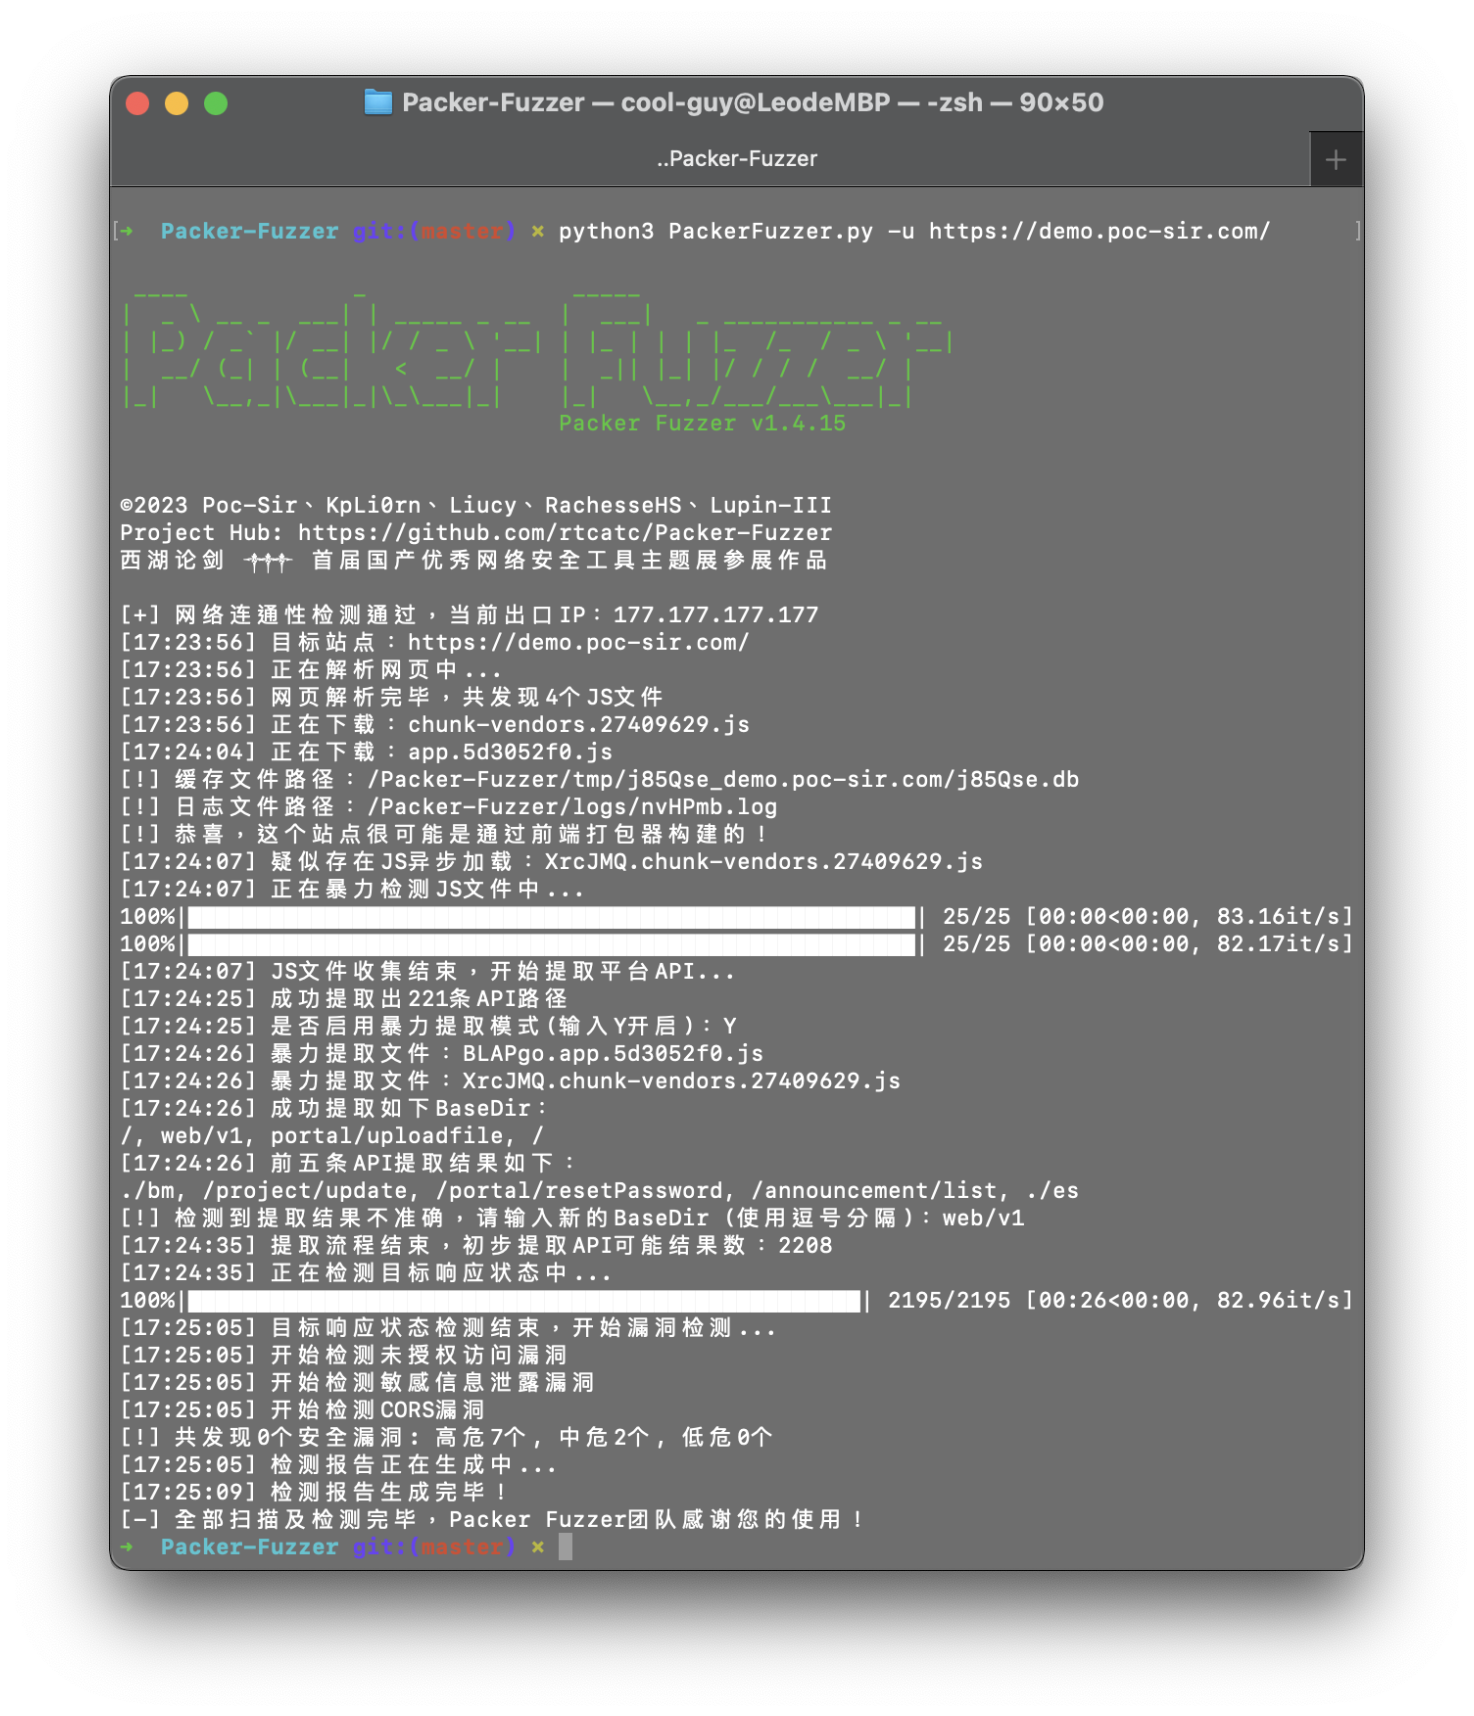 rtcatc/packer-fuzzer
Packer Fuzzer — это быстрый и эффективный сканер для обнаружения уязвимостей на веб-сайтах, созданных с помощью сборщиков модулей JavaScript, таких…
 zznop/sploit
Go-пакет, помогающий в анализе и эксплуатации двоичных файлов
 googleprojectzero/fuzzilli
Фаззер JavaScript-движка
 microsoft/restler-fuzzer
RESTler — это первый инструмент фаззинга REST API с сохранением состояния для автоматического тестирования облачных сервисов через их REST API и…
 gjduck/e9patch
Мощный инструмент статической перезаписи бинарных файлов
 syss-research/wirebug
WireBug — это набор инструментов для тестирования проникновения в системы IP-телефонии.
 ryandamour/ssrfuzz
SSRFuzz — это инструмент для поиска уязвимостей Server Side Request Forgery с возможностями CRLF-сцепления.
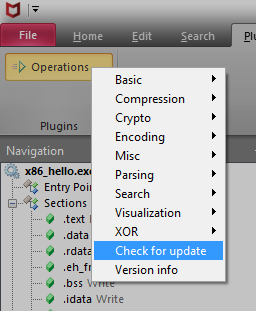 nmantani/fileinsight-plugins
FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО
 aflplusplus/aflplusplus
AFL++ — это современный фаззер, занимающий первое место в бенчмарках. Изначально он был основан на AFL. Сегодня он включает в себя qemu 5.1, покрытие…