
 strongcourage/uafuzz
Бинарно-ориентированный направленный фаззер, специализирующийся на обнаружении уязвимостей типа Use-After-Free с помощью метрик входных данных, учитывающих порядок операций, и статического анализа, обеспечивающий воспроизведение ошибок, тестирование патчей и проверку отчётов.

Directed Greybox Fuzzing (DGF) такой как AFLGo нацелен на стресс-тестирование заранее выбранных потенциально уязвимых целевых мест, с приложениями к различным контекстам безопасности: (1) воспроизведение ошибок, (2) тестирование патчей или (3) верификация отчетов статического анализа. В последнее время появилось больше исследовательских работ, улучшивших эффективность и производительность направленного фаззинга (см. awesome-directed-fuzzing).
Мы предлагаем UAFuzz — направленный фаззер, специализированный на уязвимостях типа Use-After-Free (UAF) на уровне бинарного кода, путем тщательной настройки ключевых компонентов направленного фаззинга для учета специфических характеристик этого класса ошибок. Ошибки UAF возникают, когда элемент кучи используется после того, как был освобожден. Обнаружение UAF-ошибок сложно: (1) сложность, поскольку входные данные Proof-of-Concept (PoC) должны инициировать последовательность из трех событий – alloc, free и use – в одной и той же области памяти, охватывая множество функций тестируемой программы, и (2) тишина, без segmentation fault.
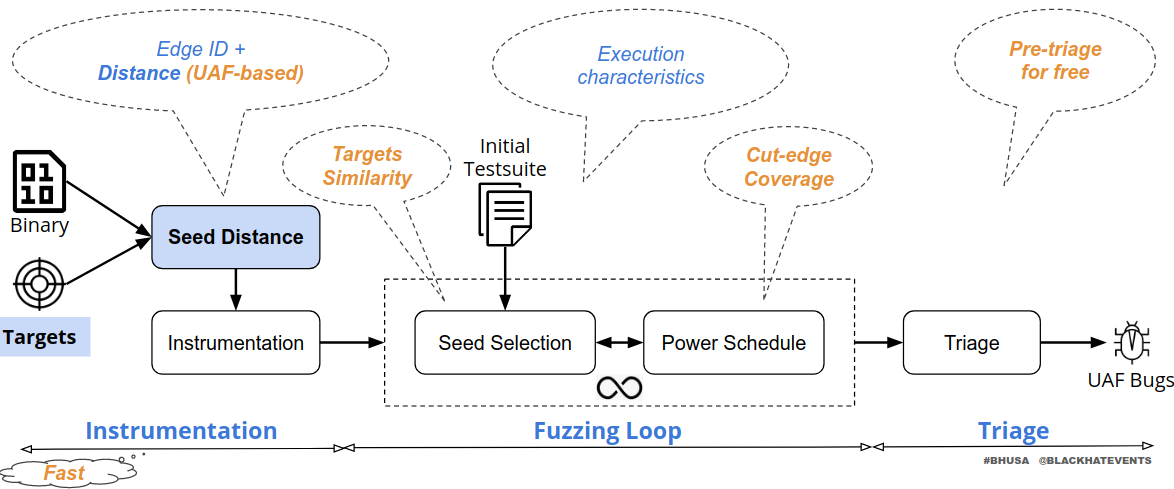
В целом, UAFuzz имеет рабочий процесс, аналогичный направленным фаззерам, с нашими модификациями, выделенными оранжевым цветом на протяжении всего процесса фаззинга, как показано на следующем рисунке. Поскольку мы сосредоточены на (1) воспроизведении ошибок и (2) тестировании патчей, мы с большой вероятностью имеем (в основном) полные стек-трейсы всех связанных с памятью событий UAF. В отличие от существующих общих направленных подходов, где цели могут выбираться независимо, мы учитываем взаимосвязь между целями (например, порядок, который важен для UAF), чтобы улучшить направленность. Во-первых, статическое предварительное вычисление UAFuzz является быстрым на уровне бинарного кода. Во-вторых, мы вводим новые метрики входных данных, учитывающие порядок, чтобы направлять фаззер к целям во время выполнения. Наконец, мы триажируем только потенциальные входные данные, охватывающие все цели в ожидаемом трейсе, и предварительно отфильтровываем входные данные для free, которые с меньшей вероятностью вызовут ошибку.
Больше подробностей в нашей статье на RAID'20 и в нашем докладе на Black Hat USA'20. Также благодарим Sébastien Bardin, Matthieu Lemerre, проф. Roland Groz и особенно Richard Bonichon (@rbonichon) за его помощь с Ocaml.
Наша тестовая среда: Ubuntu 16.04 64-bit.
# Install Ocaml and prerequisite packages for BINSEC via OPAM
sudo apt update
sudo apt update
sudo apt install ocaml ocaml-native-compilers camlp4-extra opam emacs llvm-6.0-dev pkg-config protobuf-compiler libgmp-dev libzmq3-dev cmake valgrind
opam init
opam switch 4.05.0
opam depext conf-m4.1
opam install merlin ocp-indent caml-mode tuareg menhir ocamlgraph ocamlfind piqi zmq.5.0.0 zarith llvm.6.0.0
eval `opam config env`

# Install Python's packages (Python 2 for IDA's scripts)
sudo python -m pip install networkx pydot
sudo apt install graphviz

# Install Graph Easy
wget https://cpan.metacpan.org/authors/id/S/SH/SHLOMIF/Graph-Easy-0.76.tar.gz
tar xzf Graph-Easy-0.76.tar.gz
cd Graph-Easy-0.76
perl Makefile.PL; make test; sudo make install
export GRAPH_EASY_PATH=/usr/local/bin/graph-easy

# Checkout source code
git clone https://github.com/strongcourage/uafuzz.git

# Environment variables
export IDA_PATH = /path/to/ida-6.9/idaq
export GRAPH_EASY_PATH=/path/to/graph-easy
cd uafuzz; export UAFUZZ_PATH=`pwd`

# Compile source code
./scripts/build.sh uafuzz

# Help for IDA/UAFuzz interface
./binsec/src/binsec -ida-help
./binsec/src/binsec -uafuzz-help
Наш фаззер построен на основе AFL v2.52b в режиме QEMU для фаззинга и BINSEC для легковесного статического анализа (см. uafuzz/README.md). В настоящее время мы используем IDA Pro v6.9 для извлечения графов потоков управления (CFG) и графа вызовов тестируемого бинарного файла (см. ida/README.md).
uafuzz
├── binsec/src
│   └── ida: a plugin to import and process IDA's CFGs and call graph
│   └── uafuzz: fuzzing code
│   │   └── afl-2.52b: core fuzzing built on top of AFL-QEMU
│   │   └── uafuzz_*.ml(i): a plugin to compute static information and communicate with AFL-QEMU
└── scripts: some scripts for building and bug triaging
Сначала рассмотрим простую UAF-ошибку. Ни AFL-QEMU, ни даже направленный фаззер AFLGo с целями на уровне исходного кода не могут обнаружить эту ошибку в течение 6 часов, в то время как UAFuzz может обнаружить её за несколько минут с помощью отчета Valgrind об UAF.
# Run AFL-QEMU
$UAFUZZ_PATH/tests/example.sh aflqemu 360
# Run AFLGo given targets at source-level
$UAFUZZ_PATH/tests/example.sh aflgo 360
# Run UAFuzz
$UAFUZZ_PATH/tests/example.sh uafuzz 360 $UAFUZZ_PATH/tests/example/example.valgrind
Для реальных программ мы используем UAF Fuzzing Benchmark для наших оценок.
# Checkout the benchmark
git clone https://github.com/strongcourage/uafbench.git
cd uafbench; export UAFBENCH_PATH=`pwd`






