
Router-Exploit-Shovel
 arthastang/router-exploit-shovel
Автоматическая генерация приложений для переполнения стека на беспроводных маршрутизаторах
embedded-systems-securityexploit-frameworksiot-security+6
54
arthastang/router-exploit-shovelАвтоматическая генерация приложений для переполнения стека на беспроводных маршрутизаторах
 samsung/cotopaxi
Набор инструментов для тестирования безопасности устройств Интернета вещей с использованием определенных сетевых протоколов IoT
 ioactive/laf
Этот проект предназначен для предоставления набора инструментов для создания, разбора, отправки, анализа и взлома набора пакетов LoRaWAN с целью…
 pagalaxylab/unifuzzer
Инструмент для фаззинга бинарных файлов с закрытым исходным кодом на основе Unicorn и LibFuzzer
 netzob/netzob
Инструментарий с открытым исходным кодом для обратной разработки, моделирования и фаззинга коммуникационных протоколов. Выводит форматы сообщений и…
 b2r2-org/b2r2
B2R2 — это полностью управляемый фреймворк для анализа бинарного кода, написанный на F#. Он предоставляет богатый набор алгоритмов, функций и…
 m4b/goblin
Озорной, кроссплатформенный крейт для бинарного парсинга, написанный на Rust.
 imperva/automatic-api-attack-tool
Инструмент Imperva для настраиваемых атак на API принимает в качестве входных данных спецификацию API, а в качестве выходных данных генерирует и…
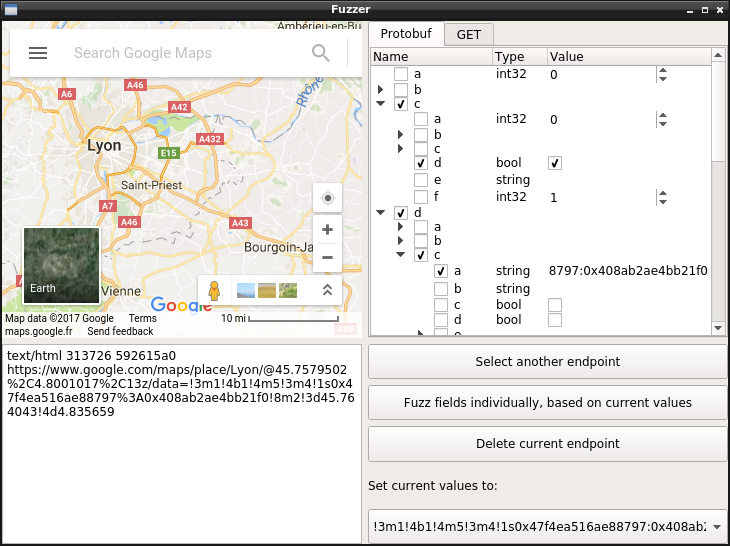 marin-m/pbtk
Набор инструментов для реверс-инжиниринга и фаззинга приложений на основе Protobuf
 panda-re/lava
LAVA: Масштабное автоматизированное добавление уязвимостей
 lc/theftfuzzer
TheftFuzzer — это инструмент, который фаззит реализации Cross-Origin Resource Sharing на предмет распространённых неверных конфигураций.
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
 nccgroup/fuzzowski
сетевой фаззер протоколов, который мы захотим использовать.
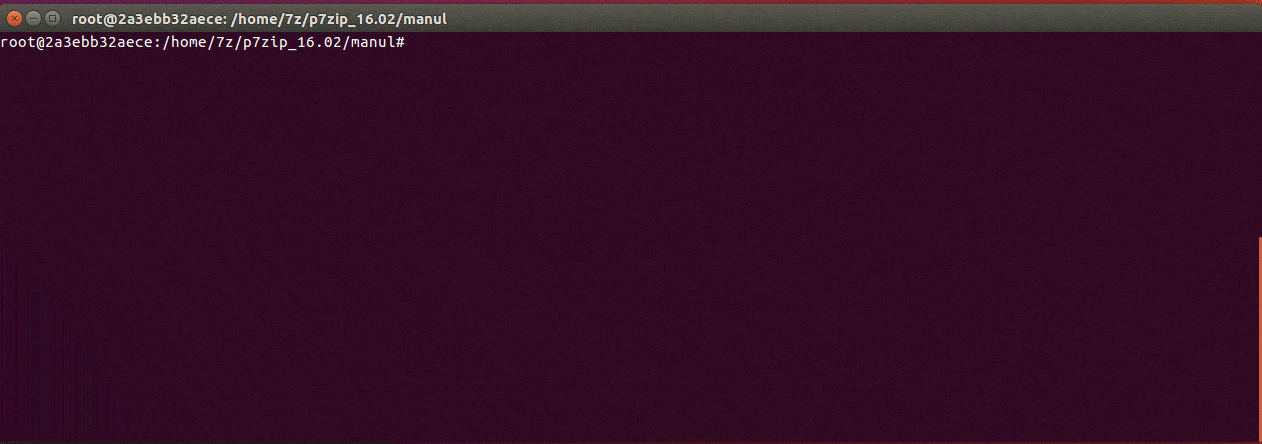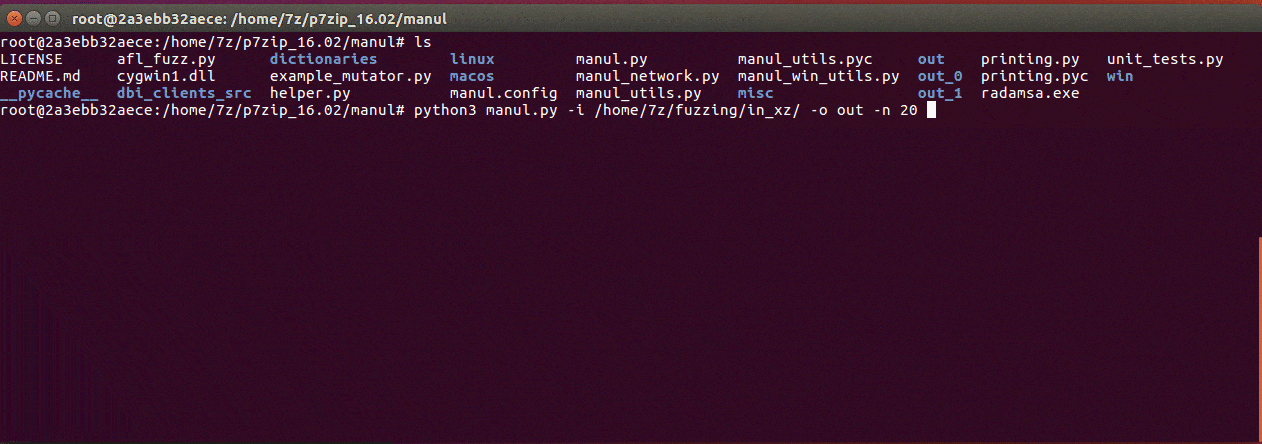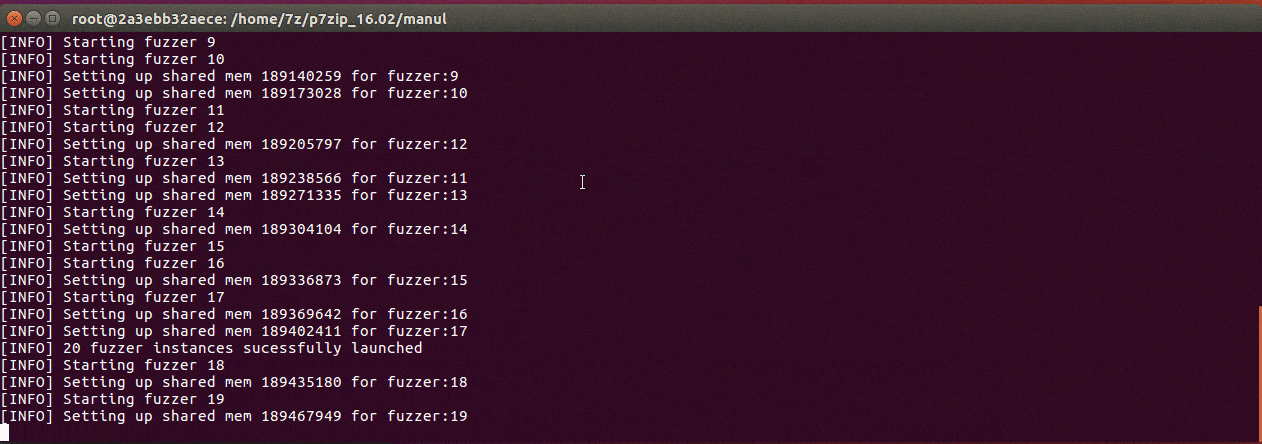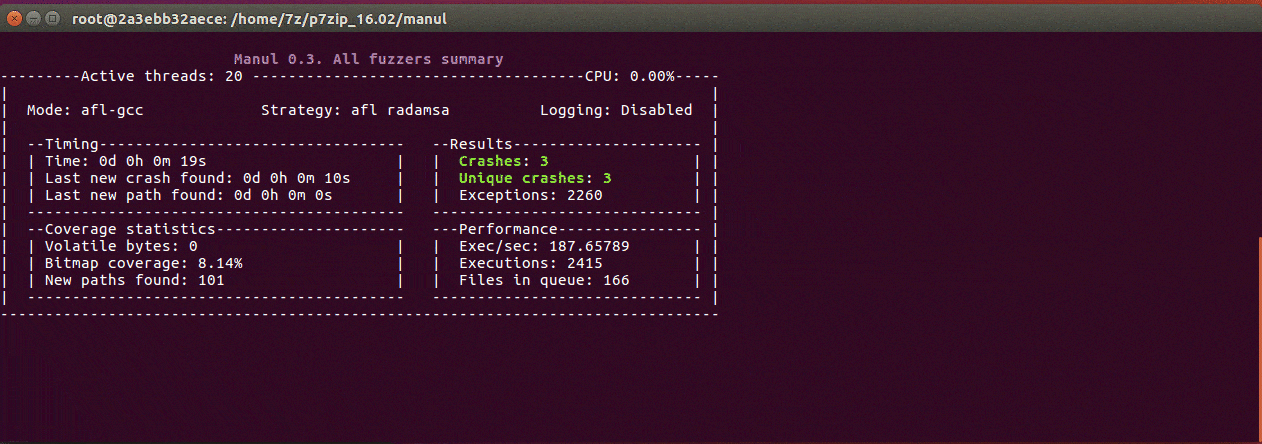 mxmssh/manul
Manul — это параллельный фаззер, управляемый покрытием, для бинарных файлов с открытым исходным кодом и чёрного ящика на Windows, Linux и MacOS.
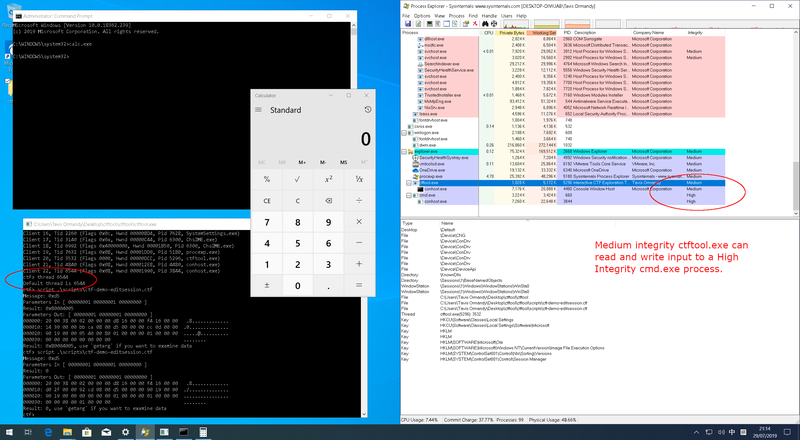 taviso/ctftool
Интерактивный инструмент для исследования CTF
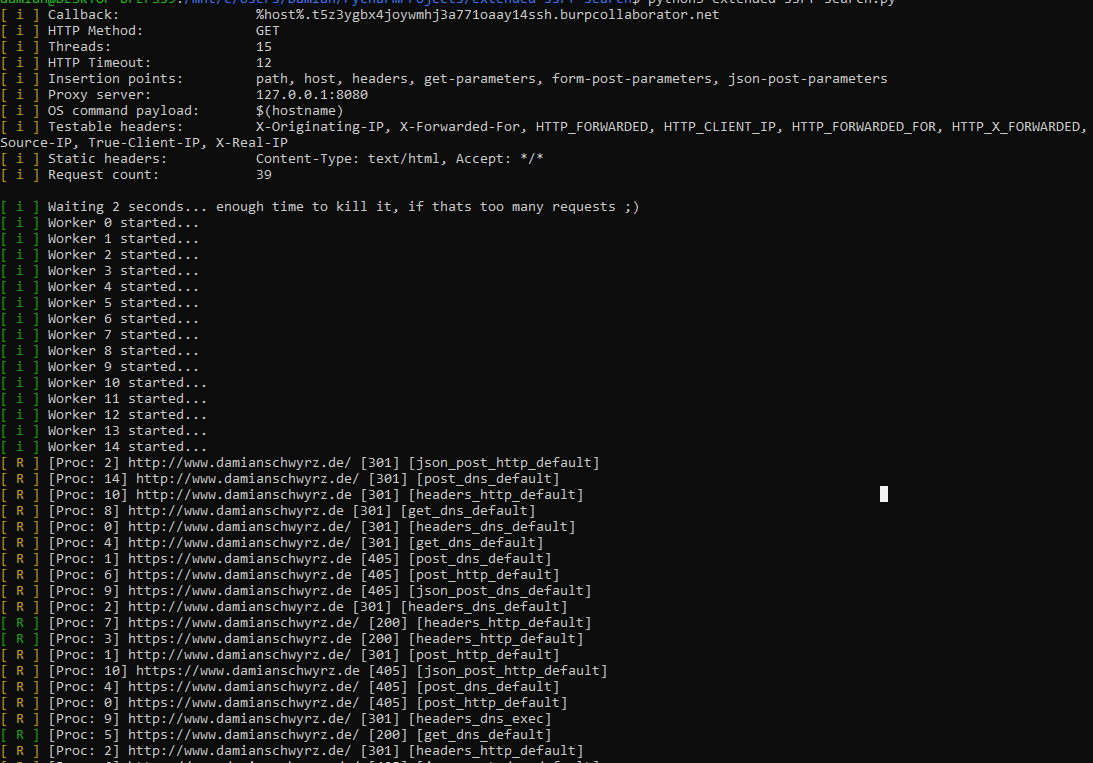 damian89/extended-ssrf-search
Умный сканер SSRF, использующий различные методы, такие как перебор параметров в POST и GET...