
 marin-m/pbtk
Набор инструментов для реверс-инжиниринга и фаззинга приложений на основе Protobuf

Protobuf — это формат сериализации, разработанный Google и используемый во всё большем числе приложений для Android, веба, десктопа и других платформ. Он состоит из языка для объявления структур данных, который затем компилируется в код или другой вид структуры в зависимости от целевой реализации.
pbtk (Protobuf toolkit) — это полноценный набор скриптов, доступный через единый графический интерфейс, который предоставляет две основные возможности:
Извлечение структур Protobuf из программ с преобразованием их обратно в читаемые .proto-файлы, с поддержкой различных реализаций:
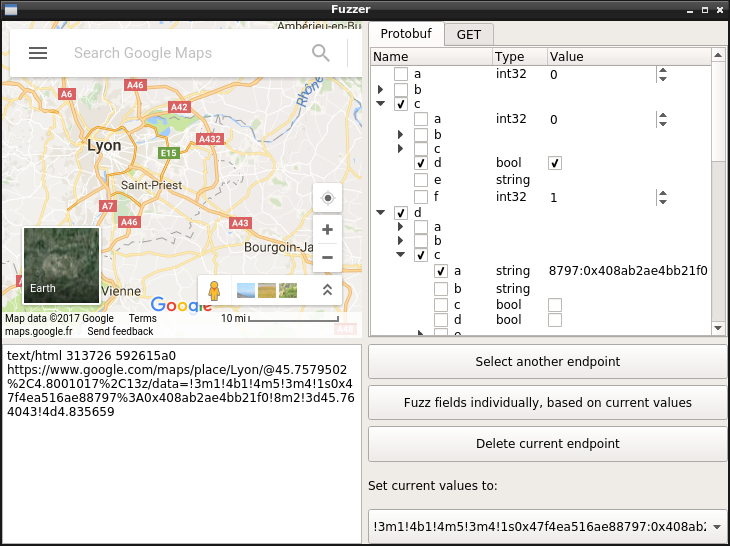
Редактирование, повторная отправка и фаззинг данных, отправляемых на сетевые конечные точки Protobuf, через удобный графический интерфейс, который позволяет редактировать поля сообщения Protobuf в реальном времени и просматривать результат.
PBTK требует Python ≥ 3.10, GTK 4, Adwaita ≥ 1.8, Python-Protobuf 3 и ряд исполняемых программ (chromium, jad, dex2jar...) для запуска скриптов извлечения.
Пользователи Ubuntu могут установить его с помощью snap:
$ sudo snap install pbtk
$ pbtk
Пользователи Archlinux могут установить напрямую через пакет:
$ yay -S pbtk-git
$ pbtk
В большинстве других дистрибутивов вы захотите запускать его напрямую:
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
Windows также поддерживается. pbtk 2.x работает на GTK 4, но pbtk 1.x (последняя версия — 1.1.5) работал на Qt 5.
После запуска GUI он должен предупредить вас о том, чего не хватает, в зависимости от того, что вы пытаетесь сделать.
GUI можно запустить через основной скрипт:
pbtk
Следующие скрипты также можно использовать отдельно, без GUI:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
При установке из snap точные команды отличаются:
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
GUI можно запустить через основной скрипт:
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
Следующие скрипты также можно использовать автономно, без графического интерфейса:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Допустим, вы занимаетесь обратной разработкой Android-приложения. Вы немного исследовали приложение с помощью любимого декомпилятора и выяснили, что оно передаёт Protobuf в качестве POST-данных по HTTPS типичным образом.
Вы открываете PBTK, и вас встречают содержательным образом:
Первый шаг — привести ваши .proto-файлы к текстовому формату. Если вы работаете с Android-приложением, достаточно перетащить APK и подождать — магия должна сработать! (если только это не совсем экзотическая реализация)
После этого перейдите в ~/.pbtk/protos/<имя вашего APK> (либо через командную строку, либо через кнопку внизу экрана приветствия, открывающую файловый менеджер — как вам удобнее). Все .proto-файлы приложения действительно находятся здесь.
Вернувшись в декомпилятор, вы наткнулись на класс, который формирует данные, отправляемые на интересующий вас HTTPS-эндпоинт. Он сериализует сообщение Protobuf, вызывая класс, состоящий из сгенерированного кода.
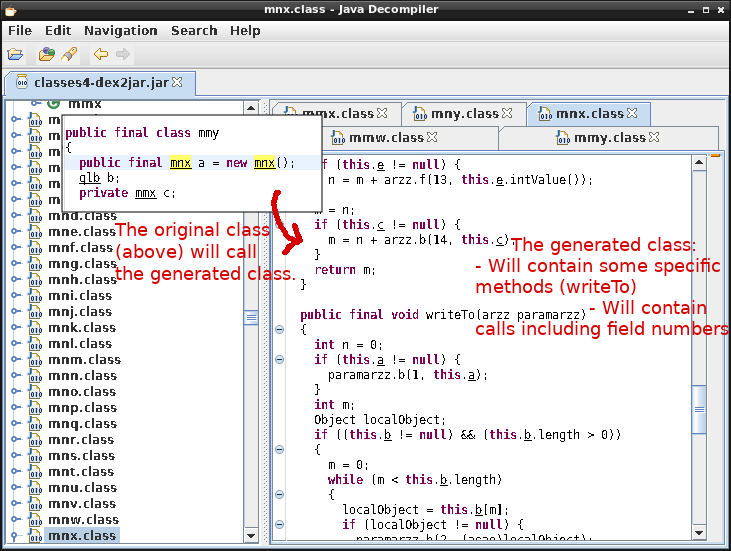
Этот последний класс должен иметь точное соответствие внутри вашего каталога .proto (то есть com.foo.bar.a.b будет соответствовать com/foo/bar/a/b.proto). В любом случае, поиск по его имени через grep позволит вам на него сослаться.
Отлично: дальше — Шаг 2, выбор нужного входного .proto и заполнение некоторой информации о вашем эндпоинте.
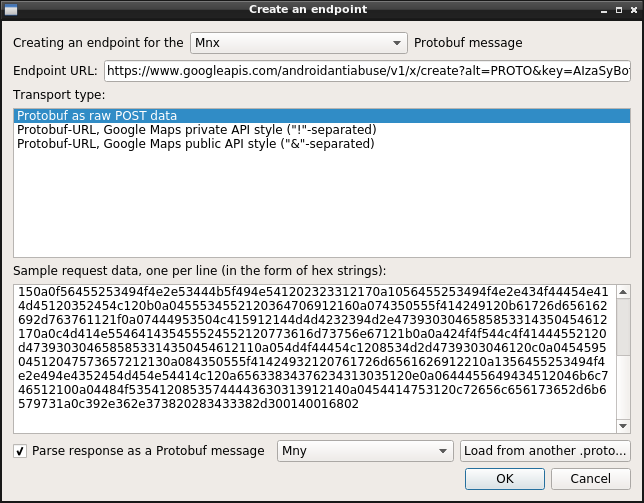
Вы также можете указать образец сырых данных Protobuf, отправленных на этот эндпоинт, перехваченных через mitmproxy или Wireshark, которые вы вставите в hex-кодированном виде.
Шаг 3 — это самая интересная часть: нажимать кнопки и смотреть, что происходит! У вас есть древовидное представление, отображающее каждое поле структуры Protobuf (повторяющиеся поля имеют суффикс "+", у обязательных полей нет флажков).
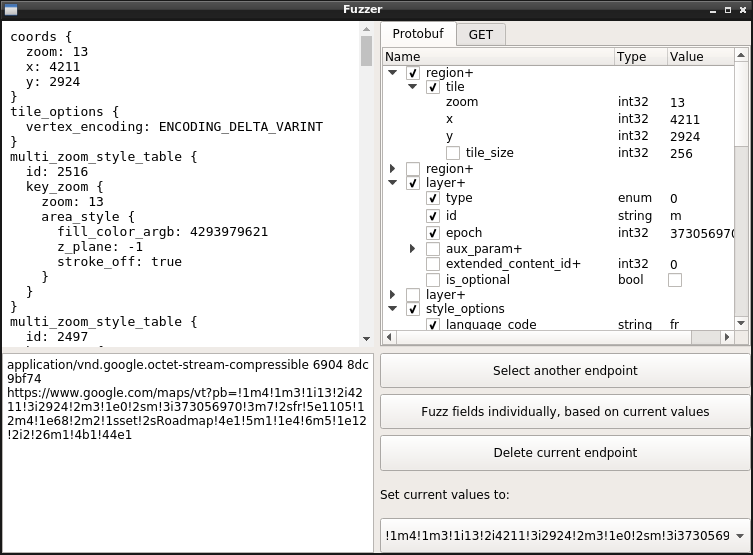
Просто наведите курсор на поле, чтобы сфокусироваться на нём. Если поле целочисленного типа, используйте колесо мыши для увеличения/уменьшения значения. При наведении также отображается информация об enum.
Вот и всё! Так вы можете определить значение каждого поля. Если вы извлекли .proto-файлы из минифицированного кода, вы можете переименовать поля в соответствии с тем, что, как вы заметили, они означают, щёлкнув по их именам.
Удачного реверса! 👌 🎉
PBTK сохраняет извлечённую информацию .proto в ~/.pbtk/protos/ (или %APPDATA%\pbtk\protos в Windows).
Вы можете добавлять, удалять, переименовывать, редактировать или стирать данные из этого каталога напрямую через обычный файловый менеджер и текстовый редактор — это ожидаемый способ работы, и он не будет мешать PBTK.
Эндпоинты на основе HTTP хранятся в ~/.pbtk/endpoints/ в виде JSON-объектов. Эти объекты представляют собой массивы пар информации о запросе/ответе, которые выглядят так:
[{
    "request": {
        "transport": "pburl",
        "proto": "www.google.com/VectorTown.proto",
        "url": "https://www.google.com/VectorTown",
        "pb_param": "pb",
        "samples": [{
            "pb": "!....",
            "hl": "fr"
        }]
    },
    "response": {
        "format": "other"
    }
}]
Внутри PBTK использует два вида подключаемых модулей: экстракторы и транспорты.






