
sandsifter
 xoreaxeaxeax/sandsifter
Фаззер для процессора x86
vulnerability-analysisreverse-engineeringfuzzing+2
xoreaxeaxeax/sandsifterФаззер для процессора x86
 kudelskisecurity/cdf
Автоматизированный инструмент дифференциального фаззинга для криптографического программного обеспечения, который обнаруживает ошибки реализации,…
 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
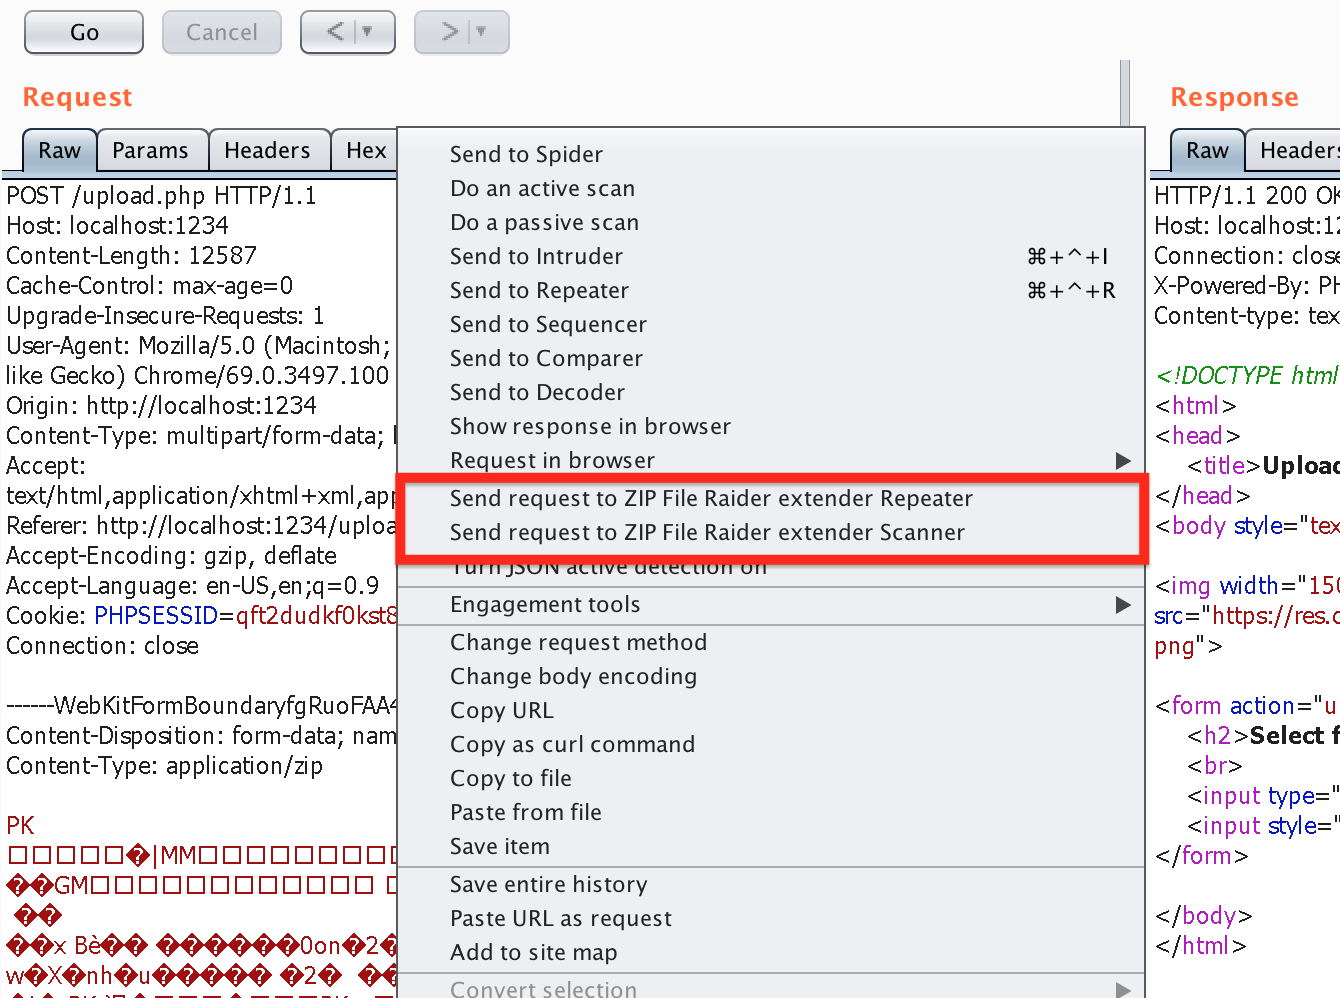 destine21/zipfileraider
ZIP File Raider - расширение Burp для тестирования полезной нагрузки ZIP-файлов
 swisskyrepo/ssrfmap
Автоматический фаззер и инструмент эксплуатации SSRF
 0xinfection/tidos-framework
Атакующий ручной фреймворк для тестирования веб-приложений на проникновение.
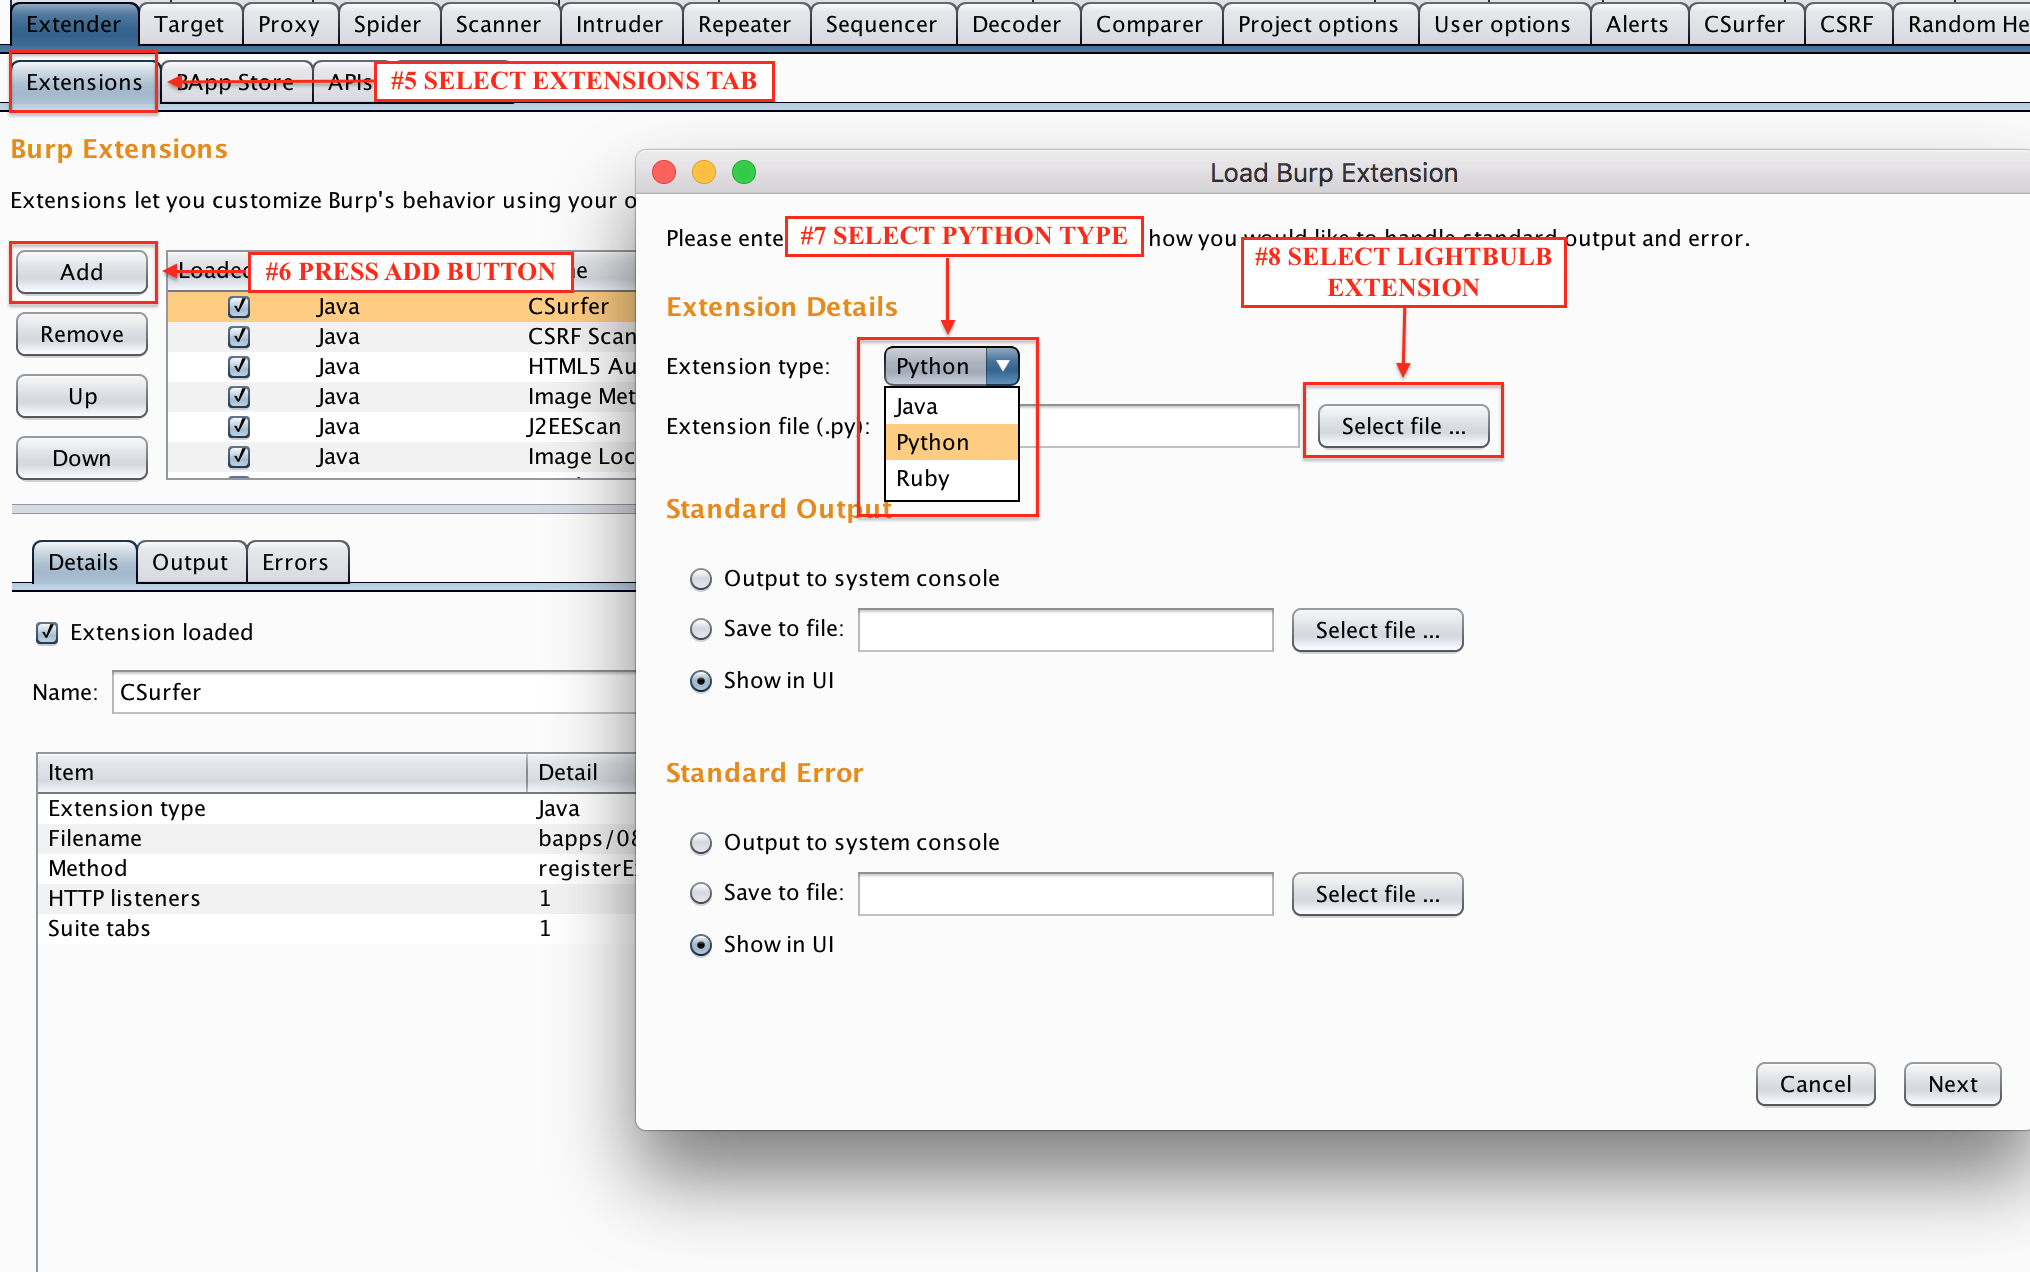 lightbulb-framework/lightbulb-framework
Инструменты для аудита WAFS
 nytrorst/xssfuzzer
XSS Fuzzer — это инструмент, который генерирует XSS-полезные нагрузки на основе заданных пользователем векторов и списков для фаззинга.
 cea-sec/miasm
Фреймворк для реверс-инжиниринга на Python
 jonathansalwan/triton
Triton — это библиотека динамического анализа бинарного кода. Создавайте собственные инструменты анализа программ, автоматизируйте реверс-инжиниринг,…
 blackarch/wordlistctl
Загружайте, устанавливайте и ищите архивы списков слов с веб-сайтов и торрент-пиров.
 asciimoo/exrex
Нестандартные методы для регулярных выражений
 danielmiessler/seclists
Курируемая коллекция словарей для оценки безопасности, включающая имена пользователей, пароли, URL-адреса, фаззинг-полезные нагрузки и шаблоны…
 ntop/ndpi
Набор инструментов с открытым исходным кодом для глубокого анализа пакетов
 amossys/memitm
Инструмент для выполнения атаки «человек посередине» в памяти
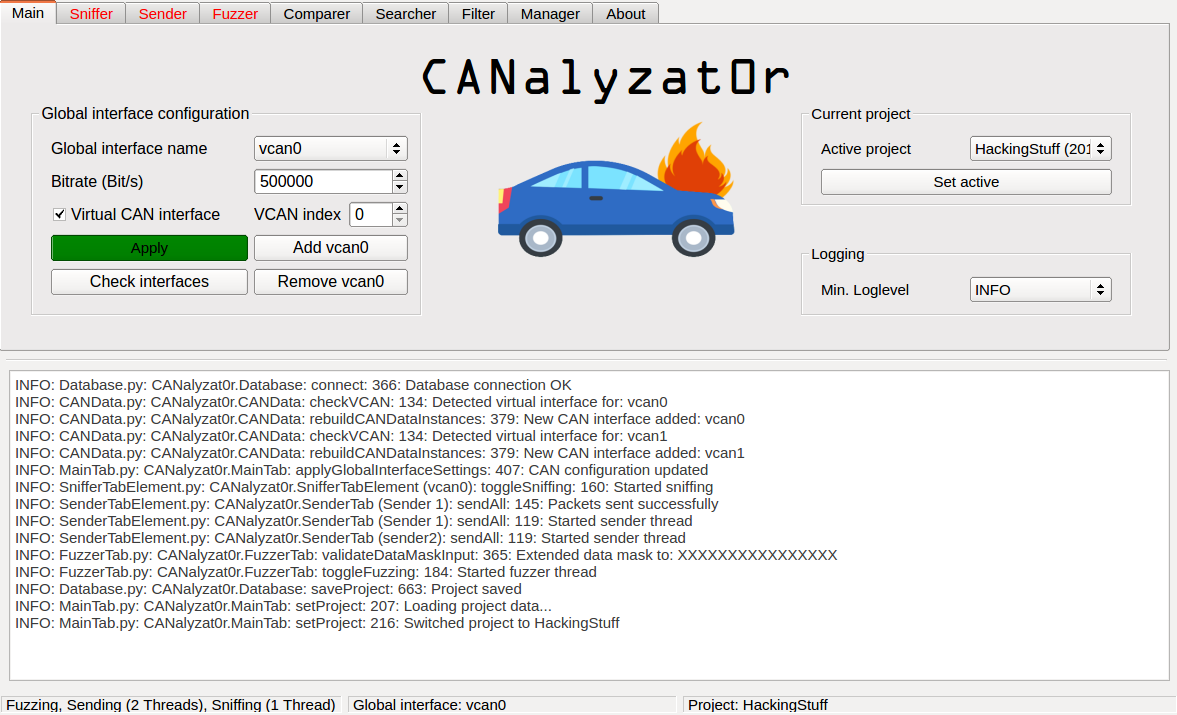 schutzwerk/canalyzat0r
Набор инструментов для анализа безопасности проприетарных автомобильных протоколов
 cisco-talos/mutiny-fuzzer
Сетевой протокольный фаззер, который воспроизводит PCAP-трафик через мутационный движок (Radamsa) для быстрого обнаружения уязвимостей на целевых…