Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ZIPFileRaider — ZIP File Raider - расширение Burp для тестирования полезной нагрузки ZIP-файлов | Kitploit
Инструменты/GitHubGitHub/destine21/zipfileraider
Генерация полезной нагрузкиЭксплуатация веб-приложенийВеб-безопасностьФаззингТестирование на Проникновение
GitHubdestine21/zipfileraider

ZIPFileRaider

ZIP File Raider - расширение Burp для тестирования полезной нагрузки ZIP-файлов

Репозиторий
7112496 лет назадПроверено Kitploit
Поделиться

ZIP File Raider - Расширение Burp для тестирования ZIP-файлов с полезной нагрузкой

ZIP File Raider — это расширение Burp Suite для атаки на веб-приложения с функцией загрузки ZIP-файлов. Вы можете легко внедрять полезные нагрузки Burp Scanner/Repeater в ZIP-содержимое HTTP-запросов, что по умолчанию невозможно. Это расширение помогает автоматизировать шаги извлечения и сжатия.

Это программное обеспечение создано Natsasit Jirathammanuwat в рамках курса кооперативного образования в Университете технологии Тонбури имени короля Монгкута (KMUTT).

Установка

  1. Настройте Jython standalone Jar в Extender > Options > Python Environment > "Select file...".
  2. Добавьте расширение ZIP File Raider в Extender > Extensions > Add > ZIPFileRaider.py (Тип расширения: Python)

Как использовать

Отправьте HTTP-запрос со сжатым файлом в ZIP File Raider

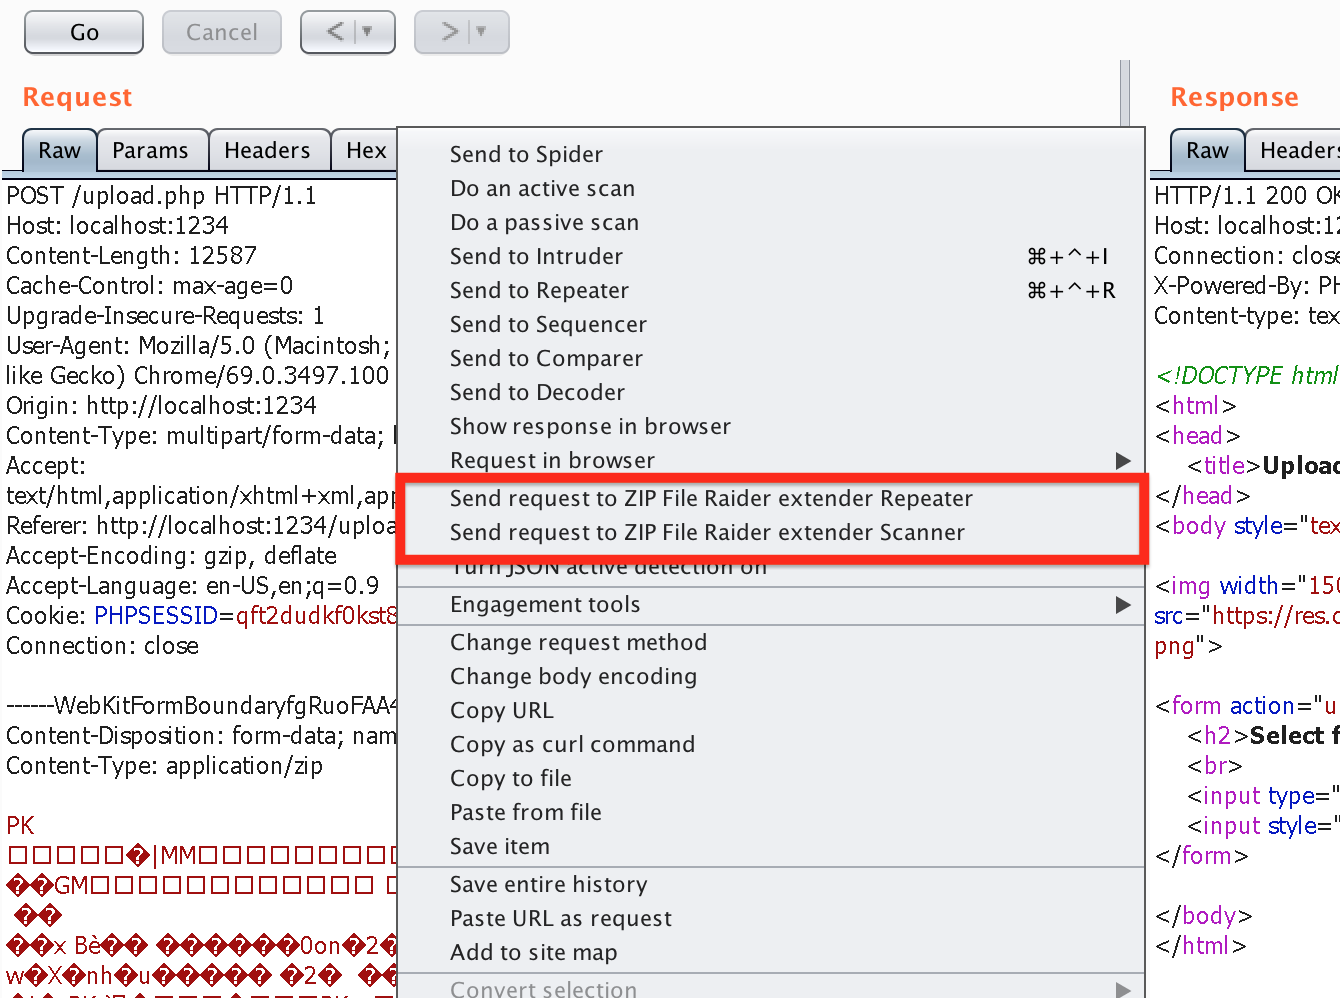
Сначала щелкните правой кнопкой мыши по HTTP-запросу со сжатым файлом в теле HTTP, а затем выберите "Send request to ZIP File Raider extender Repeater" или Scanner.
Repeater

Вкладка Repeater позволяет редактировать содержимое сжатого файла, а затем немедленно отправлять его на сервер.
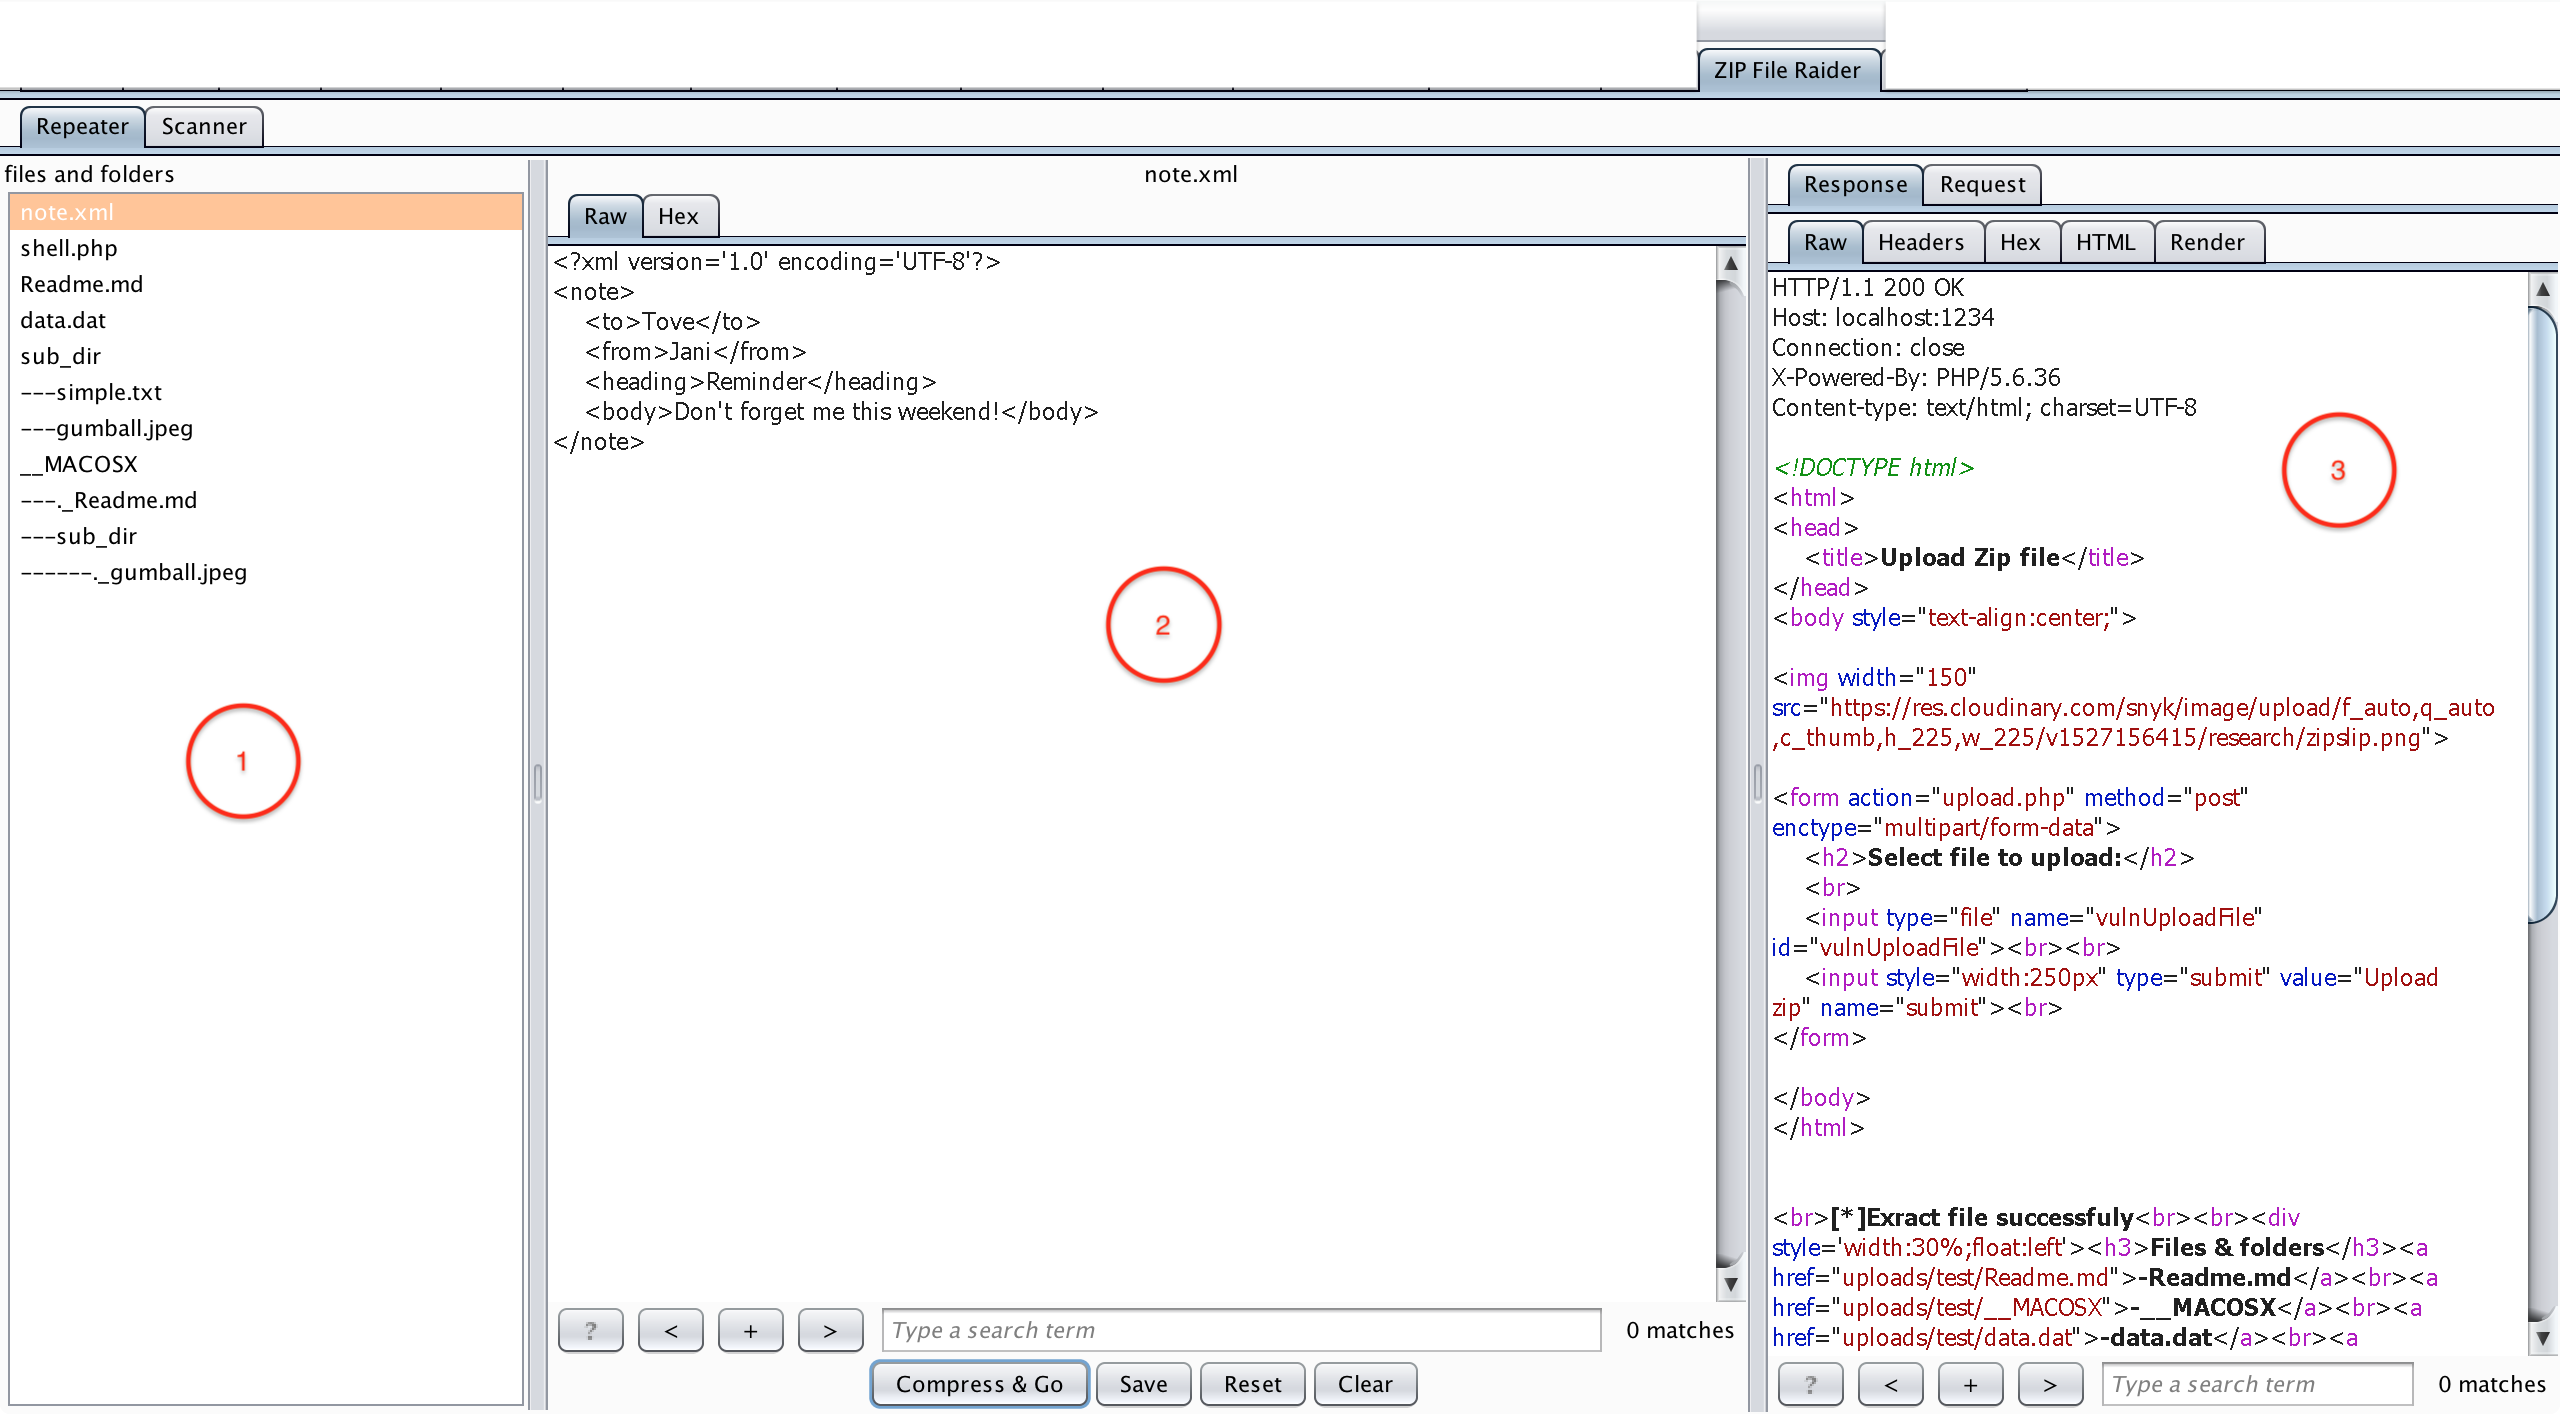
Описания для вкладки Repeater ZIP File Raider:

  1. Панель файлов и папок - список файлов и папок в сжатом файле, отправленном с предыдущего шага (Send request to ...), выберите файл для редактирования его содержимого.
  2. Панель редактирования - редактируйте содержимое выбранного файла в текстовом или шестнадцатеричном режиме (нажмите «Save» после редактирования одного файла, если хотите отредактировать несколько файлов в ZIP-архиве).
  3. Панель запроса/ответа - HTTP-запрос/ответ будет показан в этой панели после нажатия кнопки «Compress & Go».

Scanner

Вкладка Scanner используется для установки §точки вставки§ в содержимом ZIP-файла перед отправкой в Burp Scanner.
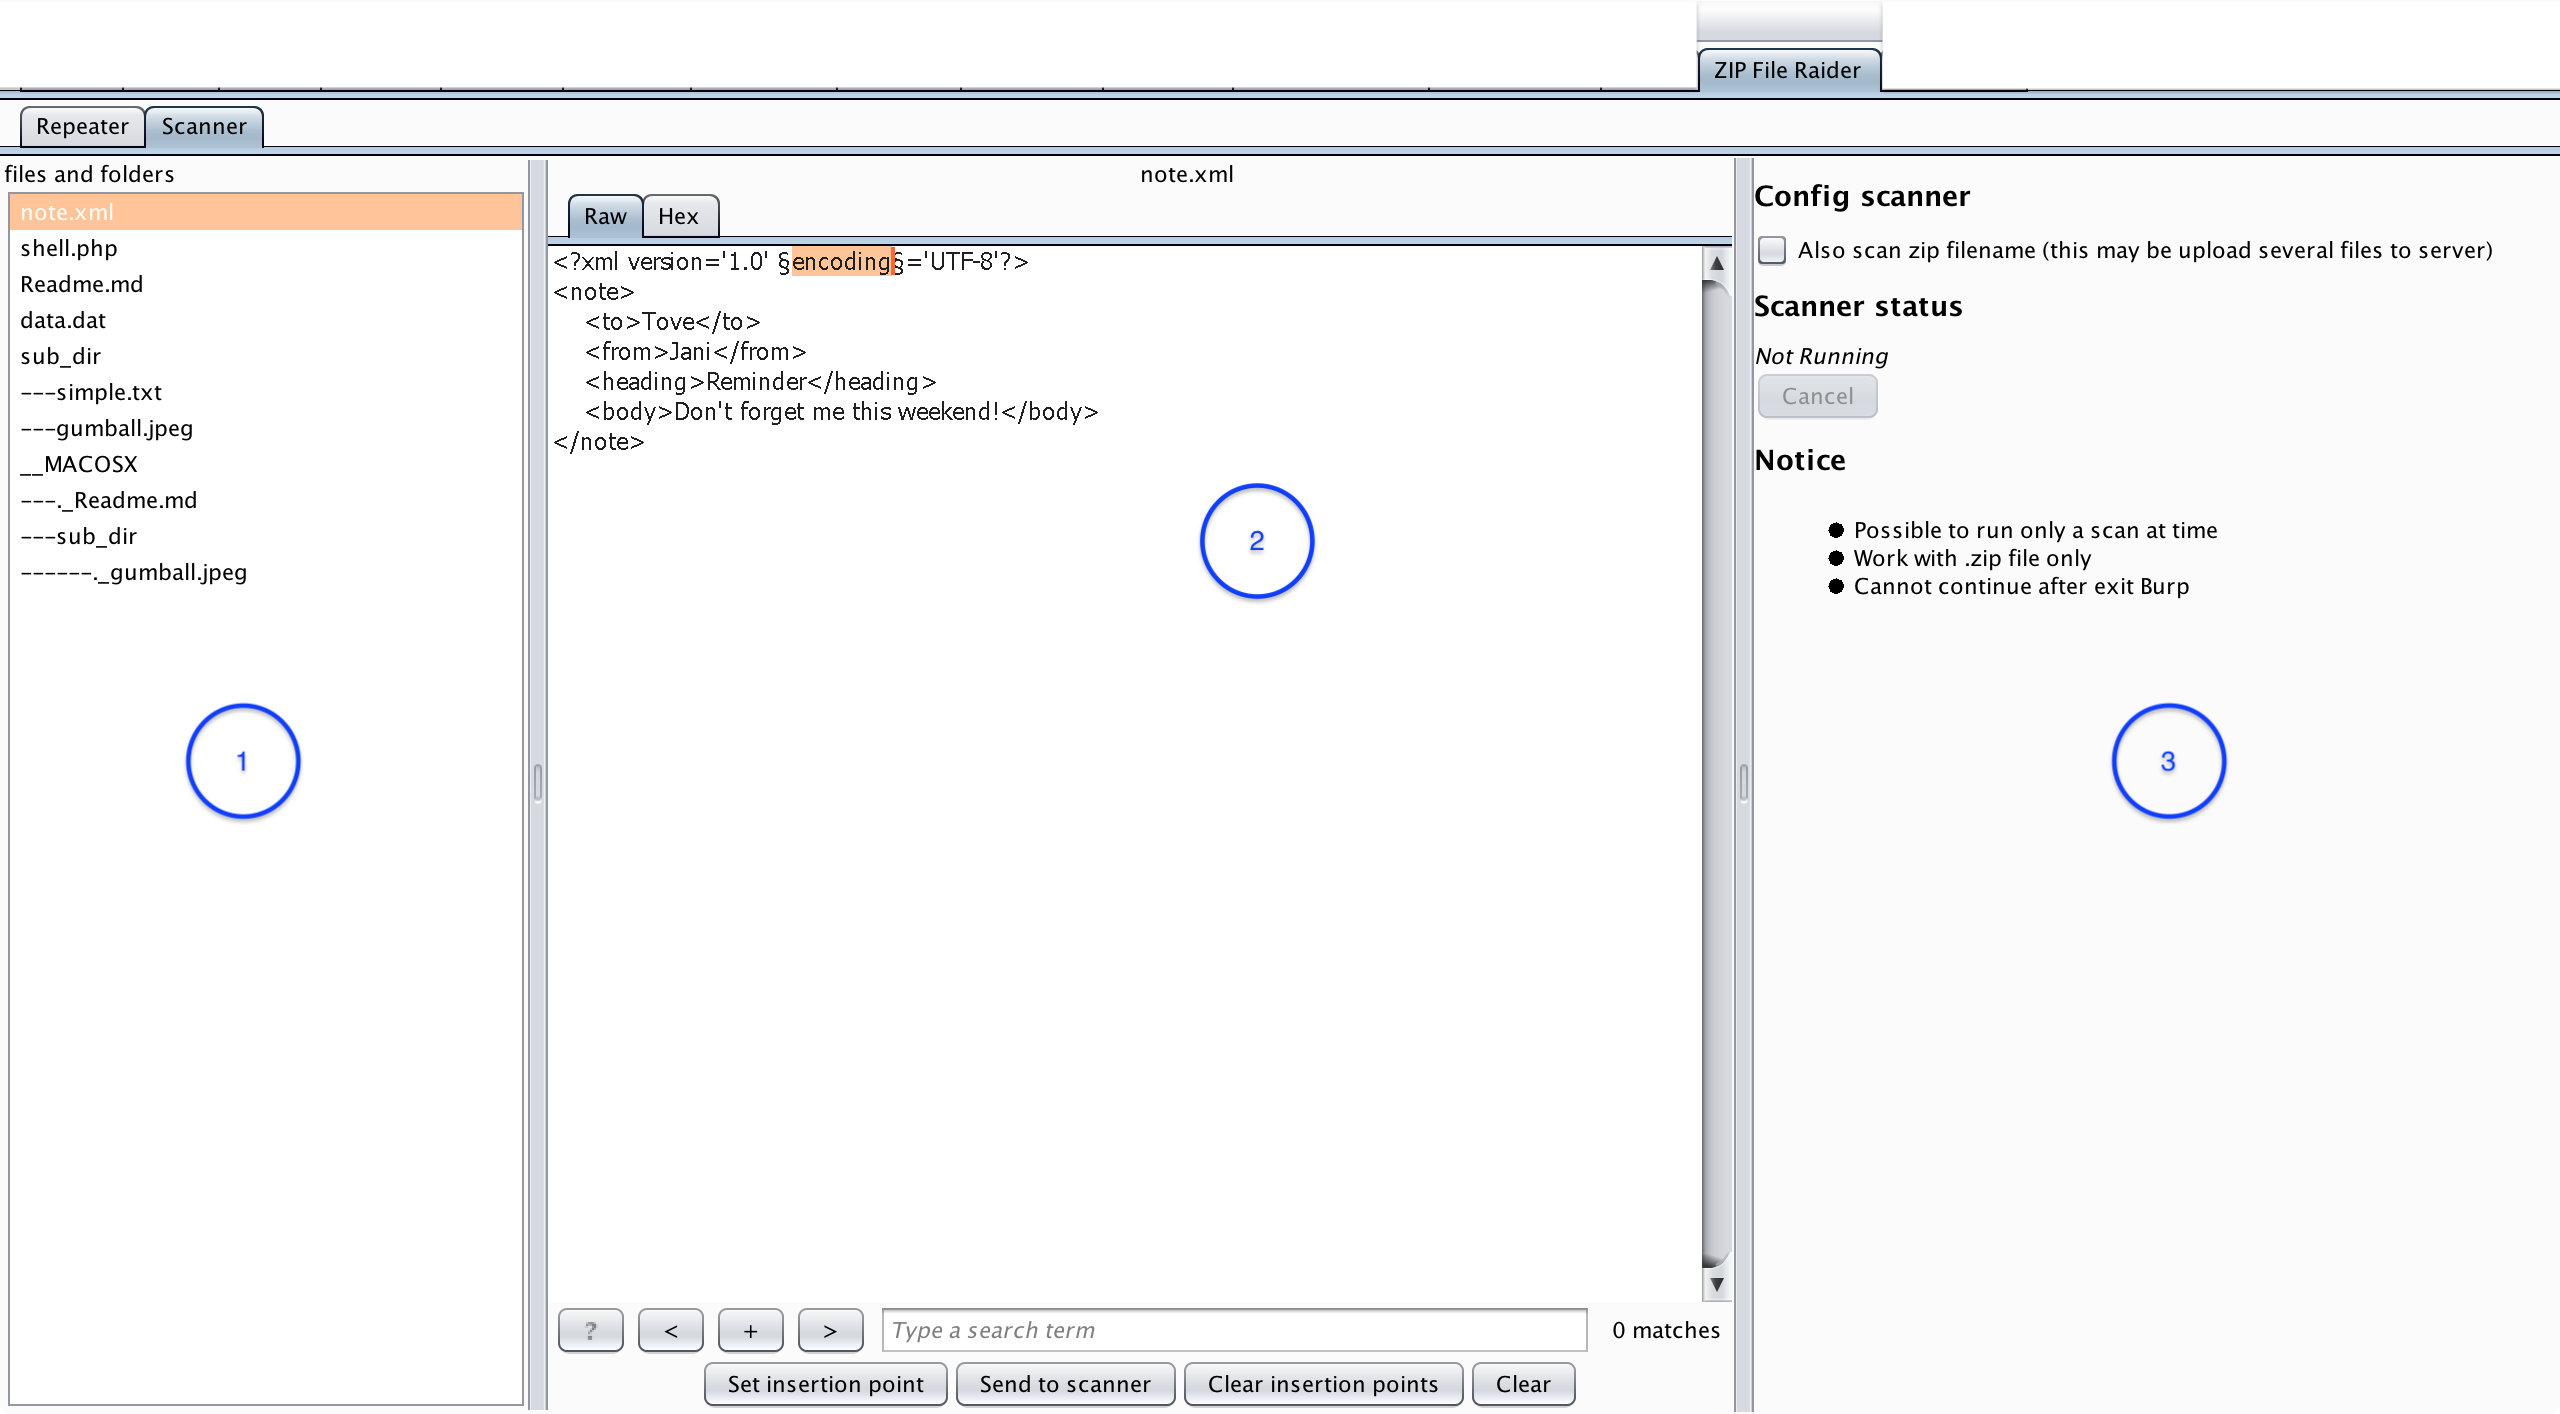
Описания для вкладки Scanner ZIP File Raider:

  1. Панель файлов и папок - список файлов и папок в сжатом файле, отправленном с предыдущего шага (Send request to ...), выберите файл, в котором нужно установить §точки вставки§.
  2. Панель установки точки вставки - установите точку вставки в содержимом выбранного файла, нажав кнопку «Set insertion point». (Точка вставки будет заключена в пару символов §)
  3. Панель конфигурации/статуса - настройте сканер и просмотрите статус сканера (Not Running/Running).

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








