RedWarden
Обратный прокси-сервер C2 Cobalt Strike, который отражает атаки Blue Teams, антивирусов, EDR, сканеров с помощью проверки пакетов и корреляции гибких…

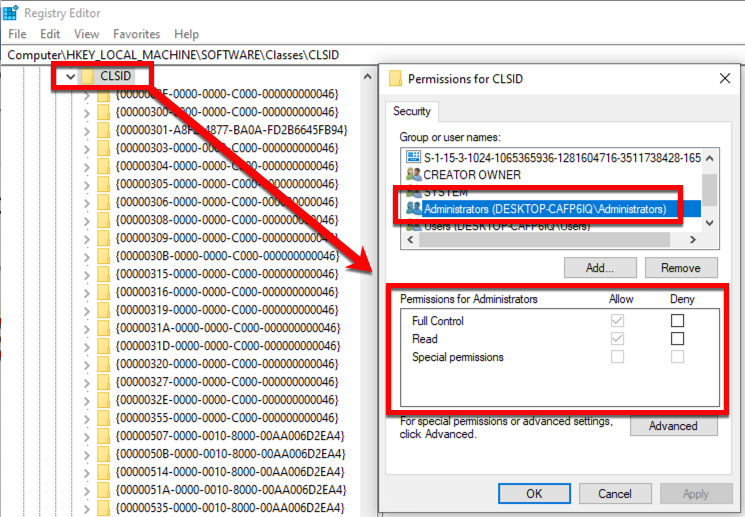
Фреймворк для создания обходов на основе COM, использующий уязвимости в сенсорах Microsoft WDAPT.

Автоматизированный инструмент, который генерирует идеальную полезную нагрузку Meterpreter PowerShell

🎏 Библиотека для ускорения и упрощения написания скриптов/эксплойтов для игроков CTF

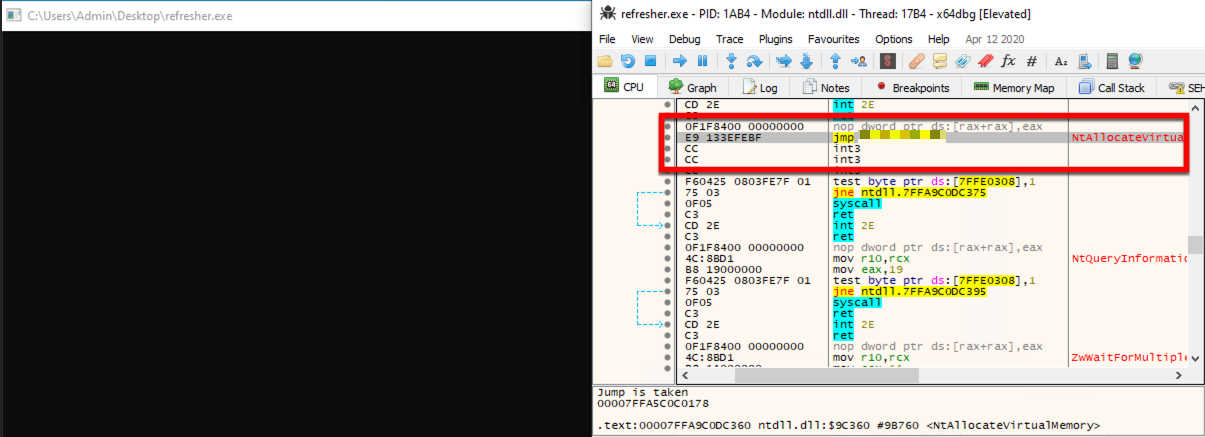
ScareCrow — фреймворк для создания полезных нагрузок, разработанный для обхода EDR.

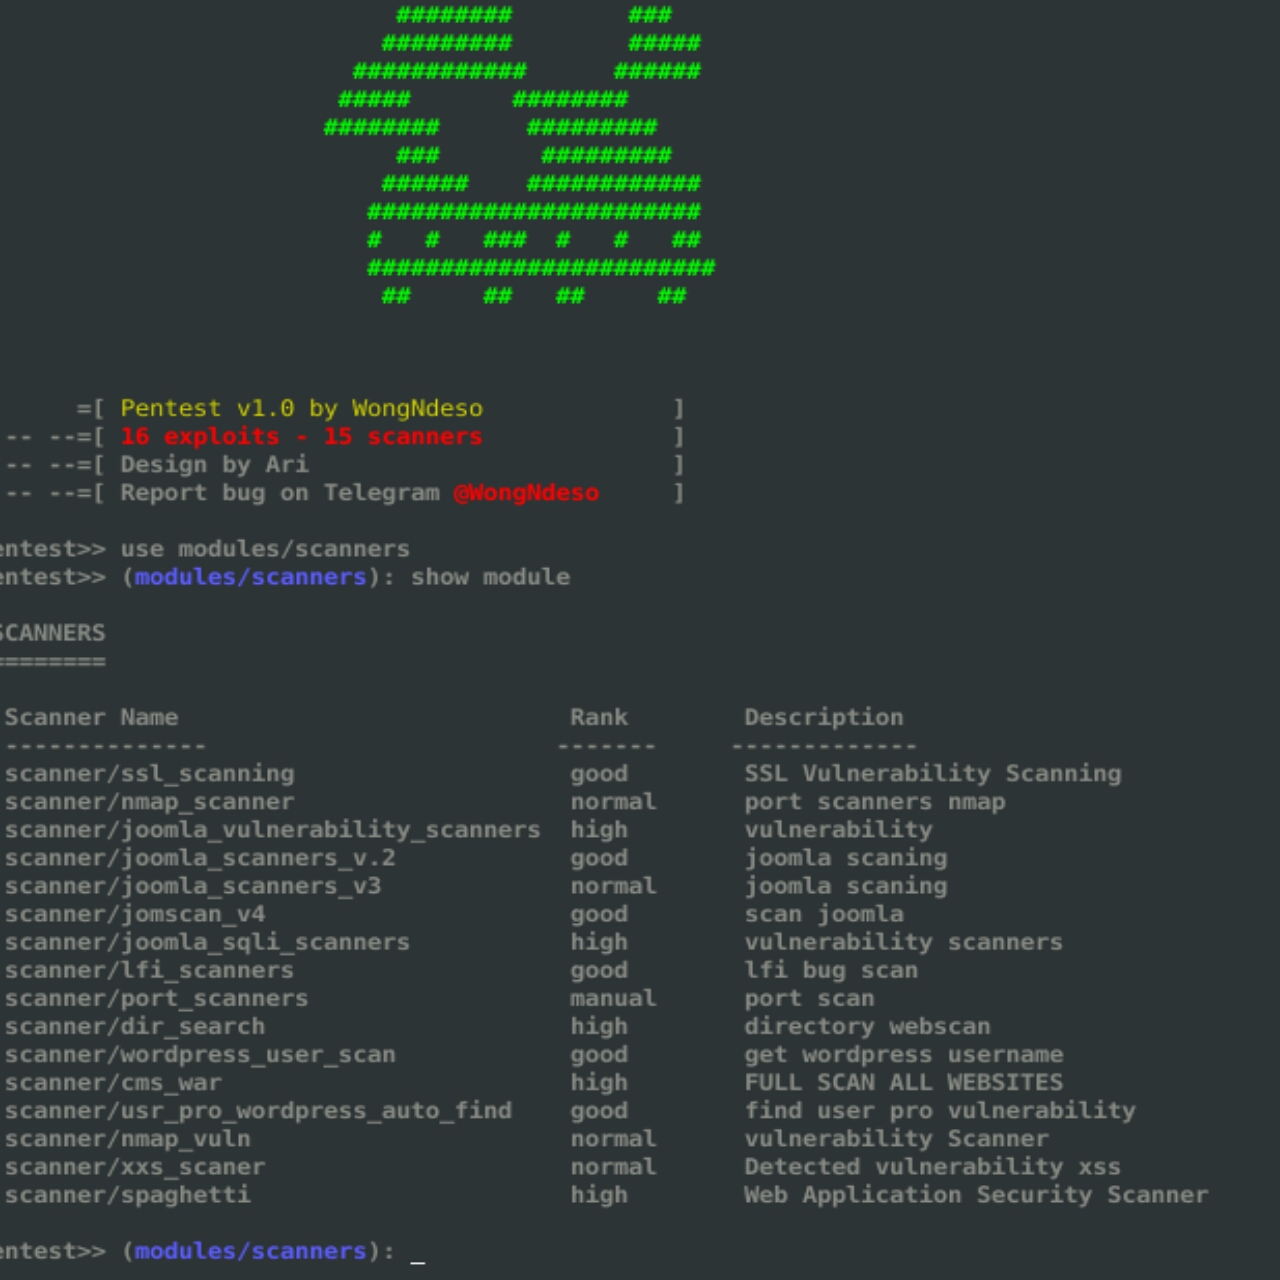
Pentest Tools Framework — это база данных эксплойтов, сканеров и инструментов для тестирования на проникновение. Pentest — это мощный фреймворк,…

NekoBot | Автоэксплойтер с 500+ Exploit 2000+ Shell

# Инструменты для исследования безопасности RouterOS и доказательства концепций

Модули Perl/Python для взаимодействия с Metasploit MSGRPC

ISF(Industrial Control System Exploitation Framework) — фреймворк для эксплуатации, основанный на Python.

Инструмент на Python для обхода антивируса

Veil 3.1.X (Проверьте информацию о версии в Veil во время выполнения)

Фреймворк веб-шеллов для пентестеров.

Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.

Cloak может внедрять бэкдор в любой Python-скрипт с помощью некоторых трюков.

Легаси-репозиторий Exploit Database - новый репозиторий находится по адресу https://gitlab.com/exploit-database/exploitdb

Удаленная msfconsole, написанная на Python 2.7 для подключения к серверу msfrcpd metasploit. Этот инструмент дает вам возможность загружать модули…

macro_pack — это инструмент от @EmericNasi, предназначенный для автоматизации обфускации и генерации документов Office, VB-скриптов, ярлыков и других…