

mortar
 0xsp-srd/mortar
техника обхода для преодоления и отвлечения обнаружения и предотвращения продуктов безопасности (AV/EDR/XDR)
exploit-frameworkspayload-generationids-ips-evasion+2
1.5k2 лет назад
0xsp-srd/mortarтехника обхода для преодоления и отвлечения обнаружения и предотвращения продуктов безопасности (AV/EDR/XDR)
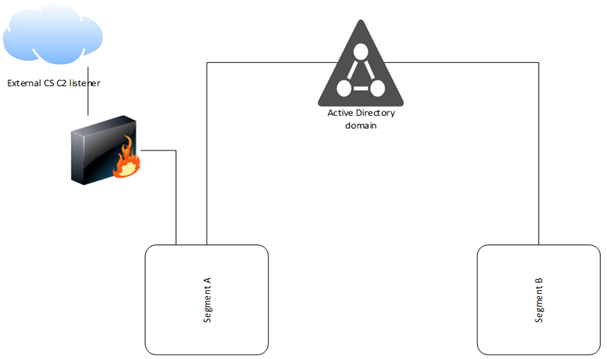 fox-it/ldapfragger
Инструмент C2, маршрутизирующий данные бикона Cobalt Strike через атрибуты пользователей LDAP для скрытного управления и контроля в сегментированных…
 0xthirteen/staykit
Расширение Cobalt Strike для обеспечения персистентности после эксплуатации с использованием .NET сборки SharpStay. Предоставляет управляемую через…
 cckuailong/pocsploit
легковесный, гибкий и новаторский фреймворк с открытым исходным кодом для верификации PoC
 mgeeky/packmypayload
PoC, который упаковывает полезные нагрузки в выходные контейнеры для обхода флага Mark-of-the-Web и демонстрации рисков, связанных с форматами…
 01rabbit/pakuri-thon
PAKURI-THON — это инструмент, который помогает пентестерам с различными инструментами для тестирования на проникновение и C4-сервером (сервер…
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 plackyhacker/shellcode-encryptor
Простой шифратор/дешифратор/исполнитель shell-кода для обхода антивирусов.
 icyguider/nimcrypt
PE криптер, написанный на Nim
 flangvik/cobaltbus
Интеграция внешнего C2 Cobalt Strike с Azure Servicebus, трафик C2 через Azure Servicebus
 allevon412/teamsimplant
Стелс-имплант DLL-прокси для Microsoft Teams, который внедряет зашифрованный AES шелл-код с помощью техник анхука, обеспечивая постоянный…
 safebuffer/metateta
Автоматизированный сканер и эксплуататор сетевых протоколов, использующий модули Metasploit для быстрого тестирования на проникновение в крупных…
 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
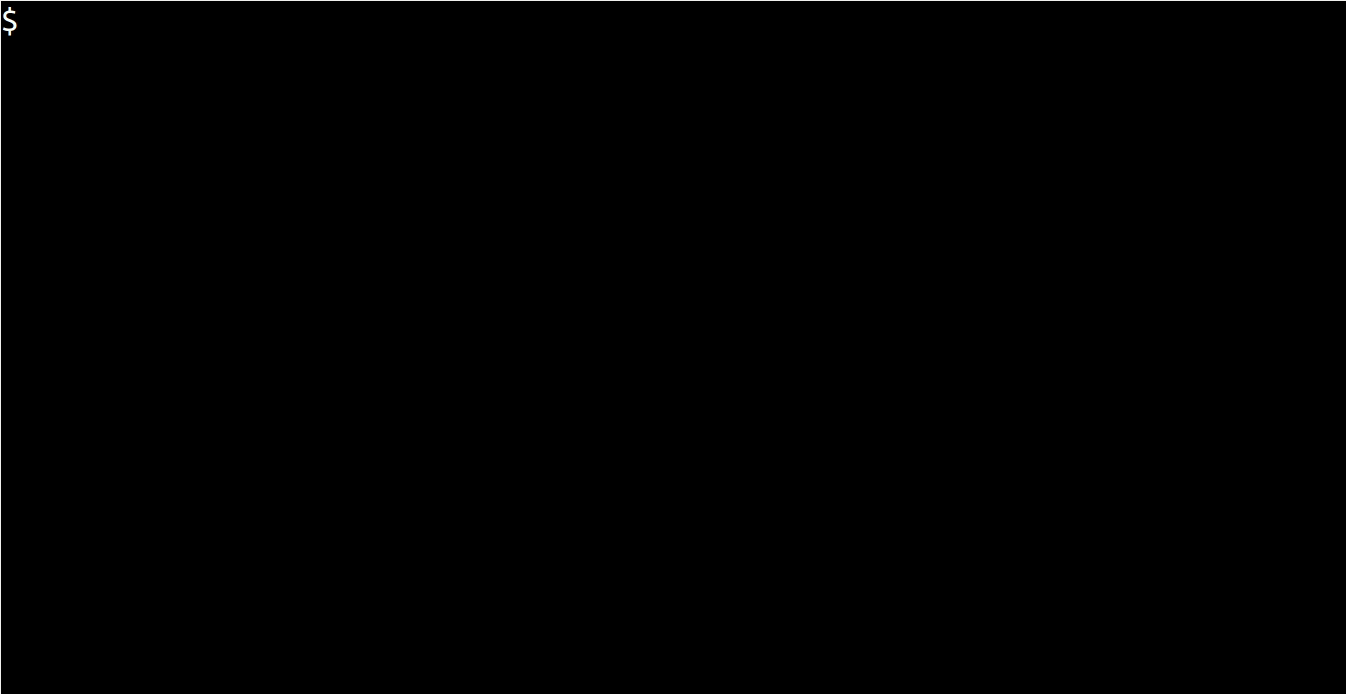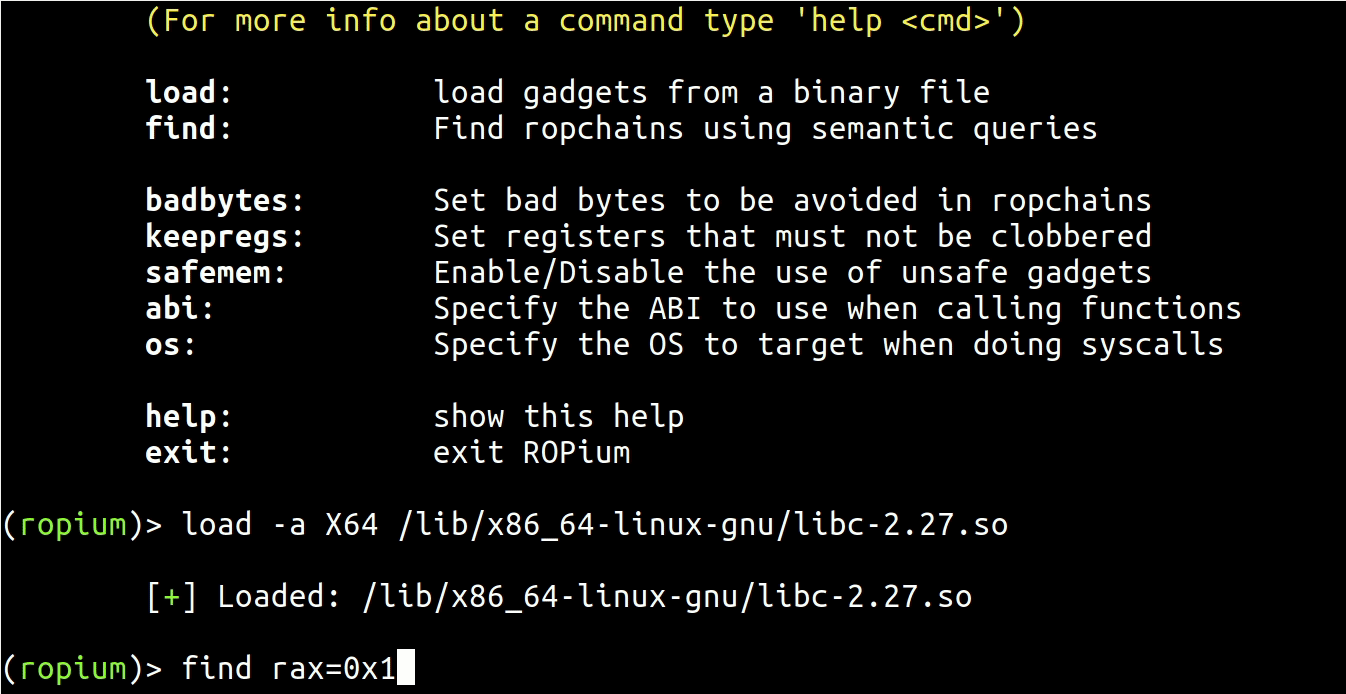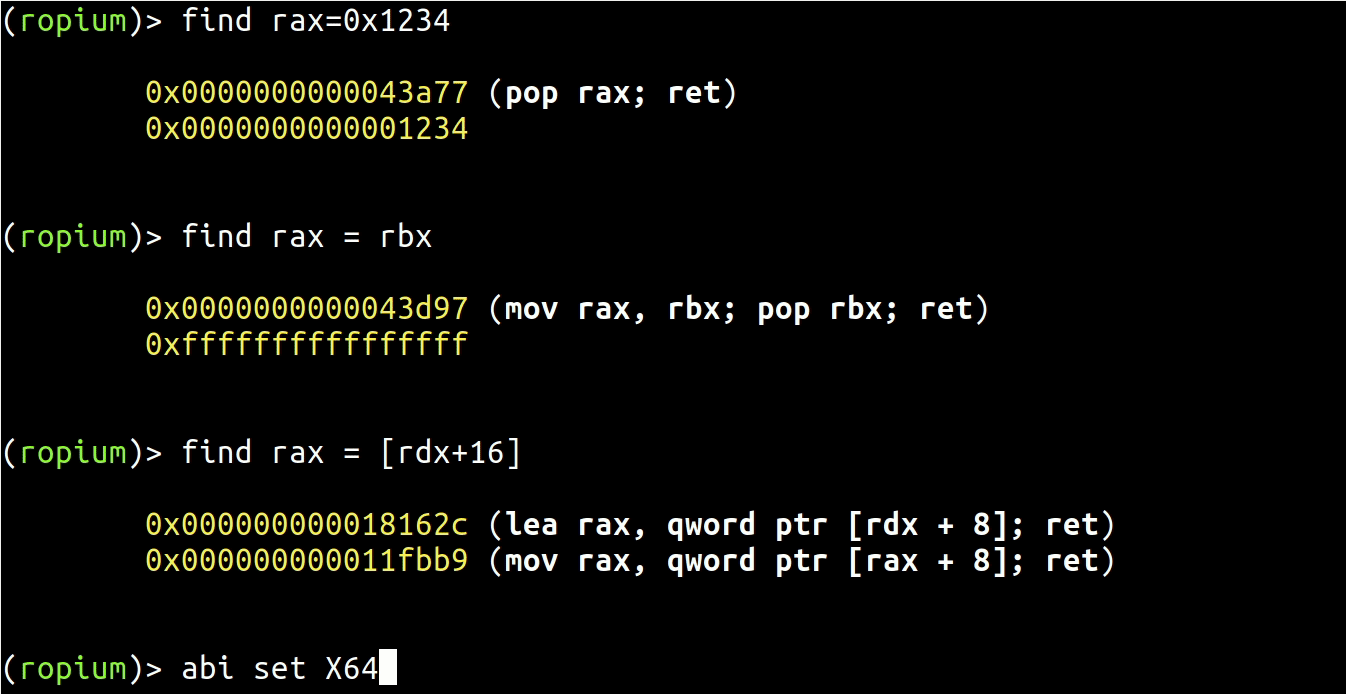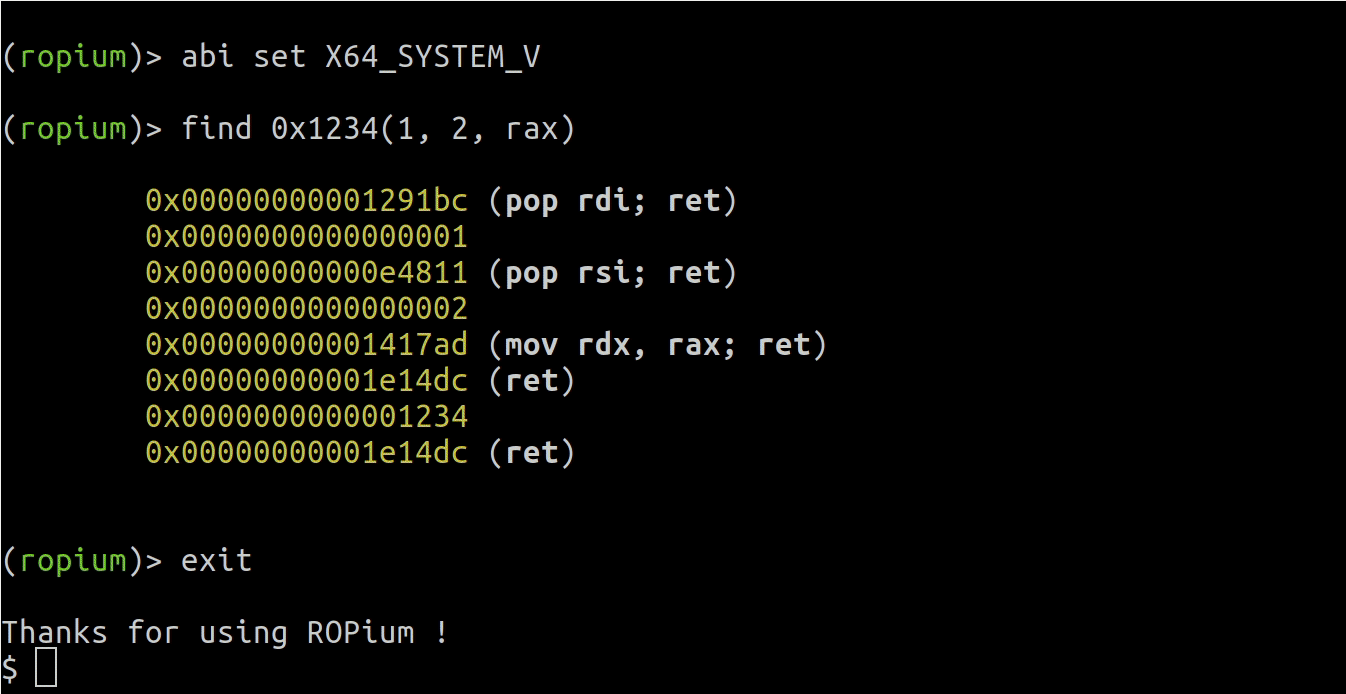 boyan-milanov/ropium
Автоматизированный построитель ROP-цепочек, который извлекает и анализирует гаджеты из бинарных файлов с помощью семантических запросов, поддерживая…
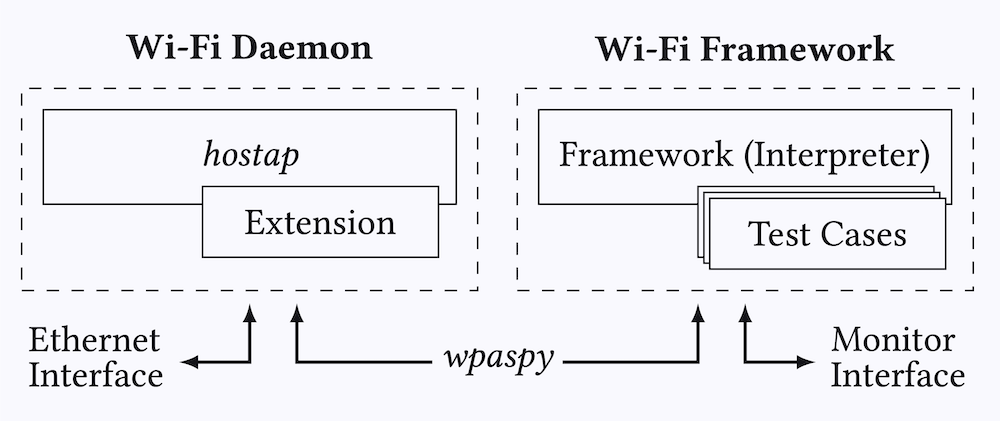 domienschepers/wifi-framework
Wi-Fi Framework для создания прототипов, автоматизированных экспериментов, тестовых наборов, фаззеров и многого другого.
 d4em0n/exrop
Автоматический генератор ROP-цепочек для x86-64 бинарных файлов, использующий символьное выполнение. Поддерживает запись в регистры/память, вызовы…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC для продвинутой техники обхода в памяти, позволяющей лучше скрывать выделение памяти под внедренный шеллкод от сканеров и…
 klezvirus/inceptor
Фреймворк для обхода AV/EDR на основе шаблонов