
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Динамический анализ (песочница) — Инструменты — Страница 8 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
606 результатов
bochscpu-python preview

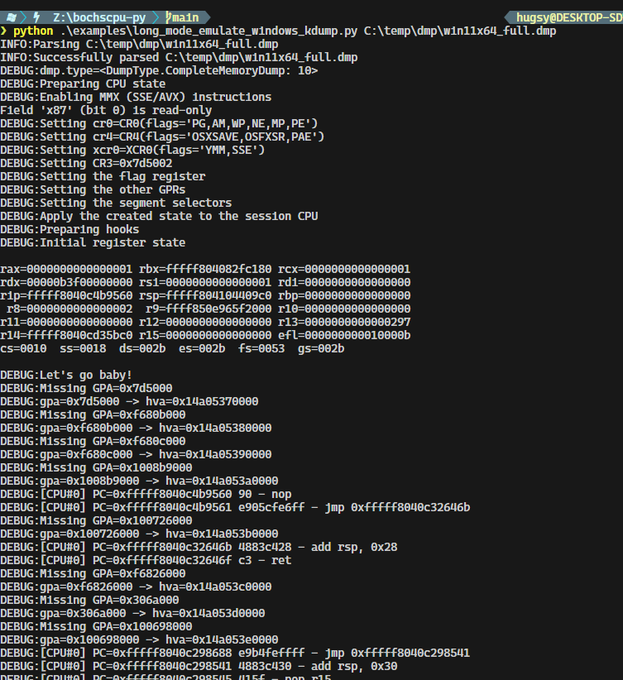
bochscpu-python

GitHubhugsy/bochscpu-python

Python-привязки для BochsCPU

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
391 год назад
binder-trace preview

binder-trace

GitHubfoundryzero/binder-trace

Binder Trace — это инструмент для перехвата и анализа сообщений Android Binder. Представьте его как «Wireshark для Binder».
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
7661 год назад
CAPE-parsers preview

CAPE-parsers

GitHubcapesandbox/cape-parsers

Парсеры ядра и сообщества CAPE
dynamic-analysis-sandboxingmalware-analysiscommand-and-control+1
194 дней назад
firmware-workshop preview

firmware-workshop

GitHubonekey-sec/firmware-workshop

В ходе этого практического занятия мы извлечём прошивку из зарядной станции для электромобилей, разберёмся в ней и в итоге эмулируем её, чтобы мы…

embedded-systems-securitydynamic-analysis-sandboxingiot-security+5
593 месяцев назад
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Windows & Linux userspace emulator
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5k7 ч 4 мин назад
vUSBf preview

vUSBf

GitHubschumilo/vusbf

Фреймворк для фаззинг-тестирования USB на базе QEMU/KVM, который выявляет ошибки в драйверах устройств с помощью воспроизводимого выполнения…
dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
1709 лет назад
AMFDSer-ngng preview

AMFDSer-ngng

GitHubnccgroup/amfdser-ngng

Плагин Burp Extender, который принимает десериализованные объекты AMF и кодирует их в XML с помощью библиотеки Xtream.
vulnerability-scannersdynamic-analysis-sandboxingweb-application-exploitation+3
2711 лет назад
assethook preview

assethook

GitHubnccgroup/assethook

Магия LD_PRELOAD для Android AssetManager
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
829 лет назад
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Интерфейс на PyQt5 для плагина binjatron для Binary Ninja, включающий функции подсветки, призванные облегчить новичкам изучение реверс-инжиниринга.
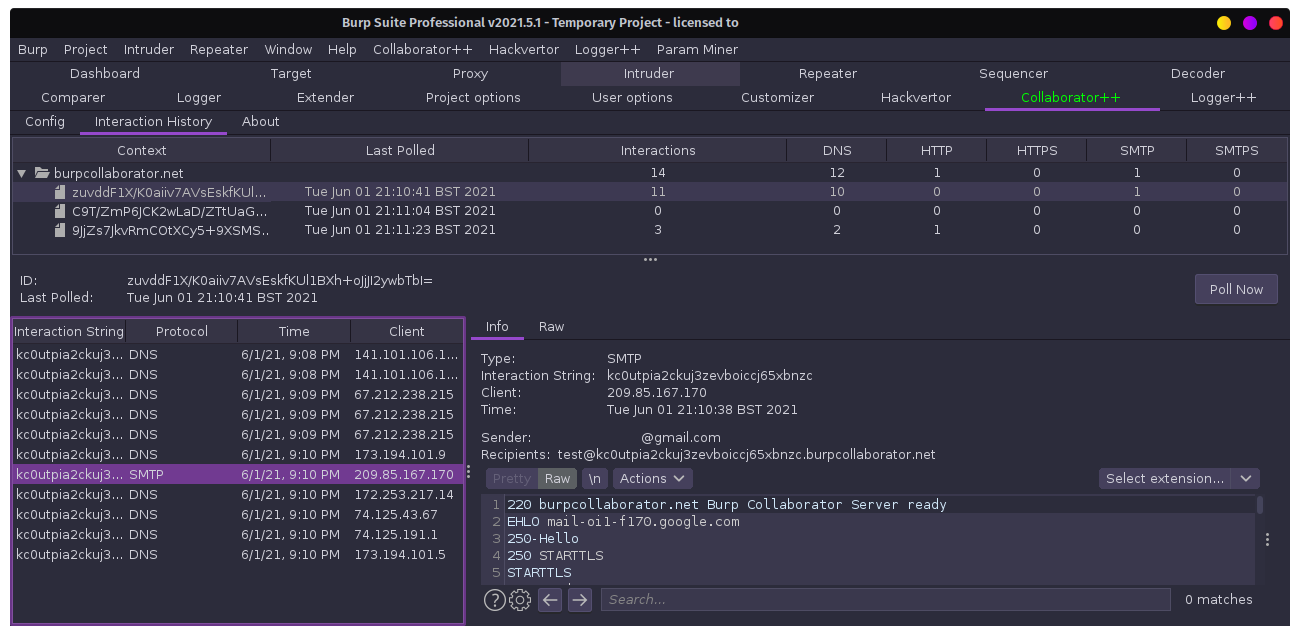
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
259 лет назад
CollaboratorPlusPlus preview

CollaboratorPlusPlus

GitHubnccgroup/collaboratorplusplus

Расширение Burp Suite, улучшающее Collaborator за счет захвата контекста, истории опросов и необязательной аутентификации с AES-шифрованием для…
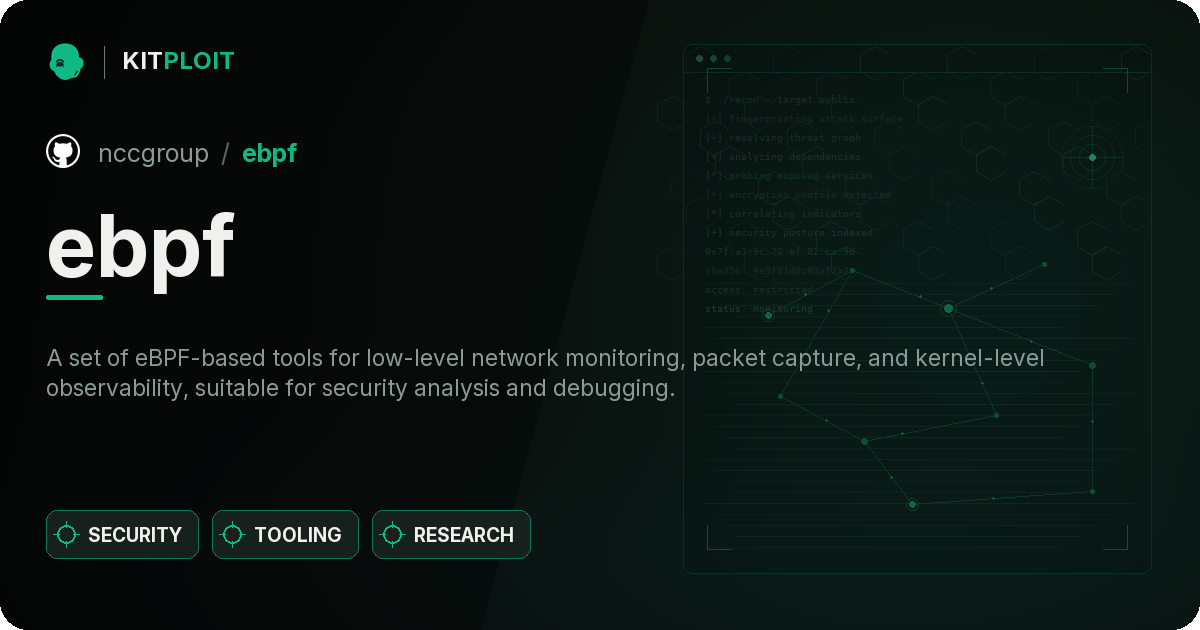
dynamic-analysis-sandboxingencryption-decryption-toolsweb-application-exploitation+3
1474 лет назад
ebpf preview

ebpf

GitHubnccgroup/ebpf

eBPF — инструментарий расширенного фильтра пакетов Беркли
packet-sniffing-analysisdynamic-analysis-sandboxingnetwork-security+1
1354 лет назад
ICPin preview

ICPin

GitHubnccgroup/icpin

Pintool для мониторинга проверки целостности
defensive-toolsdynamic-analysis-sandboxingcode-analysis+4
595 лет назад
LazyDroid preview

LazyDroid

GitHubnccgroup/lazydroid

bash-скрипт для упрощения некоторых аспектов оценки Android-приложения
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
1595 лет назад
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

Универсальный инструмент для извлечения данных из памяти Windows
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
699 лет назад
psr preview

psr

GitHubnccgroup/psr

Pointer Sequence Reverser - позволяет увидеть, как Windows C++ приложение обращается к конкретному элементу данных или объекту.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
758 лет назад
TriforceAFL preview

TriforceAFL

GitHubnccgroup/triforceafl

Фаззинг AFL/QEMU с полно-системной эмуляцией.
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+2
6449 лет назад
TriforceLinuxSyscallFuzzer preview

TriforceLinuxSyscallFuzzer

GitHubnccgroup/triforcelinuxsyscallfuzzer

A fuzzer системных вызовов Linux, использующий TriforceAFL
dynamic-analysis-sandboxingvulnerability-analysisfuzzing
1792 лет назад
TriforceOpenBSDFuzzer preview

TriforceOpenBSDFuzzer

GitHubnccgroup/triforceopenbsdfuzzer

Фаззинг системных вызовов OpenBSD amd64 с использованием TriforceAFL (т.е. AFL и QEMU)

dynamic-analysis-sandboxingvulnerability-analysisfuzzing
478 лет назад
Назад1…789…34Вперёд