Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LazyDroid — bash-скрипт для упрощения некоторых аспектов оценки Android-приложения | Kitploit
Инструменты/GitHubGitHub/nccgroup/lazydroid
Безопасность AndroidДинамический анализ (песочница)Пентестинг мобильных приложенийОбратная инженерияСбор информацииТестирование на Проникновение
GitHubnccgroup/lazydroid

LazyDroid

bash-скрипт для упрощения некоторых аспектов оценки Android-приложения

Репозиторий
15935459 лет назадПроверено Kitploit
Поделиться

Lazydroid 0.4 от Dani Martinez (@dan1t0)
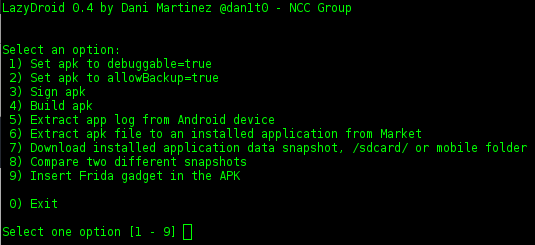
Lazydroid

Lazydroid — это инструмент, написанный в виде bash-скрипта, чтобы упростить некоторые аспекты тестирования Android. Он предоставляет такие распространённые задачи, как:

  • Установка debug-флага приложения в true
  • Установка backup-флага приложения в true
  • Пересборка приложения
  • Переподпись приложения
  • Умное извлечение логов приложения
  • Извлечение APK приложения, установленного из Google Play
  • Скачивание любой папки устройства (/sdcard/, папки данных приложения, другой)
  • Сравнение двух разных снимков одной и той же папки
  • Вставка Frida gadget в APK (например, когда телефон не рутирован или не может быть рутирован, и поэтому Frida server не может быть запущен)

Установка

Lazydroid требует Linux или Mac OS для работы и следующие установленные инструменты:

  • apktool
  • jarsigner
  • adb
  • aapt (Android Asset Packaging Tool, часть SDK)
  • ваш keystore и alias
  • Frida Agent (pip install frida)

Чтобы запустить lazydroid.sh, выполните следующие шаги:

$ git clone
$ #настройте путь к инструментам (adb, jarsigner, apktool и т.д., а также вашу любимую оболочку)
$ cd lazydroid
$ ./getfridalibs.sh #получить последние frida-библиотеки для Android
$ ./lazydroid.sh

Опции

  • Установить apk debuggable=true

    • Распаковать APK и установить флаг debuggable в true.
  • Установить apk allowBackup=true

    • Распаковать APK и установить флаг allowBackup в true (полезно для извлечения папки данных приложения на нерутированных устройствах)
  • Подписать apk

    • Капитан Очевидность спешит на помощь.
  • Собрать apk

    • Капитан Очевидность спешит на помощь.
  • Извлечь лог приложения с Android-устройства

    • Lazydroid фильтрует logcat по PID приложения
  • Извлечь APK-файл установленного приложения из Market

    • Полезно для получения и анализа APK.
  • Скачать снимок данных установленного приложения, /sdcard/ или папку устройства

    • Lazydroid сравнивает две папки и извлекает различия между ними в удобном формате.
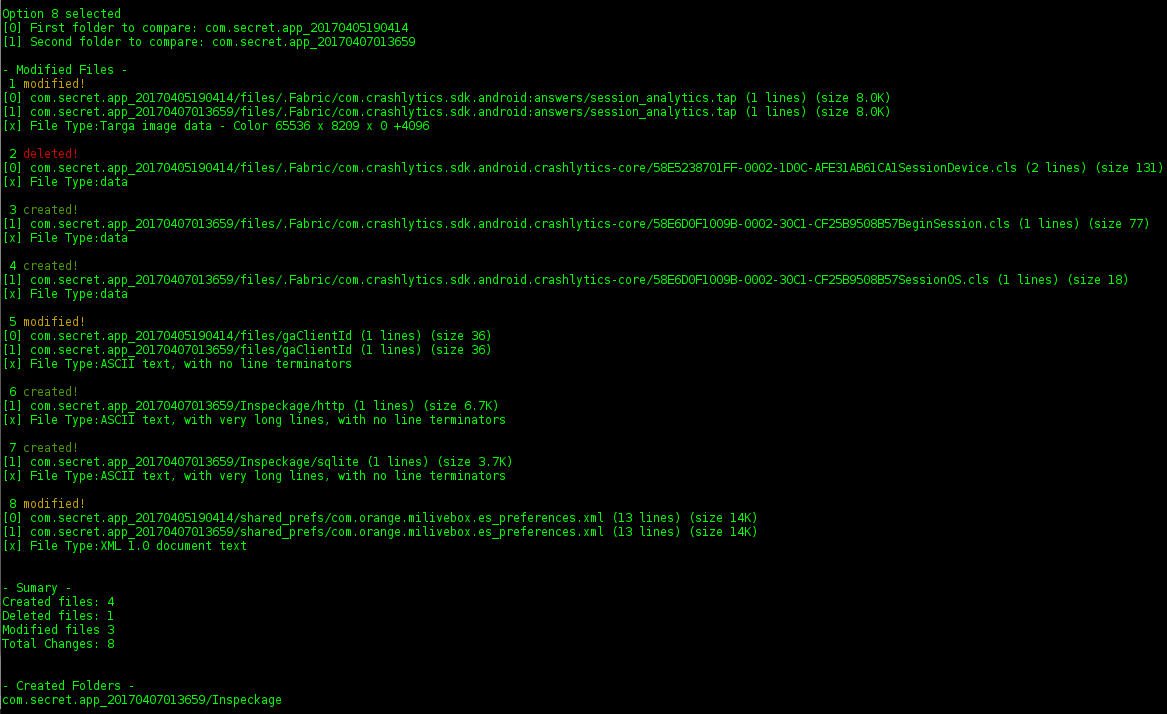
  • Сравнить два разных снимка

    • Lazydroid сравнивает две папки и извлекает различия между ними в удобном формате, чтобы найти новые файлы, изменённые или удалённые файлы. Сравнение двух снимков
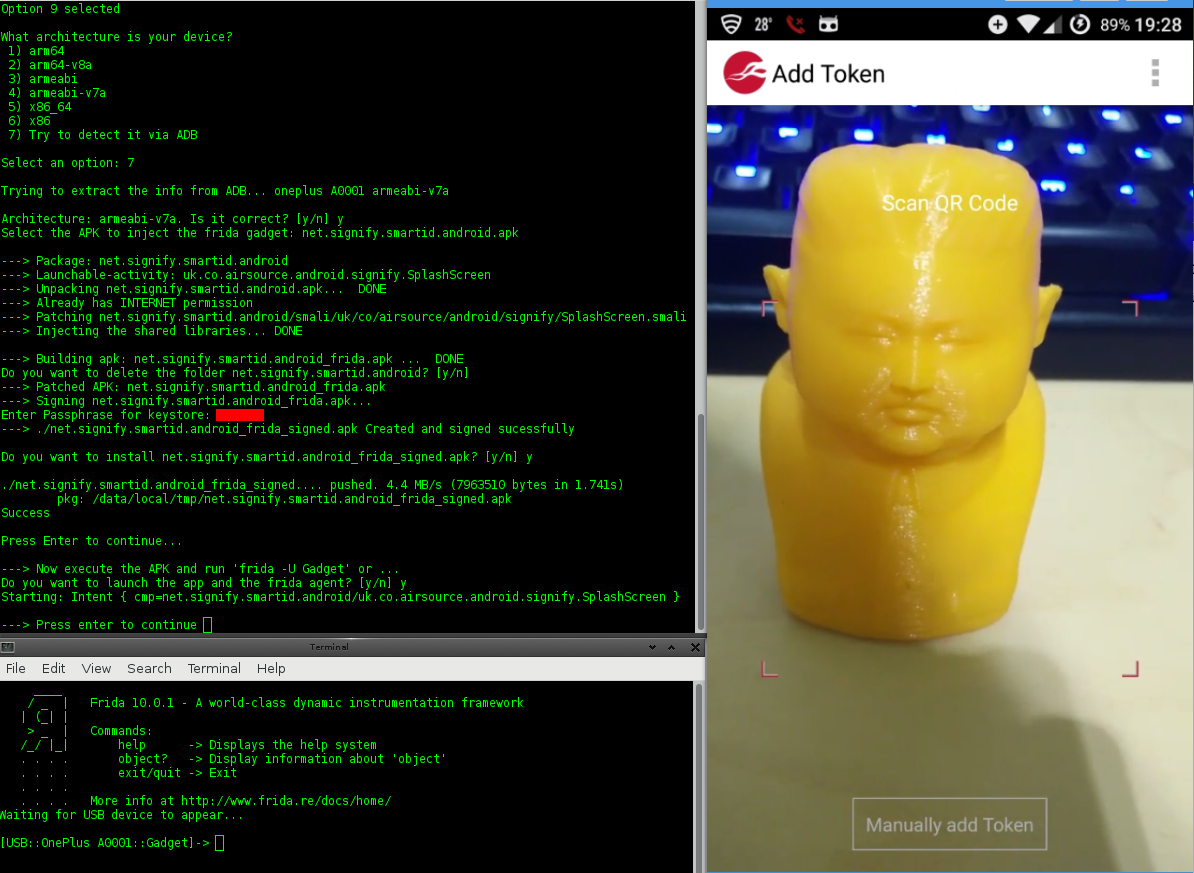
  • Вставить Frida gadget в APK

    • Lazydroid автоматически определяет архитектуру вашего устройства и вставляет Frida Agent в приложение, чтобы облегчить инструментирование приложения (полезно на нерутированных устройствах). Демо Frida Посмотрите видео
Сотрудничество и помощь

Если вы нашли ошибку или у вас есть идея, пожалуйста, сообщите мне — я улучшу и исправлю инструмент.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







