
 0xshe/fuck-cdn
Автоматизированный навык для Claude Code по обнаружению origin-IP за CDN, который выполняет более 40 приоритизированных методов OSINT, перекрёстно проверяет кандидатов через поведение SSL и HTTP и оценивает достоверность.
Исчерпывающими методами срываем покровы с CDN и находим реальный IP.
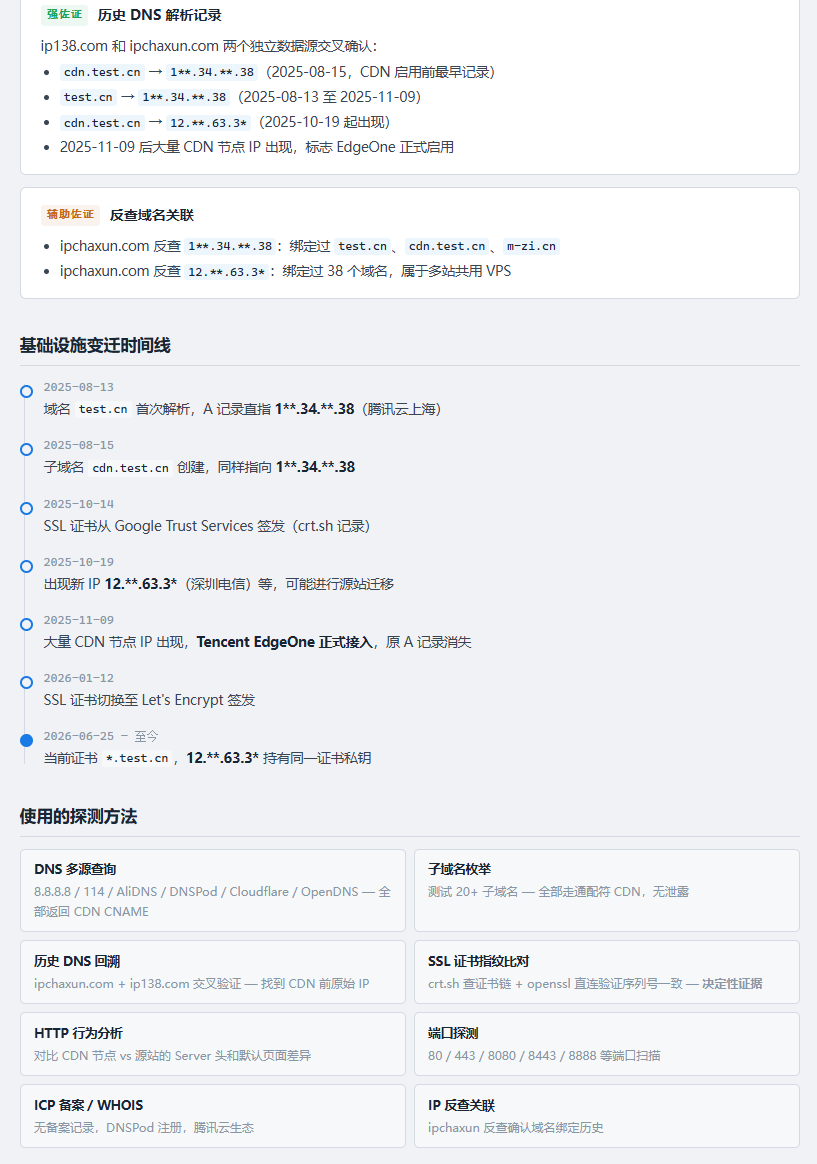
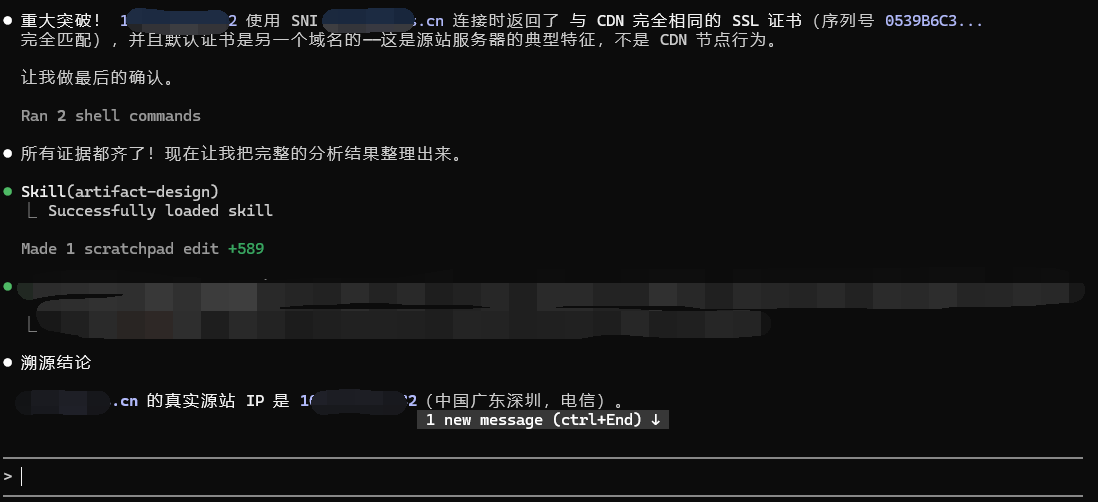
Автоматизированный навык (Skill) для Claude Code, предназначенный для отслеживания источника CDN. Введите целевой домен — и он автоматически выполнит 40+ методов OSINT в порядке приоритета, построит цепочку доказательств и выдаст окончательное заключение.
╔══════════════════════════════════════════════════╗
║  Реальный IP:  103.***.**.32                     ║
║  Достоверность:  Установлено (95%+)              ║
║  Принадлежность:  Китай, Гуандун, Шэньчжэнь · Telecom ║
║  Цепочка доказательств:  [S] Точное совпадение SSL-сертификата ║
║          [A] Подтверждено историческими DNS-записями ║
║          [A] Проверено различиями в HTTP-поведении ║
╚══════════════════════════════════════════════════╝
Независимо от того, за каким CDN скрывается цель — Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, или даже любой неизвестный CDN, не входящий в список — FUCK-CDN будет пробовать методы по возрастанию стоимости:
| Приоритет | Метод | Стоимость токенов |
|---|---|---|
| P0 | Утечка через записи SPF/MX/TXT, прямое подключение по IPv6, ретроспектива исторических DNS | Крайне низкая |
| P1 | Точное сравнение серийных номеров SSL-сертификатов, перечисление поддоменов, анализ различий в поведении HTTP-заголовка Server | Средняя |
| P2 | Поиск в пространственных поисковиках Shodan / FOFA / Censys / ZoomEye / Quake / Hunter, Favicon Hash, сканирование всех портов | Повышенная |
| P3 | Отслеживание по заголовкам писем, аудит JS-исходников, связывание доменов одной организации, обратный поиск по GA/AdSense ID, специфичные обходы CDN | Высокая |
| P4 | Глубокое копание: археология Web Archive, аудит конфигураций в исходниках, пассивная разведка, метаданные облачных провайдеров, обход WAF, атаки по временному измерению, помощь через социнженерию, вывод сетевой топологии | Крайне высокая |
Если сработал P0 — закругляемся, не тратим ни одного токена. Если не сработало — переходим на следующий уровень. P0-P3 + все специфичные/универсальные обходы CDN провалились? P4 исчерпает все нестандартные методы и будет долбить до конца. После нахождения IP-кандидата автоматически запускается этап верификации — сравнение SSL-сертификатов + сравнение HTTP-поведения + обратная проверка IP — тройная перекрёстная проверка с выставлением рейтинга достоверности.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
После клонирования запустите Claude Code прямо в каталоге проекта — навык загрузится автоматически.
Если у вас уже есть свой проект, просто скопируйте файл навыка в него:
# Выполните в корне вашего проекта
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
Или вручную:
.claude/skills/fuck-cdn.md.claude/skills/ вашего проекта (создайте, если его нет)# Поместите в пользовательский каталог skills, общий для всех проектов
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
После запуска Claude Code введите /, чтобы просмотреть список доступных навыков — там должен быть fuck-cdn.
Вызовите напрямую в Claude Code:
/fuck-cdn example.com
Или естественным языком:
Помоги узнать реальный IP example.com
Есть два способа настроить API Key:
Откройте .claude/skills/fuck-cdn.md, найдите вверху блок конфигурации API Key и впишите свои ключи:
SHODAN_API_KEY     = "ваш Key"
FOFA_EMAIL         = "ваша почта"
FOFA_API_KEY       = "ваш Key"
CENSYS_API_ID      = "ваш ID"
CENSYS_API_SECRET  = "ваш Secret"
SECURITYTRAILS_KEY = "ваш Key"
ZOOMEYE_API_KEY    = "ваш Key"
QUAKE_API_KEY      = "ваш Key"
HUNTER_API_KEY     = "ваш Key"
VIRUSTOTAL_KEY     = "ваш Key"
После заполнения они будут использоваться автоматически при каждом вызове, без повторного ввода.
Предупреждение о безопасности: если ваш проект — публичный репозиторий, не коммитьте файл skill с ключами. Рекомендуется добавить
.claude/skills/fuck-cdn.mdв.gitignoreили заполнять ключи только при локальной / глобальной установке (~/.claude/skills/).
Просто сообщите Claude свои ключи в диалоге — они будут использоваться только в памяти текущей сессии и не запишутся ни в один файл:
Мой Shodan key — xxxx, почта FOFA — xxx, key — xxx
Помоги узнать реальный IP example.com
| Платформа | Формат Key | Бесплатный лимит | Назначение |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Доступно сразу после регистрации | Поиск IP с одинаковыми признаками по сертификату/favicon/заголовку |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Доступно сразу после регистрации | Поиск по icon_hash, сертификату, ключевым словам в body |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Доступно сразу после регистрации | Точный поиск по отпечатку сертификата SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | Бесплатно 50 раз/месяц | Исторические DNS-записи, перечисление поддоменов |
| ZoomEye | ZOOMEYE_API_KEY | Доступно сразу после регистрации | Поиск по сертификату, заголовку |
| 360 Quake | QUAKE_API_KEY | Доступно сразу после регистрации | Поиск по сертификату |
| 鹰图 Hunter | HUNTER_API_KEY | Доступно сразу после регистрации | Поиск по сертификату |
| VirusTotal | VIRUSTOTAL_KEY | Бесплатно 500 раз/день | История разрешений, перечисление поддоменов |
Можно пользоваться и без единого Key. Все методы этапов P0 и P1 (исторические DNS, сравнение сертификатов, перечисление поддоменов, анализ HTTP-поведения) не требуют Key, и их результативность уже высока. Ценность Key — на этапе P2: пространственные поисковики значительно повышают результативность против целей с сильной защитой.
Это не просто распознавание — у каждого CDN есть собственный метод обхода:
