
wxHexEditor
 eua/wxhexeditor
wxHexEditor официальный Git репозиторий
disk-forensicsreverse-engineeringforensics+2
eua/wxhexeditorwxHexEditor официальный Git репозиторий
 xchwarze/magic-extractor
Универсальный инструмент извлечения для Windows, который распознаёт неизвестные файлы и направляет их в соответствующий встроенный экстрактор.
 thewhiteninja/ntfstool
Форензический инструмент для NTFS (parser, mft, bitlocker, удаленные файлы)
 dwmetz/cyberpipe
Простой в использовании скрипт PowerShell для сбора данных о памяти и диске для расследований DFIR.
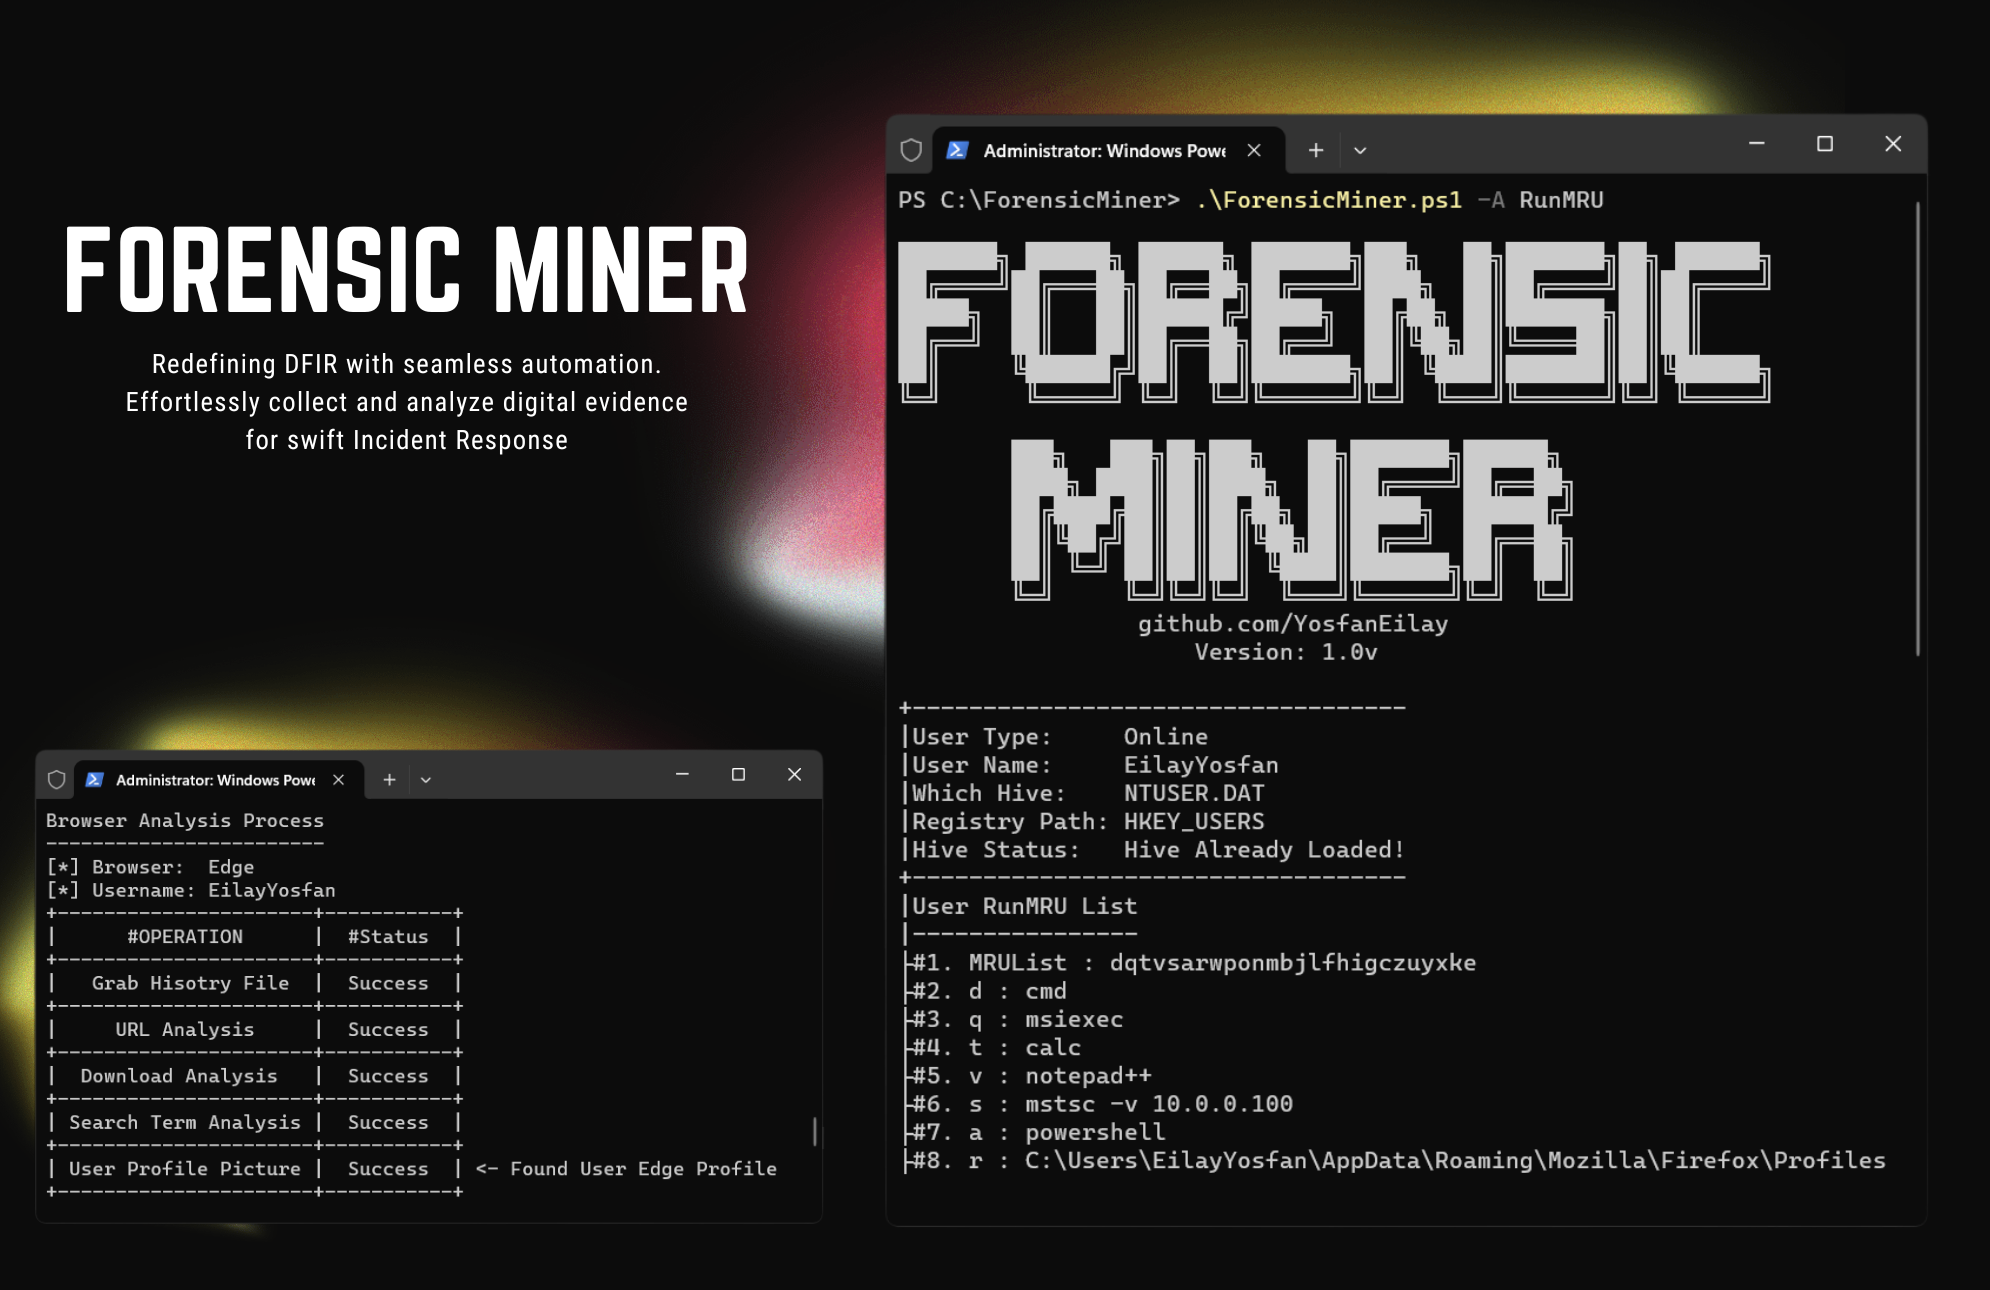 securityjoes/forensicminer
Очень хорошая автоматизация DFIR для сбора и анализа улик, предназначенная для специалистов по кибербезопасности.
 cristianzsh/forensictools
Набор инструментов для криминалистики
 fox-it/dissect
Dissect — это платформа и набор инструментов для цифровой криминалистики и реагирования на инциденты, которые позволяют быстро получать доступ и…
 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
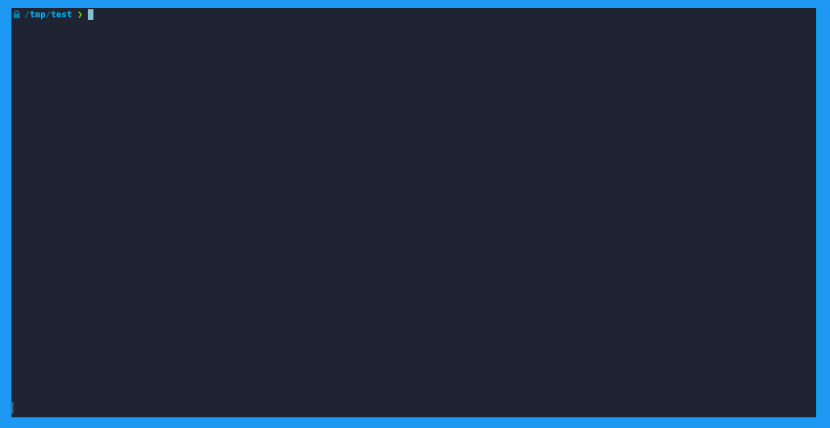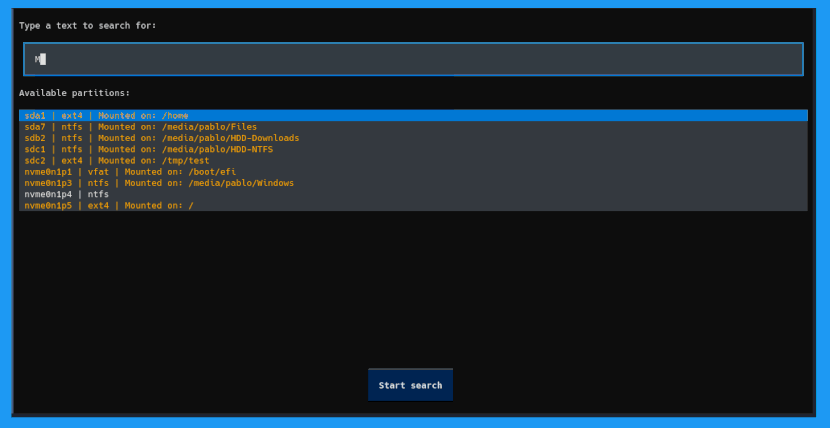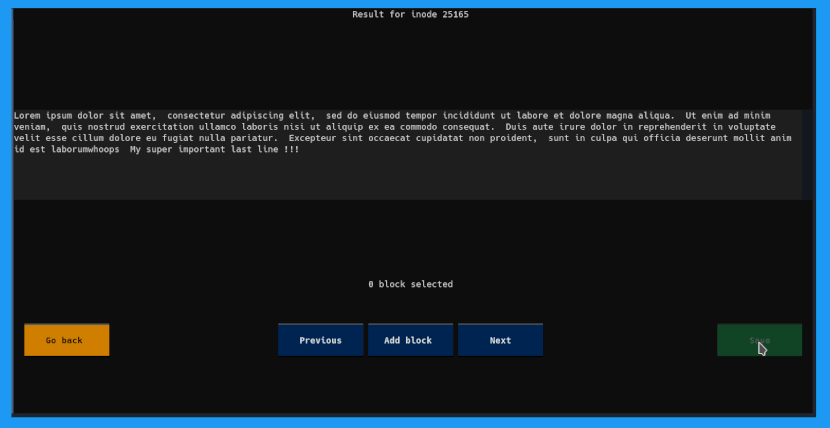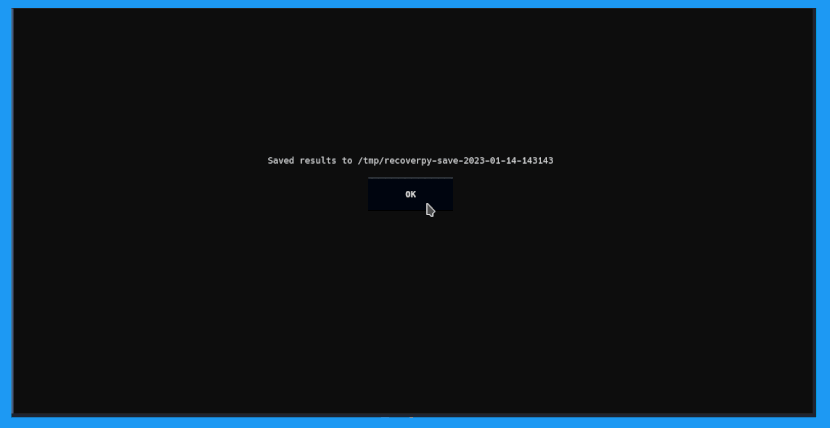 pablolec/recoverpy
Интерактивно находите и восстанавливайте удаленные или :point_right: перезаписанные :point_left: файлы из вашего терминала
 frankwxu/digital-forensics-lab
Бесплатные практические лаборатории по цифровой криминалистике для студентов и преподавателей
 jschicht/extractusnjrnl
Инструмент для извлечения $UsnJrnl из NTFS тома
 jschicht/rawcopy
Командная строка низкоуровневого извлечения файлов для NTFS
 trustedsec/tscopy
Инструмент на Python, который анализирует NTFS $MFT для копирования заблокированных файлов во время реагирования на инциденты, обходя блокировки ОС…
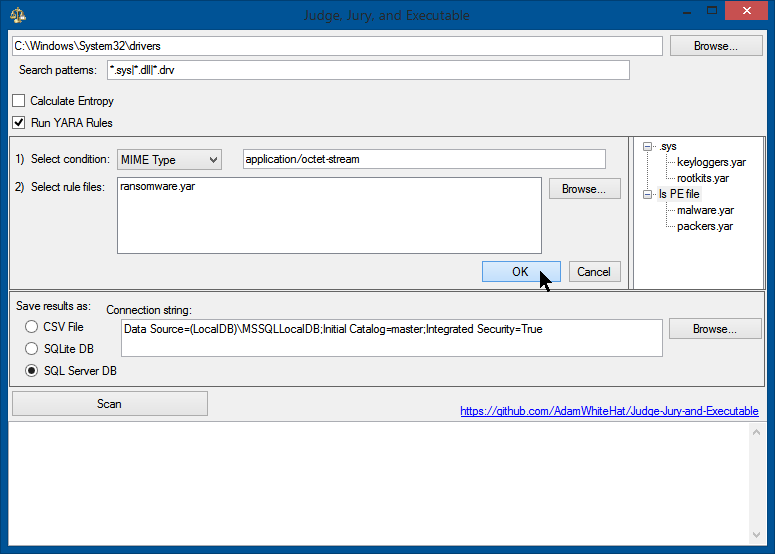 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
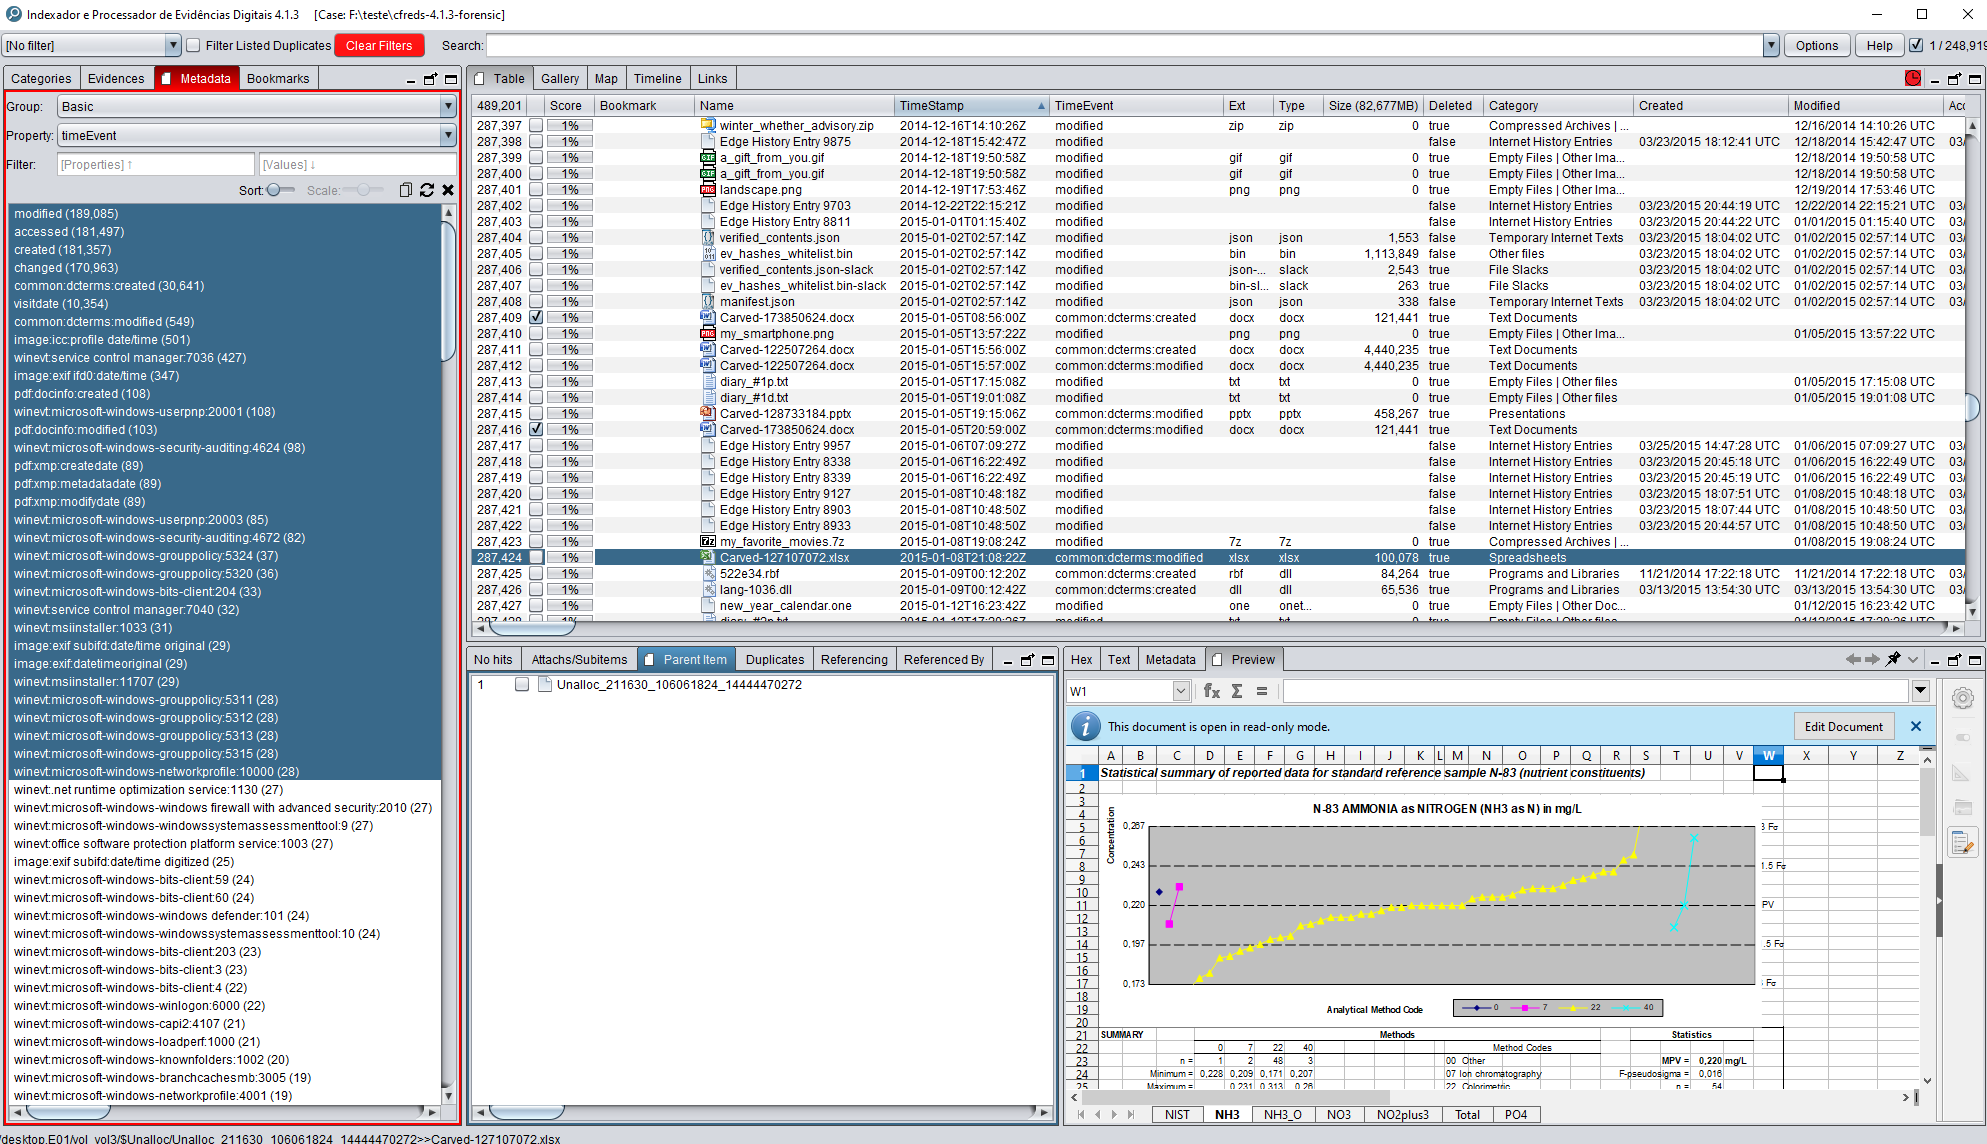 sepinf-inc/iped
IPED — инструмент цифровой криминалистики. Это программное обеспечение с открытым исходным кодом, которое может использоваться для обработки и…
 fboldewin/atmmalscan
Утилита командной строки DFIR для сканирования систем Windows ATM на наличие следов вредоносного ПО в памяти процессов и на диске, с автоматическим…
 dfir-dd/dfir-toolkit
CLI-инструменты для криминалистического исследования артефактов Windows