

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/fboldewin/atmmalscan
Дисковая криминалистикаКриминалистика памятиАнализ вредоносных программЦифровая криминалистикаРеагирование на Инциденты
GitHubfboldewin/atmmalscan

ATMMalScan

Утилита командной строки DFIR для сканирования систем Windows ATM на наличие следов вредоносного ПО в памяти процессов и на диске, с автоматическим созданием дампов памяти для криминалистического анализа.

Репозиторий
5619475 лет назадПроверено Kitploit
Поделиться

Введение

ATMMalScan — это инструмент командной строки для операционных систем Windows версии 7 и выше, который помогает искать следы вредоносного ПО на банкомате в процессе DFIR. Этот инструмент исследует запущенные процессы системы, а также жёсткий диск, в зависимости от указанного пути к файлу. Для сканирования системы достаточно пользователя со стандартными правами. Однако ATMMalScan показывает наилучшие результаты при наличии прав администратора.

Известные проблемы:

В настоящее время ATMMalScan не поддерживает кодовые страницы, требующие Unicode, то есть для операционных систем Windows, настроенных, например, на кириллицу или китайские символы, нельзя гарантировать репрезентативного результата.

Требования:

Убедитесь, что на банкомате, который вы хотите просканировать, установлен как минимум Visual C++ Redistributable для Visual Studio 2015.

Использование (пример)

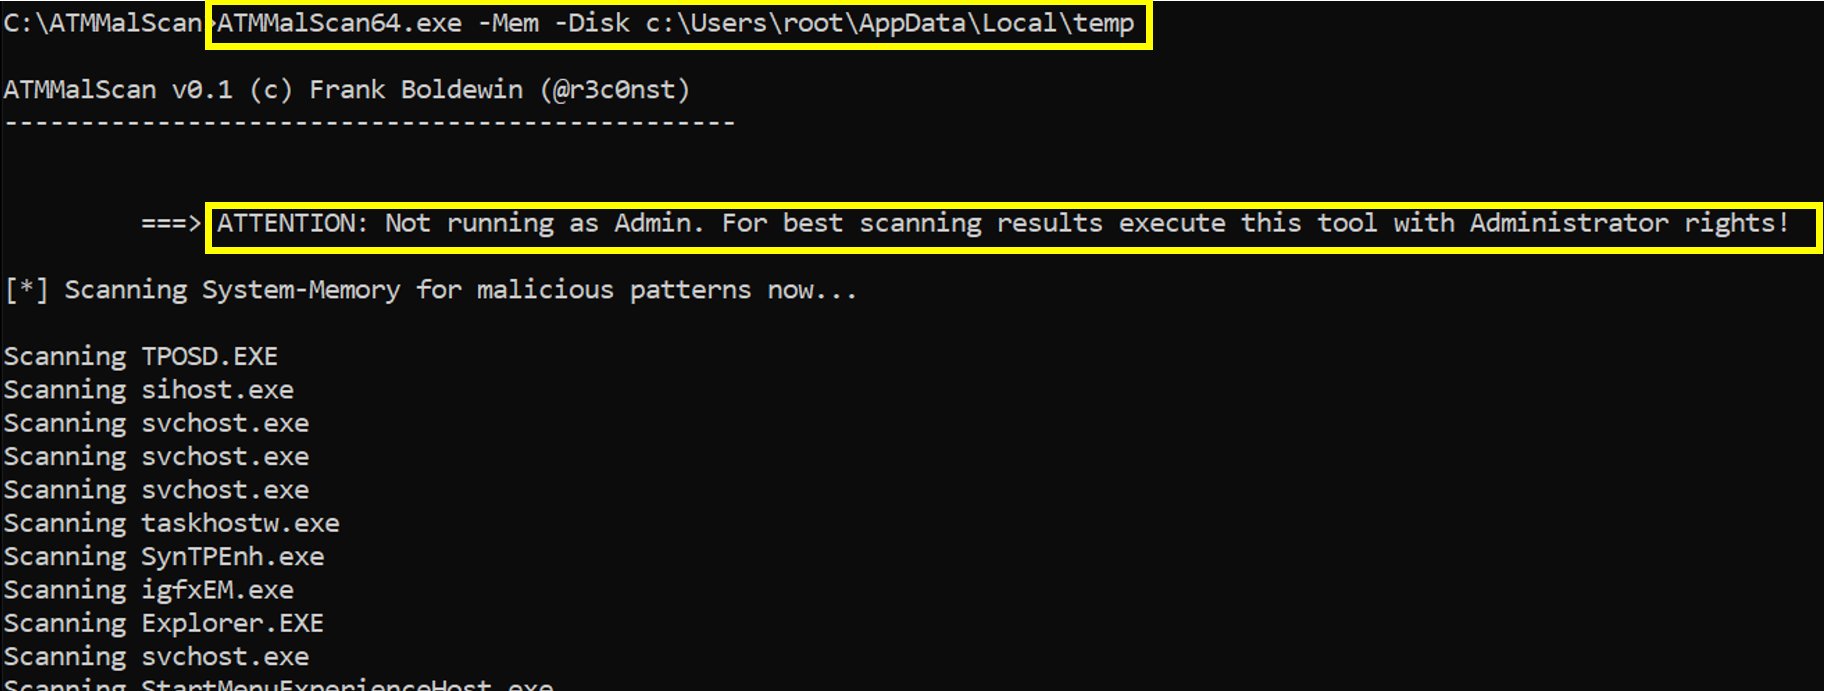
Шаг 1 => Сканирование памяти процессов и диска. ===> Проверьте, доступны ли права администратора на устройстве для наилучших результатов!
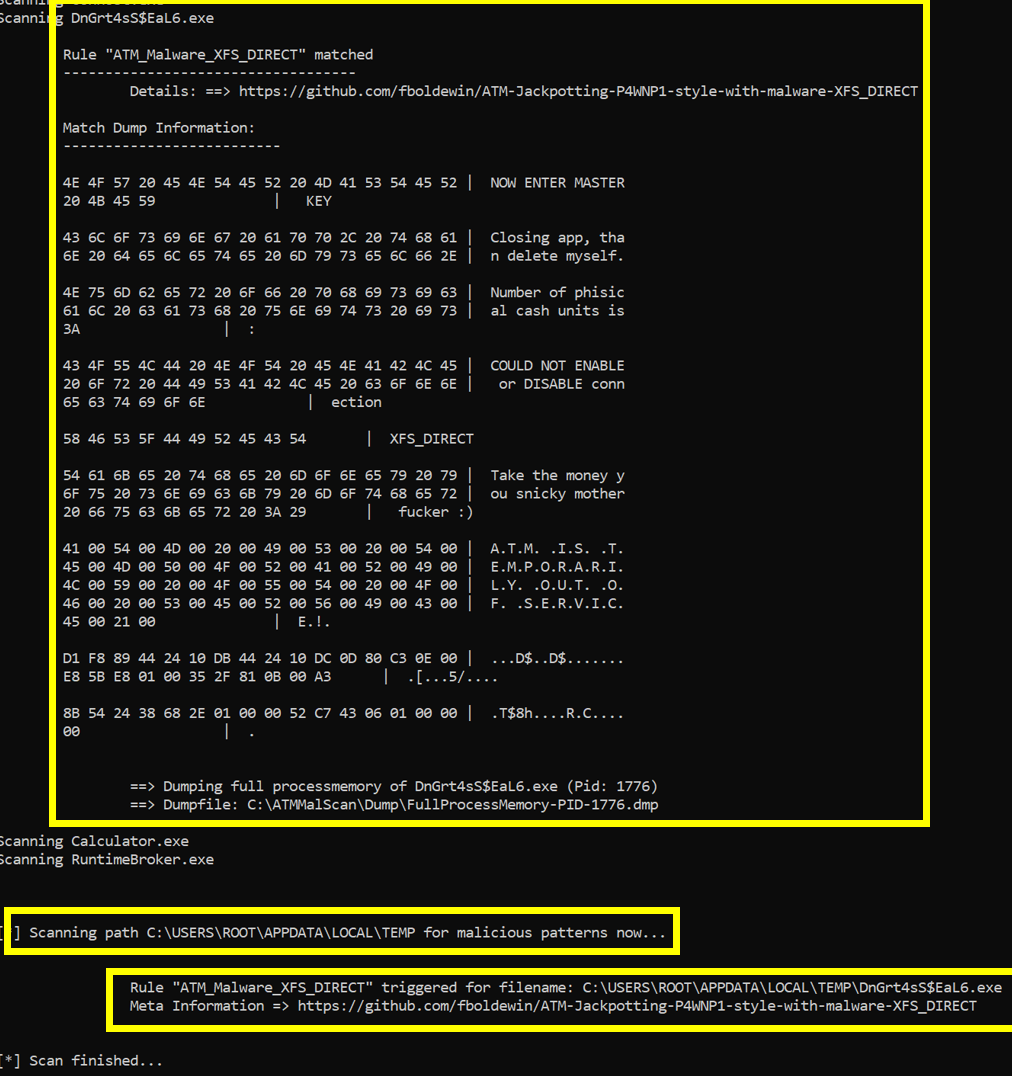
Шаг 2 => ATMMalScan обнаружил вредоносное ПО под названием XFS_DIRECT в процессе, предоставляет информацию о потоке и совпадениях правил. Кроме того, полный дамп памяти процесса был сохранён на диск для захвата вредоносного процесса, его модулей, а также его стека и кучи.
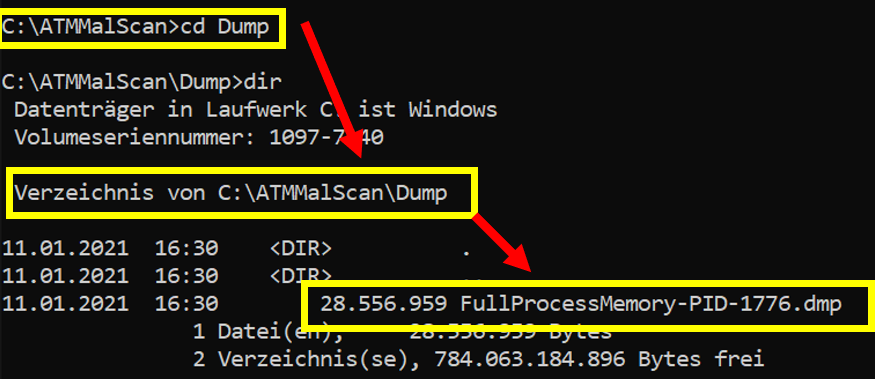
Шаг 3 => Дамп можно найти здесь => <Каталог, в котором был запущен ATMMalScan64.exe> .\Dump
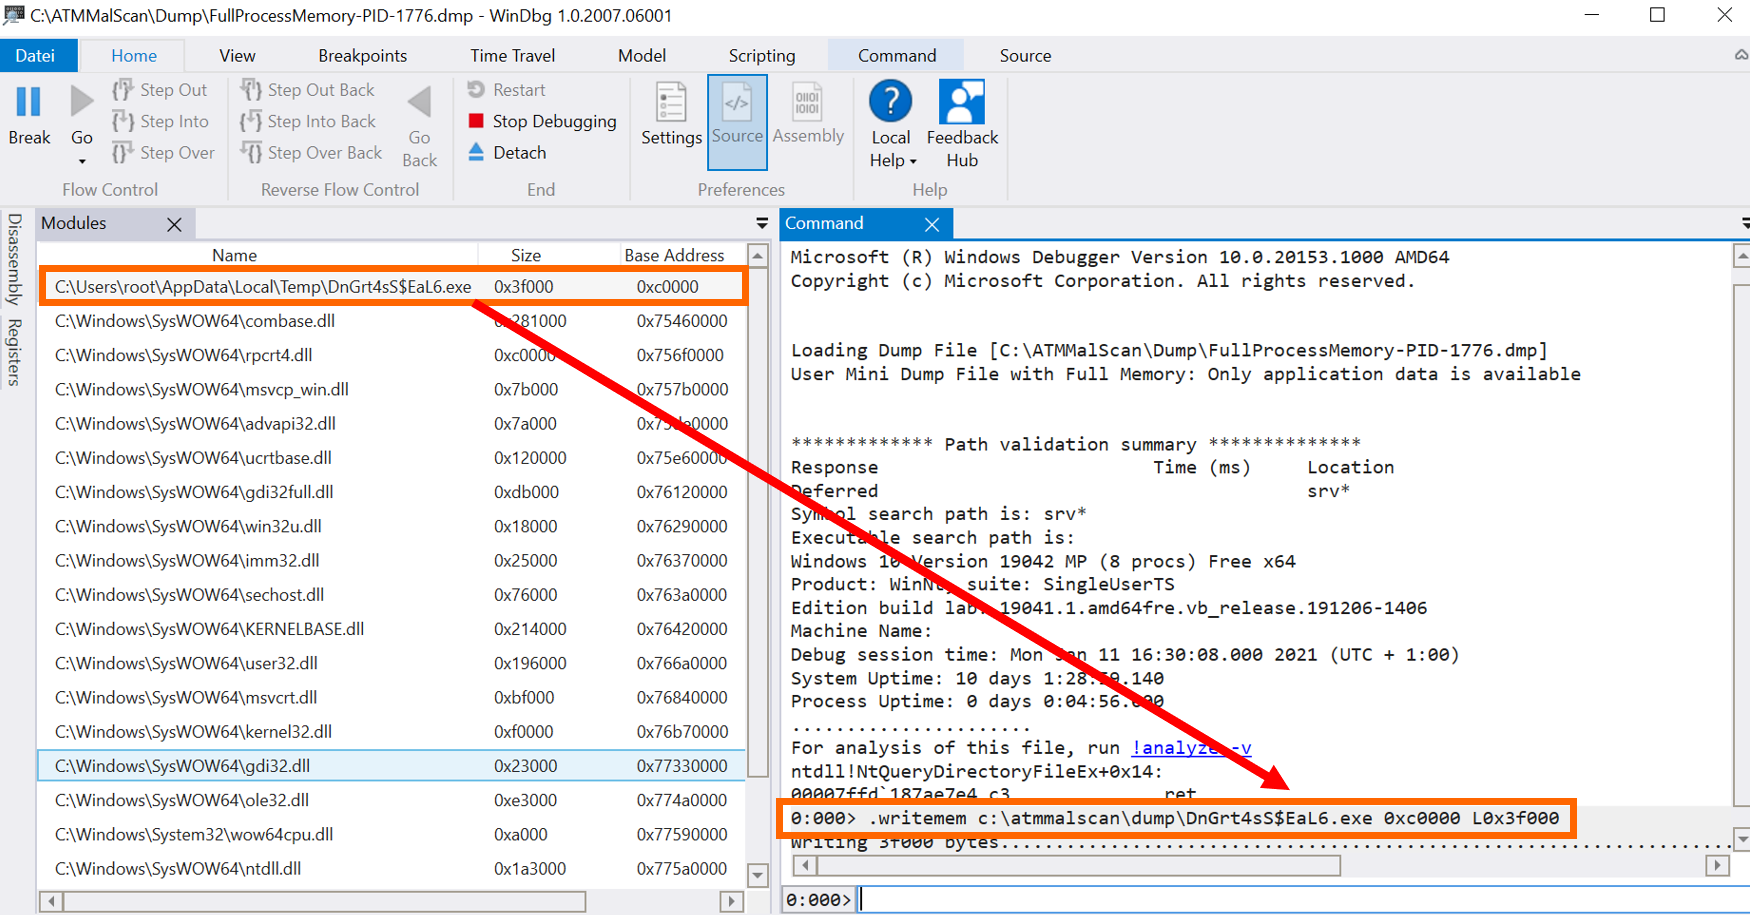
Шаг 4 => Откройте файл дампа в Windbg и извлеките вредоносное ПО банкомата на диск с помощью ".writemem"
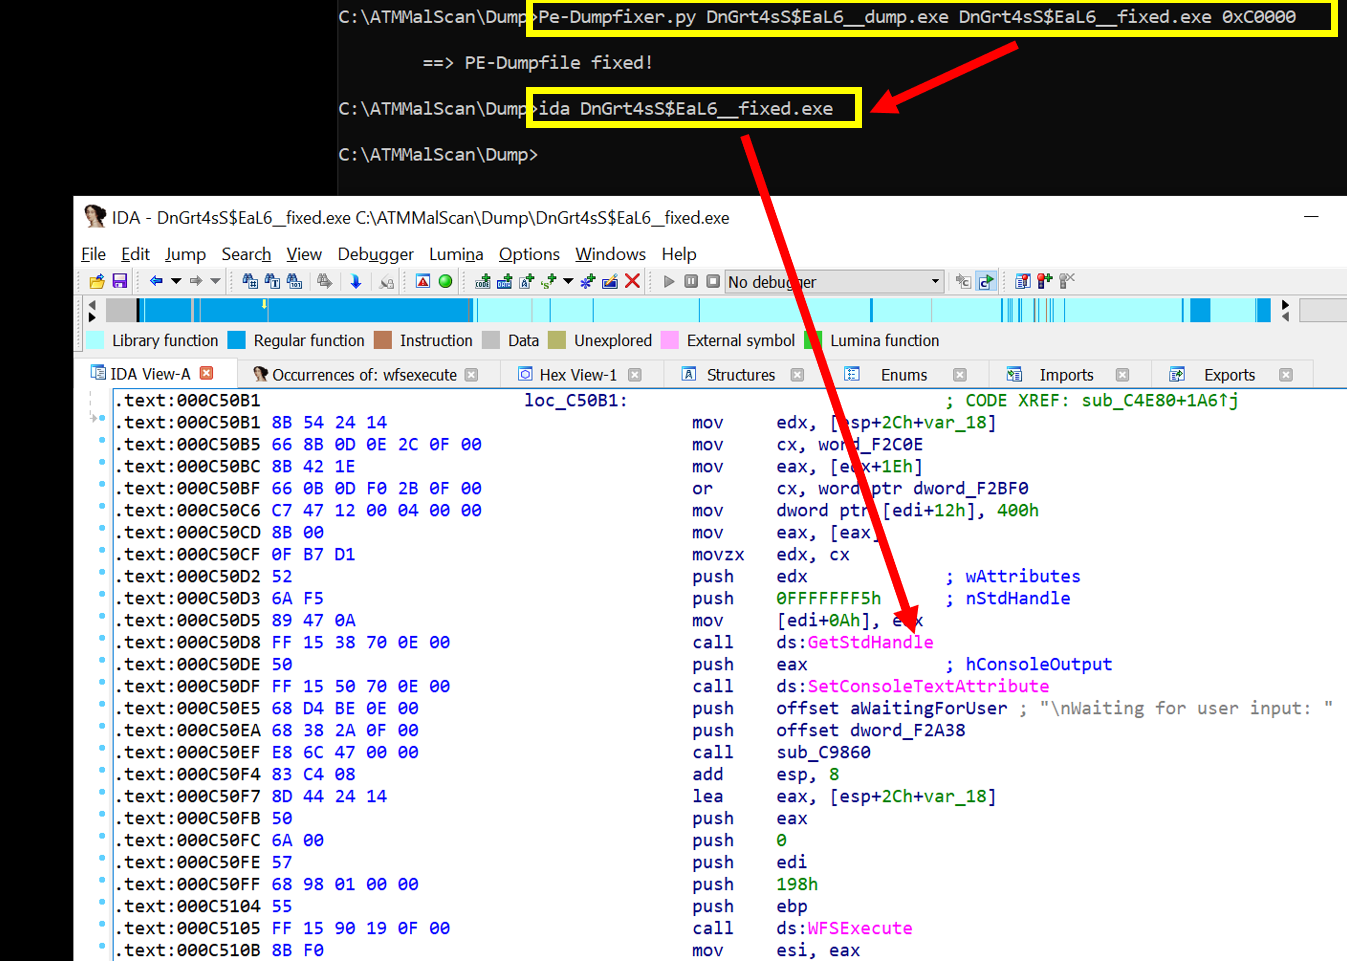
Шаг 5 => Восстановите сброшенный PE-файл с помощью одного из ваших любимых PE-фиксеров и приступайте к детальному анализу вредоносного ПО.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





