

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Цифровая криминалистика — Инструменты — Страница 34 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
622 результатов
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Дифференциальный анализ вредоносного ПО в памяти

memory-forensicsvulnerability-analysisforensics+3
215

9 лет назад
android-forensics preview
Archived

android-forensics

GitHubnowsecure/android-forensics

Приложение и фреймворк для Android-форензики с открытым исходным кодом

android-securityforensicsmobile-forensics+2
39711 лет назад
HAFNIUM-IOC preview
Archived

HAFNIUM-IOC

GitHubsoteria-security/hafnium-ioc

Сценарий PowerShell для выявления индикаторов эксплуатации CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 и CVE-2021-26865.

ioc-managementvulnerability-analysisforensics+3
225 лет назад
ioc-scanner-CVE-2019-19781 preview
Archived

ioc-scanner-CVE-2019-19781

GitHubmandiant/ioc-scanner-cve-2019-19781

Сканер индикаторов компрометации для CVE-2019-19781

ioc-managementvulnerability-analysisforensics+4
946 лет назад
citrix-ioc-scanner-cve-2023-3519 preview
Archived

citrix-ioc-scanner-cve-2023-3519

GitHubmandiant/citrix-ioc-scanner-cve-2023-3519

Bash-сканер, обнаруживающий индикаторы компрометации при эксплуатации CVE-2023-3519 на устройствах Citrix ADC, поддерживающий анализ в реальном…
ioc-managementvulnerability-analysisforensics+3
653 лет назад
CVE-2025-57819-ioc-check preview
Archived

CVE-2025-57819-ioc-check

GitHubsucuri-labs/cve-2025-57819-ioc-check

Это репозиторий содержит скрипт для проверки текущих IOCs, перечисленных в теме форума freepbx, связанной с CVE-2025-57819
ioc-managementvulnerability-analysisforensics+3
1 год назад
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

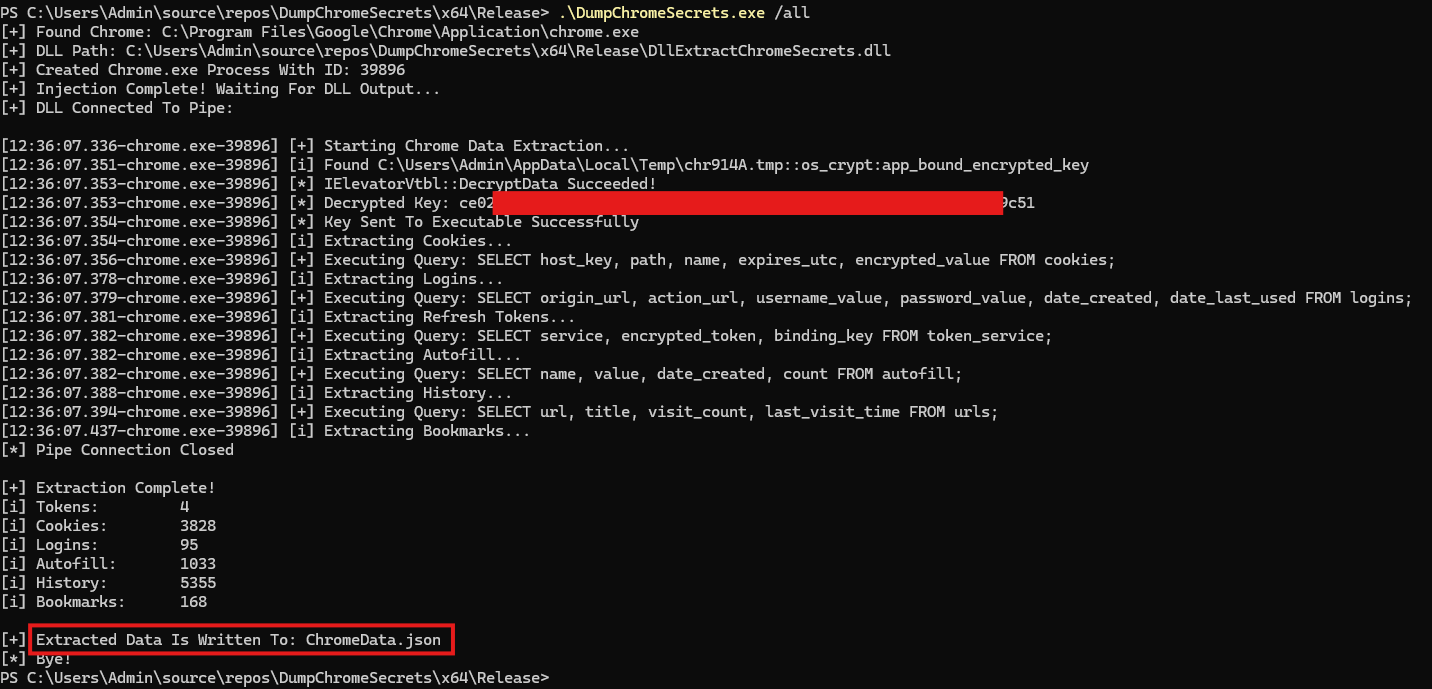
Извлечение данных из современных версий Chrome, включая токены обновления, куки, сохранённые учётные данные, данные автозаполнения, историю…
password-crackingreconnaissancedata-exfiltration+8
5589 месяцев назад
ThreatPursuit-VM preview
Archived

ThreatPursuit-VM

GitHubmandiant/threatpursuit-vm

Threat Pursuit Virtual Machine (VM): Полностью настраиваемая, открытая дистрибуция на основе Windows, ориентированная на анализ угроз и охоту,…

osintvulnerability-analysisinformation-gathering+8
1.3k3 лет назад
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix — это инструмент PowerShell для быстрой настройки политик аудита событий Windows для мониторинга безопасности.

defensive-toolsconfiguration-auditingforensics+4
1181 год назад
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

Графовая платформа для обнаружения и реагирования

reconnaissancethreat-feeds-aggregatorsforensics+8
6993 лет назад
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Инструментарий для сбора и анализа криминалистических доказательств для OS X

disk-forensicsosintmemory-forensics+3
1.9k7 лет назад
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…

defensive-toolsmemory-forensicsforensics+8
8523 лет назад
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…

container-securitymemory-forensicsforensics+3
2541 год назад
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Поиск секретов в памяти ядра и пользовательского пространства

encryption-decryption-toolsmemory-forensicsforensics+4
1183 лет назад
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.
memory-forensicsforensicsdata-recovery+3
1334 лет назад
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Модуль PowerShell только для чтения для обнаружения артефактов UNC2452 и других субъектов угроз в Azure AD, аудита федеративных доменов,…


digital-forensicscloud-securitythreat-intelligence+4
6503 лет назад
FAMA preview
Archived

FAMA

GitHublabcif/fama

Криминалистический анализ мобильных приложений (FAMA) -- модуль для криминалистического браузера Autopsy

android-securityforensicsinformation-gathering+3
1532 лет назад
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 лет назад
Назад1…333435Вперёд