
CVE-2026-49048-JoomCCK-SQLi
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
vulnerability-analysisexploitationweb-application-exploitation+3
1
kara-git/cve-2026-49048-joomcck-sqliCVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 Сканируйте MongoDB на наличие уязвимостей с помощью MongoBleed — высокопроизводительного инструмента для быстрого и эффективного обнаружения…
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI-инструмент для обнаружения и обновления BCrypt-хешей паролей с уязвимым фактором работы 31, интегрирующийся с базами данных Spring Security для…
 eyesecurity/wp2shell-compromise-scanner-plugin
Только для чтения плагин WordPress, который сканирует артефакты цепочки эксплойтов wp2shell (CVE-2026-63030 / CVE-2026-60137)
 shanika04/cp30_xxe_partial_fix
версия между CVE-2018-20433 и CVE-2019-5427
 lauxjpn/corruptqueryaccessworkaround
Последнее обходное решение для ошибки "Query is corrupt", введенной с CVE-2019-1402
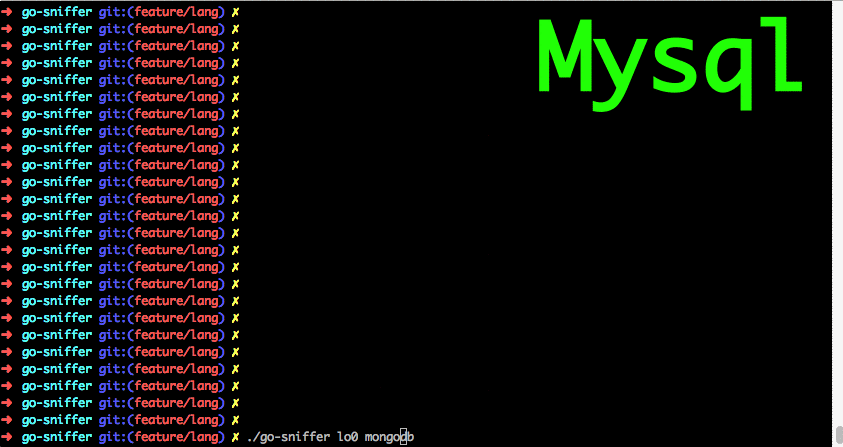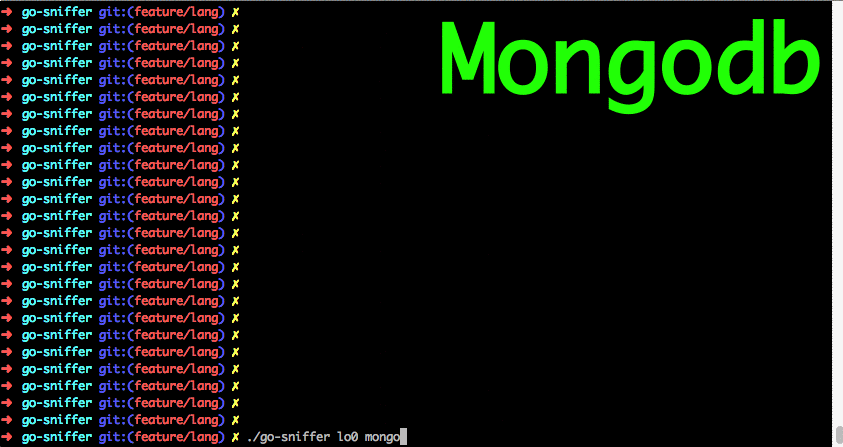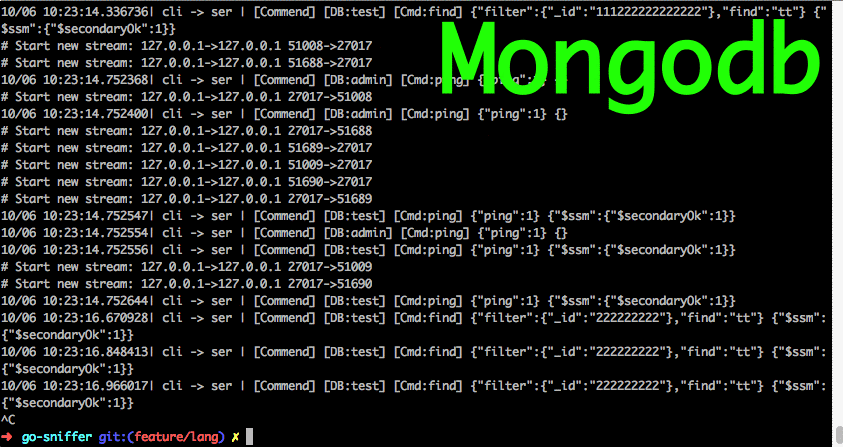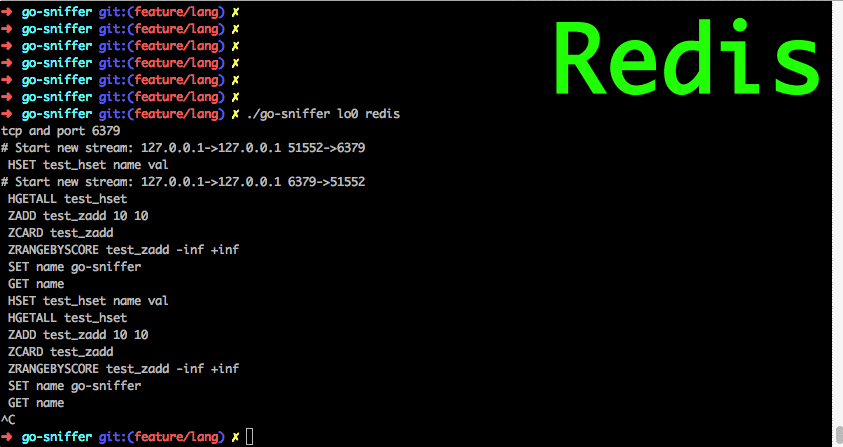 40t/go-sniffer
🔎Сниффинг и парсинг протоколов mysql, redis, http, mongodb и т.д. Захват пакетов с запросами к базам данных в проектах и их преобразование в…
 aquasecurity/trivy
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только
 greenbone/openvas-scanner
Этот репозиторий содержит компонент сканера для Greenbone Community Edition.
 shanika04/apache_skywalking
CVE-2020-9483 ИЛИ CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ Обнаруживайте уязвимые экземпляры MongoDB с помощью высокопроизводительного сканера MongoBleed для CVE-2025-14847, обеспечивая безопасность сети…
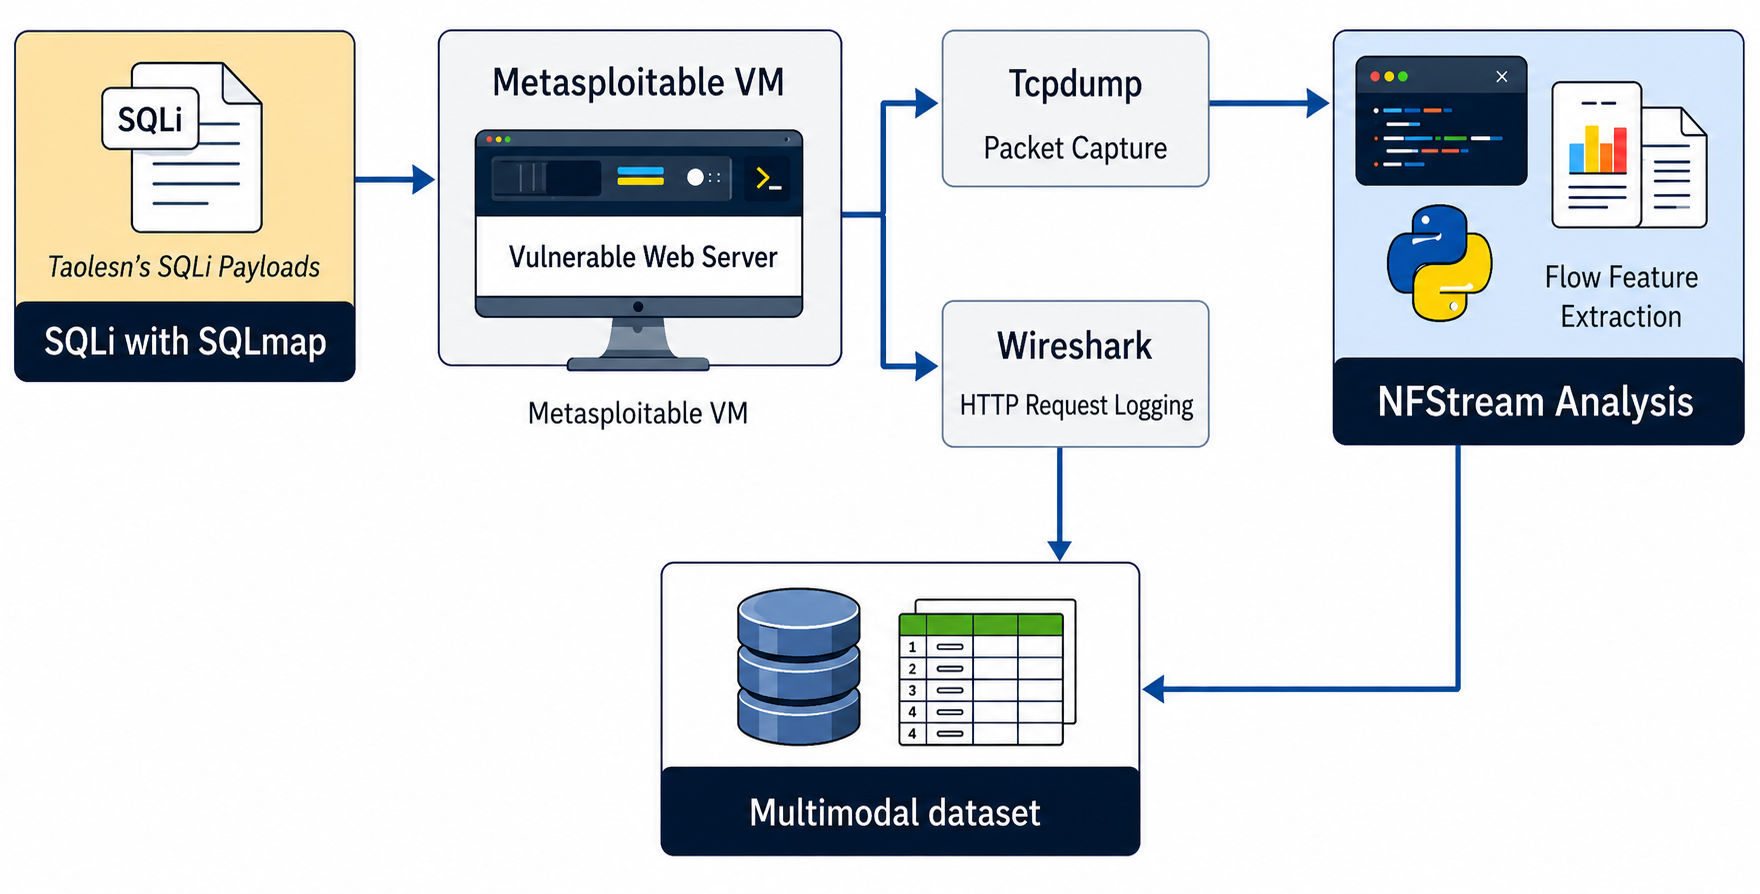 paul12345-cyber/multimodal-web-attack-dataset
Этот репозиторий содержит мультимодальный набор данных веб-атак (MWAD), предназначенный для продвижения исследований в области обнаружения угроз на…
 tjnull/cygor
Модульная система обнаружения активов, написанная на Python, для автоматизации повторяющейся ручной работы.
 jumpserver/jumpserver
JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT…
 nmap/nmap
Высокопроизводительный инструмент обнаружения сети и аудита безопасности с расширенным сканированием портов, определением ОС, определением версий…
 pgaudit/pgaudit
Расширение аудита PostgreSQL
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) — это комплексный инструмент безопасности, предназначенный для симуляции атак с повреждением…
 neo23x0/mongobleed-detector
Скрипт обнаружения эксплуатации MongoBleed