
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/paul12345-cyber/multimodal-web-attack-dataset
Анализ уязвимостейВеб-безопасностьМашинное ОбучениеСтатьи и ИсследованияОбучение и ОбразованиеПодобранные РесурсыБезопасность Баз ДанныхОбнаружение Аномалий
GitHub
paul12345-cyber/multimodal-web-attack-dataset

Multimodal-web-attack-Dataset

Этот репозиторий содержит мультимодальный набор данных веб-атак (MWAD), предназначенный для продвижения исследований в области обнаружения угроз на основе ИИ.

Репозиторий
493 месяцев назадЕщё не проверено
Поделиться

MWAD: мультимодальный набор данных веб-атак для обнаружения SQL-инъекций на основе ИИ

Обзор

Мультимодальный набор данных веб-атак (MWAD) — это новый размеченный набор данных в области кибербезопасности, разработанный в рамках исследовательской работы автора по кибербезопасности в Университете Ла Троба, Австралия.

Методология генерации набора данных, его проектирование и описание представлены в рецензируемой журнальной статье:

Yeboah, P. N., et al. (2026). SQL injection detection using self-supervised pre-training and multimodal techniques. Intelligent Systems with Applications, 31, 200702.
https://doi.org/10.1016/j.iswa.2026.200702

В отличие от традиционных наборов данных веб-атак, которые обычно содержат только HTTP-запросы или сетевой трафик, MWAD объединяет данные HTTP-запросов прикладного уровня с характеристиками сетевых потоков, обеспечивая мультимодальное представление веб-атак.

MWAD предназначен для поддержки разработки и оценки моделей искусственного интеллекта (ИИ) и машинного обучения (МО) для обнаружения веб-атак, с особым вниманием к SQL-инъекциям (SQLi). Объединяя дополняющие друг друга модальности данных, набор данных позволяет исследователям изучать мультимодальные подходы к обучению, повышающие точность и устойчивость обнаружения веб-атак на основе ИИ.

Каждый образец MWAD объединяет две дополняющие друг друга модальности данных:

  1. Данные HTTP-запросов, представляющие содержимое и структуру веб-запросов.
  2. Характеристики сетевых потоков, представляющие поведенческие особенности соответствующего сетевого трафика.

Конвейер генерации набора данных

Набор данных был сгенерирован в контролируемой среде частной сети с использованием уязвимого веб-сервера, размещённого на виртуальной машине Metasploitable.

Атаки SQL-инъекций выполнялись с помощью SQLMap и полезных нагрузок SQL-инъекций. Полученный трафик собирался и обрабатывался с использованием следующих инструментов:

  • Wireshark для регистрации HTTP-запросов
  • Tcpdump для захвата пакетов
  • NFStream для извлечения характеристик сетевых потоков

Данные HTTP-запросов и соответствующие характеристики на уровне потоков были впоследствии размечены и объединены для получения итогового мультимодального набора данных.
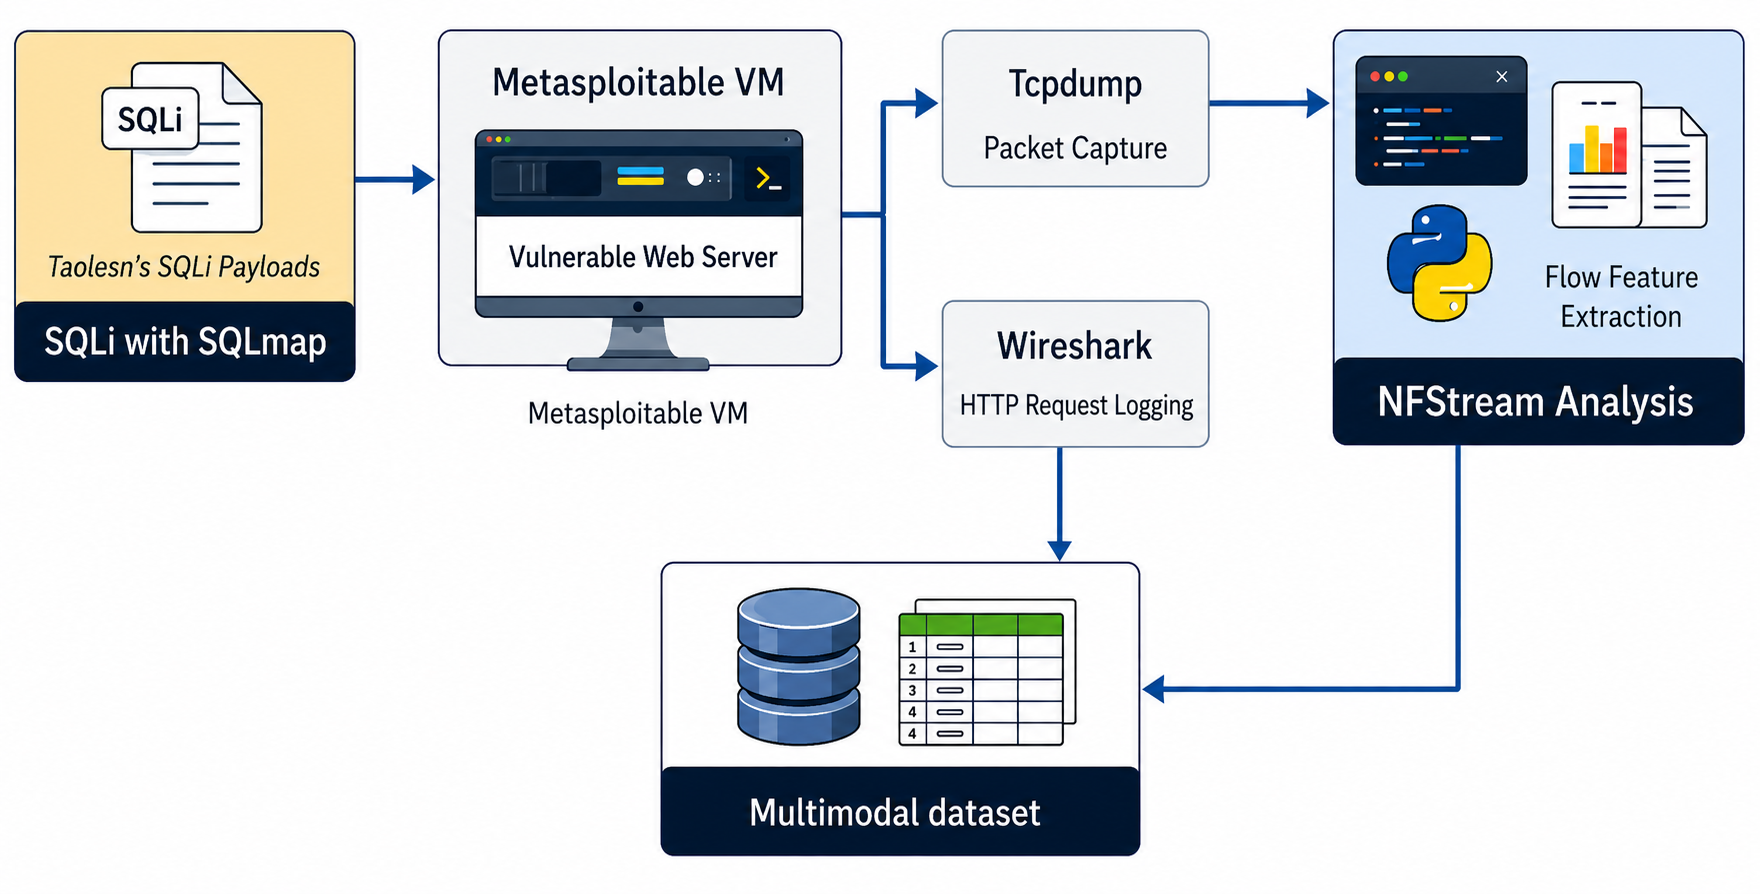
Конвейер генерации мультимодального набора данных MWAD

Рисунок 1. Конвейер генерации MWAD, показывающий выполнение SQL-инъекций, сбор HTTP-запросов, захват пакетов, извлечение характеристик потоков и интеграцию мультимодальных данных.


Состав набора данных

КлассКоличество образцовОписание
Безвредный500Легитимные веб-запросы и соответствующие им характеристики сетевых потоков
Атака SQL-инъекцией500Запросы SQL-инъекций и соответствующие им характеристики сетевых потоков
Всего1,000Размеченные мультимодальные образцы веб-трафика

Модальности данных

Модальность HTTP-запросов

Модальность HTTP содержит информацию на уровне запросов, полученную при взаимодействии с уязвимым веб-приложением.

Эта модальность может поддерживать:

  • текстовый анализ HTTP-запросов
  • обнаружение вредоносных полезных нагрузок
  • машинное обучение на основе токенов
  • глубокое обучение и моделирование на основе трансформеров
  • самоконтролируемое обучение представлениям

Модальность сетевых потоков

Модальность сетевых потоков содержит статистические и поведенческие характеристики, извлечённые из захваченного трафика с помощью NFStream.

Эта модальность может поддерживать:

  • классификацию сетевых потоков
  • обнаружение аномалий
  • поведенческий анализ атак
  • традиционное машинное обучение
  • мультимодальное слияние с представлениями HTTP-запросов

Ключевые особенности

  • Общедоступный мультимодальный набор данных по кибербезопасности
  • Содержит парную информацию об HTTP-запросах и сетевых потоках
  • Включает чётко размеченный безвредный трафик и трафик SQL-инъекций
  • Сбалансированный набор данных, содержащий 500 образцов в каждом классе
  • Сгенерирован в ходе контролируемых экспериментов с SQL-инъекциями
  • Поддерживает воспроизводимые исследования в области кибербезопасности
  • Подходит для оценки одно- и мультимодальных моделей
  • Применим для машинного обучения, глубокого обучения и самоконтролируемого обучения

Новизна набора данных

Многие наборы данных веб-атак предоставляют отдельно либо информацию о запросах прикладного уровня, либо характеристики трафика на сетевом уровне.

MWAD был разработан для предоставления парных представлений прикладного уровня и сетевых потоков одних и тех же веб-взаимодействий. Это позволяет исследователям изучить, улучшает ли объединение двух модальностей обнаружение SQL-инъекций по сравнению с использованием каждой из модальностей по отдельности.

Таким образом, набор данных представляет собой многократно используемый исследовательский ресурс для изучения мультимодального обучения и стратегий слияния данных при обнаружении веб-атак.


Связанная публикация

Методология генерации, проектирование и оценка набора данных MWAD представлены в следующей рецензируемой публикации:

Intelligent Systems with Applications, Elsevier.

Цитирование

Если вы используете MWAD в своих исследованиях, пожалуйста, цитируйте:

@article{yeboah2026sql,
  title={SQL injection detection using self-supervised pre-training and multimodal techniques},
  author={Yeboah, Paul Ntim and Kayes, A. S. M. and Rahayu, Wenny and Pardede, Eric and Mahbub, Syed},
  journal={Intelligent Systems with Applications},
  volume={31},
  pages={200702},
  year={2026},
  publisher={Elsevier},
  doi={10.1016/j.iswa.2026.200702}
}

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






