
clair
 quay/clair
Статический анализ уязвимостей для контейнеров
static-analysisvulnerability-scannerscontainer-security+1
quay/clairСтатический анализ уязвимостей для контейнеров
 cr0hn/dockerscan
Самый всесторонний сканер безопасности Docker
 milesrichardson/docker-onion-nmap
Сканируйте скрытые сервисы .onion с помощью nmap, используя Tor, proxychains и dnsmasq в минимальном контейнере Alpine Docker.
 mathaix/openclawmachines
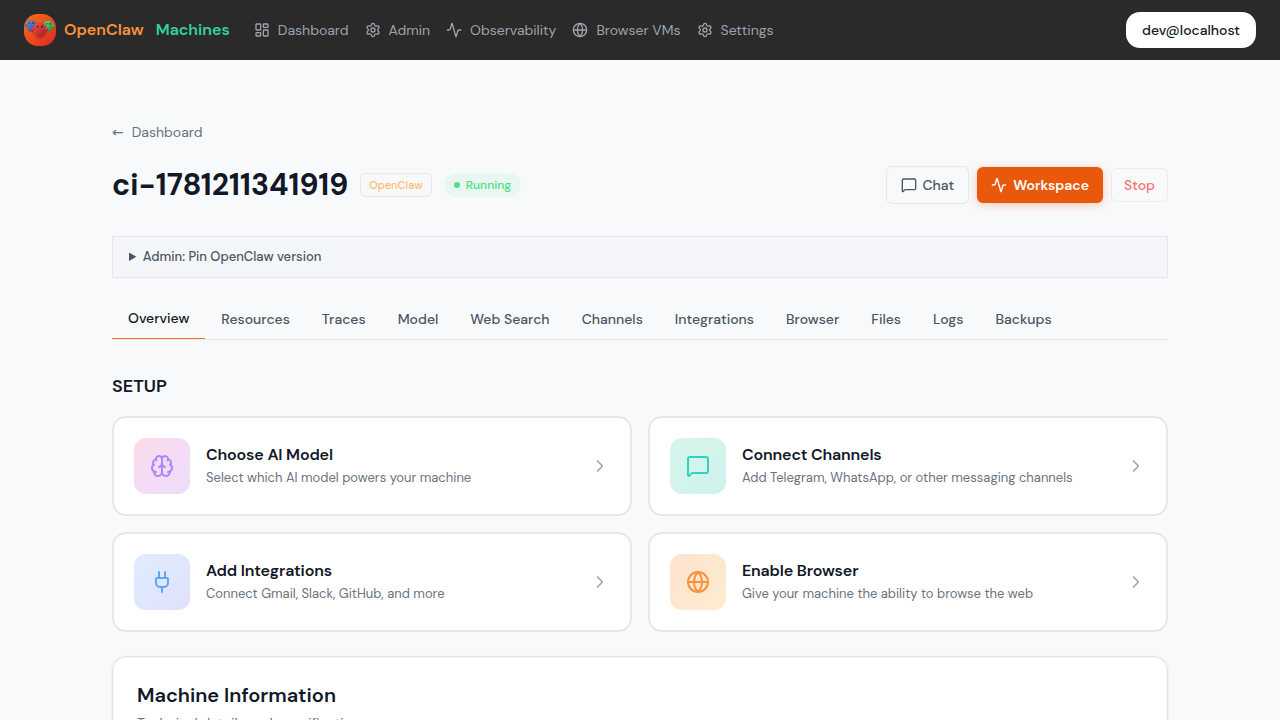
Управляйте OpenClaw в вашей команде (Enterprise), предоставляя ему вычислительную инфраструктуру, интеграцию инструментов, аутентификацию и примитивы…
 alectrocute/honeyprompt
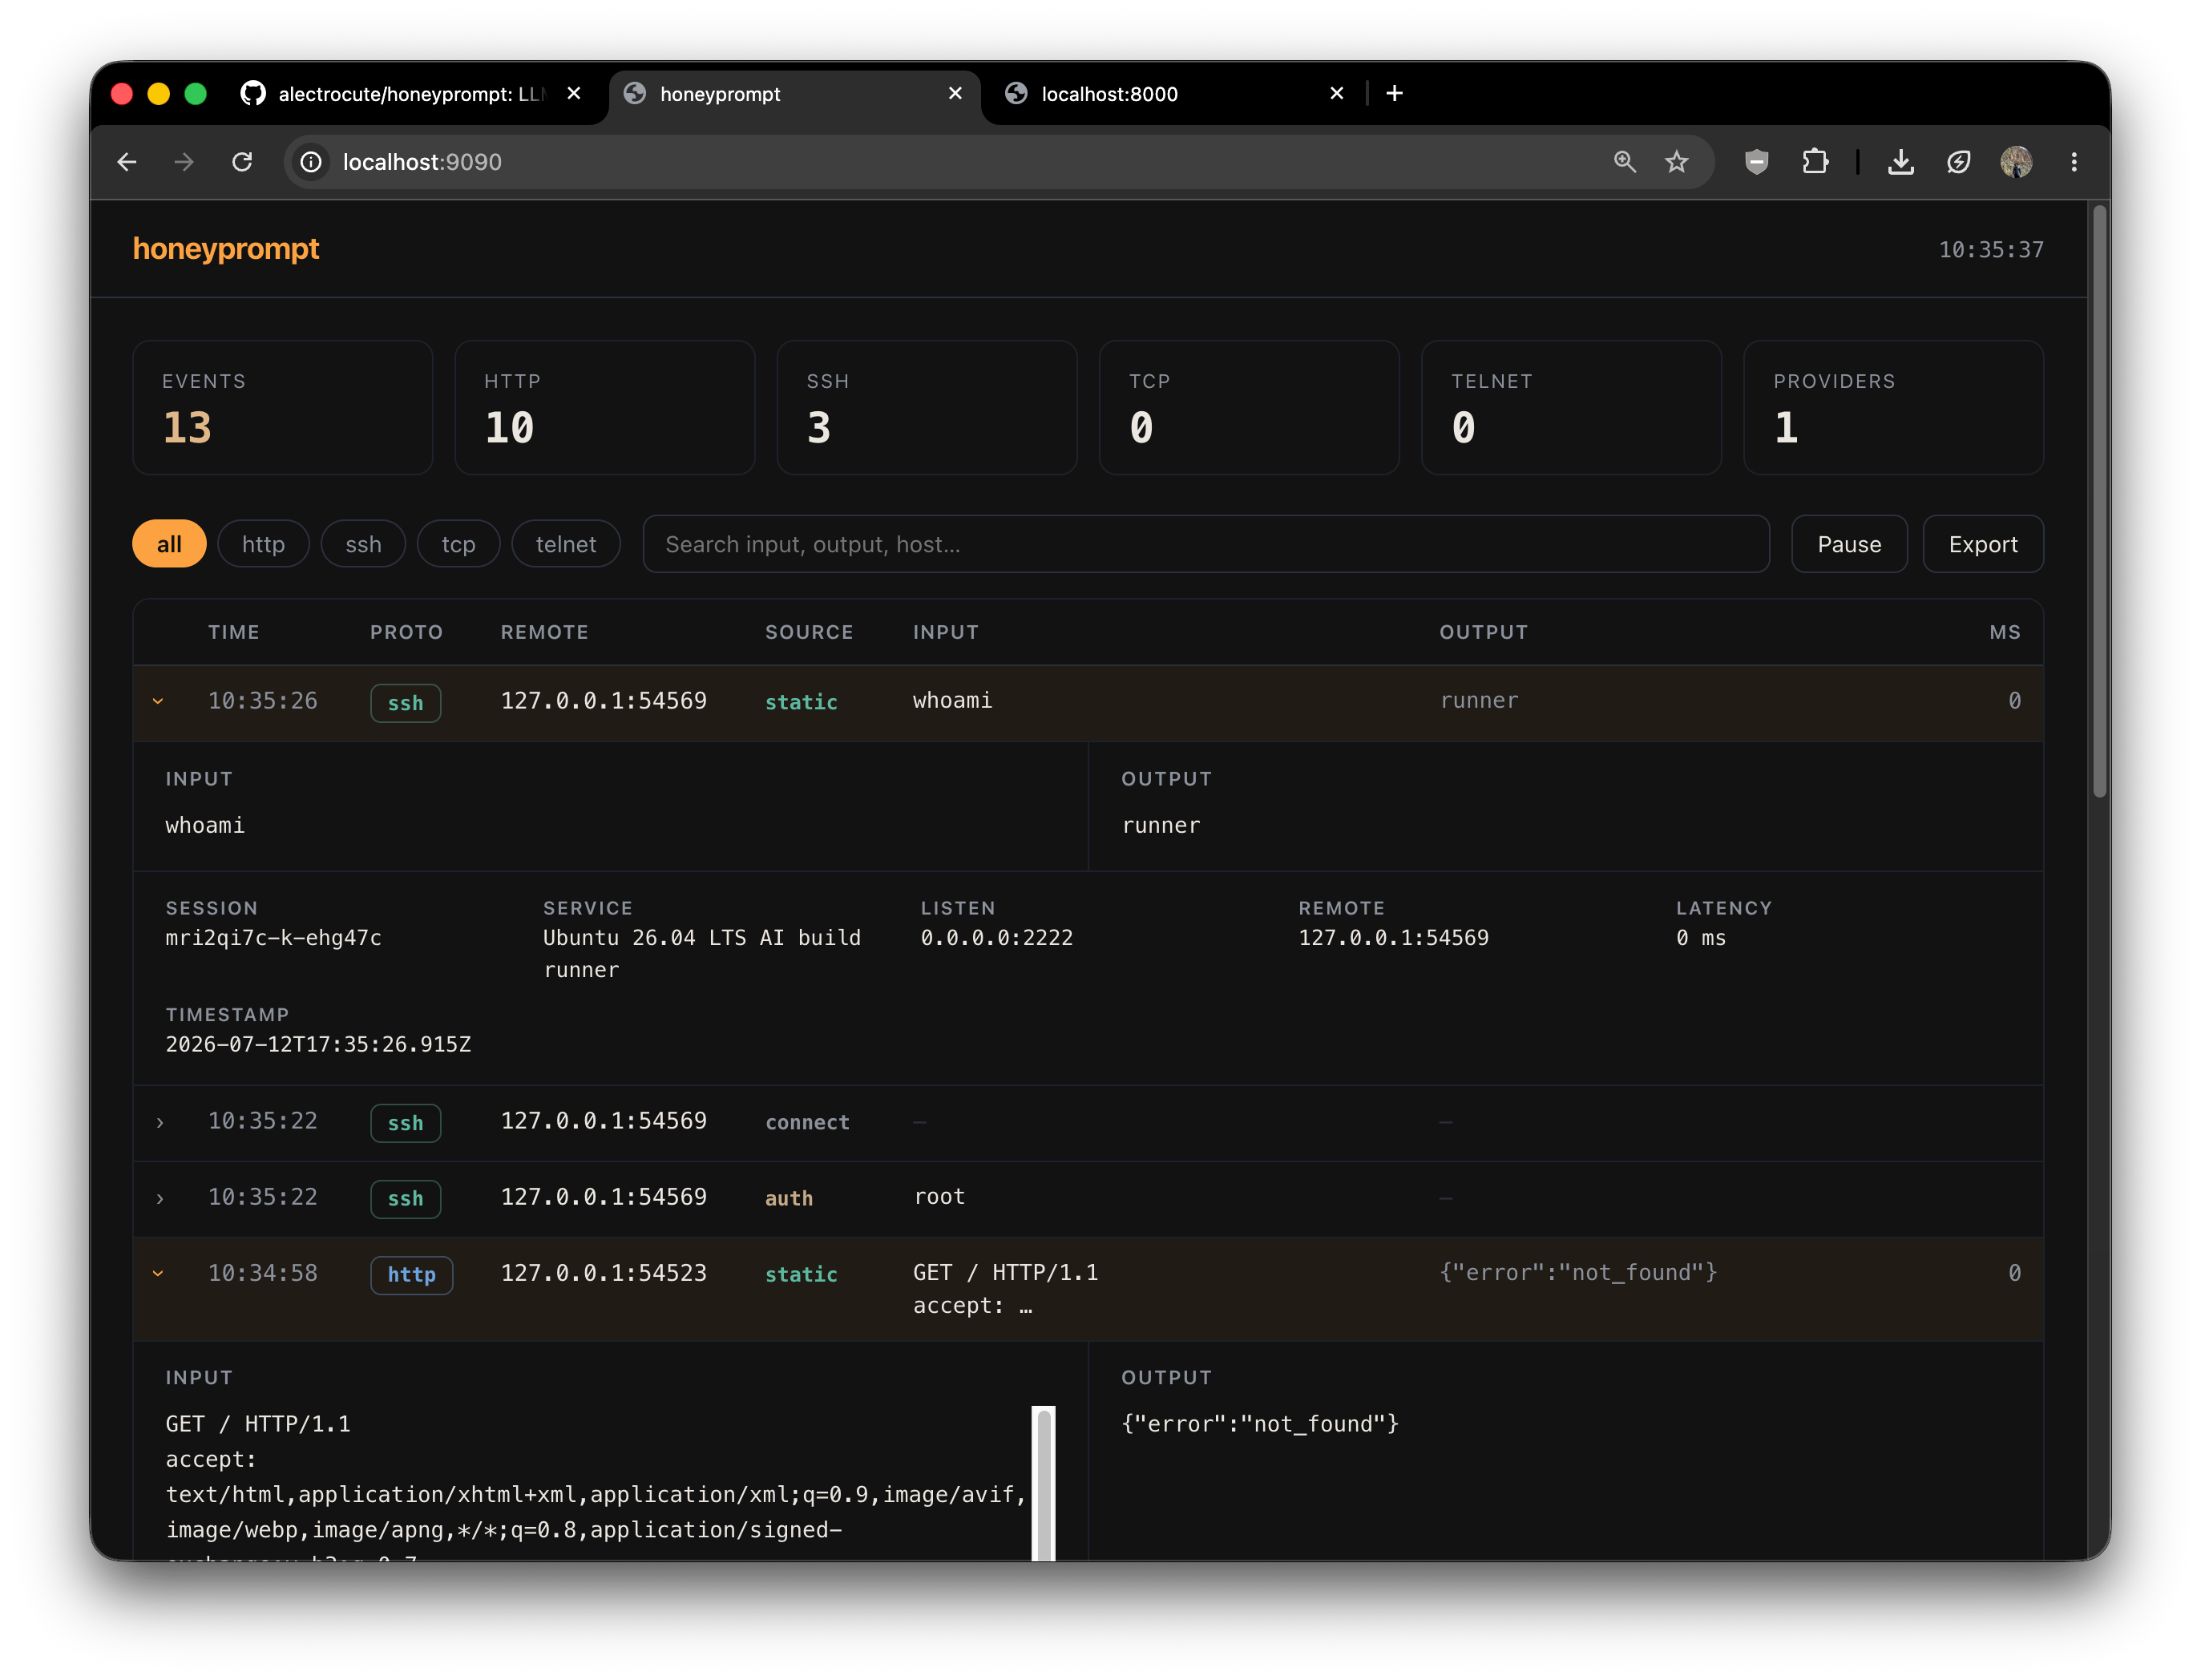
LLM-first фреймворк обмана: "Ловушка, которая отвечает!™"
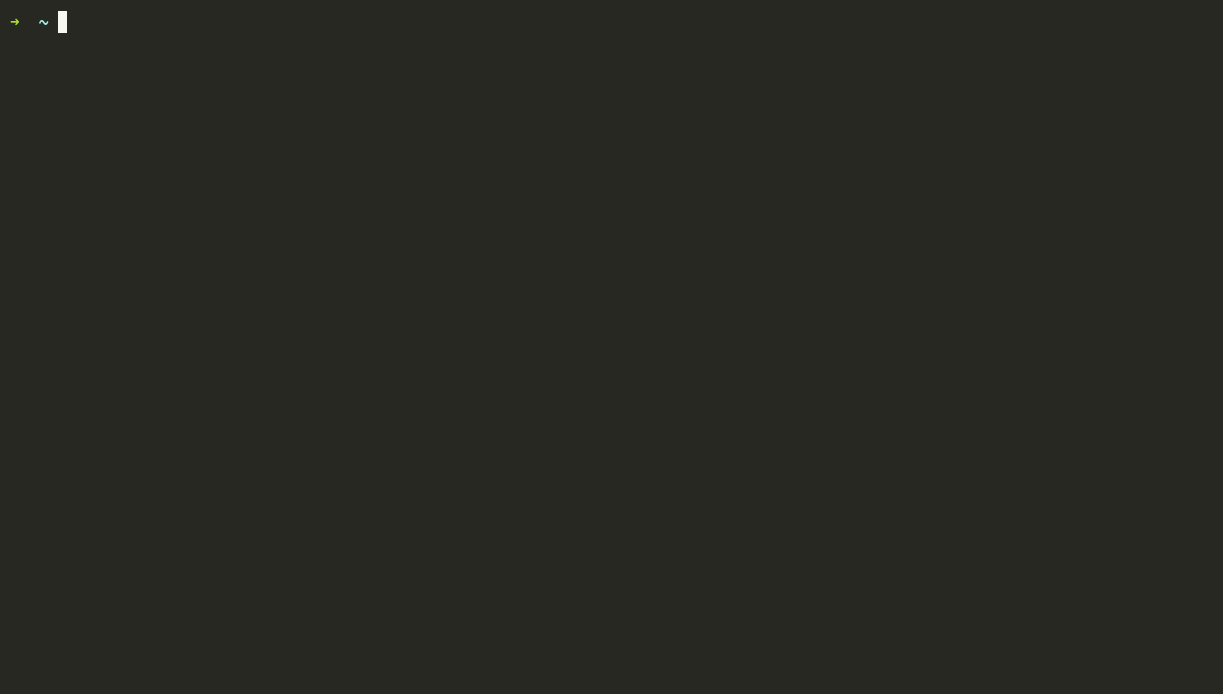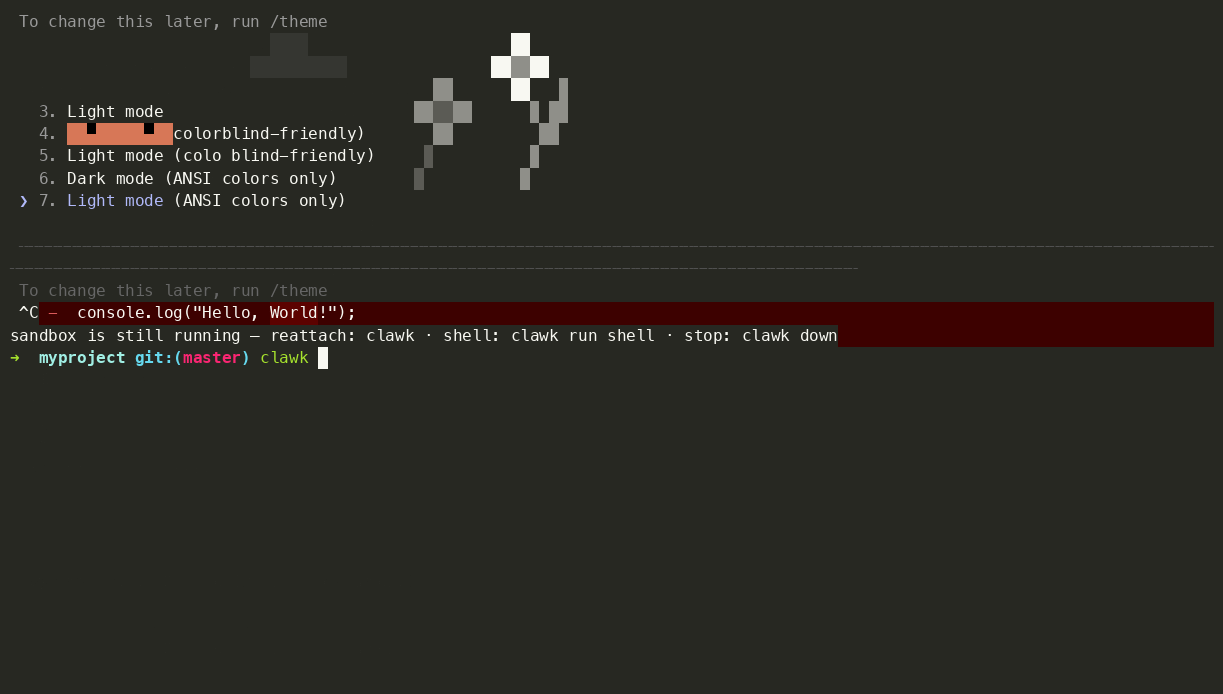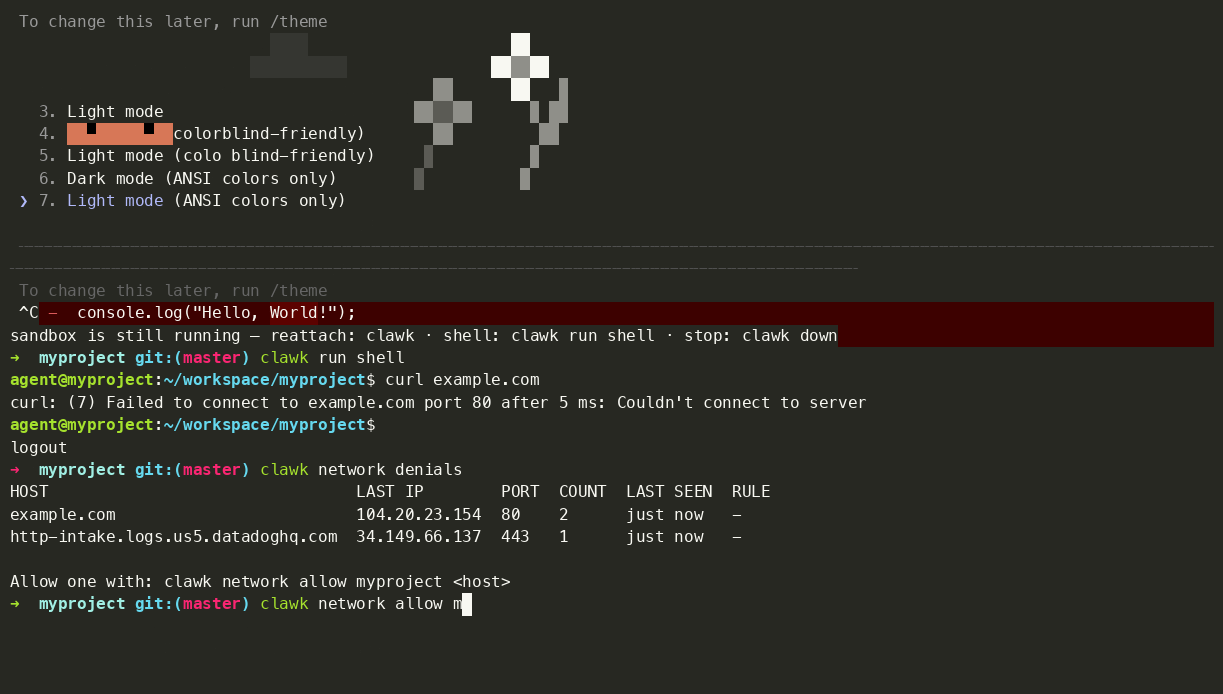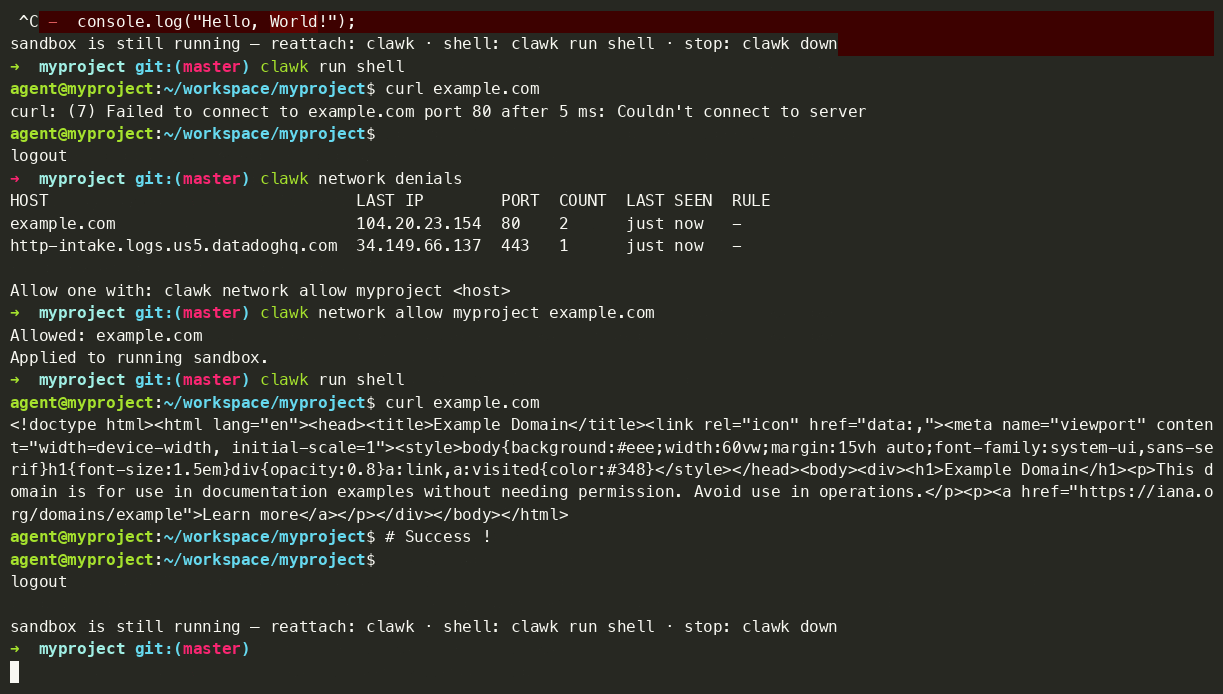 clawkwork/clawk
Дайте агентам кодирования одноразовую Linux VM, а не ваш ноутбук
 kstenerud/yoloai
Ваш агент — это угроза безопасности, поэтому относитесь к нему соответственно. yoloAI правильно реализует песочницу для ИИ-агентов.
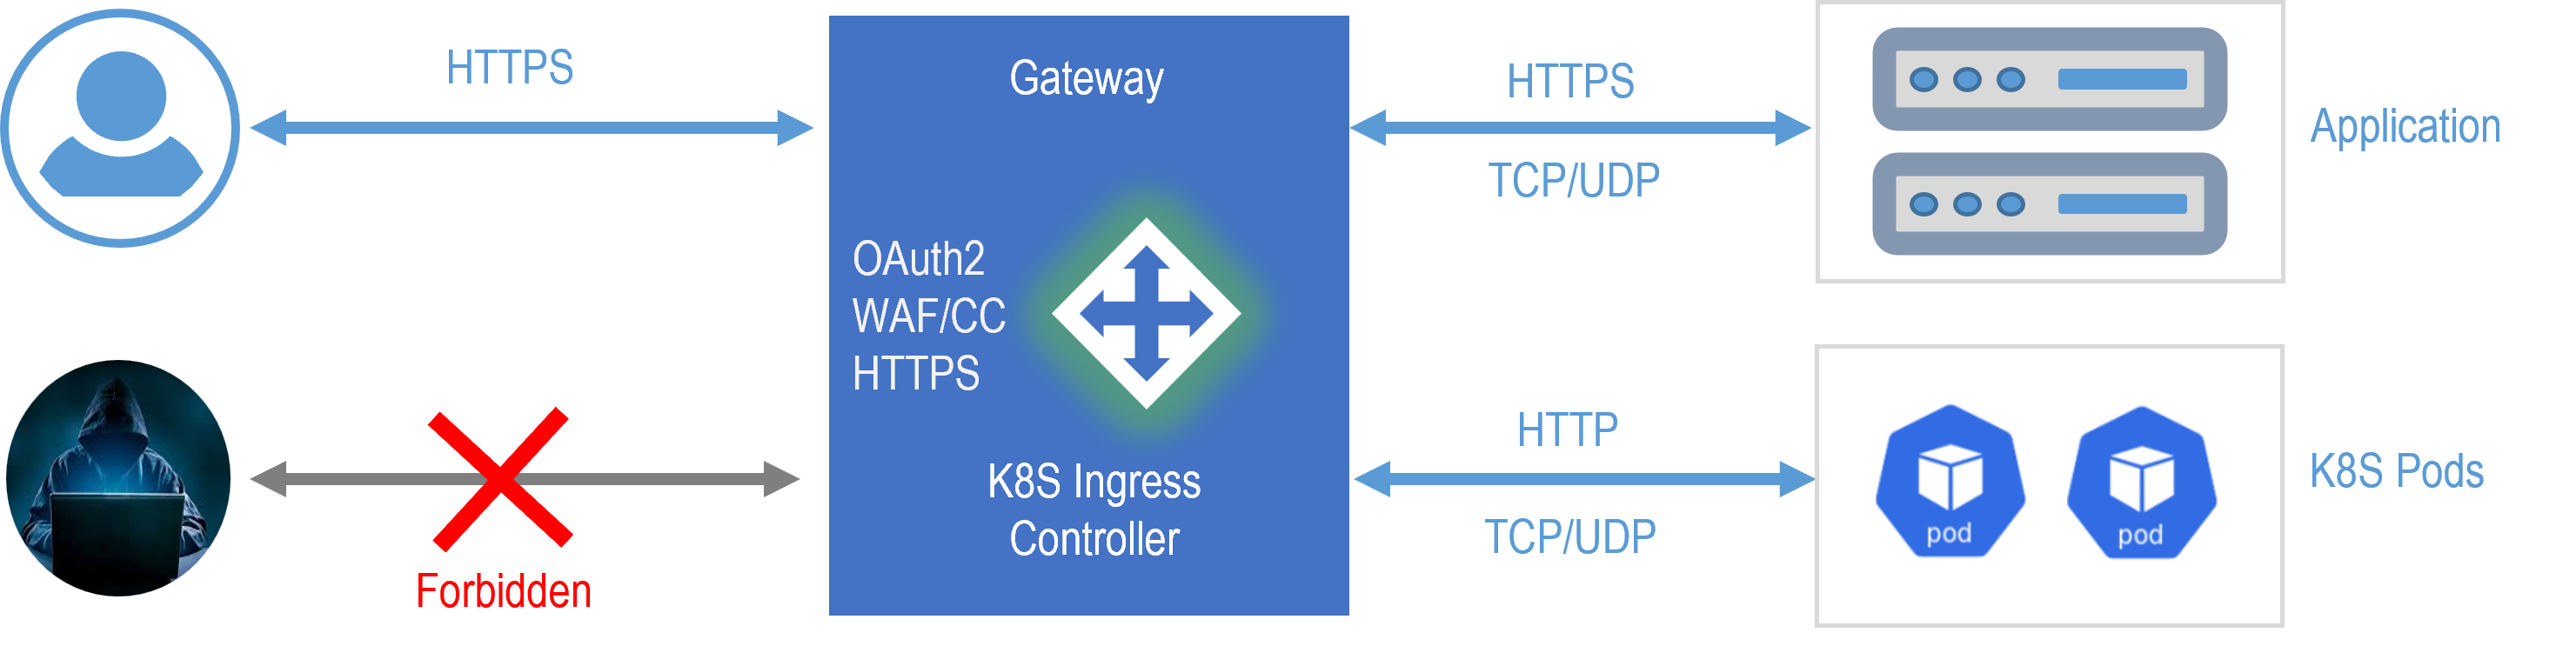 janusec/janusec
Унифицированный шлюз приложений, предоставляющий reverse proxy, WAF, CC defense, аутентификацию OAuth2, автоматизацию сертификатов ACME и GSLB для…
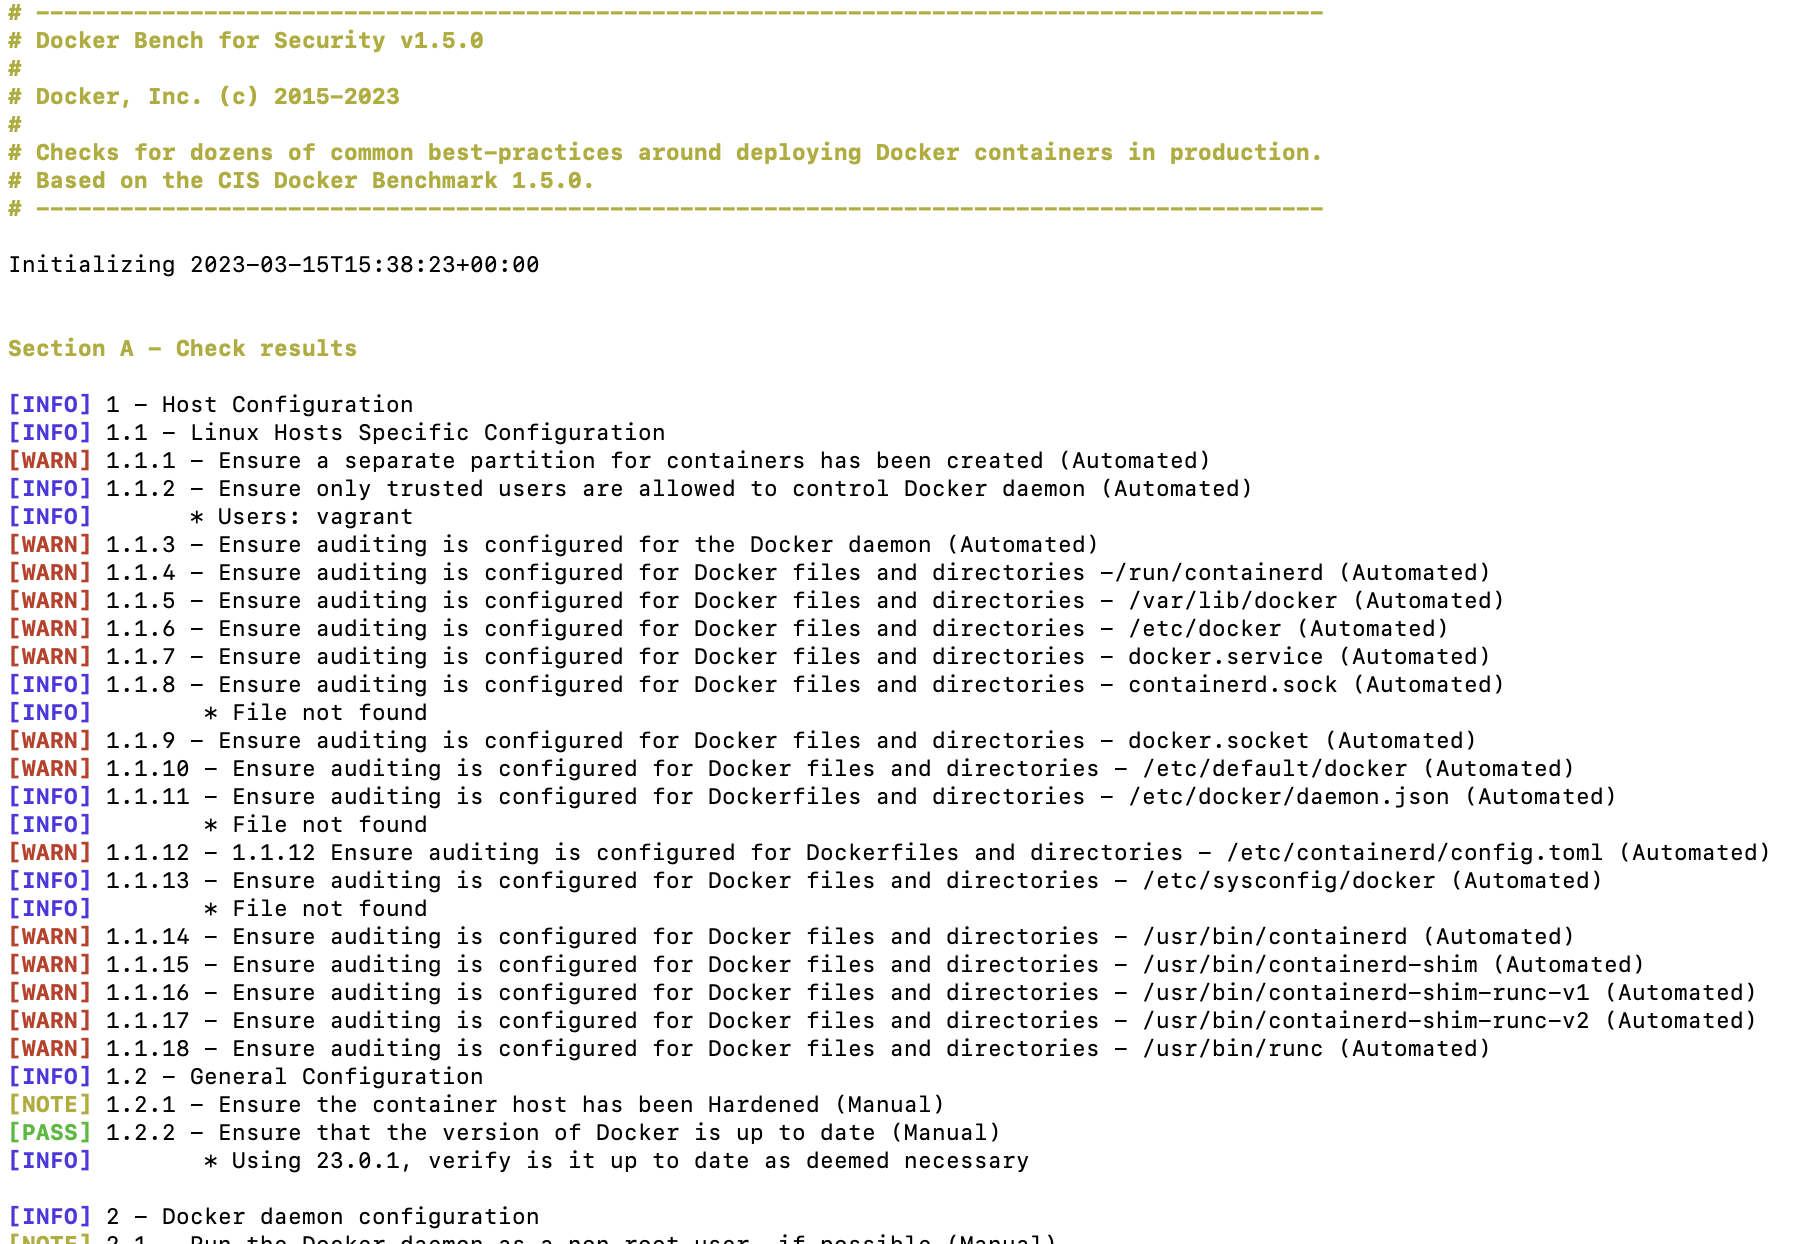 docker/docker-bench-security
Docker Bench for Security — это скрипт, который проверяет десятки общепринятых лучших практик развёртывания контейнеров Docker в production.
 aquasecurity/kube-hunter
Поиск уязвимостей безопасности в кластерах Kubernetes
 ricccrd/dd
Пользовательское ядро Linux на основе JIT, которое запускает контейнеры нативно на macOS с Apple Silicon без виртуальной машины. Замена Docker Engine…
 target/strelka
Сканирование файлов в реальном времени на основе контейнеров в масштабе предприятия.
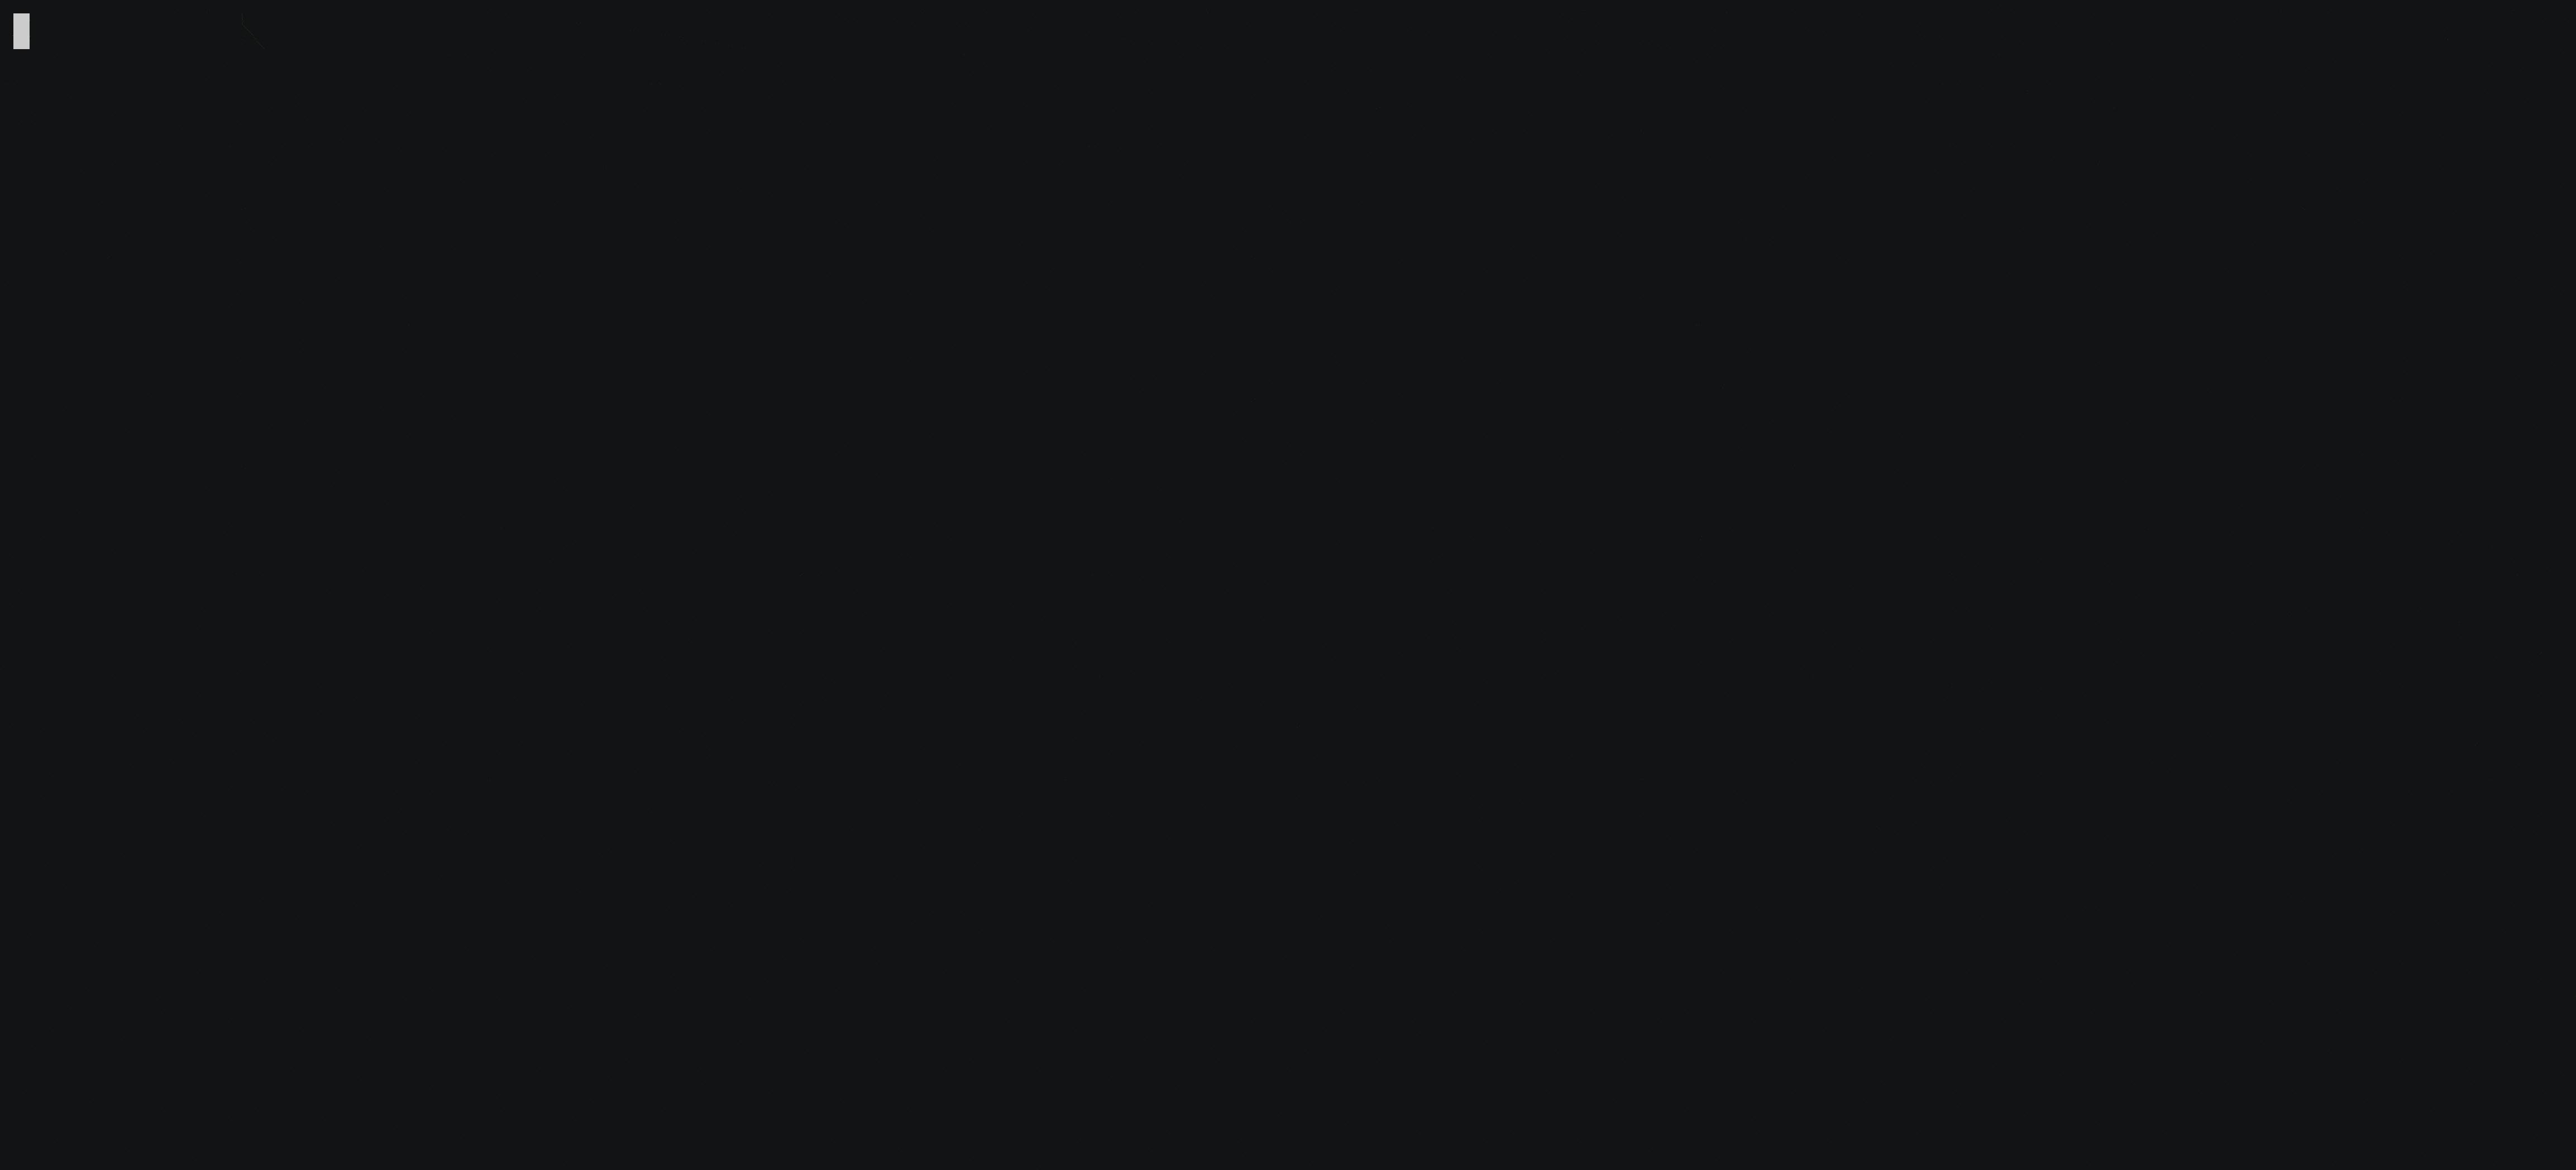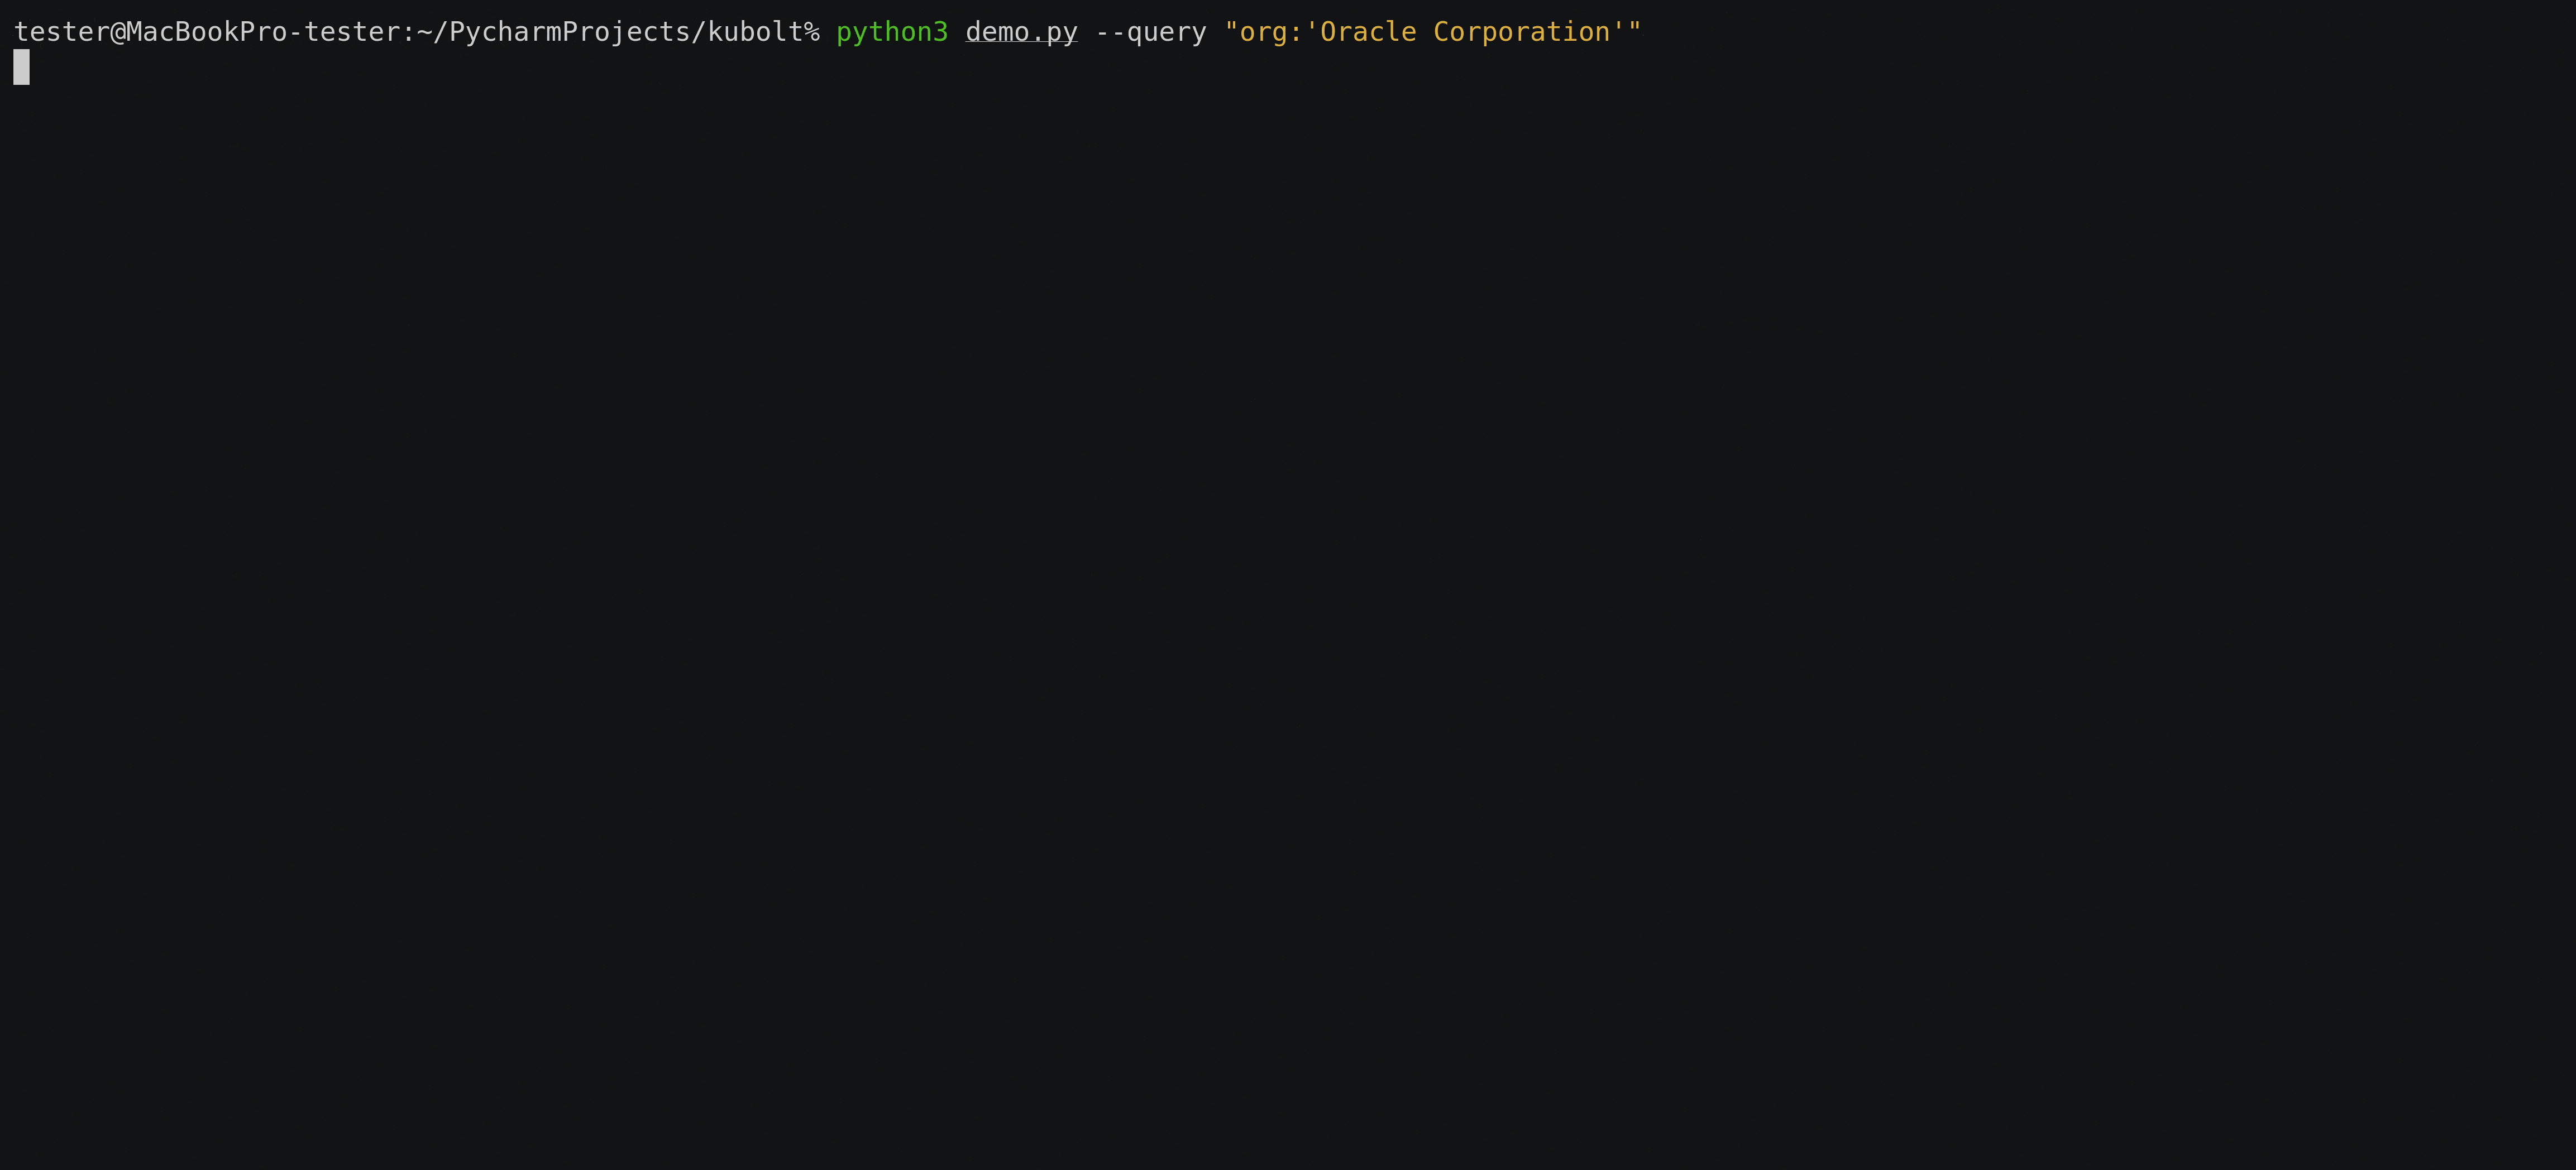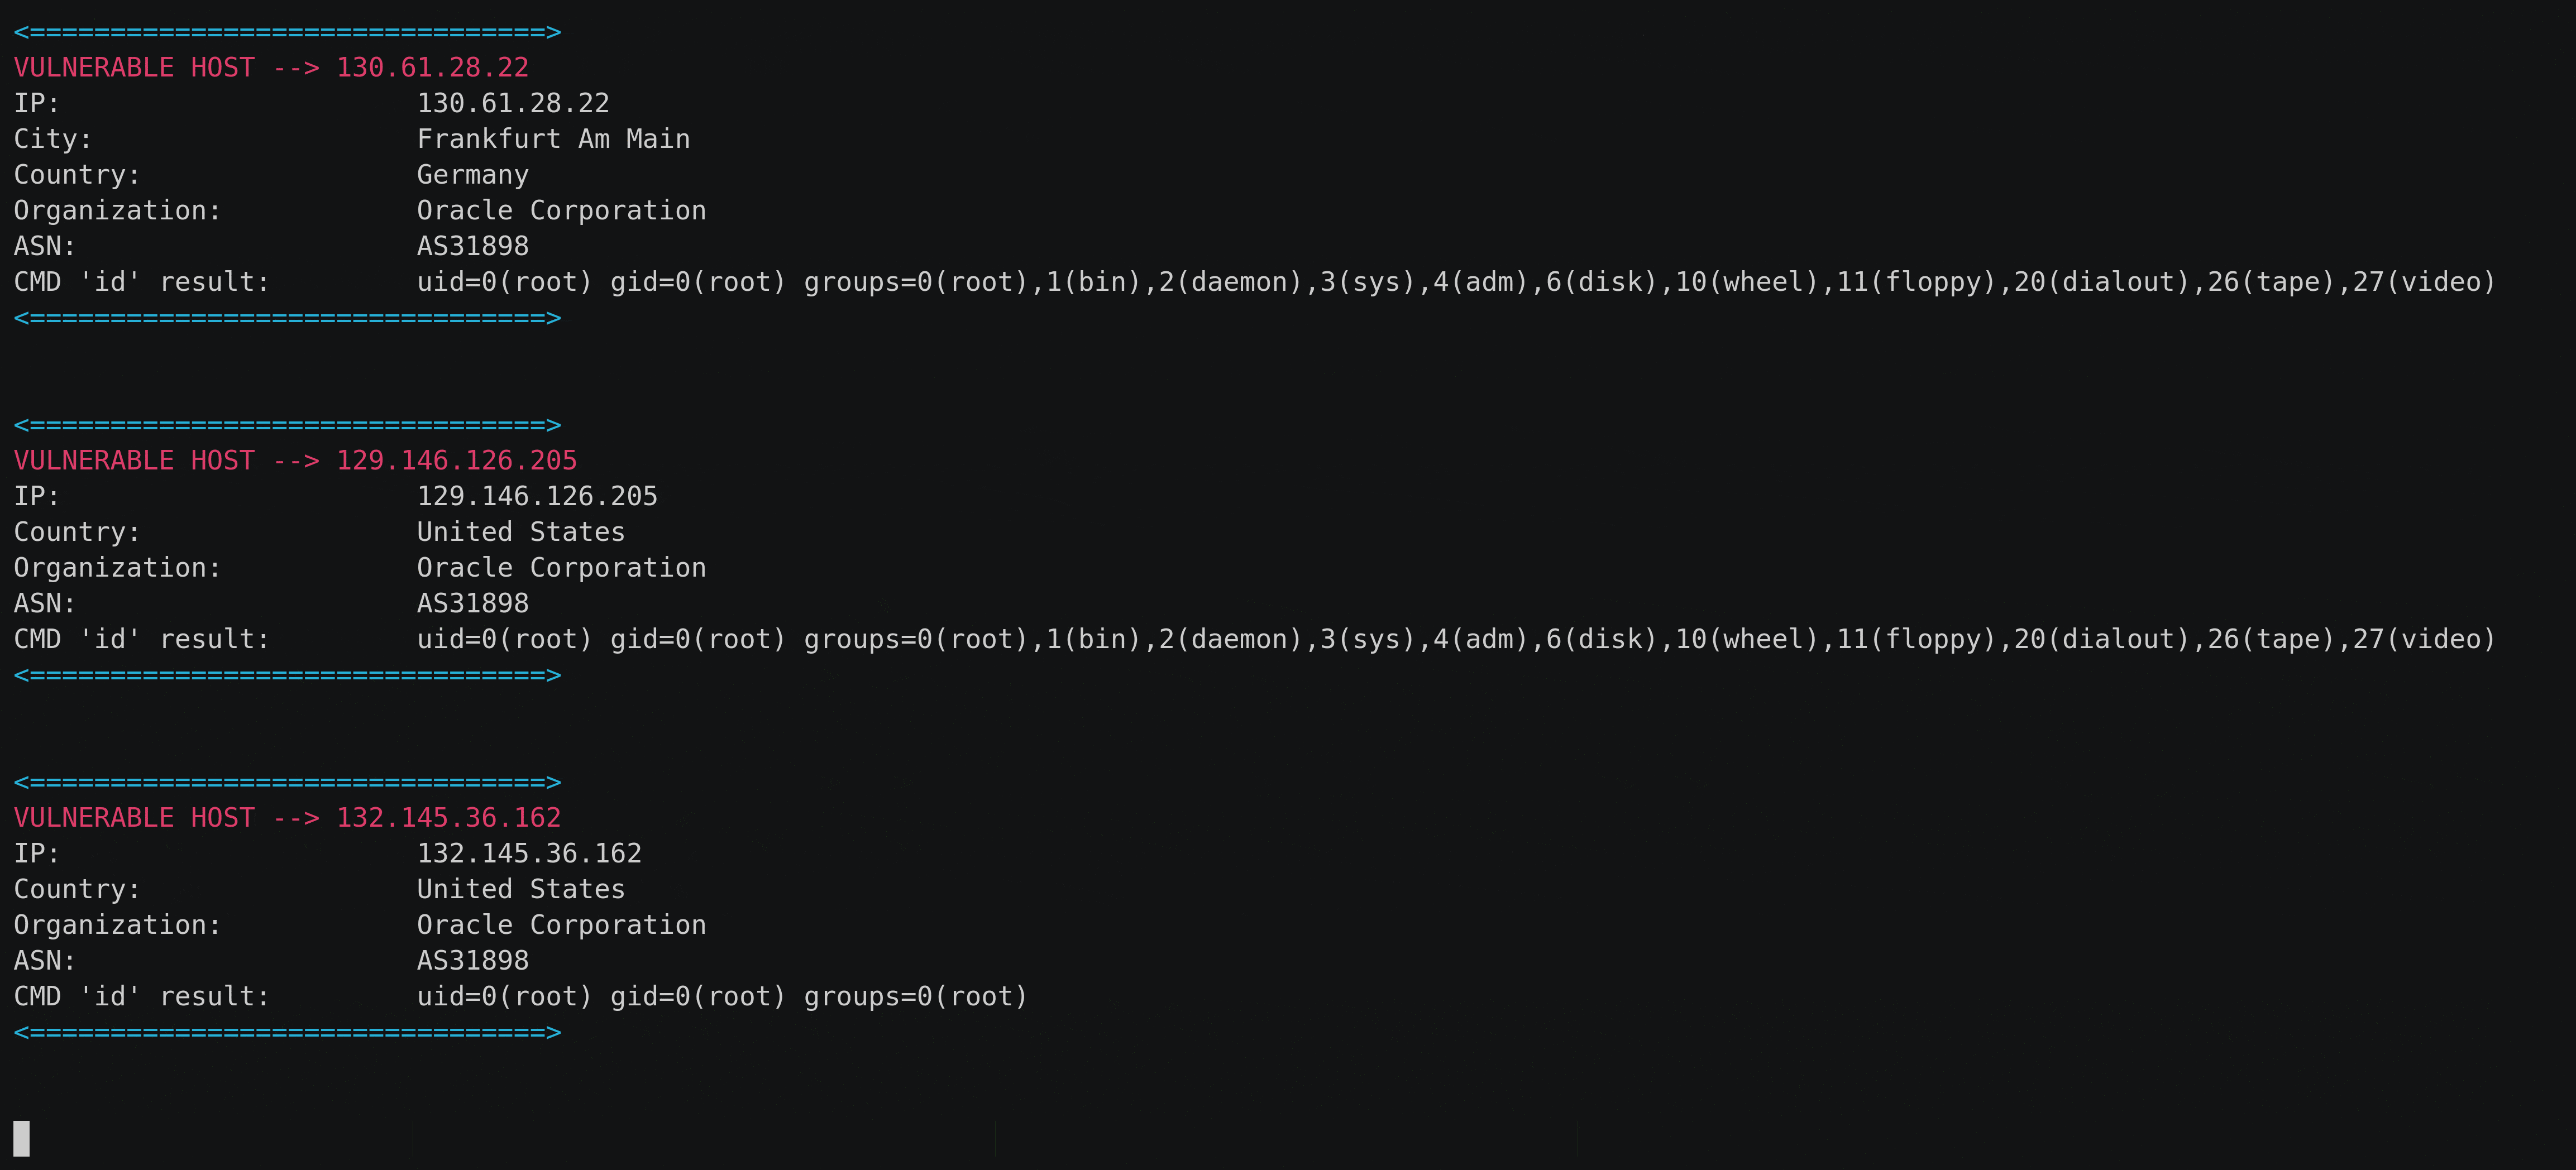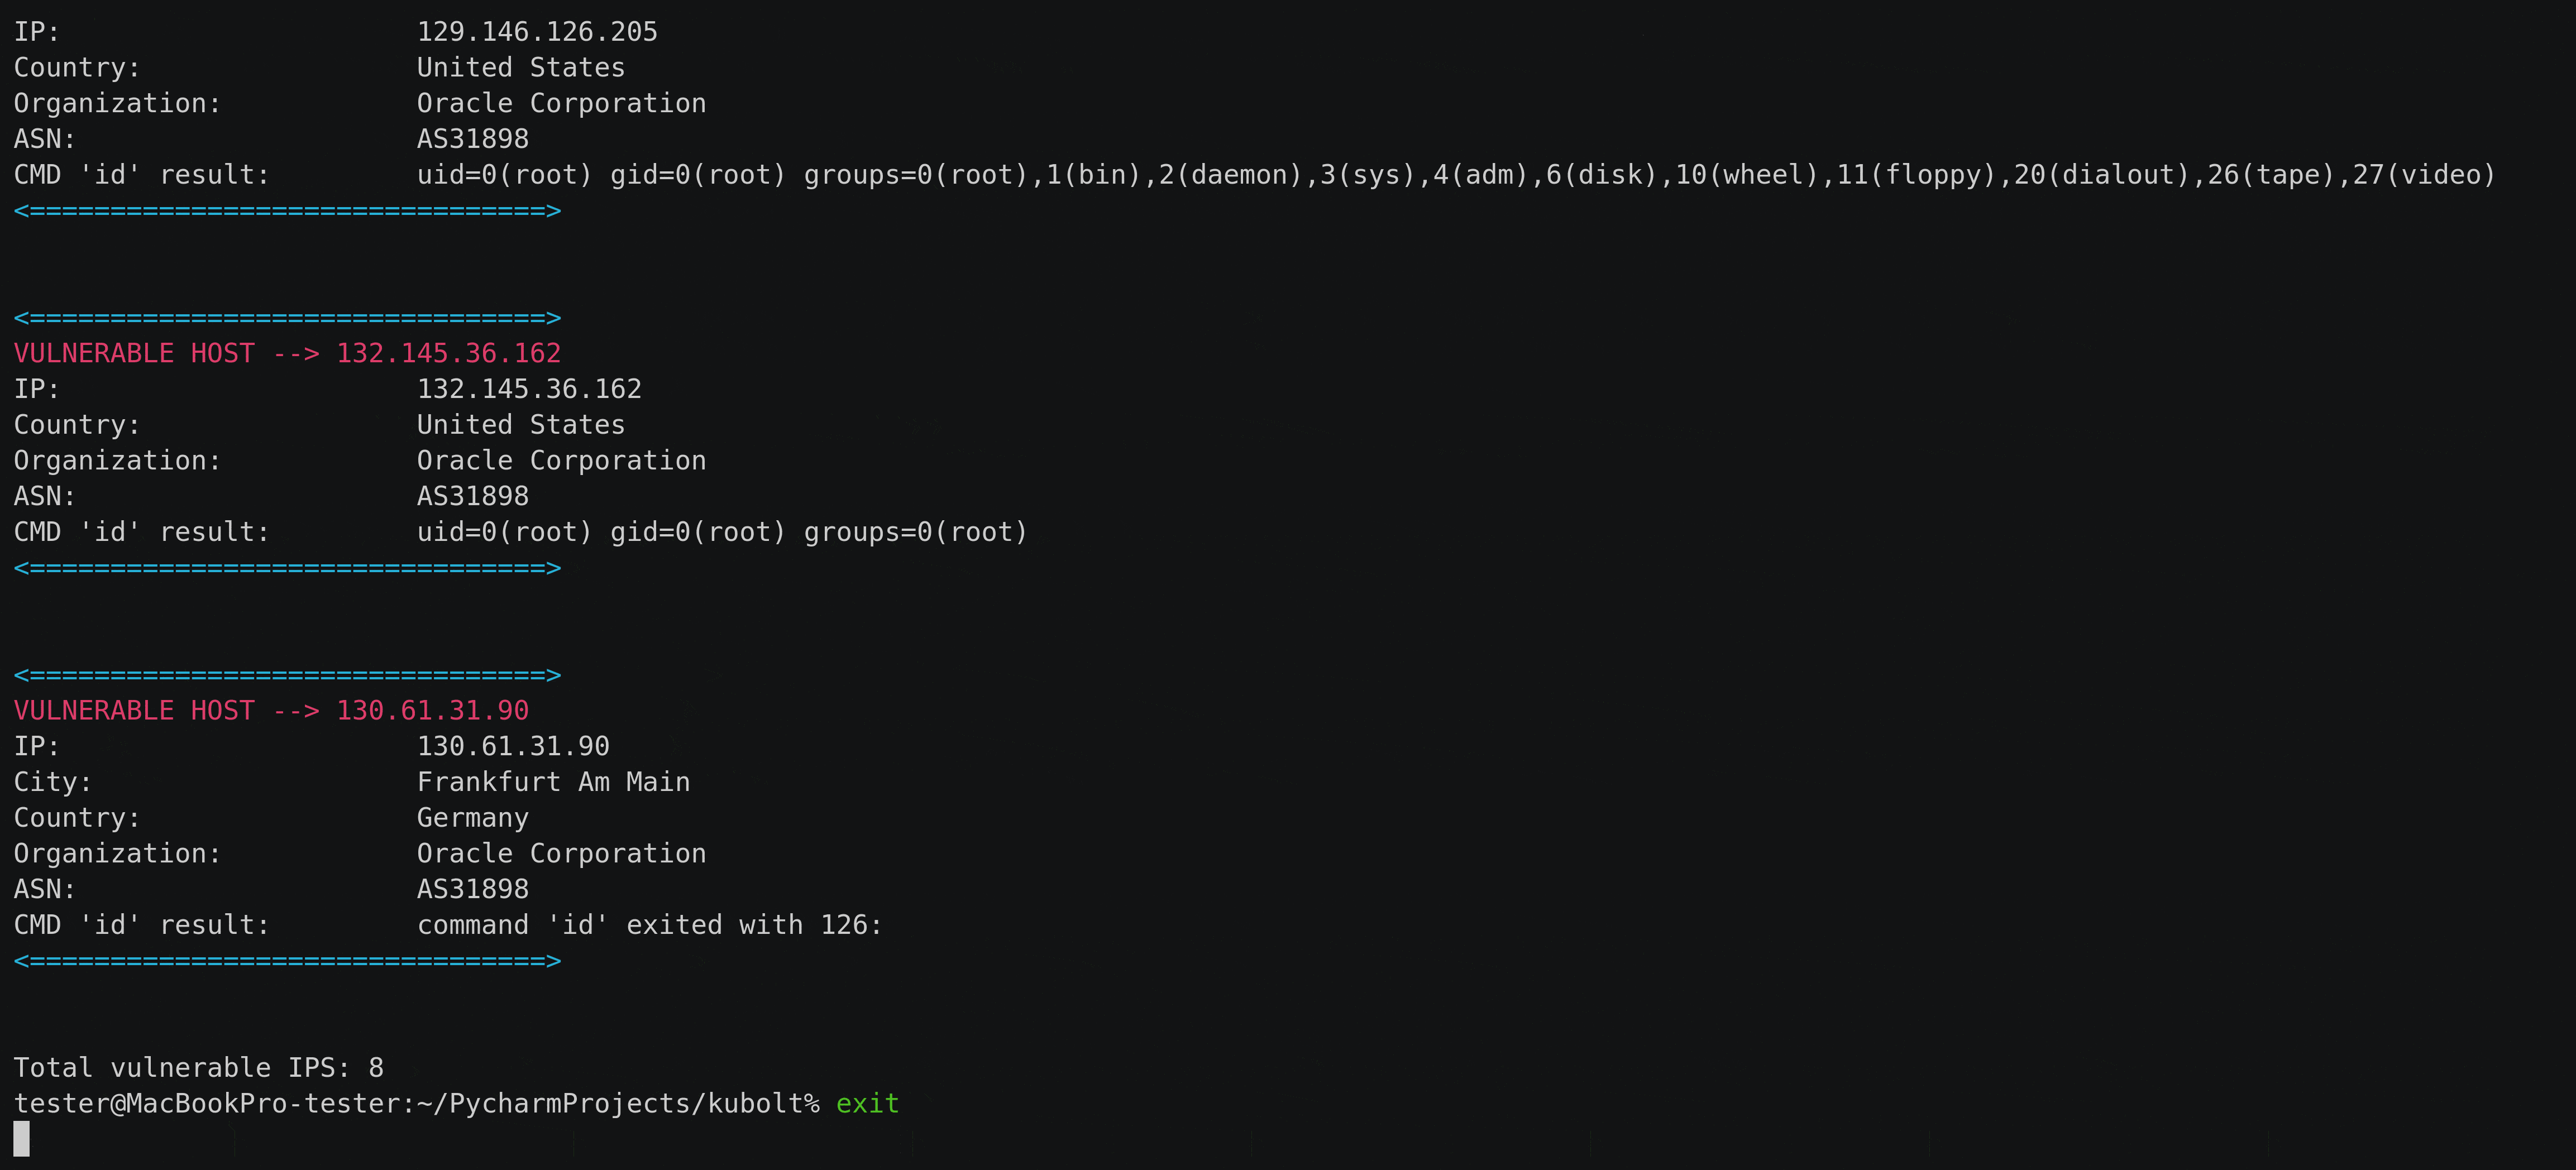 averonesis/kubolt
Утилита Kubolt для сканирования публичных Kubernetes кластеров
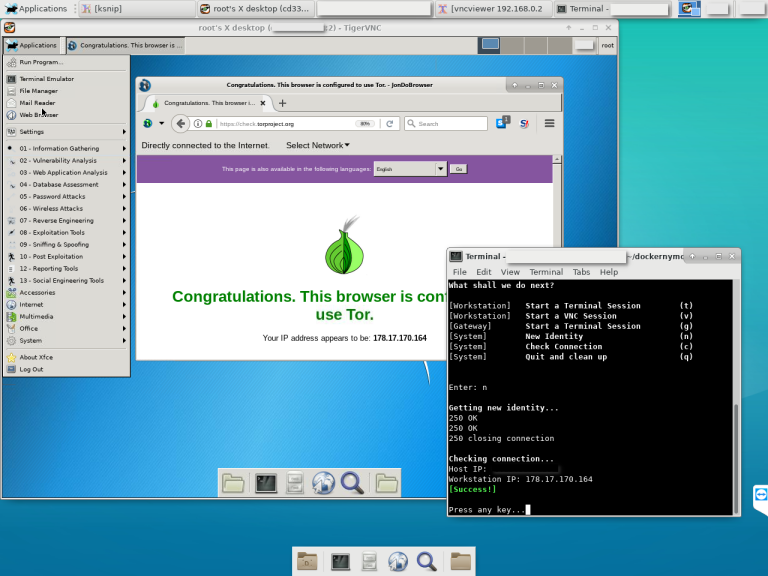 bcapptain/dockernymous
Скрипт, используемый для создания среды, похожей на Whonix, с шлюзом/рабочей станцией в контейнерах Docker.
 al0ne/linuxcheck
Linux аварийное реагирование/сбор информации/инструмент обнаружения уязвимостей, поддерживает базовую конфигурацию/сетевой трафик/планирование…
 brompwnie/botb
Инструмент анализа и эксплуатации контейнеров для пентестеров и инженеров.
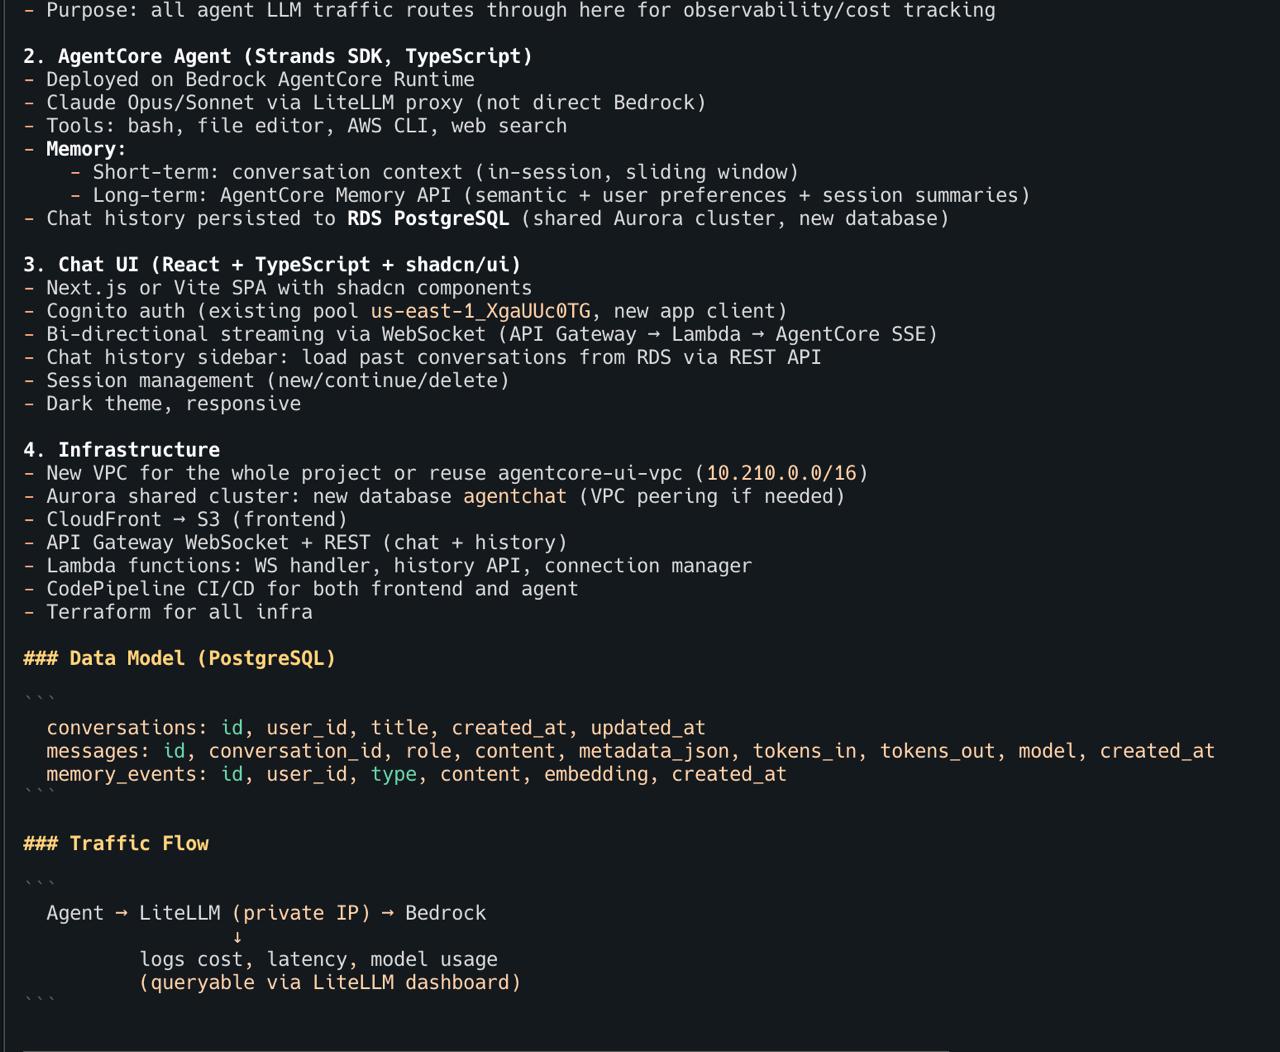 inceptionstack/lowkey
Разверните самостоятельно размещённых ИИ-агентов для программирования (OpenClaw, Claude Code, Codex) в своей учётной записи AWS с помощью…
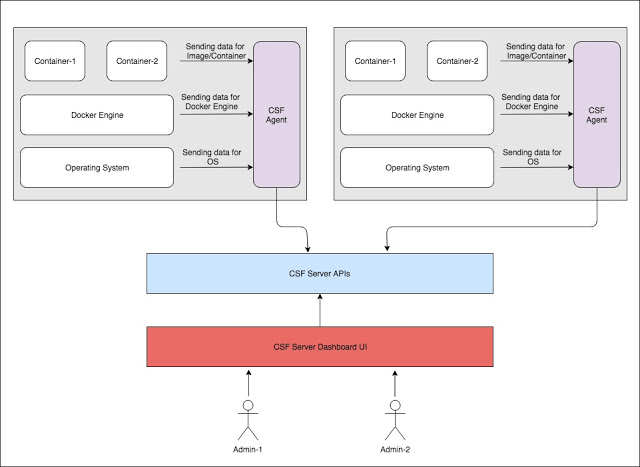 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров